TGViewer
Channel Public Channel
Райтапы по CTF{2026}

Райтапы по CTF{2026}

@writeup_ctf

☺️ Уютное сообщество для публикации райтапов с разных CTF соревнований и платформ

💬 Наш чатик: @writeup_chat

✍️ По любому вопросу можно писать мне: @freenameruuuu

✅ Таски решать тут: @writeup_ctf_bot
Subscribers
4.53K
Photos
331
Videos
27
Links
560

Showing posts older than #736 · Back to latest

Older Posts 16 shown
Post #734 2.02K
Райтапы по CTF{2026} Всем привет! 🕵🏻 Накидал коротенький райтап по осинт таску с прошедших киберучений CyberCamp Помог вернуть несчастному горе-коту Компоту крипту ➡️ Ссылка на райтап #writeup #osint #cybercamp2025 💬 Канал & Чат | 📺 RUTUBE | 📺 YouTube
😺 Продолжаем серию райтапов по киберученям CyberCamp

Разобранные таски:
- Всегда найдется рыба покрупнее
- Собери ловушку для фишинга
- Операция “meow” (угугуга блин)

Автор: @red_baron17
➡ Ссылка на райтапы

#writeup #osint #cybercamp2025

💬 Канал & Чат | 📺 RUTUBE | 📺 YouTube
GitHub GitHub - AronHopeless/CyberCamp2025_guide: The CyberCamp2025 tasks solution The CyberCamp2025 tasks solution. Contribute to AronHopeless/CyberCamp2025_guide development by creating an account on GitHub.
Post #733 1.68K
Всем привет! 🕵🏻

Накидал коротенький райтап по осинт таску с прошедших киберучений CyberCamp
Помог вернуть несчастному горе-коту Компоту крипту

➡️ Ссылка на райтап

#writeup #osint #cybercamp2025

💬 Канал & Чат | 📺 RUTUBE | 📺 YouTube
Teletype !writeup Киберучения Митап по киберразведке [18 июля] | !task Всегда найдется рыба покрупнее Подписывайтесь на https://t.me/writeup_ctf
  • 🔥 10
Post #731 1.59K
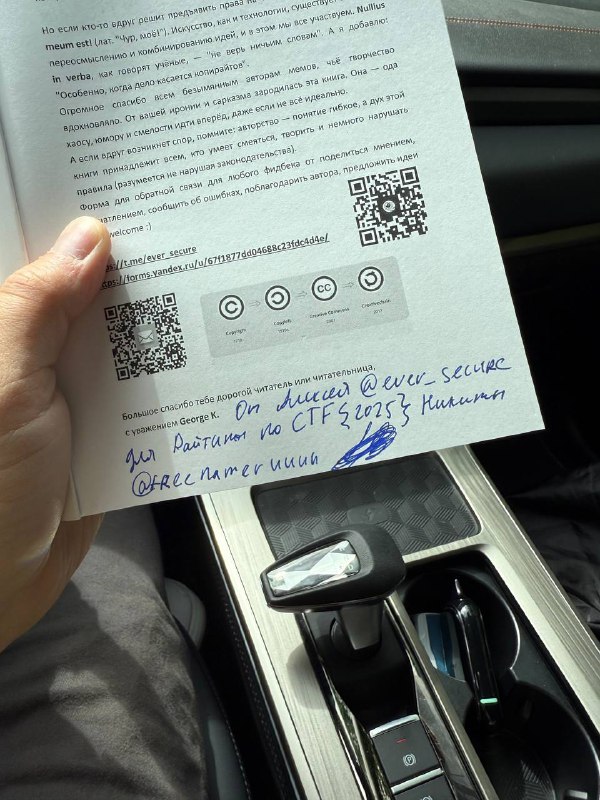
Райтапы по CTF{2026} Ну все! С автографом автора @ever_secure книга «На⭐уй Безопасность» заряжает на успех. Ждите рецензию 💌
Пишу обещанную рецензию!

- Многие моменты откликнулись как у менеджера с опытом. Отличное пособие как делать точно не нужно (или нужно, все зависит от ваших целей). Эх, мне бы такую книжечку раньше
- Моментами в голосину, а иногда не ловил, что имел ввиду автор, некоторая мета-ирония для меня была недоступна
- Не хватило больше абзацов «идея главы»
- Не хватало сносок, расшифровки некоторых терминов, чтобы это выглядело более «книжно»

По итогу: определенно лайк и рекомендация. На неделю вручил коллеге почитать, он как раз у нас за безопасную разработку отвечает, позже обсудим в курилке и допишу его мнение

Делитесь своими впечатлениями о книге в комментариях 😎
  • ❤ 5
Post #730 1.26K

Forwarded from Sachok

Топ телеграм-каналов в ИБ

Июль, когда адский месяц массовых отпусков и информационного треша в мире не начался, подходящее время для нашего третьего рейтинга каналов по ИБ.

В третьем рейтинге есть те, кто появился в Telegram совсем недавно, но уже делает качественный контент и имеет вес в количестве подписчиков.

Некоторых новоприбывших мы тоже хотели добавить, но у них пока что очень малое количество подписчиков, а самое главное — мало содержания. Поэтому их мы, надеемся, увидим уже в следующем рейтинге.

Часть 1.

Авторские:

1.
Пост Лукацкого
2. Пакет Безопасности
3. Sachok
4. Сицебрекс
4. Ever Secure и Технологический болт Генона
5. Солдатов в телеграм, BESSEС, Евгений Касперский
6. ZLONOV, Управление уязвимостями и прочее и Топ кибербезопасности Батранкова
7. Максимов.Записки
8. Наталья Касперская

Offensive:

1. Похек
2. Red team brazzers
3. Багхантер
4. Кавычка
5. Егор Богомолов
6. Заметки Слонсера и PRO:PENTEST
7. s0i37_chanel
Поросенок Петр
GigaHackers

Defensive:

1. ESCalator
2. README.hta
3. Blue (h/c)at Café и Security wine (бывший - DevSecOps Wine) и Makrushin
4. Disasm.me channel
5. Четыре луча, AppSec Journey и PurpleBear

Mixed:

1. k8s (in)security
2. Кибервойна и Mobile AppSec World
3. Репорты простым языком
4. Сертификат безопасности
5. Кибербез образование, Райтапы по CTF {2025}, ГОСТ VPN | aveselov.ru, PWN AI, Monkey see, monkey do

Микроблоги:

1. Омский Багхантер
2. Ильдар Пишет
3. Банка пывна и Про ИБ с высоты каблуков и Кибербез Андрея Дугина
4. Двое из Кибермаркетинга
5. CyberBox и NA_SOC
6. Защита персональных данных и не только и SbX | Security by Xyurity

Новостные/агрегаторы:

1. SecАtor
2. НеЛукацкий
3. Утечки информации и Порвали два трояна и Offensive Twitter
5. Об ЭП и УЦ
6. RUSCADASEC news: Кибербезопасность АСУ ТП

Корпоративные:

1. Kaspersky
2. Базис
3. AvanPost
4. Борьба с киберпреступностью | F6 и BI.ZONE
5. Innostage
6. РТ-ИБ, 3side кибербезопасности
7. Echelon Eyes
8. VK Security
9. Солар
10. Red Security

Каналы IT-журналистов:

1. Грустный киберпанк
2. КиберBEZправил
3. Radio Tishina
4. Игнатий Цукергрохер
5. Doomtech
6. Убедился корр. ТАСС
7. Точксичная цифра, Первый канал, Электро⚡шок
8. По сути, Аркадий

@cybersachok
  • 🔥 13
  • 😱 3
Post #729 1.37K
FreeHackQuest - admin_vol.1. Writeup от @Max_RSC

Задача — имея образ виртуального диска Mik.vdi, найти информацию о злоумышленнике, про которого известно, что он очень любит "Матрицу" и "Алису в стране чудес". 

Подключаем диск Mik.vdi к виртуалке с Kali Linux и загружаемся. После старта в /media/kali видим два смонтированных раздела: system и system1. 

Раз есть "Матрица", значит, наверняка есть Нео. Предположим, что n30 – один из пользователей этой системы. Пробуем поискать информацию по ключевому слову n30:
grep -i n30 -r /media/kali/system  

Ничего интересного. Хорошо, теперь поищем в system1:
grep -i n30 -r /media/kali/system1  

Получаем зацепку и начинаем копать более прицельно:
grep -ai n30 -r /media/kali/system1/rw/store/user.dat  
 

Ключик -a заставляет grep рассматривать файл как текстовый, даже если это бинарный файл.

В результате натыкаемся на пользователя whiterabbit, а рядом — флаг.

"whiterabbit" — это явная отсылка одновременно и к "Алисе" и к "Матрице", так что можно было сразу грепать и по "white", и по "rabbit". Разумеется, при условии, что кибератлет достаточно эрудирован и уловил отсылку из условия задачи.

#admin #forensics #fhq #writeup
  • ❤ 12
Post #728 1.35K

Forwarded from BESSEC

💜{UDV Conf 2025}

Стали доступны записи докладов с нашей конференции в Казани. У меня было немного времени и 2 доклада на подготовке📖
Еще несколько раз буду к ним обращаться, т.к. как будто мне не совсем удалось донести те идеи и мысли, которые изначально "зашивал" в доклад📊 Они были в какой-то степени провокационными и стимулирующими к диалогу. Готов обсудить 🍜

Выкладываю ссылками на плейлисты, т.к. у камрадов тоже были полезные и интересные доклады, мои были про:
🟣 Неправильные экосистемы ИБ
🟣 Применение #ИИ в SOC

Смотреть на:
— 📺 ВК Видео
— 📺 YouTube
VK Видео UDV Conf 2025 - UDV Group | VK Видео UDV Group — 13 видео. Смотрите онлайн VK Видео
Post #727 1.62K
Привет, друзья! Помните задачку "Гитхаб, пиксель и спираль"? Мы ее убрали с платформы, потому что вы, ребята, нашли в ней косяки. Отдельная благодарность @b3dwyr и @rasputyashka — парни, вы крутые, спасибо за бдительность!

Кто уже решил — не переживайте, ваши баллы останутся с вами. Мало того — мы их удвоили в качестве бонуса за терпение и как плюшку за то, что таск оказался с сюрпризом :)

Так что ловите плюшки, а остальным совет: не стесняйтесь искать баги в наших задачках — это выгодно!
  • ❤ 6
Post #726 1.78K

Forwarded from Standoff 365

Быстрый путь в этичное хакерство

На Standoff Hackbase у нас есть тренировочная площадка для начинающих белых хакеров. Однако даже здесь, чтобы выполнять задания, нужно иметь общие знания о поиске и эксплуатации уязвимостей, а также на базовом уровне понимать сетевые технологии.

Чтобы помочь тебе быстрее получить эти знания, наши друзья из CyberEd запускают буткемп «Белый Хакер». Всего за 5 дней ты получишь знания и навыки, которые обычно осваивают месяцами. О сроках ты узнаешь чуть позже!

Ты сможешь узнать все о базовых инструментах, изучить техники разведки во внешней сети компании, получить практику по веб-безопасности, включая SQL-инъекции и XSS, обучиться повышению привилегий и выходу за рамки DMZ, навыкам социальной инженерии и техникам захвата управления инфраструктурой. Подробности — на сайте CyberEd.

А после — добро пожаловать на Standoff Hackbase, закреплять полученные знания на практике.
Post #722 2.24K
Ну все!

С автографом автора @ever_secure книга «На⭐уй Безопасность» заряжает на успех.

Ждите рецензию 💌
  • 🔥 16
  • ❤ 6
Post #721 1.92K
Post #718 2.3K
task.txt411 B
#crypto
Странный шифр

Вчера мой друг решил поиграть в шпионов и придумал какой-то «супернадежный» алгоритм шифрования. Но мне кажется, я уже где-то видел что-то очень похожее... Поможешь разобраться, что за шифр он использовал?

Автор: @while_not_False

Напоминаем, что флаг нужно сдавать боту @writeup_ctf_bot

💬 Канал & Чат | 📺 RUTUBE | 📺 YouTube
  • 😱 3
  • ❤ 2
Post #716 2.23K
MIT Lockpick Guide — это неофициальное название документа, созданного студентами Массачусетского технологического института (MIT), который представляет собой руководство по вскрытию замков (lockpicking).

“MIT Guide to Lockpicking”
Автор: Ted the Tool (псевдоним студента MIT), первое издание — примерно в 1987 году.

⸻

📘 Что внутри:

Руководство охватывает следующие темы:
• Принцип работы различных типов замков (например, штифтовых цилиндров, дисковых, вафельных и др.)
• Основы мануального вскрытия замков шпильками (tension + pick)
• Объяснение бампинга, импрессии, деструктивных методов
• Введение в физику и механику запирающих устройств

🔗 Перевод 🇷🇺
🔗 Оригинал
Internet Archive MITLock Guide MIT Guide to lock picking written by Ted the Tool.
Post #711 1.53K

Forwarded from Ever Secure (Aleksey Fedulaev)

#созвон_сообщества
Запись созвона

На созвоне узнали:
- Как работает полиграф?
- Что обычно спрашивает полиграфолог?
- Как определить, перед вами профессионал или человек с игрушкой в руках?
- Можно ли обойти полиграф?
- Можно ли детектировать ложь без полигрфафа?
- Почему компании используют полиграф?
- Если полиграф не субъективщина, почему он не используется в суде?
- Что важнее: сам полиграф или то, что перед ним?
- Когда стоит использовать полиграф, а когда нет?

Смотреть на:
- 📹Youtube
- 💰 Boosty
- 📺VK
- 📺Rutube

Предыдущий Созвон сообщества с участием Антона

👀@ever_secure
  • ❤ 1
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →