TGViewer
Channel Public Channel
Sachok

Sachok

@cybersachok

Вылавливаем сачком самые трендовые события в кибербезопасности и IT из матрицы жизни.

Бот для связи и ваших новостей:

@Sachok_feedbackBot

Реестр РКН: https://www.gosuslugi.ru/snet/673c48516afad41667cc93fe
Subscribers
11.3K
Photos
882
Videos
325
Links
790
Recent Posts 13 shown
Post #3503 335
Post #3502 2.89K
Всем привет. Я влюбился впервые за 6 лет. Не побоялся быть уязвимым. Не побоялся проявить эмоции. Не побоялся быть открытым. Почти. Всем спасибо за внимание. До свидания.
  • 🔥 35
  • ❤ 25
  • ⚡ 11
  • 🤣 6
  • 🙏 2
Post #3501 3.12K

Forwarded from РИА Новости

Внедрить вирус в систему ДЭГ в Москве пытался представитель одной из системных партий, заявила глава ЦИК России.

Ввел сознательно вредоносную программу в систему ДЭГ и пытался остановить ее работу.


Она уточнила, что специально не называет имя и партийную принадлежность этого человека.

🟦 Подписаться / Мы в "Максе"
  • 🤣 11
  • 🗿 2
  • ❤ 1
  • 🐳 1
Post #3500 3.15K
Человек-Паук вчера прислал обращение к россиянам с Китай-городской стены.
  • 🤣 9
  • ❤ 2
  • 🐳 2
  • 🔥 1
Post #3492 3.14K
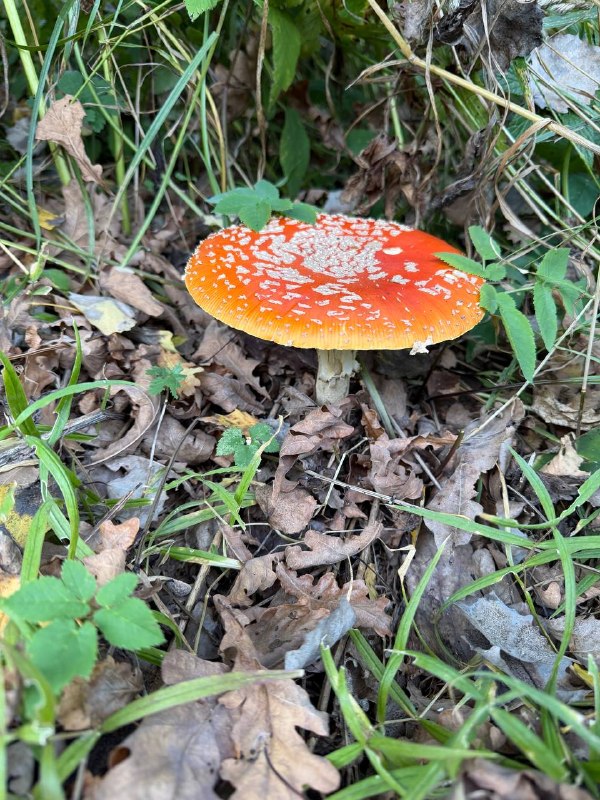
Сходили с «Кибердомом» по грибы в окрестности Усадьбы Абрамцево, в которой целую араву богемы тогдашних лет содержал и вместе с ними тусил промышленник Сава Мамонтов.
  • ❤ 7
  • 🔥 6
  • 👍 2
  • 😐 1
Post #3491 3.04K

Forwarded from Кибервойна

Angara Security подаёт пример классификации хакерских группировок в 2026 году. Нейминг, безусловно, важен, но ещё важнее не забыть сноску о том, что Silent Crow теперь считается экстремистской (кстати, я только вчера сообразил, что Минюст, а следом Росфинмониторинг допустили лингвистическую ошибку и перевели Silent Crow как «Молчаливый ворон», а ведь это совсем другая птица — «Молчаливая ворона»). С точки зрения юристов, приписка необходима. Но с точки зрения здравого смысла, выглядит довольно странно, что в России запрещена деятельность только одной из дюжины представленных группировок.

Картинка из, по-моему, первого полноценного отчёта Angara Security на основе расследований инцидентов в прошлом году. Структура отчёта выстроена по этапам цепочки атаки, по каждому из которых описаны действия злоумышленников и даны рекомендации по обнаружению и борьбе с такими действиями.

Каждый этап иллюстрируется примерами из реальных инцидентов, в том числе можно встретить описание атаки PhantomCore через уязвимость в полюбившемся им TrueConf Server.
  • ❤ 5
  • 👍 4
  • 🔥 3
Post #3490 3.11K
Выборы как повод для фишинга

«Лаборатория Касперского» обнаружила фишинговые ресурсы, на которых злоумышленники эксплуатируют тему выборов в Госдуму 2026.

Выявлено два мошеннических сценария:

В первом случае юзерам предлагают пройти предвыборный опрос и выиграть призы.

В другом — принять участие в онлайн-голосованиич

Как выглядит мошеннические схемы подробно ЛК разобрали
у себя на сайте и дали гайд, как от них защититься.
/ «Лаборатория Касперского» обнаружила фишинговые сайты на тему выборов в Госдуму В одной из схем злоумышленники пытаются получить доступ к аккаунтам пользователей в мессенджере, другая — многоступенчатая и может продолжиться по телефону
  • 🗿 4
  • ❤ 2
Post #3489 3.19K
AM Live и “Кросстех” выпустили совместный проект “Периметр доверия”

Ребята рассказывали, что цель проекта - освежить дискуссии вокруг кибербеза и переключить фокус с технологий и угроз на логику и психологию принятия решения в мире ИБ.

По формату получилось интересно: есть “психолог” - исполнительный директор “Кросстеха” Станислав Дарчинов, который ведет обсуждение, проводит с участниками психологические упражнения. Сами гости имеют противоположные позиции и в ходе диалога, не без помощи ведущего, раскрывают их сильные и слабые стороны.

Сегодня вышел первый выпуск, обсуждали Open Source (за него выступал Александр Ишанов из “Газпромбанк Мобайл”) и вендорские решения (Александр Лискин из “Лаборатории Касперского”). Особо привлекло внимание обсуждение про гибкость и стоимость - вещи, которые у вендоров недооценивают, а в собственной разработке переоценивают. И классная задумка с блицем - есть яркие ответы.

Посмотрим, как проект будет развиваться дальше, премьера получилась очень неплохой. Если тоже хотите посмотреть, выпуск доступен на YouTube и в ВК AM Live.

@cybersachok
YouTube Периметр доверия #1 | Зачем нужен вендор, если есть Open Source? Компания годами полагалась на Open Source. Потом поддержка сообщества иссякла, а система уже намертво встроена в инфраструктуру. С другой стороны, вендорское решение стабильно работает, но однажды дорожает в два раза, и слезть с него уже нельзя. Кто в этой…
  • ❤ 3
  • 🔥 3
Post #3488 3.03K
Кибербезопасность как инвестиция: где заканчивается гадание и начинается эффективность?

В условиях меняющихся киберугроз и ограниченных бюджетов бизнесу уже недостаточно просто наращивать количество средств защиты — важно понимать, какая модель кибербезопасности действительно работает и окупается.

Обсуждать эффективность подходов будут 24 сентября на Секретной сессии uFactor 2026 от UserGate и Кибердома. И делать это будут не докладчики, а сами участники — в формате живого спора между вендором, заказчиком и интегратором.

В программе:
💜 Инвестиции в устойчивость: сетевое доверие через услуги и сервисы
💜 Синергия услуг, сервисов uFactor и решений UserGate
💜 Управляемая безопасность: SOCaaS, ИБ-зрелость и комплаенс
💜 Презентация дорожной карты uFactor

uFactor — направление UserGate, объединяющее услуги и сервисы в области информационной безопасности с продуктами компании.

К участию в мероприятии приглашаются руководители IT- и кибербез-направлений, CISO, CIO, CTO, собственники и топ-менеджеры среднего и крупного бизнеса.

➡️ Регистрация

Когда: 24 сентября, 12:00
Где: Кибердом, 2-я Звенигородская ул., 12 стр. 18
  • 🔥 2
  • ❤ 1
  • 👍 1
Post #3487 2.88K

Forwarded from UDV Group - передовые технологии киберустойчивости

«Мудрость — это искусство знать, на что не стоит обращать внимания», — заметил Уильям Джеймс. Для аналитика информационной безопасности это не просто афоризм, а ежедневная задача: в потоке сетевых событий отделить реальную угрозу от штатной активности.

⚡️️️️️️ UDV Group представляет новую версию интеллектуальной системы анализа сетевого трафика UDV NTA 2.0, которая интерпретирует данные с учетом контекста конкретной организации и помогает быстрее переходить от обнаружения подозрительной активности к принятию решений.

🔍Видеть сеть недостаточно. Одно и то же сетевое событие в разных организациях может иметь совершенно разное значение: в одном случае оно свидетельствует о попытке атаки, в другом — сопровождает штатный бизнес-процесс. Чтобы правильно оценить событие, аналитику необходимо понимать не только технические параметры трафика, но и контекст, в котором работает конкретная инфраструктура.

В UDV NTA 2.0 эту задачу решает AI-ассистент — первый среди российских решений класса NTA. Он дополняет сетевую видимость пониманием бизнес-контекста и формирует покрытие сети 360°: опираясь на внутренние регламенты, критичность активов, особенности инфраструктуры и бизнес-процессов компании AI-ассистент помогает оценить подозрительную активность, определить приоритет расследования и формирует рекомендации по реагированию.

Это помогает снизить нагрузку на аналитиков, сократить количество нерелевантных срабатываний и сосредоточить внимание команды ИБ на событиях, которые действительно требуют реакции.

Помимо AI-ассистента, в UDV NTA 2.0 реализован ряд других улучшений, повышающих точность обнаружения угроз, производительность решения и видимость сети.
«Системы класса NTA традиционно отвечают на вопрос, что происходит в сети. В UDV NTA 2.0 мы сделали следующий шаг: AI-ассистент объединяет телеметрию с контекстом бизнеса, что в разы ускоряет расследование инцидента и получение необходимых для реагирования данных и позволяет быть на шаг впереди атакующего. Такой подход превращает сетевую видимость в понимание происходящего и позволяет специалистам сосредоточиться не на разборе информационного шума, а на защите действительно важных процессов и активов».


Михаил Пырьев,
менеджер продукта UDV NTA

➡️ Подробнее о новом релизе>>

#udv_news #udv_nta
  • 🔥 5
  • ❤ 3
  • 🤣 3
  • 👍 2
  • 🖕 2
  • 🗿 1
Post #3486 3.06K
SOC-форум 2026 открыл регистрацию для СМИ и для всех

Форум пройдет 27-28 октября в кластере «Ломоносов» в Москве.

В этом году в центре программы — влияние ИИ на работу компаний и кибербезопасность. Участники разберут экономический эффект от его внедрения, контроль над данными и решениями, ответственность за ошибки и риски, а также использование ИИ в атаках и защите.

На SOC соберутся руководители крупных компаний, CISO, представителя госорганов и регуляторов.

В прошлом году SOC-форум был для СМИ урожайным на инфоповоды и интервью.

Вопросы спикерам, которые интересует Вас, как журналиста, можно присылать на PR@rt-solar.ru

Регистрироваться нужно по ссылке.
Post #3485 3.2K
Команда Yandex Cloud 24 сентября проведет одну из самых своих масштабных технологических конференций Yandex Scale’26. 

К каждой конференции, которая проводится не впервые, всегда есть свои ожидания, основанные на том, что ее выделяет на фоне других. 

На Yandex Scale — это уже по традиции много тем про ИИ, безопасность, инфраструктуры и работу с данными от экспертов и практиков из Yandex Cloud и других компаний. 

В этом году приоритетными темами станут AI, Hybrid Infra & DevOps, Data и конечно Security. 

В программе более 30 выступлений с фишкой Яндекса — подробным разбором практических кейсов в разных направлениях, кому что ближе сердцу. 

По традиции на одной из самых масштабных конференций по AI, инфре и безопасности собираются все. В онлайне тоже много всего интересного - например, интерактивные форматы в онлайн-студии, трек DeepTech, где можно будет обсудить мониторинг AI-агентов в «чёрных ящиках» LLM, экономически эффективный инференс для агентных сценариев и особенности распределённого векторного поиска.

Участие для всех бесплатно по предварительной регистрации.

Место встречи изменить нельзя — встречаемся 24 сентября.
  • ❤ 7
Post #3484 3.39K
😱 Второй взлом ИБ-вендора за полгода. Стоп. Ваша безопасность зависит от текучки кадров и внутренней культуры подрядчика.

😐 Коллеги, мы одной ногой в 2027! Ваша работа с уязвимостями может быть автоматизирована с помощью локальных ИИ уже сегодня. Это:
— уменьшает количество подрядчиков
— ускоряет принятие решений
— увеличивает доверие: агента нельзя подкупить, уволить, или переманить к конкуренту.

🖖 30 сентября в 11:00 МСК покажем:
— реальный кейс миграции с двух вендоров на единую платформу ScanFactory
— как карта атаки ускоряет мышление защитников
— как автоматизировать принятие решений до того, как ИИ-атака начнется

🤙 Зарегистрироваться
Older posts →

About this channel

How can I read @cybersachok without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Sachok: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Sachok have?
Sachok (@cybersachok) has 11.3K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Sachok know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →