TGViewer
Channel Public Channel
BESSEC

BESSEC

@bessec

Кибербез по-уральски.
Евгений Баклушин.
RuSCADASec Coin N 054
_____

E-mail для связи: zhenya@bessec.ru
Реклама https://telega.in/c/bessec
Subscribers
4.75K
Photos
717
Videos
117
Links
886
Recent Posts 17 shown
Post #1978 759
Рынок ИБ 2025 (Global Remote Professionals).pdf2.8 MB
Развитие рынка кибербеза России до 2030🪙

Global Remote Professionals подготовили аналитический отчет по рынку кибербеза в России за 2025 год и его перспективам к 2030 году. В основу помимо собственного анализа легли и предыдущие крупные отчеты: ЦСР, Б1, CNews и другие. Т.е. теоретически можно воспринимать как общий итоговый срез за 2025 год.

Общие выводы:
🔴в 2025 г. рынок достиг 332 млрд руб., к 2030 г. ожидется рост в 2 раза до 655 млрд руб.
⚫️Лаборатория Касперского и Positive Technologies, два наших гиганта, с существенным отрывом впереди и могут его еще нарастить за счет решений в части сетевой безопасности (в первую очередь NGFW)
🔴Основные драйверы: геополитика, цифровизация экономики, импортозамещение, фокус на КИИ и госсекторе, применение ИИ и защита облаков
⚫️Барьеры: технологические ограничения, проблемы с бюджетами, кадровый голод
🔴Госсектор полностью вытеснил иностранных вендоров (не верю!)

Что еще интересного в отчете:

✅представили свою карту вендоров
✅после общей картины отчет разбит на 7 направлений безопасности, в каждом из которых:
— своя динамика по деньгам, свой финансовый прогноз
— ключевые игроки в конкретном направлении
— PEST-анализ и анализ "5 сил Портера", которые редко увидишь в ИБ. Такое обычное как раз дают на экономическом образовании, всяких МВА и т.д.
— кратное описание видения рынка в 2030 году
Интеграторы: рассмотрена часть только с сервисами (SOC, Anti-DDoS и т.д.) Кароч, все, где можно добавить "-as-a-Service". Про классические услуги тишина, а это ведь тоже не мало...

#отчет #рынок

👴 BESSEC | 🔴 MAX
  • 👍 6
  • 🍌 1
Post #1976 666
Как-то давным давно думал поступать на журфак, а не на ИБ. Нравится писать и освещать. Сейчас в каком-то смысле реализовал это через блог, статьи и комментарии СМИ. Не знаю, почему, но мне по своему кайфово публиковаться как независимому эксперту. При том, что ни в одном работодателе у меня не было давления из категории «это говори, а это нет». Просто так вайбовее🫰

Дал камрадам комментарий по поводу привлечений инвестиций нишевым вендором по сетевой безопасности, ну и немного про то, как рынок воспринимает нишевых игроков 💻💻💻

#СМИ

👴 BESSEC | 🔴 MAX
Telegram SecPost 🤩🤩🤩🤩: «Классическое привлечение инвестиций»: экс-депутат Череповецкой гордумы вошел в капитал убыточного ИБ-вендора Codemaster. 🔤У российского ИБ-вендора «Кодмастер» (Codemaster) новый совладелец: 30% компании получил Юрий Макаров, бывший директор «Череповецдорстроя»…
  • 👍 4
  • ❤ 3
  • 🔥 2
  • 🍓 2
Post #1971 1.17K
❗️XSpider PRO получил сертификат ФСТЭК России по 4 уровню доверия

#импортозамещение

👴 BESSEC | 🔴 MAX
  • 👍 4
  • 🔥 4
  • ⚡ 1
Post #1961 785
МФА для 117: где обычно ошибаются?

С Приказом №117 все выглядит привычно ровно до момента, когда нужно выбирать решение.

На слайдах и в методичках обычно все просто: добавьте второй фактор — и будет МФА. Пароль плюс одноразовый код. Пароль плюс токен. Пароль плюс приложение.
Формально — да.
Но для регулятора важна не сама отметка «МФА» в архитектурной схеме. Важен сценарий доступа и уровень аутентификации, который в нем применяется (удаленный доступ сотрудника, администратор с привилегиями, работа с мобильного устройства, подключение к корпоративной сети через VPN).

Для этих случаев Приказ №117 устанавливает разные требования. И универсальная схема «пароль + SMS» или «пароль + OTP для всех» может оказаться слабее, чем требуется.

Итог обычно неприятный: решение уже закупили, интеграцию начали, а на проверке выясняется, что выбранный механизм не закрывает нужный сценарий.

Чтобы не собирать требования по фрагментам, эксперты Рутокен подготовили практическое руководство по Приказу №117.

Внутри разобрали:
🔴какие организации и системы попадают под требования приказа
🔴чем новые требования отличаются от 17-го Приказа
🔴где нужна строгая, а где усиленная аутентификация
🔴как разделить защиту удаленного, мобильного и привилегированного доступа
🔴какие решения Рутокен применять в каждом сценарии.

Отдельно — про то, что обычно вызывает больше всего вопросов на практике: вход в отечественные Linux-системы, VPN, мобильные устройства и управление цифровыми сертификатами.

🔖Получить руководство по Приказу №117

#2FA

👴 BESSEC | 🔴 MAX
  • 👍 7
  • ❤ 2
  • ⚡ 2
Post #1960 750
Post #1959 873
Sec_Awareness_Culture_Report.pdf11.8 MB
SANS Security Awareness & Culture Report 2026

SANS выпустил 11-й ежегодный отчет по зрелости программ security awareness — опрошено более 1700 специалистов из разных стран мира.

Топ угроз, на которые фокусируются программы ИБ-осведомленности:
⚫️Социальная инженерия (фишинг/вишинг/смишинг/дипфейки) — 77%
⚫️Некорректное использование ИИ сотрудниками — 42% (взлетело с 4-го места на 2-е за два года)
⚫️Утечки и неправильное обращение с чувствительными данными — 39%
⚫️Слабые пароли и аутентификация — 22%

ИИ обогнал пароли в списке приоритетов: сотрудники активно осваивают не только ChatGPT и Gemini, но и vibe coding и агентных ИИ-ассистентов — часто без ведома ИБ-команды.

Зрелость программ:
Ключевой фактор зрелости — размер команды и возраст программы. Реальное изменение поведения требует минимум 3 выделенных сотрудников и 3–5 лет работы. Для смены культуры нужно уже от 4,3 FTE и 5–10 лет, а высшая ступень зрелости (Optimization & Resilience) достигается обычно командами от 6+ человек со стажем программы свыше 10 лет.

Карьера и зарплаты:
Средняя годовая зарплата специалиста по security awareness в 2026 году — $123 624, рост на $7000 год к году. Больше всего платят в Северной Америке ($131 783) и меньше всего в Африке ($73 405). На доход сильнее влияют отрасль и профессиональный опыт специалиста, чем размер компании или команды.
При этом почти 90% практиков говорят, что не собираются покидать сферу — хотя треть из них подумывает сменить работодателя. Лишь 12% хотят уйти из отрасли вовсе.

#отчет #awareness

👴 BESSEC | 🔴 MAX
  • 👍 4
  • 🔥 4
  • ❤ 1
  • 😱 1
Post #1958 1.27K
RuSCADASec CONF 2027⚙️

🗓 апрель 2027 года
📍 РГУ им. И. М. Губкина

Правила и суть прежние:
⚫️Для всех желающих участие и доклад бесплатны.
⚫️Будут интересные доклады, студенческий батл, неконференция и максимум интерактива.
⚫️Ключевые критерии контент и общение

Предварительная программа будет в феврале-марте.

Сейчас уже можно:
✅Бронировать дату в своём календаре.
✅Думать над докладом, модераторством, активном участии.
✅Спонсорам и всем желающим поддержать конференцию финансово.

Идеи и предложения приветствуются. Их можно писать в личку на почту или в комментариях

Студенческая битва обязательно будет!

#конференция

👴 BESSEC | 🔴 MAX
  • 🔥 4
  • ❤ 1
Post #1956 896
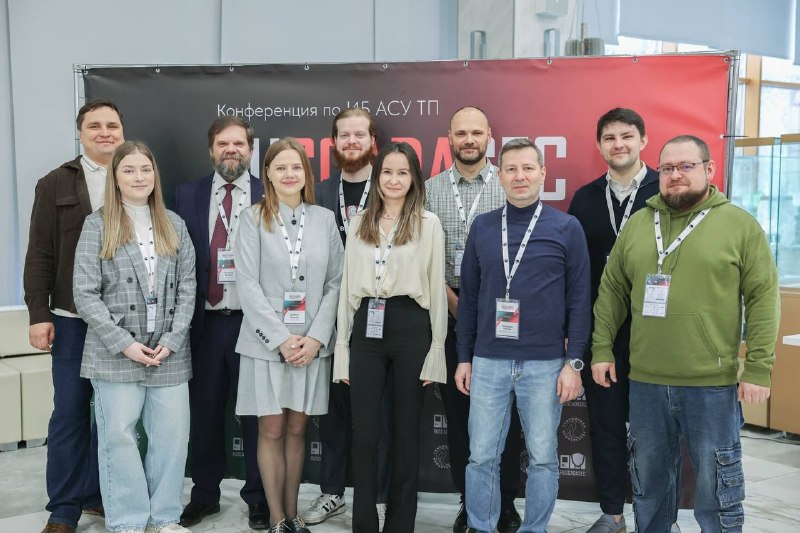
Еще две доехали))

👴 BESSEC | 🔴 MAX
  • ❤ 7
  • 🔥 6
Post #1955 1.46K
Обучение сотрудников

Как говорил Лазарь Каганович и как много раз я повторяю, можно построить великолепную систему обеспечения ИБ, использовать все самые крутые технологии и решения (NGFW, NTA, Sandbox, AI и т.д.), но у каждого инцидента есть имя и фамилия (С)

Но секрета в этом, конечно же, никакого нет. Понятно, что нужно учить людей. Как? Можно сделать простую фишинговую рассылку. Можно попробовать получить педобразование, но это немного про другое🤪Можно потратить 100500 часов, пытаясь самостоятельно составить курс. Даст ли все это нужный эффект? Маловероятно или, по классике, на короткий срок👨‍💻

Что делать? Подойти к вопросу системно. Я не мастер спорта по security awareness, но это не значит, что таких нет💪

Команда INSECA вместе с практикующими экспертами в направлении SA подготовили курс, в котором:
1️⃣ ты освоишь матчасть обучения сотрудников — узнаешь, по каким методологиям и подходам нужно строить программу осведомленности
2️⃣ изучишь, какие цифры и сущности действительно показывают тебе, насколько процесс эффективен и результативен
3️⃣ попробуешь в работе различные инструменты и механизмы, которые окончательно сформируют у тебя в голове картину того, как строить security awareness в твоей компании

📍На все это тебе понадобится 4 недели, начнешь меньше чем через месяц))

🖥 Подробности по ссылке

#education #awareness

👴 BESSEC | 🔴 MAX
  • 🔥 5
  • ❤ 2
Post #1954 758

Forwarded from Пост Лукацкого

В славном и постепенно сжимающемся блогерском сообществе (и это несмотря на то, что Вселенная расширяется) назревает очередной скандал - один блогер, он же CISO, через своего работодателя подал досудебную претензию на канал ИБ-мемов, что его, блогера то бишь, репутацию порочат.

Я сам проходил через суд за посты в канале, и много других радостей получал и получаю за публичную деятельность, включая и некоторые картинки, так что знаю непонаслышке, дело это нервное и неприятное, хотя и практически безобидное; даже если заставят принести извинения публично.

И все-таки подавать в суд по такому ничтожному поводу - это зашквар, как по мне (я лично принципиально стараюсь не иметь дел с людьми и компаниями, которые на меня катят доносы). Если бы я писал досудебки за каждый мем в мой адрес, обвинение в некомпетентности, названный моим именем канал и т.п., мне пришлось бы держать на постоянном контракте отдельного юриста; я бы запил и попал в дурку.

Не через суд нужно доказывать свою экспертность и компетенции, точно не через суд 😏 Ну да ладно, будем наблюдать за развитием этой истории.

#ответственность
Telegram по ибэ Большой пост 🐬 Сегодня днем я был на конференции IT Elements и слушал дискуссию, одним из участников которой являлся Дмитрий Беляев. Как автор личного блога хочу высказать свое личное мнение касательно как услышанного сегодня, так и деятельности Дмитрия…
  • 🔥 7
  • ❤ 3
  • 😱 3
  • 💅 2
Post #1951 1.26K
❗️Опубликованы изменения в Приказ ФСТЭК N235

c 01.03.2027 владельцы ЗОКИИ обязаны осуществлять расчет показателя защищенности и уровня зрелости

#КИИ

👴 BESSEC | 🔴 MAX
  • ⚡ 3
  • 👎 3
  • 😁 1
  • 😭 1
Post #1949 1.19K
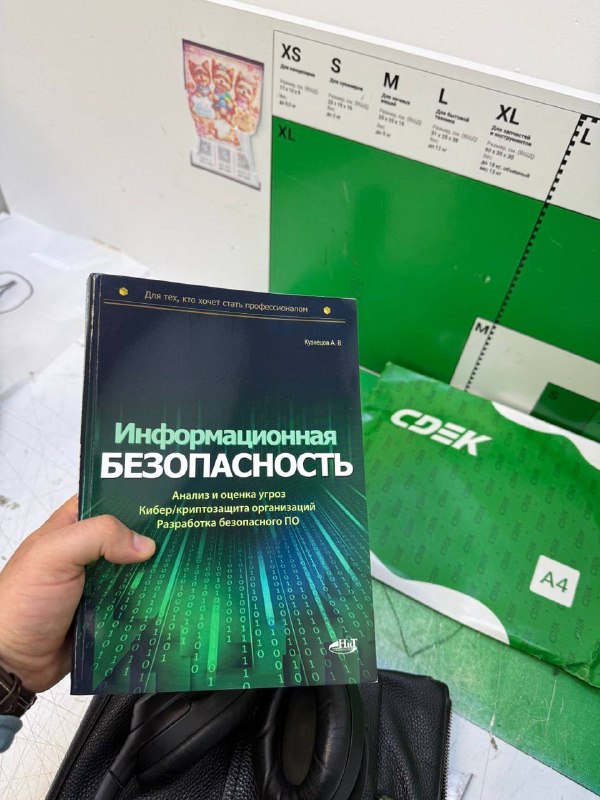
Первые книги доехали))

👴 BESSEC | 🔴 MAX | 🛍 WB Chat
  • ❤ 8
  • 💅 5
  • 🔥 1
Post #1948 1.56K
HR нажала на фишинговую ссылку и приходит к парням из ИТ&ИБ отдела

#meme

👴 BESSEC | 🔴 MAX | 🛍 WB Chat
  • 😁 16
  • 💅 4
  • ❤ 2
  • 👎 1
  • 🍌 1
Post #1947 1.39K
Безопасность бизнеса начинается там, где видна полная картина

Обсудим, как находить слепые зоны в защите бизнеса, на онлайн-конференции «Совершенно безопасно».

📆 Когда: 22 сентября с 10:00 до 16:30 мск
▶️ Где: в прямом эфире

На одной площадке соберем экспертов рынка безопасности и представителей бизнеса, обсудим цифровые, экономические и управленческие риски в одном поле зрения.

Главные ракурсы конференции:
✅ Новый ландшафт рисков: как меняются функции безопасности и управления.
✅ Искусственный интеллект: часть защитного механизма или новая уязвимость.
✅ Портрет современного инсайдера: какие практики становятся отраслевым стандартом. 

Спикеры конференции:
▪️Никита Лисенков, член Международной ассоциации корпоративной безопасности ICSA
▪️Сергей Сергеев, руководитель по корпоративной безопасности девелопера «Брусника»
▪️Лука Сафонов, бизнес-партнер по инновационному развитию компании «Гарда»
▪️Юрий Драченин, эксперт по информационной безопасности Контур.Эгиды и Staffcop
▪️Даниил Бориславский, эксперт по информационной безопасности Контур.Эгиды и Staffcop

Участие бесплатное, нужно только 👉 зарегистрироваться

#конференция

👴 BESSEC | 🔴 MAX
  • 👍 4
  • ❤ 2
Older posts →

About this channel

How can I read @bessec without a Telegram account?
TGViewer shows the public web preview Telegram publishes for BESSEC: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does BESSEC have?
BESSEC (@bessec) has 4.75K subscribers on Telegram, refreshed roughly every 30 minutes.
Does BESSEC know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →