TGViewer
Channel Public Channel
SbX | Security by Xyurity

SbX | Security by Xyurity

@xyuriti

хакер-стартапер
Subscribers
1.23K
Photos
44
Videos
10
Links
53
Recent Posts 15 shown
Post #117 375
Проходка на Podlodka iOS Crew!

В прошлом году выступил у ребят на конфе по теме безопасности в iOS. И хотя практическая часть доклада немного смазалась, мне все же очень понравилось. До того момента скептически относился к онлайн-конференциям, но подлодкой проникся - ребята правда хорошо делают. Доклады по вечерам в будни в Zoom, а общение и нетворкинг - в чате в ТГ.

Ко мне пришли за рекламой, но денег я не взял. Больше хочется пользы для комьюнити, поэтому организаторы любезно согласились разыграть проходки: одна тут, одна в @r3m4z3.

Что у них планируется в этот раз:
- Разработка под iOS с помощью AI
- AI-Тестирование iOS: от отдельных классов до целых сценариев, от скриншот-тестов до контрактных
- Примеры миграции с CocoaPods на SPM на крупных проектах
- Лайвкодинг и эксперименты с разработкой вдалеке от MacBook.
Полная программа

Проходку получит случайный комментатор. Отсечка - 10.09.2026 23:59 МСК, после этого рандомайзер выберет победителя. В комменте жду ваших историй на тему: "Самая тупая уязвимость, которую AI-агент добавил в приложение во время вайб-кодинга". Свой кейс тоже расскажу в комментах.
  • 🔥 2
  • ❤ 1
  • 👍 1
  • 👾 1
Post #116 883
Post #115 1.08K
🥇🥈🥉 Запускаю публичный рейтинг безопасности мобильных приложений

(выпускаю погулять своего внутреннего Илона Маска)

SECBRD - публичный, независимый рейтинг безопасности мобильных приложений. Основная идея: приложения, которые заботятся о безопасности, должны получать больше пользователей, а пользователи должны иметь возможность такие приложения находить.

Как работает:
• раз в 30 дней приложения скачиваются из сторов и оцениваются по методике
• методика не завязана на поиск уязвимостей, только косвенные, но надежные индикаторы: разрешения, возраст приложения, поддерживаемые версии ОС и так далее
• можно подтвердить владение приложением и получить доступ к полному отчету как улучшить рейтинг

Пока идет открытая бета, брать денег совесть не позволяет. Поэтому пользуйтесь бесплатно, оставляйте обратную связь, буду активно улучшать сервис, если он будет востребован. Обратную связь кидайте куда удобно: в комменты, в личку, на почту nick@secbrd.com

Что еще:
• проект мой личный, к моему текущему работодателю отношения не имеет
• да, вайбкодил, скрывать не буду
• сознательно не стал включать в рейтинг российские приложения, чтобы никто не обиделся. Но если вы из смелых - обращайтесь, добавим и ваши

Спасибо всем кто поучаствовал в закрытой бете! Впереди куча новых идей, а пока дам себе недельку отдыха.
secbrd secbrd — Independent Mobile App Security Rankings Independent mobile app security rankings based on indirect indicators.
  • 🔥 7
  • ❤ 4
  • 👍 1
  • 👾 1
Post #114 862
ИИ-слоп в экспертизе

"Утка подгорает" (с) Огнеметчик из StarCraft 2

Я обожаю LLM. Но сегодня хочется публично пробомбиться на тему использования нейросетей в области экспертизы. Я уже давно редко что-то ломаю руками, но касаюсь экспертизы в мобильной безопасности ежедневно:
- общаюсь с командой и заказчиками
- пишу статьи и для маркетинга
- читаю профессиональные новости
- пилю pet-project в области безопасности мобилок
У переднего края экспертизы оставаться непросто, но я очень стараюсь, потому что это важно.

Но кажется, что так считают далеко не все.

Контент
Пиар, журналисты, копирайтеры - не эксперты, и это окей. При доработке моих статей и раньше возникали трудности, когда редактор меняет что-то на свой вкус и полностью искажает смысл. Но с приходом нейронок это вышло на новый уровень.
- Люди ленятся проверить, не исказился ли смысл
- вычитывать складный текст на предмет ошибок сильно сложнее
- в длинной цепочке передастов каждый на своем этапе решает чуть приукрасить с помощью ИИ
- все ожидают "правок" от автора, но на деле надо выбросить текст целиком и написать с нуля
Как итог: написание статьи по уже готовому черновику становится еще дольше. Репутация автора страдает: ему приписывают сгенерированный нейронкой булшит. Такого буста производительности мы хотели от ИИ?

Эксперты и бизнес
Эффекту когнитивной капитуляции подвержены даже эксперты. Только с начала года я насчитал уже несколько статей и новостей в экспертных сообществах и профильных СМИ, где тиражировали откровенный ИИ-слоп. А ведь я слежу в основном за безопасностью мобилок. И речь идет не о том, что экспертный сервис или база знаний от ИИ плоха лишь потому что была сгенерирована. Они содержат ошибки, при чем глупые, но хорошо аргументированные. Если даже эксперты пропускают такое с мыслью "и так сойдет", то что мы получим на выходе, когда такая "экспертиза" будет ложиться в основу инструментов безопасности? Вал ИИ-слоп-репортов на баг баунти - только начало.

А еще всегда есть соблазн нехватку дорогих кадров (а эксперты дорого стоят) компенсировать с помощью ИИ. И в целом в этом нет ничего плохого. Плохое начинается там, где ИИ - единственный эксперт - ему безоговорочно верят, потому что никто не может понять, где он ошибся. ИИ очень хорошо подстраивается под запрос и в руках не-специалиста почти всегда будет выдавать посредственный результат. Это простительно для стартапа или для экспериментов. Но когда есть реальная потребность в безопасности, когда на кону большие деньги и репутация, так быть не должно.

Все эти проблемы были и раньше, до массового прихода нейронок. Вот только вместо помощи в их решении, местами ИИ придал привычным проблемам серьезного масштаба, а складные ответы LLM в совокупности с когнитивной капитуляцией только усиливают ложное ощущение безопасности.

Но я убежден, что это временное явление. Будем надеяться, что мы вернемся к адекватности без необходимости испытать неприятные последствия от бездумного вмешательства ИИ в область экспертизы по ИБ.
  • 🔥 5
  • 👍 4
  • ❤ 3
Post #113 1.1K

Forwarded from RE:MAZE

С наступающим! 🌚🎄
  • 😁 10
  • 🔥 2
  • ❤ 1
Post #112 1.27K

Forwarded from Пост Лукацкого

Когда-то я троллил производителей мобильных антивирусов, пугающих мобильным, но так и ненаступившим апокалипсисом 👿 С тех пор много воды утекло и мобилки стали неотъемлемой частью нашей жизни. Да что там, они часто и есть наша жизнь… в которую вторгаются всякие, атакуя… нет, не сами мобильные устройства, а приложения, реверся их, находя слабые места, обходя защиту, отключая блокировки платных функций, копируя код и вытаскивая модели ML и данные.

О том, что сегодня можно сделать в рамках реверс-инжиниринга 👩‍💻 мобильных приложений, как проникнуть внутрь инфраструктуры организации через мобилку (забавно, но ровно 13 лет назад, 6 декабря 2012 года, я написал твит «Каждый смартфон - это шлюз в вашу корпоративную или ведомственную сеть! Защищайте его!»), как нанести ущерб банку, оператору связи или кикшерингу, а также как от этого всего защититься, мы поговорили в рамках очередного эфира "Позитив говорит"🎙

В процессе эфира устроил мини-провокацию – взял свой смартфон 📱 и попросил Николая и Юлю прокомментировать модель угроз для своих мобильных приложений для каршеринга, программы лояльности на АЗС, личного кабинета оператора мобильной связи и т.п. Был фрустрирован и захотел прям в эфире удалить часть мобильных приложений 🤠

#оценказащищенности #mobile #модельугроз #видео
RUTUBE Обратная сторона мобильных приложений. Реверс-инжиринг, атаки и защита простым языком В этом предновогоднем выпуске «Позитив говорит» мы обсуждаем реальные риски, которые реверс-инжиниринг несёт мобильным приложениям: что можно извлечь из APK/IPA за несколько минут, как извлечённые данные используются для атак и какие подходы к защите действительно…
  • 👍 5
  • 🔥 4
  • 👾 2
Post #111 998
На втором курсе впервые получил домашнее задание читать блог Лукацкого про мифы ИБ. А на этой неделе побывал у него гостем на подкасте.

«Жизнь удалась» (с) Алексей Лукацкий
  • 😁 7
  • ❤ 3
  • 🔥 3
Post #110 1.21K
Не бояться быть понятным

Фиксирую (в первую очередь - для себя) инсайт, который посещал меня очень много раз.

Сейчас по работе мне приходится больше обычного рассказывать разным людям про безопасность мобилок простым языком. 95% таких людей никогда не открывали Burp, jadx а кто-то даже джейл/рут не накатывал. Поскольку в свою текущую роль я пришел со стороны экспертизы, приходится постоянно работать над собой, чтобы легко и доступно доносить широкой аудитории очевидные для нас вещи.

Я давно заметил у экспертов одну особенность - выражаться на своем языке, не утруждая себя разъяснениями и заставляя собеседника угадывать смысл незнакомых конструкций. Кто-то может увлеченно рассказывать про RCE и просто не заметить, как 80% рассказа строится на терминологии или профессиональном жаргоне. Кто-то может считать простоту - признаком низкой квалификации, как будто более опытные коллеги не будут им респектовать. Говорят, что на свидании мы используем свой словарный запас почти на 100%, чтобы очаровать собеседника, возможно тут похожий механизм. Может есть еще причины?

Я лично сталкивался и с первой, и со второй. И если с первой легко справиться за счет опыта и постоянной практики, то для борьбы со второй причиной надо менять свои убеждения.

О чем я бы себе напомнил:
- не существует очевидных вещей
- существует проклятие знания - крайне тяжело игнорировать уже известную информацию
- синдром самозванца - зло, даже простая информация может нести ценность

Чтобы с этим справиться, мне помогают 2 мысленных ситуации:
1. Представить охранника, который орет на посетителей, что проход закрыт. Неужели не понятно? Ведь он уже столько раз сказал. Вот только каждый раз это были разные люди. Я не хочу быть таким охранником.
2. Представить, что ты объясняешь детям. И хотя детей у меня пока нет, я отлично тренируюсь на жене. Тренироваться на коте сложнее.

А еще стараюсь подмечать позитивный фидбэк:
- кивки заказчиков на презентации
- реакции и пересылки постов в соцсетях
- охваты и просмотры в блогах и новостях
- личная благодарность людей, которые видели меня на ютубе
Даже за негативным фидбэком можно увидеть позитив: "слишком простой доклад" - читаю как "я все понял, спасибо".

Я ни в коем случае не призываю всех делать очередной пересказ OWASP или рассказывать про AI-агента. Но если очевидные вещи строят мостик понимания между вашей мыслью и собеседником - этим нужно пользоваться.
  • 👍 11
  • 🔥 5
  • ❤ 3
Post #109 1.74K
Post #108 1.89K
Билет на подлодку уходит к @sib_coder , поздравляю!

Всем спасибо за идеи постов, учту их, когда будет время что-то написать.

P.S.
Как только доклад окажется в паблике, опубликую ссылку сюда
  • ❤ 7
  • 🌚 1
  • 👾 1
Post #107 1.41K
22 сентября в 10:00 мск выступаю на подлодке, есть один бесплатный билет.

Расскажу обзорно про реверс-инжиниринг iOS-приложений. Для продвинутых тоже заготовил кое что интересное: расскажу про свою самую лучшую багу в иос приложении, которой очень горжусь. А еще в лайве попробуем порешать таску по iOS-безопасности с помощью LLM.

Ну и конечно же бонус: разыграю в комментариях 1 билет на конфу. Пишите, о чем вам было бы интересно почитать от меня. Выберу случайным образом среди осмысленных комментариев одного победителя в эту пятницу 19 сентября в 20:00 мск.

P.S.
Еще один билет разыграем в @r3m4z3
podlodka.io Онлайн-конференция Podlodka iOS Crew, сезон #18 Недельное мероприятие от команды Podlodka: ежедневные интерактивные сессии в Zoom по актуальным проблемам iOS-разработки, нон-стоп общение с экспертами и звёздами индустрии, закрытое профессиональное сообщество в Telegram.
  • ❤ 5
  • 👍 3
  • 🔥 2
Post #106 3.81K
Все ведь уже слышали про громкую уязвимость в ImageIO, которой подвержены новейшие версии iOS, iPadOS и macOS?

Исполнение кода через просмотр картинки - это сильно. Мое уважение исследователям, которые это обнаружили.

Такие уязвимости хоть и находят регулярно, встречаются они все же редко. Но уроки, которые они нам преподносят, от этого становятся только ценнее. И речь не только про разработку ОС, но о безопасной разработке в целом. Порассуждали со Светой Газизовой @AppSecJourney, как практики безопасной разработки могут помочь не допускать таких уязвимостей, а также успокоили пользователей относительно возможности эксплуатации этой уязвимости in the wild.

Читайте в новой статье на Хабре.
Хабр Взлом через картинку в Apple: уроки громкой уязвимости для разработчиков Всем привет! На связи Светлана Газизова, директор по построению процессов DevSecOps и безопасности ИИ, Positive Technologies, и Николай Анисеня, руководитель разработки первого российского сервиса по...
  • 🔥 7
  • ❤ 5
  • 👾 1
Post #105 1.47K
Я больше не хекаю

Хотя, как посмотреть, конечно. Не просто так пропал надолго в очередной раз. На PHDays запустили сервис по защите мобильных приложений от реверс-инжиниринга PT MAZE - наш маленький стартап внутри большой компании.

Я всегда мечтал создавать что-то новое с нуля, даже была неудачная и очень травмирующая попытка лет 10 назад, и я очень благодарен руководству, что мне дали такую возможность. И конечно же я очень благодарен своей команде, которая вместе со мной работает наизнос, рискует, создавая что-то новое без гарантии результата - очень ценное качество, особенно в пору кандидатов, изнеженных условиями работы в крупных компаниях.

Помимо бесконечной усталости, с которой только недавно начал совладать, накопились еще какие-то мысли стартапера-новичка, который в своей повседневности сменил burp suite и jadx на почту, календарь, конфлюенс, созвоны, планирование, приоритизацию и прочий менеджмент. Я так и не придумал внятную тему для этого канала, поэтому буду периодически делиться чем-то интересным, что встречу на своем профессиональном пути, но теперь уже в роли руководителя стартапа.

Есть мысли рассказать про то, как опыт хакера помогает или мешает в разработке продукта, в чем я вижу хакерский склад ума у разработчиков, тестировщиков, менеджеров, в сотый раз в интернете повторю инсайты любого стартапера и др. Поучать никого не собираюсь, просто буду иногда делиться опытом. Поэтому, если вам такое интересно, или просто по фану будет понаблюдать, во что это выльется, stay tuned.

Но если вы подписывались за более техническим контентом, то спешу вас обрадовать: мы с нашей командой начали вести канал про реверс-инжиниринг мобильных приложений - @r3m4z3, с настоящим техническим хардкором. Сейчас там больше делимся интересными статьями, в будущем будет больше авторского, но даже сейчас там уже выложены записи докладов наших исследователей. А еще надеюсь мы дорастем до того, чтобы проводить конкурсы на отлом PT MAZE, так что следите за новостями.

P.S.
Вернул негативные реакции (только одну), поэтому дайте знать, как вам такой поворот в темах.
  • 🔥 24
  • 👍 13
  • ❤ 8
  • 👾 1
Post #104 1.37K

Forwarded from Этичный Хакер

Массовое удаление телеграм-каналов по OSINT

Уважаемое, ИБ-сообщество, вчера без объяснение причин были удалены каналы:
@osint_pythons (канал из нашей сетки)
@schwarz_osint
@OSINTBY
@Osint_san_framework

Каждый из каналов велся более нескольких лет и не нарушал правила сообщества. Так как уже более суток от поддержки телеграма нет новостей, мы просим вас привлечь внимание к этой ситуации, и по возможности, написать следующее сообщение в тех. поддержку телеграма:

Пожалуйста, разбаньте каналы: @osint_pythons, @schwarz_osint, @OSINTBY, @Osint_san_frame_work
Please unban these osint channels: @osint_pythons, @schwarz_osint, @OSINTBY, @Osint_san_frame_work


🌐 Сообщение стоит писать в боты тех. поддержки телеграма:
@PressBot
@AmeliaTearheart
@BotSupport

📬 И на их официальные почты:

dmca@telegram.org
security@telegram.org
recover@telegram.org
abuse@telegram.org


Мы также будем благодарны любому освещению этой ситуации в любых блогах и СМИ 🤝

🔒 Этичный Хакер
  • 😱 6
  • 🔥 3
  • ❤ 1
  • 👍 1
Post #99 1.77K
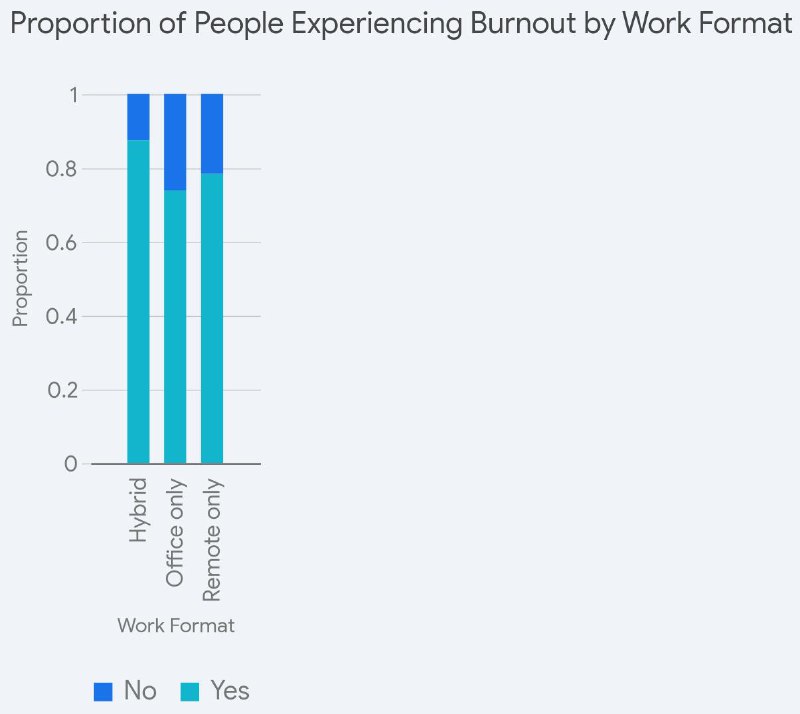
Cybersecurity burnout poll insights by Gemini AI
This post is going to be in English.

I'm finally succeeded to translate the cybersec burnout poll responses into English. I know I promised to have this done by December 2024 but it's better late than never.

So I was playing with Gemini AI integrated into Google Sheets and it gave me some insights as well as made some charts. You can do the same and extract more specific insights which will help you to overcome burnout. Have fun!

Algorithm to Overcome Burnout and Enjoy Professional Life

1. Diversify Activities:
- Switch between different types of work or tasks.
- Engage in activities beyond your core job, such as development, team management, or other related fields.
2. Explore and Research:
- Investigate interesting topics, systems, or technologies.
- Continuously learn and explore new areas within your field.
3. Engage with the Community:
- Participate in Capture The Flag (CTF) competitions.
- Attend professional events like conferences, meetups, and community gatherings.
- Connect with peers and share knowledge.
4. Share and Create:
- Maintain a blog (on platforms like Telegram, YouTube, Medium).
- Share your knowledge and insights with others.
5. Teach and Mentor:
- Mentor others within your team or teach others.
- Share your expertise and help others grow.
6. Prioritize Well-being:
- Engage in sports or physical activities.
- Get sufficient rest, especially on weekends.
7. Utilize Technology Wisely:
- Explore and use tools like neural networks to enhance productivity and creativity.
- Focus on using technology to solve problems and generate new ideas.

Implementation Steps:

- Identify Burnout Triggers: Recognize what aspects of your work or environment contribute to burnout.
- Incorporate Variety: Intentionally schedule different types of tasks throughout your week.
- Schedule Learning Time: Set aside dedicated time for exploring new topics and technologies.
- Join Communities: Find and participate in online or offline communities related to your field.
- Create and Share Content: Start a blog or social media page to share your knowledge and experiences.
- Seek Mentorship Opportunities: Offer to mentor others or find a mentor for yourself.
- Prioritize Rest and Activity: Ensure you have a healthy work-life balance with adequate rest and physical activity.
- Experiment with Tools: Explore and integrate tools like neural networks to make your work more efficient and interesting.
  • 🔥 4
  • ❤ 1
  • 👍 1
Older posts →

About this channel

How can I read @xyuriti without a Telegram account?
TGViewer shows the public web preview Telegram publishes for SbX | Security by Xyurity: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does SbX | Security by Xyurity have?
SbX | Security by Xyurity (@xyuriti) has 1.23K subscribers on Telegram, refreshed roughly every 30 minutes.
Does SbX | Security by Xyurity know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →