TGViewer
Channel Public Channel
RE:MAZE

RE:MAZE

@r3m4z3

Про реверс-инжиниринг мобилок, обфускацию, RASP, SSL-Pinning 🌚,защиты и байпасы. Никакого корпоративного кала, только техническая годнота. С любовью, исследователи PT MAZE 👾
Subscribers
422
Photos
7
Videos
2
Links
80
Recent Posts 16 shown
Post #95 118
OEMpocalypse Now: A Generic Exploitation Strategy from Android untrusted app to root

Автор ставит задачу получить untrusted_app → root не для одного телефона, а выстроить стратегию, переносимую между Samsung, Xiaomi и Oppo/OnePlus/Realme. Идея — атаковать не generic Linux и не chipset-specific GPU/DSP, а OEM-код: sandbox escape плюс page UAF в OEM kernel driver. Демонстрации сделаны на stock-устройствах с locked bootloader.
Calif OEMpocalypse Now: A Generic Exploitation Strategy from Android untrusted app to root Part 1 of a series that takes an unprivileged Android app to root on Samsung, Xiaomi, and Oppo/OnePlus/Realme devices, with a single strategy.
  • 👍 2
  • ⚡ 1
  • ✍ 1
Post #94 261
Разбор багов Xiaomi SareMe (MiDrop)

Снова про реверс протокола передачи данных по воздуху между устройствами одного производителя. Ключевая находка - отправитель может без спроса доставлять файлы любому получателю вблизи 50 метров: не требуется ни pairing, ни подтверждения от пользователя. Авторы называют это zero-click primitive, который может быть использован в более сложных цепочках.
Полный разбор тут.
Byteria - Mobile Application Security Blog Zero-Click File Drop on Xiaomi ShareMe (MiDrop) - Byteria - Mobile Application Security Blog An attacker within Bluetooth LE range (about 50 m) can write arbitrary files to a victim’s phone the moment they open Receive mode. No QR scan
  • 👍 3
  • ✍ 1
  • 🌚 1
Post #92 233
Полный разбор свежайшего LPE в macOS от нашего iOS эксперта!
  • ⚡ 4
  • 🔥 2
  • 🤯 2
Post #91 336
iOS 17.0-17.3.1 Rocket PPL/SPTM bypass writeup

Очень технический write-up Rocket, эксплойт-примитива для обхода PPL/SPTM в iOS 17.0–17.3.1 через прошивку Apple GPU (AGX/RTKit). По сути автор показывает, как использовать отдельный ARM64-процессор GPU, чтобы добраться до таблиц страниц, которые со стороны основного CPU защищены SPTM/PPL.
nvme0n1p.dev iOS 17.0-17.3.1 Rocket PPL/SPTM bypass writeup
  • 🔥 5
  • 🤯 4
  • ❤ 2
Post #86 321
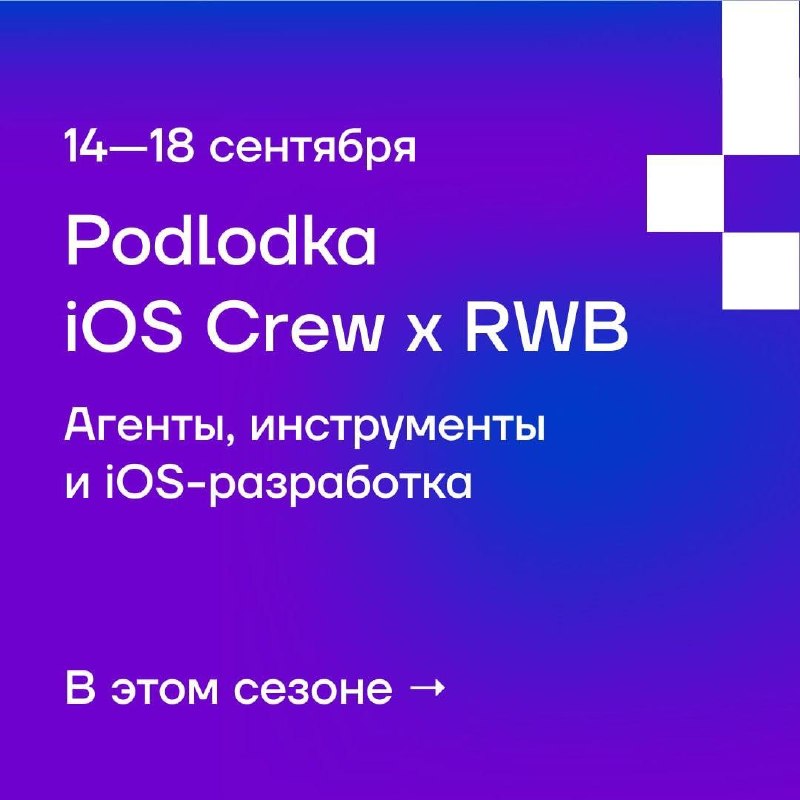
У нас есть проходка на Podlodka iOS Crew!

И мы готовы подарить ее случайному комментатору. Правила такие:
- оставить скриншот с описанием, сколько токенов/USD у вас уходит на реверс одного приложения
- успеть оставить этот коммент до 10.09.2026 23:59 МСК
Победителя выберет рандомайзер на следующий день - 11.09. Вторая проходка будет тут - @xyuriti

В прошлый раз один из наших ребят выступал там в качестве спикера, тема была про безопасность в iOS. В этот раз будут обсуждать AI в разработке под iOS:
- Разработка под iOS с помощью AI
- AI-Тестирование iOS: от отдельных классов до целых сценариев, от скриншот-тестов до контрактных
- Примеры миграции с CocoaPods на SPM на крупных проектах
- Лайвкодинг и эксперименты с разработкой вдалеке от MacBook.
Полная программа

Формат для максимально занятых: неделя вечерних Zoom-докладов + асинхронный нетворкинг в закрытом тг-чате.
  • 👍 3
  • ✍ 1
  • 🔥 1
Post #85 356
Полный реверс EAC на macOS — без единого kernel extension

Как работает античит на маке, где Apple закрыла доступ к ядру? @leeksov_coding с товарищами провели полный разбор Easy Anti-Cheat на arm64: bootstrapper, контейнерный кодек, in-game сервис, EOS SDK API, Code Virtualizer. Оказалось — всё на userspace API: сканирование процессов через proc_listpids, VM-детект через IOKit, детект ботов через CGEventSourceCounterForEventType, проверка хуков через dladdr каждый кадр, hash catalogue с ECDSA. Валидация конфига? Проверяется только размер файла >= 1108 байт, содержимое игнорируется.

54 файла, 27K строк, 22 документа, 19 инструментов — всё в репо.

Данный ресерч является демонстрацией возможностей GLM 5.3 Max.

https://github.com/Leeksov/eac-reversing
  • 👍 8
  • 🔥 3
  • ❤ 1
Post #84 499
Бинари атакуют RE-AI-агентов

Вот уже пошли материалы на тему противостояния ИИ-реверсу. Автор не просто показал как можно защищаться, но и нападать на агента в ответ. Почти как видос “мусорка ушатала двух школьников”, только про реверс.
  • 🔥 7
  • 😁 2
  • ❤ 1
Post #83 544
Разбор CVE-2025-27363 в WhatsApp

Heap corruption через шрифты, работает как в Android, так и в iOS. Сам разбор очень подробный. Авторы даже указывают на то, что уязвимость использовалась для таргетированных атак на пользователей.
Mobilehackinglab CVE-2025-27363: The FreeType Vulnerability That Turned Fonts Into Spyware Delivery — Mobile Hacking Lab A signed-short truncation in FreeType ≤ 2.13.0 was actively exploited via WhatsApp PDF auto-preview to target journalists across 24 countries. We reproduced the crash on a real Samsung Galaxy S20+ with AddressSanitizer.
  • 👍 5
  • ❤ 3
  • 👾 1
Post #82 609
TECNO Spark 40 отсылает телеметрию в Китай

Кто бы мог подумать? И кажется, что не только TECNO, но этим же грешат и Infinix, и itel. И это не просто политическое заявление, как это обычно бывает, а технические пруфы. Нам конечно же интересны такие кейсы по реверсу компонентов прошивок.
Nowsecure 1-in-2 phones sold in Africa exfiltrate telemetry to China - NowSecure What the Transsion Telemetry Research Means for Mobile Security Transsion is the world's fourth-largest smartphone manufacturer. Its brands — TECNO,
  • 👍 3
  • ✍ 1
  • 🤔 1
Post #81 577
FAM CTF: The Library to The Endpoint

Разбор CTF-задания по мобилкам. Не очередной crackme, а полноценная цепочка от apk до backend. Наглядный пример того, что часто клиентские приложения становятся документацией к бэку и помогают искать в нем уязвимости, нужно только уметь реверсить.
ExploitNotes FAM Android Firebase CTF Writeup | APK to Admin Guide Solve the FAM Android Firebase CTF by reversing an APK, bypassing Firebase Auth, App Check, native signing, and recovering all four flags.
  • 👍 5
  • ✍ 2
  • 🔥 2
Post #80 628
Разбор обхода Mobile Protect для Android и iOS от Data Theorem

Еще один пошаговый разбор мобильного RASP. Ключевая слабость защиты - принятие решений на основе детектов в единственном месте. Для этого атакующему не обязательно разбираться с тем, как работают детекты и пытаться обходить каждый из них, достаточно локализовать место принятия решения и запатчить только его.

Кстати, именно поэтому мы в PT MAZE изначально отказались от такой архитектуры в пользу распределенного подхода, где каждый защитный модуль работает независимо.
  • ✍ 6
  • 👍 2
  • 🔥 2
Post #79 516
3 уязвимости в продуктах Apple от нашего iOS-эксперта

На днях Apple выпустила обновление безопасности и поблагодарила экспертов, которые помогли исправить уязвимости. Горд сообщить, что целых три баги помог исправить Илья Андр (@andrd3v) - наш iOS-эксперт!

Что это за баги?

1. Слежка за вкладками Safari (CVE-2026-43792, macOS, Safari).
Один из системных сервисов, отвечающих за синхронизацию данных Safari, не проверял полномочия подключающегося клиента. Это позволяло приложению без специальных разрешений в реальном времени наблюдать за активностью в общих группах вкладок - включая заголовки открытых страниц и идентификаторы участников.

2. Запись в чужие файлы через Spotlight (macOS).
Сервис метаданных принимал путь к файлу, но не передавал его в проверку песочницы. Приложение в sandbox могло записывать расширенные атрибуты в произвольные файлы на диске.

3. Утечка идентификаторов Game Center (CVE-2026-43796, iOS/iPadOS/macOS/watchOS/tvOS/visionOS).
Один из системных компонентов хранил персистентные идентификаторы, привязанные к учетной записи Apple, в области, доступной для чтения любому приложению. Извлеченные значения могли использоваться для скрытого отслеживания пользователя.

Ссылки на security update:
• macOS: https://support.apple.com/128067
• iOS и iPadOS: https://support.apple.com/128066
• Safari: https://support.apple.com/128073

Илья планирует сделать разбор, подписывайтесь чтобы не пропустить! @andrd3v
  • 🔥 12
  • ❤ 6
  • ⚡ 2
Post #78 444
Фаззинг AirDrop и Samsung Quick Share

Большое исследование, посвященное реверс-инжинирингу протоколов передачи файлов между устройстваим поблизости. Авторы расписали и сам стек протоколов, и методологию фаззинга. Нашли таким образом по 3 уязвимости в каждом из протоколов, одна из которых даже приводила к RCE.
  • 👍 6
  • ❤ 1
  • 🤯 1
Post #77 576
Папка по iOS Security

Знаем, что порой непросто найти инфу по безопасности в iOS. Поэтому хоитм поделиться нашей папкой хороших каналов. Тут и новости, и джейлбрейк-комьюнити, и каналы исследователей. Держимся вместе 💪

📁Папка
Telegram iOS Security Nikolay A invites you to add the folder “iOS Security”, which includes 8 chats.
  • 🔥 6
  • 👍 3
  • ❤ 2
Post #76 521
Сколько стоит репак Android-приложения через ИИ-агента

Вот нам вроде очевидно: нейронки уже сейчас наводят шуму в реверсе, и тем более в безопасности мобилок. Поднимите руку кто до сих пор их не использует в работе - то-то же.

Но наша работа - не только разбираться в технических аспектах, но и уметь доносить до бизнеса риски и обосновывать необходимость защищаться. Поэтому мы с командой попытались перевести очевидные для нас вещи на язык денег, чтобы люди, далекие от реверса, смогли осознать серьезность проблемы.

https://ptsecurity.com/research/analytics/modifying-android-apps-with-llm-2026-cost-estimate/#id3

Технически новое вы вряд ли что-то тут найдете, но возможно найдете аргументы для общения с коллегами и руководством.
  • 🔥 7
  • 👍 4
  • ✍ 3
Older posts →

About this channel

How can I read @r3m4z3 without a Telegram account?
TGViewer shows the public web preview Telegram publishes for RE:MAZE: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does RE:MAZE have?
RE:MAZE (@r3m4z3) has 422 subscribers on Telegram, refreshed roughly every 30 minutes.
Does RE:MAZE know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →