TGViewer
Channel Public Channel
AVANPOST

AVANPOST

@avanpost_idm

Ведущий вендор систем идентификации и управления доступом к информационным ресурсам предприятия.

https://www.avanpost.ru/

Юридический дисклеймер: контент в этом канале — не реклама и несет только информационную цель.
Subscribers
3.37K
Photos
943
Videos
84
Links
475
Recent Posts 15 shown
Post #1126 226
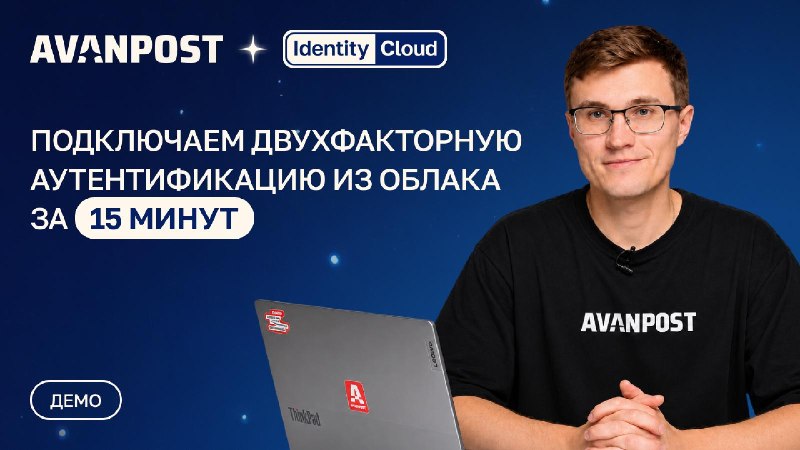
Запись вебинара «Защитите это немедленно!»

Название обязывало, поэтому подключали защиту прямо в эфире 😉

Показали, как настроить 2FA с Avanpost Identity Cloud за 15 минут, и сохранили все шаги в записи:

⭐️ Создали тенант Avanpost Identity Cloud
⭐️ Настроили второй фактор
⭐️ Привязали Avanpost Authenticator по QR-коду
⭐️ Включили 2FA для OpenVPN
⭐️ Проверили входа с подтверждением на смартфоне

А ещё разобрали эталонную архитектуру Avanpost Identity Cloud и показали, как облачный подход помогает двигаться в сторону Zero Trust без лишней инфраструктурной акробатики.

📺 ВК видео

📺 YouTube

📺 RuTube


🅰️ Подписаться на Avanpost
  • ❤ 4
Post #1125 376
🔑 Пароль, конечно, новый, а привычка то старая

P@ssword1
↓ 90 дней спустя
P@ssword2


Исследователи Университета Северной Каролины изучили историю более 51 тысячи паролей пользователей, которых заставляли менять их каждые три месяца.

Выяснилось, что люди редко начинают с чистого листа. Они чаще увеличивают цифру, меняют символ или немного переставляют старую комбинацию 🤪

Если предыдущий пароль уже известен атакующему, для 17% аккаунтов новый удалось подобрать менее чем за пять попыток!

🤓 Исследователь Лорри Крэнор отмечала и другой побочный эффект: при обязательной регулярной смене пользователи могут изначально выбирать более простые пароли, чтобы потом было легче их менять и запоминать.

Поэтому сегодня и NIST, и Microsoft рекомендуют не менять пароль просто потому, что календарь сказал пора. Смена нужна при признаках компрометации.

На наш взгляд, чем меньше безопасность зависит от способности сотрудника придумывать очередной SuperSecretPassword2026!, тем лучше 😅

Настоящая защита Identity это меньше зависимости от памяти пользователя и больше Passwordless, SSO и контекстного MFA. Учётные данные стоит менять при признаках риска, а не просто по календарю.

🅰️ Подписаться на Avanpost
  • 😁 5
  • 👍 4
  • ❤ 1
Post #1124 401
🔴Скоро начинаем!

Вебинар «Защитите это немедленно!»

В прямом эфире покажем, как защитить приложения:

➡️ разберём эталонную архитектуру Avanpost Identity Cloud
➡️ покажем, почему путь к Zero Trust из облака проще, чем кажется

За 15 минут мы:

🔘 создадим тенант Avanpost Identity Cloud
🔘 настроим второй фактор аутентификации
🔘 подключим Avanpost Authenticator по QR-коду
🔘 включим 2FA для тестового приложения
🔘 проверим вход с подтверждением на смартфоне


Подключиться 🖱

🅰️ Подписаться на Avanpost
  • ❤ 3
  • 👍 1
Post #1123 414
Уже завтра – вебинар «Защитите это немедленно!»

17 сентября в 11:00 (МСК) встречаемся на первом вебинаре из цикла про безопасность Identity.

➡️ Зарегистрироваться ⬅️

За 15 минут в прямом эфире:

📌 Создадим тенант Avanpost Identity Cloud
📌 Подключим пользователей
📌 Настроим второй фактор
📌 Привяжем Avanpost Authenticator по QR-коду
📌 Включим 2FA для тестового приложения
📌 Проверим вход с подтверждением на смартфоне


А ещё разберём архитектуру Identity Cloud и покажем, как выстроить путь к Zero Trust без лишней сложности.

🎁 Бонусы: разбор ваших кейсов в прямом эфире + секретный подарок для тех, кто досмотрит до конца!

➡️ Зарегистрироваться ⬅️

🅰️ Подписаться на Avanpost
  • ❤ 4
  • 👍 3
Post #1121 455
📞 Атаки с использованием социальной инженерии

Microsoft опубликовала разбор серии атак на облачные учётные записи, которые наблюдаются с мая 2026 года. И начинается всё не со сложной уязвимости, а со звонка из якобы ИТ-поддержки.

Сотруднику сообщают, что нужно СРОЧНО обновить passkey, MFA или настройки SSO, иначе могут возникнуть проблемы со входом. Затем присылают ссылку на сайт, очень похожий на страницу Microsoft — иногда прямо в SMS на личный телефон 👍

Дальше злоумышленники перехватывают данные и сессионный токен или убеждают пользователя самостоятельно подтвердить вход. То есть MFA никто не ломает — человек сам помогает её пройти 😬

☝️ Но passkey здесь только легенда. Получив доступ, атакующие могут добавить в учётную запись собственный способ аутентификации, изучить доступные приложения и роли, а затем перейти к почте, SharePoint, OneDrive и другим корпоративным ресурсам.


Именно поэтому одного факта наличия MFA уже недостаточно.

Снизить риск помогают:
🔴MFA, устойчивая к фишингу
🔴строгий контроль регистрации и сброса методов аутентификации
🔴доступ к критичным ресурсам только с доверенных устройств
🔴а также мониторинг всей цепочки событий: необычный вход → новый метод MFA → доступ к данным

Поэтому в таких сценариях особенно важна MFA, устойчивая к фишингу: она снижает риск того, что пользователь невольно подтвердит вход злоумышленнику. А дальше уже важны контроль устройства, контекста входа и регистрации новых факторов 👨‍🦯

🅰️ Подписаться на Avanpost
  • 😁 10
  • ❤ 1
Post #1119 504
⚠️ Вебинар: «Защитите это немедленно!»

🗓 17 сентября в 11:00 (МСК)

Чтобы попасть в корпоративную систему, злоумышленнику не всегда нужно что-то долго и красиво взламывать. Иногда достаточно получить логин и пароль сотрудника 🤗

Запускаем цикл вебинаров, посвященных безопасности Identity! На первом вебинаре:

🔘прямо в эфире покажем, как всего за 15 минут можно защитить ваши приложения
🔘расскажем об эталонной архитектуре Avanpost Identity Cloud
🔘докажем: путь к Zero Trust из облака проще, чем кажется

За 15 минут мы:

⭐️ создадим тенант Avanpost Identity Cloud
⭐️ настроим второй фактор
⭐️ привяжем Avanpost Authenticator по QR-коду
⭐️ включим 2FA для тестового приложения
⭐️ проверим вход с подтверждением на смартфоне

🔴 Досмотрите до конца — оставили кое-что только для участников эфира

А ещё разберём ваш кейс прямо в эфире. Присылайте его заранее на почту marketing@avanpost.ru — за самый интересный подарим фирменный мерч 🎁


☄️ Успейте ЗАРЕГИСТРИРОВАТЬСЯ — увидимся 17 сентября!

🅰️ Подписаться на Avanpost, чтобы не пропустить анонс следующего вебинара из цикла
  • 👍 3
Post #1118 608
🥷 У даркнета тоже есть отдел маркетинга

Обычно мы пишем о том, как бизнес учится у безопасности. Сегодня другой случай: теневой рынок прилежно учится у бизнеса.

И чему? Маркетингу 😱

Простая продажа единичных малварей уходит в прошлое – за последний год эта категория просела с 46% до 38%. На смену им пришли комплексные «комбо-наборы»: связки из RAT для удалённого управления, HVNC для незаметности и инфостилеров для кражи данных.

Впрочем, до идеального сервиса им ещё далеко: провайдеры умалчивают про CVE, не указывают версии уязвимых продуктов и часто забывают приложить доказательства работоспособности софта. Так себе клиентоориентированность 😃

И маркетинг работает не только внутри даркнета. Для привлечения уже совсем другой аудитории злоумышленники используют SEO, вредоносную рекламу, популярные бренды и актуальные инфоповоды 📣

В 2026 году фиксировались кампании, где под видом известных AI-сервисов распространяли стилеры и фишинговые страницы, а вредоносные ресурсы специально оптимизировали под поисковую выдачу.

Кибератаки становятся сложнее и изощрённее. А значит, надежный контроль доступа и защита данных требуют такого же комплексного подхода, а не точечных заплат 🫠

🅰️ Подписаться на Avanpost
  • 😁 4
Post #1116 537
🤖 Пора поговорить про доступы. Но на этот раз – не человеческие!

LLM уже стали частью рабочей рутины для многих из нас. А следом всё активнее появляются ИИ-агенты, которые умеют не только отвечать на вопросы, но и действовать: работать с документами, обращаться к сервисам, выполнять задачи от имени пользователя и даже записывать вас в спортзал вместо другого человека 😁

И вот здесь начинается наша любимая тема – доступы.

Потому что за каждым самостоятельным действием агента стоят вполне конкретные права: к системам, данным и инструментам. И чем больше агент умеет, тем важнее понимать, куда именно ему разрешено ходить и что там делать.

Поэтому сегодня хотим обсудить с вами важный вопрос👇

🅰️ Подписаться на Avanpost
  • 👍 5
Post #1115 530
Есть 15 минут?

Можно выпить кофе. Можно обсудить, почему так быстро пролетает год. А можно подключить двухфакторную аутентификацию из облака 🖱

Когда-то второй фактор воспринимался как дополнительная мера безопасности. Сегодня доступ только по логину и паролю выглядит как оставленный ключ под ковриком 😏

Украденные учётные данные до сих пор становятся рабочим инструментом для кибератак, поэтому MFA – это базовый минимум для корпоративного доступа.

🟢 Мы записали для вас короткую видеоинструкцию, в которой Михаил Юров, пресейл-инженер отдела технической экспертизы Avanpost, пошагово показывает пользовательский путь от создания тенанта до подключения системы ко второму фактору!

➡️ Получить видеоинструкцию ⬅️

🅰️ Подписаться на Avanpost
  • 👍 1
Post #1110 583
⭕️⭕️ МЫ СНОВА ЭТО СДЕЛАЛИ!

Что общего у презентации про развитие identity security, «Живописной бухты» и вечернего кальяна?

Правильно, это регулярное мероприятие Avanpost для наших партнеров🩷

Обсуждали самое важное: как от разрозненных IAM\IDM решений перейти единой платформе Avanpost Identity Security Plaftorm, от фрагментации ИБ к единому центру принятия решений для бизнеса, который видит весь контекст: кто, откуда, зачем и к чему получает доступ.

Тщательное продумывание сценариев демо и подготовка презентаций, бессонные ночи, дни «на кофе» и даже производство наших фирменных подарков – всё это для того, чтобы сказать нашим партнёрам главное – с помощью платформы Avanpost вы открываете для себя новые направления, долгосрочные и высокомаржинальные roadmap-проекты 🍸

Всё началось с презентаций наших продуктовых лидеров и демо-стендов, обсуждения новых направлений сотрудничества. А потом всем нам был открыт доступ к музыке, танцам, розыгрышам подарков и задушевным разговорам.

❤️ Спасибо каждому нашему гостю, нашим партнёрам и друзьям, с кем мы вместе двигаем Identity Security в России!

Ждём продолжения! А пока смотрим фотографии и улыбаемся замечательным моментам с этого вечера 🎉

🅰️ Подписаться на Avanpost
  • 👍 4
Post #1109 483
🖥 BYOD: доверие начинается с проверки

По оценке экспертов до 90% сотрудников российских организаций используют личные устройства для рабочих задач. При этом около 70% компаний внедряют BYOD с ошибками.

Проблема обычно в крайностях: либо устройство практически никак не контролируется, либо контролируется так тщательно, что сотрудник уходит с документами в личные мессенджеры и облака 😁

Здесь важен баланс! Компании необязательно знать всё, что происходит на вашем личном ноутбуке. Но ей точно стоит понимать, можно ли доверять устройству, которое прямо сейчас запрашивает доступ к корпоративным ресурсам.

Именно для этого нужен device control: не как инструмент тотального наблюдения, а как часть нормальной гигиены доступа!

Он помогает оценивать состояние устройства: обновлена ли ОС, включены ли базовые средства защиты, есть ли пароль, соответствует ли устройство требованиям политики.

Потому что Bring Your Own Device не должен однажды превратиться в Bring Your Own Disaster 😌

🅰️ Подписаться на Avanpost
  • 👍 1
Post #1108 504
🗂 Avanpost в папке Инфобез!

Мы вошли в подборку полезных ИБ-каналов от компании «Актив» — спасибо коллегам за рекомендацию.

🔴 рассказывать простым языком о современных решениях Avanpost для Identity Security, IAM и защиты доступа
🔴 делиться актуальными новостями из ИБ
🔴 и шутить над собой – ну а что, ИБ-компания с чувством юмора, это же редкость! 😂

Добавляйте всю папку – там правда много полезного!

🅰️ Подписаться на Avanpost
  • 👍 2
Post #1104 643
🤪 И смех, и грех в мире ИБ

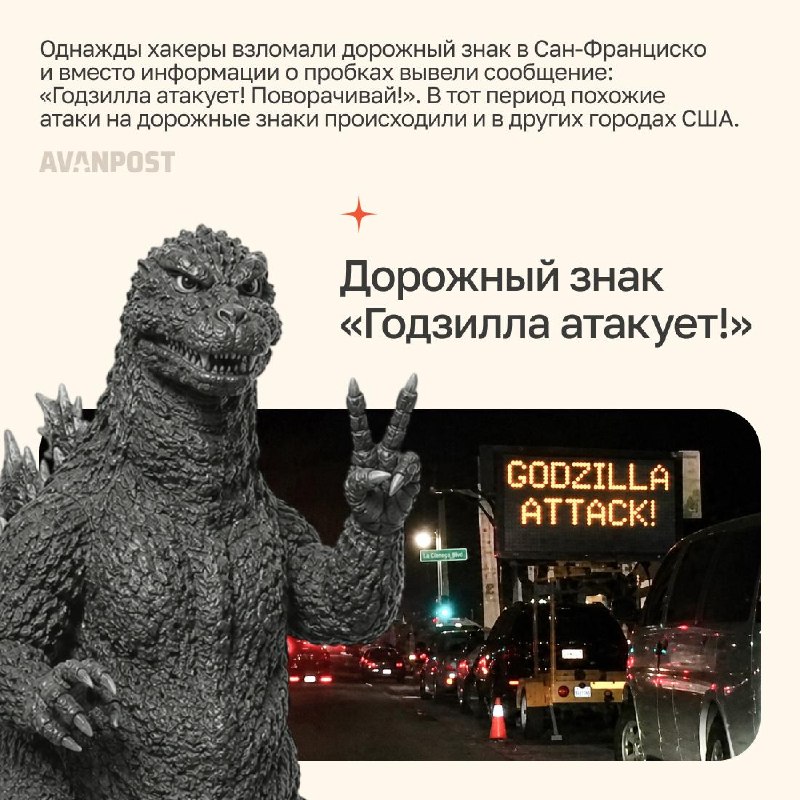
Иногда в мире случаются истории, которые спустя годы звучат скорее как анекдот, чем как отчёт об инциденте.

Собрали несколько нелепых примеров в карточках ⬆️

Посмеяться можно. Повторять у себя – уже необязательно!

Нормально выстроенное управление доступом, MFA, контроль привилегий и учётных записей сильно сокращают пространство для подобных импровизаций.

В общем, пусть чувство юмора остается у вашей SMM-команды, а безопасность можно отдать под контроль Avanpost 😀

🅰️ Подписаться на Avanpost
  • 😁 10
  • 👍 5
Older posts →

About this channel

How can I read @avanpost_idm without a Telegram account?
TGViewer shows the public web preview Telegram publishes for AVANPOST: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does AVANPOST have?
AVANPOST (@avanpost_idm) has 3.37K subscribers on Telegram, refreshed roughly every 30 minutes.
Does AVANPOST know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →