TGViewer
Channel Public Channel
Борьба с киберпреступностью | F6

Борьба с киберпреступностью | F6

@f6_cybersecurity

Остросюжетный Telegram-канал компании F6 об информационной безопасности, хакерах, APT, кибератаках, мошенниках и пиратах. Расследования по шагам, практические кейсы и рекомендации, как не стать жертвой.

№ 6884137476
№ 6884168720
Subscribers
22.3K
Photos
2.3K
Videos
139
Links
2.5K
Recent Posts 20 shown
Post #4387 487
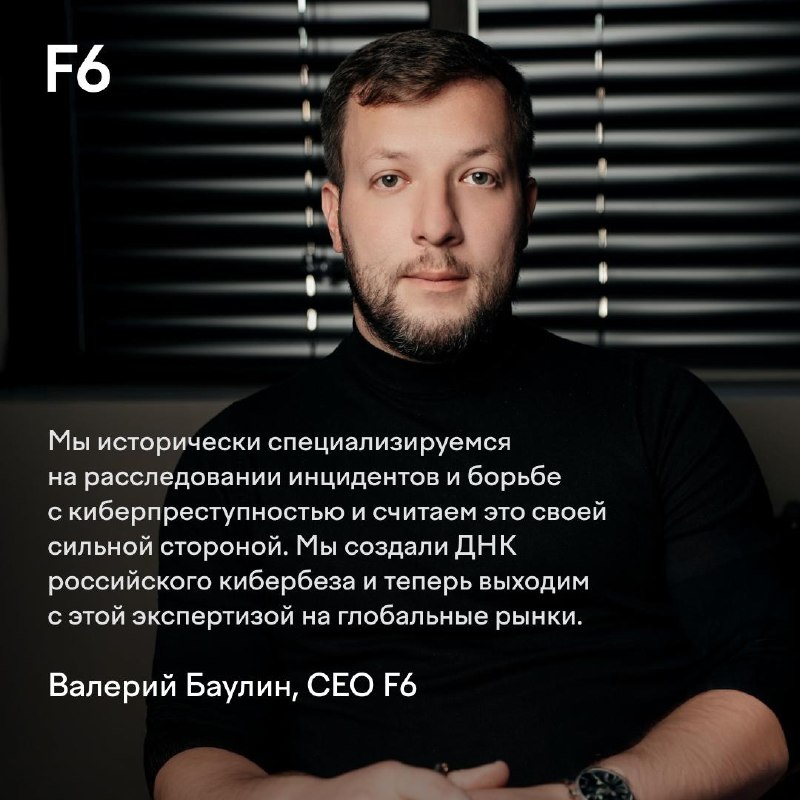
📢 Накопленный российской ИБ-индустрией опыт становится востребованным на мировом рынке. Экспертная колонка CEO F6 Валерия Баулина на Forbes.

Многие сценарии, которые сегодня распространяются по миру, российский бизнес и ИБ-индустрия уже прошли на практике. В новой статье для Forbes CEO F6 Валерий Баулин сравнивает глобальный и российский киберландшафты и рассказывает, как меняются угрозы и киберпреступность в целом.

Что внутри ⬇️

▪️ почему утечки всё чаще становятся началом новых атак;
▪️ как меняется тактика вымогателей;
▪️ какова роль ИИ в криминальной инфраструктуре;
▪️ чем российский киберландшафт отличается от глобального и почему технологические различия постепенно сокращаются;
▪️ какие изменения происходят в защите бизнеса и многое другое.

➡️ ЧИТАТЬ КОЛОНКУ
  • 🔥 9
  • 👍 3
  • 👏 1
  • 😁 1
Post #4386 1.25K
🔍 Цифровые угрозы возникают за пределами инфраструктуры компании — на поддельных сайтах, в социальных сетях, мессенджерах и других внешних источниках. F6 Digital Risk Protection обнаруживает такие угрозы, защищает бренд и его клиентов, обеспечивая реагирование на выявленные нарушения.

Отдельное продуктовое направление F6 Antipiracy защищает интеллектуальную собственность и авторские права на цифровой контент от незаконного распространения.

🎥 В этом видео бизнес-руководитель департамента Станислав Гончаров, ведущий аналитик первой линии CERT F6 Эвелина Переходюк и технический руководитель Иван Нечаев отвечают на вопросы:

▪️ какие задачи бизнеса решает продукт;
▪️ какие технологии помогают обнаруживать и анализировать угрозы;
▪️ как работает реагирование и какую роль в нем играет CERT F6;
▪️ какие возможности появились в DRP за последнее время и что ждет продукт дальше.

Недавно эксперты департамента представили новый аналитический отчет «Бренды под прицелом» за 1 полугодие 2026 года, в котором собрали актуальные наблюдения и тенденции мошеннических схем, направленных на разные индустрии.

Смотрите видео на удобной платформе ⬇️

📺 VK Видео
📺 YouTube
📺 RuTube
  • ❤ 16
  • 🔥 11
  • 👍 7
  • 👏 3
  • 🎉 3
Post #4385 1.43K
🔊 Городская больница подверглась атаке вымогателей. Что было дальше? Разбор реального кейса в «Истории успеха».

Атака шифровальщиков могла остановить работу медучреждения. Но больница не стала покупать декриптор у злоумышленников и обратилась к F6.

Специалисты Лаборатории цифровой криминалистики и исследования вредоносного кода взялись за расшифровку на безвозмездной основе. В результате учреждение восстановило доступ к критически важным системам и вернулось к своей главной задаче — оказанию медицинской помощи пациентам.

Рассказываем, как проходила работа по расшифровке данных и что рекомендуют эксперты F6 организациям, столкнувшимся с похожей атакой.

➡️ ЧИТАТЬ «ИСТОРИЮ УСПЕХА»
  • 🔥 20
  • ❤ 8
  • 👍 6
  • 👏 1
Post #4384 1.66K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 😁 26
  • 👍 22
  • ❤ 15
  • 👏 14
Post #4383 1.59K
📍 Команда F6 отправилась в Дубай и передает привет с GISEC Global 2026 — крупнейшей конференции Ближнего Востока и Африки по кибербезопасности.

750+ мировых брендов в сфере кибербезопасности, 25 000+ ИБ-специалистов, 180+ стран — в общем, жарко не только на улице, но и внутри 🔥
  • 🔥 22
  • ❤ 13
  • 🎉 12
Post #4382 1.82K
Предвыборный фиш 😧 Мошенники предлагают проголосовать через фальшивые сайты.
 
В преддверии выборов в Госдуму F6 зафиксировала появление фальшивых сайтов предвыборной тематики.

1️⃣ Один из них создан от имени несуществующей организации «Независимый центр социальных исследований» и предлагает пройти анонимный опрос и получить приз. Если нажать на единственную активную кнопку «Завершить регистрацию», в следующем окне пользователю предложат войти через Telegram — указать имя и телефон, а затем нажать кнопку «Получить код». Однако дальше ничего не происходит.

F6 полагает, что это может быть техническая ошибка разработчиков, которые планировали угонять учетные записи, либо злоумышленники просто собирают данные пользователей.

2️⃣ Другой сайт создан от имени ЦИК и предлагает пользователю проголосовать, указав номер паспорта или СНИЛС. Такие данные злоумышленники могут запрашивать для получения доступа к учетной записи или имитации взлома личного кабинета с целью запугивания и провокации на передачу денег или совершение преступлений.

Опасные сайты зарегистрированы в доменных зонах .help и .me. Сейчас доступ к ним заблокирован.
  • ✍ 10
  • 😱 7
  • 😢 4
  • ❤ 3
  • 👍 2
  • 🔥 1
Post #4381 1.61K
Новое партнерское соглашение ⚡️ F6 предоставит банкам комплексную защиту от мошенничества.

Компании F6 и «БПС Инновационные программные решения» подписали партнерское соглашение в сфере кибербезопасности.
  
✔️ В рамках интеграции F6 Session Fraud Protection собирает и анализирует данные об устройствах и сессиях клиентов, а затем передает результаты в Систему предотвращения мошенничества (антифрод на базе СмартВиста).

✔️ Далее на основе совокупных данных принимается решение о разрешении или приостановке операции. Такой подход позволяет оперативно выявлять подозрительную активность и минимизировать риски при работе с СБП, цифровым рублем и другими платежными сервисами.
 
Подробнее — в релизе.
  • 🔥 12
  • 👍 9
  • 👏 9
  • 🤩 1
Post #4380 1.71K
Бренды под прицелом ⚡️
Новый отчет о кибермошенничестве в 2026 году.

Мошенники меняют инфраструктуру, перераспределяют внимание между отраслями и быстрее адаптируют привычные схемы к актуальной повестке. В новом отчете специалисты F6 Digital Risk Protection разобрали главные изменения первого полугодия 2026 года и подготовили рекомендации для бизнеса.

Наблюдения аналитиков F6 ⬇️

▪️ В среднем на один атакуемый бренд пришлось 1309 фишинговых ресурсов — на 43% меньше, чем годом ранее. Ресурсы мигрируют туда, где могут оставаться активными дольше.

▪️ Доля .ru среди фишинговых доменов сократилась с 49% до 5% за год. Мошенники все активнее используют другие доменные зоны и зарубежную инфраструктуру.

▪️ Ритейл лидирует в фишинге: на бренды отрасли приходится 69% ресурсов против 50% годом ранее.

▪️ Один из самых заметных скачков — у ТЭК: доля отрасли в скам-активности выросла с 5% до 22%. На динамику повлияли актуальная топливная повестка и инвестиционные схемы с использованием брендов компаний отрасли.

‼️ Что это значит для бизнеса и какие меры стоит принять уже сейчас — обьясняем в исследовании «Бренды под прицелом».

⤵️ СКАЧАТЬ ОТЧЕТ
  • 🔥 17
  • ❤ 10
  • 👏 5
  • 👍 2
  • ✍ 1
Post #4379 1.87K
📢 CEO F6 Валерий Баулин — о компании, технологиях и глобальном рынке.

На фоне выпуска первого глобального отчета F6 «Ландшафт киберугроз 2025–2026» и анонса выхода компании на биржу Валерий Баулин дал интервью изданию TAdviser.

Он рассказал, как формировалась F6, почему компания сделала ставку на собственные технологии и что именно из российского опыта хочет перенести на ИБ-рынки других стран.

Разговор получился и о бизнесе, и о технологиях, и немного о внутренней кухне.

➡️ Читайте полное интервью Валерия Баулина на TAdviser
  • 🔥 15
  • 👍 7
  • ❤ 6
  • 😁 1
  • 🤩 1
Post #4378 2.03K
⚡️ Hive0117 впервые стала использовать новый банковский троян — FMVT RAT.
 
F6 зафиксировала новую волну почтовых рассылок ранее неизвестной вредоносной программы в адрес 100+ российских компаний из сфер ретейла, строительства, логистики и транспорта, промышленности, туризма, образования, медицины, ТЭК и др.

В ходе исследования специалисты F6 атрибутировали ВПО киберпреступной группировке Hive0117. После атак, о которых мы писали здесь, здесь и здесь, наступило продолжительное затишье. За это время злоумышленники успели перевооружиться и начали использовать новый банковский троян удаленного доступа FMVT RAT.

Особенности ВПО ⬇️

▪️ Троян незаметно перехватывает всё, что пользователь копирует в буфер обмена, накапливает эти данные, а затем, вероятно, отправляет на сервер злоумышленника.

▪️ Также ВПО собирает телеметрию, поддерживает подмену содержимого страниц.

▪️ FMVT RAT ищет подключенные к устройству смарт-карт ридеры, установленные антивирусы или EDR-агенты.

Анализ ВПО опубликован на MDP F6

По оценкам Fraud Protection F6, с 13 августа по 12 сентября 2026 года группировка Hive0117 совершила около 100 успешных атак на российские компании. Средняя сумма ущерба составила 10-12 млн рублей.

Детали свежих атак и индикаторы компрометации — в новом блоге на сайте F6.
  • 👍 11
  • 😱 7
  • ✍ 4
  • ❤ 3
  • 🔥 2
  • 😢 2
  • 👏 1
Post #4377 2.08K
😧 Мошенники обещают жителям Узбекистана еженедельные выплаты в 15 млн сумов (₽100 тыс.).

F6 обнаружила новую масштабную мошенническую схему, нацеленную на жителей Узбекистана, Беларуси и Таджикистана. Злоумышленники используют доверие граждан к государственным социальным инициативам и предлагают оформить выплаты, которые якобы положены всем жителям страны в рамках «народной социальной программы», а также получать «пассивный доход при поддержке Министерства».

Как работает схема ⬇️

〰️ Мошенники создали 300+ ресурсов, которые выглядят как официальные информационные или новостные сайты с информацией о якобы госпрограмме матподдержки граждан. Например, жителям Узбекистана обещают 15 млн сумов еженедельно.

〰️ В первом сценарии используется сайт-одностраничник с кратким объяснением акции и анкетой. Во втором — ресурс полностью копирует дизайн регионального СМИ, на котором размещается якобы редакционная статья о соцпрограмме, а уже потом — опросник.

〰️ Когда жертва оставляет свои контакты, с ней связывается злоумышленник под видом персонального менеджера. В некоторых случаях для «регистрации в системе» или «подтверждения личности» пользователю предлагают установить вредоносное мобильное приложение, а также могут запросить скан паспорта.

Все детали схемы — на сайте F6.
  • 🔥 11
  • ✍ 7
  • 😱 7
  • 😢 1
Post #4376 2.38K
🎙 Что там с Канье Уэстом? В новом эпизоде видеопроекта «Кибершпаргалка» разбираем, как мошенники используют Ye-лихорадку.

Концерты пока под вопросом, но мошенникам всё равно удается играть на повышенном интересе к мировой звезде. Фанатов не останавливает ни сомнительная оплата криптой, ни билет за 6 млн рублей, ни анонс мероприятия в совершенно другом городе.

🎥 Тизер выпуска — в посте, а полное видео смотрите на удобной платформе ⬇️

📺 VK Видео
📺 YouTube
📺 RuTube
  • 😁 13
  • ❤ 12
  • 👍 6
  • 🔥 5
  • ✍ 1
  • 😱 1
Post #4375 2.53K
«Реагировать нельзя импровизировать»

Где поставить запятую? Решает не удача, а то, был ли у компании план на этот случай.

Без системного подхода кибератака превращается в неуправляемый кризис:

⛔️ сотрудник, обнаруживший угрозу, не знает, кому эскалировать;
⛔️ системы поспешно переустанавливают, уничтожая улики;
⛔️ инфраструктуру возвращают в строй, не закрыв причину проникновения, и через месяц всё повторяется.

С системным подходом та же атака проходит иначе: заранее закреплены роли, работает канал эскалации, каждый этап - от обнаружения до восстановления задокументирован и воспроизводим.

Разобрали по шагам:

▪️ из каких этапов состоит жизненный цикл инцидента ИБ, и почему пропуск любого из них увеличивает потери;
▪️ какие роли обязательны в команде реагирования, и почему одних SIEM и EDR недостаточно;
▪️ какие ошибки повторяются даже в компаниях с развитой ИБ-функцией;
▪️ чек-лист, по которому можно оценить зрелость своих процессов реагирования уже сегодня.

ЧИТАТЬ
  • 🔥 12
  • ❤ 6
  • 👍 6
Post #4374 2.9K
‼️ F6 и MAX выявили и заблокировали 2550+ внешних ресурсов, которые угрожали цифровой безопасности пользователей.

Компания F6 и платформа MAX объявили о сотрудничестве по защите пользователей национального мессенджера от актуальных цифровых угроз: фишинга, скама и других видов мошенничества.
 
⚙️ Технологической основой стало решение F6 Digital Risk Protection, с помощью которого за два первых месяца работы удалось обнаружить и нейтрализовать более 2,5 тыс. вредоносных ресурсов. В частности, злоумышленники под различными предлогами заманивали жертв на поддельные формы авторизации в попытке похитить данные или финансовые средства.
 
Подробнее — в релизе F6.
  • 🔥 19
  • 👏 14
  • 👍 8
  • 😁 7
  • ❤ 4
  • ✍ 1
Post #4373 2.52K
⚙️ Т-Банк и F6 выстроили системную защиту бренда во внешней цифровой среде.
 
Миллионы пользователей ежедневно взаимодействуют с брендом Т-Банка через сайты, мобильные приложения, социальные сети, мессенджеры и другие цифровые каналы.
 
Для любой крупной экосистемы важно контролировать не только собственную инфраструктуру, но и внешние площадки, которые могут использовать ее бренд. Это помогает поддерживать безопасный клиентский опыт и своевременно устранять мошеннические ресурсы.
 
Для решения этой задачи Т-Банк в том числе использует F6 Digital Risk Protection. За 4 года сотрудничества Т-Банка и F6 в рамках проекта было устранено 64 734 нарушения — 98,8% от числа выявленных. Более 80% пришлось на поддельные сайты, страницы в социальных сетях и другие мошеннические ресурсы.
 
Так защита бренда становится постоянным процессом и частью системной заботы о клиентах.

➡️ ЧИТАТЬ ИСТОРИЮ УСПЕХА
  • 🔥 27
  • ❤ 12
  • 👍 9
  • 👏 3
  • 🤩 1
Post #4372 2.15K
‼️Более 1,1 млрд строк с данными российских пользователей утекли в сеть.

F6 сравнила ситуацию с утечками российских баз данных с другими странами за 2025-й и I полугодие 2026 года. Публикации утечек российских компаний вдвое превысили мировой показатель.

Главное из исследования ⬇️

▪️ Число опубликованных преступниками баз данных российских компаний составило 326 по сравнению со 164 новыми публичными утечками компаний из стран Латинской Америки, Ближнего Востока и Африки, Азиатско-Тихоокеанского региона и других государств СНГ.

▪️ В общей сложности утечки содержали около 1,175 млрд строк с данными российских пользователей. В утечках из других стран в сумме содержалось более 600 млн записей пользователей.

▪️ По данным отчета F6 2025–2026 Cyber Threat Landscape Report, на Латинскую Америку пришлось 33% всех зафиксированных случаев утечек данных, за ней следуют страны Ближнего Востока и Африки (29%), Азиатско-Тихоокеанский регион (8%) и СНГ (всего 4%).

Подробнее — читайте на сайте F6.
  • 🔥 11
  • 👍 5
  • 😱 5
  • 😢 2
  • ❤ 1
Post #4371 2.07K
📍 10-11 сентября F6 в Минске! Встречаемся на конференции CYBERSECURITY EDUCATION 2026 😎

🎙 В деловой программе выступит старший пресейл-инженер F6 Денис Тактаев с докладом «Нападение и защита: особенности киберзащиты 2026 года».

Из выступления вы узнаете:

▪️ как развивались реальные атаки на организации из разных отраслей;
▪️ как злоумышленники проникают в инфраструктуру и закрепляются в ней;
▪️ кто стоит за атаками на организации Беларуси и России;
▪️ как меняется подход к реагированию на инциденты;
▪️ как связать Threat Intelligence, ASM, EDR и MXDR в единую цепочку защиты.

Отдельно Денис расскажет, как выглядит современная атака глазами ИБ-специалистов: какие следы остаются в инфраструктуре и как по ним восстановить хронологию действий злоумышленников.

До встречи в Минскебудет интересно!
  • 🔥 16
  • ❤ 10
  • 👏 7
  • 👍 1
  • 🤩 1
Post #4370 2.13K
⚡️ Компании всё активнее внедряют ИИ-агентов в свои процессы: от обработки заявок до работы с закрытыми базами данных. Но защита инфраструктуры часто не успевает за темпами автоматизации.

Что не так с безопасностью агентов:

🔴 агенты получают доступ к системам и данным, которые раньше были доступны только людям;
🔴 привычные меры защиты, например MFA, не рассчитаны на нечеловеческих участников инфраструктуры;
🔴 атаки через скомпрометированных агентов уже фиксируются в реальных инцидентах.

Эксперты F6 подготовили чек-лист. Он поможет проверить безопасность ИИ-агентов в вашей инфраструктуре и расставить приоритеты в защите.

СКАЧАТЬ ЧЕК-ЛИСТ
  • ❤ 13
  • 👍 8
  • 🔥 7
  • ✍ 3
Post #4369 2.63K
Brawl Stars, Standoff 2 и Roblox снова стали приманками 😧 С их «помощью» киберпреступники угоняют аккаунты детей в мессенджерах.

Аналитики Digital Risk Protection F6 зафиксировали новый сценарий фишинговых атак на детей и подростков.

Как работает схема ⬇️

▪️ Киберпреступники размещают в YouTube короткие видео, в которых предлагают бесплатно получить игровую валюту — гемы, золото и робуксы. Ссылку на сайты, на которых якобы можно оформить такой подарок, размещают в профиле пользователя, разместившего ролик.

‼️ В одном из сценариев мошенники маскируют фишинговый сайт под брендом NovaDrop. Чтобы получить подарок, надо выбрать мессенджер для входа и интересующую игру.

▪️ Затем пользователя перенаправляют на сайт-рулетку: надо раскрутить барабан и получить «приз». После чего — подтвердить, что он «человек», и указать номер телефона.

‼️ За счет того, что на предыдущем сайте пользователь в самом начале выбрал мессенджер, которым пользуется, злоумышленники получают возможность от его имени запросить код подтверждения для авторизации. А затем требуют ввести этот код, но уже под предлогом получения «приза».

▪️ На сайтах размещены фальшивые отзывы. А в разделе с вопросами и ответами мошенники убеждают, что никакого обмана нет.

Подробнее — на сайте F6.
  • 🔥 8
  • 😱 4
  • 😢 4
  • ❤ 2
Post #4368 2.44K
📢 «Я просто Питер Паркер»

«Человек-паук: Новый день» возглавил пиратский рейтинг фильмов за август.

Каждый месяц F6 по просьбе «Бюллетеня кинопрокатчика» составляет список фильмов и сериалов, наибольшее количество нелегальных копий (не просмотров) которых было обнаружено в этом месяце.

Топ-5 копируемых фильмов за август ⬇️

1️⃣ «Человек-паук: Новый день»
2️⃣ «Одиссея»
3️⃣ «Приглашение»
4️⃣ «Звездный сигнал»
5️⃣ «Мятеж»

Топ-5 копируемых сериалов за август ⬇️

1️⃣ «Укрытие»
2️⃣ «Мыс страха»
3️⃣ «Фейк»
4️⃣ «Шугар»
5️⃣ «Лаки»
  • 🔥 10
  • ❤ 6
  • 👍 3
  • 😁 2
Older posts →

About this channel

How can I read @f6_cybersecurity without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Борьба с киберпреступностью | F6: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Борьба с киберпреступностью | F6 have?
Борьба с киберпреступностью | F6 (@f6_cybersecurity) has 22.3K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Борьба с киберпреступностью | F6 know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →