TGViewer
Channel Public Channel
Райтапы по CTF{2026}

Райтапы по CTF{2026}

@writeup_ctf

☺️ Уютное сообщество для публикации райтапов с разных CTF соревнований и платформ

💬 Наш чатик: @writeup_chat

✍️ По любому вопросу можно писать мне: @freenameruuuu

✅ Таски решать тут: @writeup_ctf_bot
Subscribers
4.5K
Photos
327
Videos
27
Links
556
Recent Posts 18 shown
Post #1074 772

Forwarded from SOLAR CTF 2026

Регистрация на SolarCTF открыта ☀️

Первые студенческие соревнования по кибербезопасности от «Солара» — возможность проверить свои навыки на практике, собрать команду и побороться за призы.

📍Что важно знать:
Команды — до 5 человек
Старт — 17 октября в 12:00 (МСК)
Финиш — 18 октября в 12:00 (МСК)
24 часа на выполнение заданий


Общий призовой фонд — 300 000 ₽* + лимитированный мерч.

Участвовать можно, если тебе уже исполнилось 18 лет, ты студент, постоянно проживаешь на территории РФ и находишься в России во время соревнований.

Команды пока нет? Найти тиммейтов можно в чате SolarCTF

Собирай команду и регистрируйся на SolarCTF ❤️
  • ❤ 28
  • 🔥 12
Post #1073 1.48K

Forwarded from Standoff 365

Следующая остановка — VolgaCTF 🚘

Standoff 365 уже на низком старте: с 16 по 18 сентября будем в Самаре. Привезем тачку, которая станет частью соревновательной программы.

Команды, занявшие первые три места в CTF, получат от нас эффки на Standoff Market.

Теперь подробнее о программе на 16 сентября:

🔴 Рецепт приготовления киберполигона // Доклад Ивана Костомахи
Заглянем на внутреннюю кухню Standoff Hackbase: как мы создаем полигоны, воплощаем самые смелые идеи, кто участвует в процессе и что получается в итоге.


А еще подарим мерч авторам трех лучших вопросов к докладу.

🔴 Не просто флаг: практический взлом на Standoff // Мастер-класс от wr3dmast3r
На реальных заданиях Standoff Hackbase разберем, как находить уязвимости и забирать флаги.


Полное расписание смотри на сайте.

Встретимся на площадке HollidayHall Samara 16 сентября!

Приходи — будет интересно и полезно 🔥
  • 🔥 9
  • ❤ 8
Post #1072 1.18K

Forwarded from по ибэ

Большой пост 🐬

Сегодня днем я был на конференции IT Elements и слушал дискуссию, одним из участников которой являлся Дмитрий Беляев.

Как автор личного блога хочу высказать свое личное мнение касательно как услышанного сегодня, так и деятельности Дмитрия в целом: мне очень стыдно, что ИБ отрасль не замечает некомпетентность данного персонажа, что все эти представители «маркетинга и PR» продолжают звать и допускать на выступленния и в программные комитеты человека, который двух слов связать не может, которого стыдно слушать и, который, по моему мнению, построил медиа-карьеру на том, что никто не проверяет что люди просят писать в подписи на мероприятии.

Также мне очень жаль всех, кто пересекается с ним в своей деятельности — например, его собственного генерального директора, которая, посреди рабочей недели, вместо того, чтобы заниматься своим бизнесом, вынуждена по его просьбам писать досудебные претензии админу телеграм канала с мемами.

Дима, ты противный и жалкий человек, но тебя лично мне больше не жаль.

К досудебной претензии был приложен файл с 49 страницами скриншотов из чатика по ибэ, где люди высказывали свое мнение насчет его продуктов, контента и личности. Дима счел их мнение оскорбительным, а его работодатель (который, как оказалось, почему-то в корне не соответствует подписи «эксперта» на конференции) считает некоторые мои посты порочащими их деловую репутацию, совсем забывая, что единственный, кто действительно порочит их деловую репутацию - это он сам.

Если на меня продолжится давление, я продолжу предавать этот цирк огласке.

Подписывайтесь, вступайте в чат и пишите все что думаете 🐬
  • 🔥 65
  • 😱 13
Post #1071 1.15K

Forwarded from Кубок Федерации 2026

КУБОК ФЕДЕРАЦИИ 2026
CTF • ПРИЗОВОЙ ФОНД
500 000 ₽


Стартуем. Регистрация открыта.

Два этапа CTF: онлайн-отбор в формате Task-Based и финал в Москве в формате Attack-Defense.

В отборочном этапе команды будут решать задачи разных категорий и уровней сложности. Сильнейшие встретятся в финале, где им предстоит защищать свои сервисы и атаковать сервисы соперников.

19 сентября — онлайн-отбор.
10 октября — финал в Москве.

Участвовать можно с 16 лет, в команде от 2 до 5 человек.

Призовой фонд — 500 000 ₽.

Регистрируйтесь до 17 сентября:
кубокфедерации2026.рф

#КубокФедерации2026 #CTF
  • 😱 12
  • ❤ 8
Post #1070 6.93K
❤️ 17–18 октября SOLAR проведет свой первый CTF!

🔶 формат task-based
🔶 команды до 5 человек
🔶 с 12.00 17 октября по 12.00 18 октября (мск)

Регистрация откроется совсем скоро!

Подписывайтесь на официальный канал SOLAR CTF, чтобы не пропустить старт.

А еще я выступаю как соорганизатор!

P.S. Инсайдерская инфа: поговаривают, что в орг. команде можно найти ребят из DUCKERZ 😏
  • ❤ 107
Post #1068 1.83K

Forwarded from Standoff 365

Ученье — свет, а неученье — error 404 😍

Возвращаемся в хардкорный режим! Желаем интересных задач и мощной прокачки скиллов.

Сегодня приятное совпало с полезным: день знаний и новая ИТ-отрасль для взлома! Интересные цели, уязвимости и критические события — все, чтобы испытать свои навыки и набрать как можно больше баллов до конца сезона.

Заходи ломать на Standoff Hackbase 🖱️
Telegram Standoff 365 В планах на осень — ломать новую IT-отрасль на Standoff Hackbase 👩‍💻 Мы регулярно добавляем на платформу новые Standalone-тачки, а теперь пора разнообразить сезон и выкатить IT-отрасль со своей инфраструктурой, критическими событиями и большим количеством…
  • ❤ 8
Post #1067 2.23K
Практика, практика и ещё раз практика.

Лучшие практикующие специалисты собрались, чтобы запилить вам монстра для обучения: EverBank.

Это микросервисное приложение из 16+ сервисов на Java/Spring, Go, Python и React, со своим CI/CD, инфраструктурой и уязвимостями. Мы покрываем сотни кейсов безопасности и про каждый из них расскажем как найти, починить и выстроить процесс работы с ними в компании.

📆 26 сентября стартует новый поток курса DevSecOps от Ever Secure Academy 💪

Что внутри:
👀 25 CTF-стендов по классам уязвимостей. Увлекательные взломы с пасхалками и внутрекурсовой монетизацией.
👀 База DevOps: Linux, git, Gitlab CI, docker, terraform, ansible. Убираем стену между безопасностью и разработкой: помогаем безболезненно интегрироваться в пайплайны.
👀 Threat Modeling и оценка зрелости DevSecOps-процессов
👀 Разбор сканеров изнутри. Как работают, какие движки для чего лучше подходят и какие есть ограничения.
👀 Secret Detection, SAST, SCA, IaC, Container Security и DAST.
👀 Управление уязвимостями: агрегация → дедупликация → триаж → приоритизация → remediation → валидация → SLA и метрики
👀 Compliance-as-a-code: Quality Gates и конфигурация CI
👀 Итоговая работа: единый DevSecOps-пайплайн для EverBank. В начале курса - это дырявый монстр, в конце - абсолютно понятный продукт, который раскроет перед вами все грани существующих проблем с безопасностью на реальных проектах.
👀 Живые разборы с экспертами индустрии: Можно получить ответы на насущные вопросы и сразу применить знания из курса к реальным рабочим задачам.

Всего в программе 12 модулей. Практика будет как на Open Source-инструментах, так и на продуктах топовых российских вендоров, а это значит что вы сразу на своём опыте сможете посмотреть и бесплатные и коммерческие продукты в деле и выбрать подходящий под свои задачи.

В результате вы не просто будете знать, какие инструменты бывают в DevSecOps, а пройдёте весь путь от поиска уязвимости до построения работающего процесса и пайплайна вокруг реального приложения.

🔮 Бонус: всем студентам курса открыт бесплатный отдельный вводный блок «Как работает веб» на 13 занятий. Чтобы на основном потоке уже не выяснять, чем cookie отличается от заголовка 🙂

Приходи учиться строить DevSecOps по настоящему 💪

🖥 Полная программа и запись на курс: [клик] 🖱
  • ❤ 16
  • 🔥 16
  • 😱 8
Post #1066 1.82K
Коллеги, если давно хотели попробовать себя в роли спикера, но всё откладывали, кажется, сейчас тот самый момент 🙂

Мы открыли CFP на SOC Forum 2026 и принимаем заявки до 11 сентября.

В этом году главная тема форума — ИИ в информационной безопасности. Но будем рады и другим сильным практическим кейсам.

Можно выбрать один из 8 треков:

• AI & Cybersecurity
• ИБ и бизнес
• Тренды и аналитика угроз
• Многогранный кибербез
• Offence
• Defence
• Архитектура ИТ и ИБ
• SOC-практикум

Если у вас есть интересный кейс, исследование, технический разбор или просто опыт, который может быть полезен коллегам, подавайте заявку.

И да, выступление для спикеров бесплатное. Плюс билет на оба дня форума и эксклюзивный мерч 😉

Все заявки рассмотрит экспертное жюри.

Дедлайн: 11 сентября, 23:59 мск.

Буду рад увидеть среди заявок ваши темы. А ещё больше буду рад увидеть вас на сцене SOC Forum 2026!

👉 Подать заявку: [ссылка]
  • ❤ 4
Post #1064 2.34K
ИИ-агенты уже пишут код. Уверен, что даёшь им доступы безопасно? 🤨

Умение работать с ИИ-агентами быстро становится базовым навыком в ИБ и ИТ. Но вместе с ним появляется второй навык, без которого скоро сложно обойтись: понимать, что агенту можно доверять, а что — категорически нет.


Нужно знать:

👉 какие права ему можно выдавать;
👉 почему текст из pull request может превратиться в инструкцию;
👉 как защищаться от prompt injection и утечек через MCP;
👉 где теперь проходит граница доверия;
👉 как контролировать агента уже после внедрения.

Уже завтра на бесплатном онлайн-эфире об ИИ поговорят люди, которые работают с этими задачами на практике:

🗣 Глеб Михеев, CPO ГигаАгента в Сбере — в коммерческой разработке с 2003 года, сегодня строит агентные продукты и работает с мультиагентными системами.


🗣 Денис Макрушин, CPO продуктов безопасной разработки в Яндексе — больше 15 лет занимается кибербезопасностью и сейчас создаёт продукты безопасной разработки.


Они разберут, почему привычного Secure SDLC уже недостаточно, что меняется при переходе к ADLC и какие навыки становятся must have в эпоху агентной разработки.

⚙️ 20 августа, в 19:00 МСК

👉 Прийти на эфир
👉 Регистрация
  • ❤ 24
Post #1063 2.05K

Forwarded from HoneyBadger CTF AvitoTech (Kseniya Kravtsova)

Медоед пересмотрел все ваши разборы. Вердикт вынесен!

Помните? Медоед добывает мёд, а потом любит пересматривать, как красиво это было. Пересмотрел. Местами пустил скупую медоедскую слезу. Спасибо всем, кто записал и прислал разбор!

Топ-5 получают плюшевого медоеда и мерчпак:
@Neko_muzhchinaPytome
@ovconeПост охраны
@ph1sh3rВозвратов.net
@beccapanaПервые шаги (на PS5!)
@TerjdnxНе пойман не медоед

Ещё четыре автора, кому вручаем мерчпаки:
@otlanteB2bee
@vsevolod_ryzhovМедоИИд
@Kawaii_ScriptСопромёд
@SvarozhuchРазбор ботнета

Поздравляем! Скоро придём в лс с деталями по доставке 🎁

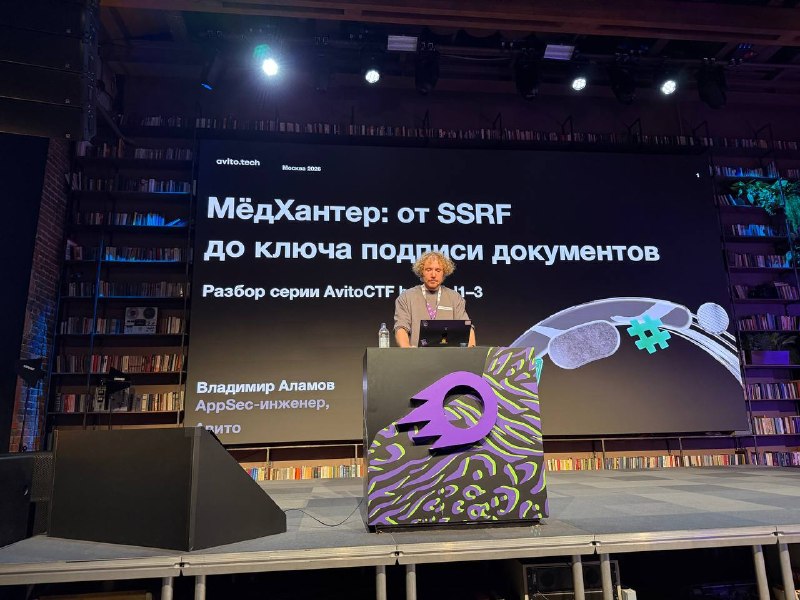
А если формат разборов вам зашёл — через неделю продолжение с оффлайном в Москве: 19 августа в 19:00 AvitoTech собирает Авито CTF лаб в Кибердоме. Живые разборы тасков HoneyBadger CTF, дартс по MITRE ATT&CK и афтепати.

У микрофона
📍МёдХантер — Владимир Аламов, AppSec, Security Champions Community Lead, AvitoTech
📍Медовая ловушка — Алексей Горелкин, CEO Phishman, амбассадор бизнес-клуба Кибердома
📍Незваный гоуст и Нагибатор — Влад Росков, SPbCTF

Чтобы прийти, зарегайтесь → cyberdom.pro/avito/ctf-lab

P.S.: результаты самой цтфки объявим до 10 сентября
  • ❤ 20
Post #1062 2.1K

Forwarded from Пакет Безопасности

МЕМЫ, ТУСОВКИ И ОФФЕРЫ

https://youtu.be/vE-23Yk8zeI

Давно у нас на канале не было интервью (ну реально давно), поэтому мы тут решили вас порадовать и собраться с Лешей из "по ибэ", чтобы обсудить, как выглядит сфера информационная безопасности глазами зумеров, для чего вообще нужен нетворкинг, являются ли мемы новым международным языком и как находить офферы прямо на митапах.

И да, меня снова сильно нейрослопнуло на обложке.

Смотрим тут
📹 Youtube
📺 VK Video

ПБ | 😎 Чат | 🛍 Проекты | 📹 YT
  • ❤ 32
  • 🔥 20
Post #1061 2.46K
Какой он — базовый профессиональный минимум ИБ-инженера?

В новом выпуске техно-дискуссий К2 Кибербезопасность разберем:

✅ должен ли инженер уметь программировать
✅ какие скиллы важнее — soft или hard
✅ почему мотивация может перевесить идеальное резюме
✅ и должен ли руководитель оставаться играющим тренером и работать руками


Когда: 18 августа, 19:00 (мск)
Где: онлайн

Регистрируйтесь по ссылке и присоединяйтесь к трансляции
  • ❤ 28
  • 🔥 12
Post #1059 2.31K

Forwarded from Standoff 365

Без этого гайда Одиссей искал решение тачки 20 лет 😮

А тебе столько времени не придется тратить.

Наш амбассадор — Александра Антипина aka N3M351DA — собрала в одном месте все, что поможет быстро разобраться в платформе, пройти первые задания и освоить практическую безопасность.

👍 Гайд особенно пригодится тем, кто только начинает знакомство со Standoff Hackbase. И поможет опытным участникам освежить знания.

Внутри тебя ждут:
— основные разделы
— полезные материалы
— советы и ссылки, которые помогут быстрее освоиться и перейти к практике

Сохраняй пост, чтобы в любой момент вернуться к гайду и начать ломать тачки быстрее 😎
  • ❤ 4
Post #1054 2.71K
🚩 DoubleAgent

🌐 Площадка: aclabs.pro
📂 Категории: Web
🐧 ОС: Linux
🔥 Сложность: Medium

Крутой таск средней сложности на внимательность. Рутовый флаг брать будет легче тем, кто изучал основы загрузки сессий в unix-подобных системах.

🔗 Читать райтап:

https://github.com/alfabuster/Aclabs-pro-Writeups/blob/main/CTF%207%20Season/DoubleAgent/DoubleAgent.md

#aclabs #Linux #Web #CMS

💬 Канал & Чат & Бот с тасками| 📺 RUTUBE | 📺 YouTube
  • ❤ 24
  • 🔥 4
Older posts →

About this channel

How can I read @writeup_ctf without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Райтапы по CTF{2026}: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Райтапы по CTF{2026} have?
Райтапы по CTF{2026} (@writeup_ctf) has 4.5K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Райтапы по CTF{2026} know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →