TGViewer
Channel Public Channel
NA_SOC

NA_SOC

@na_soc

Привет!
Пишу про то как жить и строить SOC in House.
Заменит ли AI аналитиков или заменит ли людей которые так говорят?)
Да и вообще шуршим за кибер и без.
ютуб канал: https://www.youtube.com/@na_soc
nasoc.ru - сайт
Это я - @xapu_3ma
Subscribers
324
Photos
25
Videos
4
Links
35
Recent Posts 20 shown
Post #69 115
🎨 «Охх, я достал карандаши, краски я достал и на ватманском листе... нарисовал»

Всем привет!

Пока ваши ЫЫ-агенты пишут вам ваш очередной многомиллионный бизнес-проект, я расчехлил свой кофер, успешно залутанный на какой-то конфе или вендор-пати, налил туда прекрасный зеленый чай, собранный на дорогах около дома вьетнамца Лу, переместился в пространстве в район культурной столицы и, созерцая закаты в парке 300-летия этого многогранного града на Неве, расчехлил свою ручку.
Ну, то есть желание пописать в бложик.

🤔 Чего не писал?
Да просто исписался.
Пропало вдохновение, искал новые смыслы для себя, не было энергии и желания просто это делать.
Я правда много времени потратил и все еще нахожусь в процессе перестройки своего эмоционального вовлечения в текущую работу и место.
Был в поиске и кристаллизации для себя новых челленджей: что я делаю сейчас, какие горизонты и цели ставлю себе на полгода, год и вообще на ближайшее время.
И искал, вообще искал мотивацию снова вернуться к этому делу.
А оно мне и правда нравится.

🏠 Что интересного произошло?

Ну, во-первых, меня можно поздравить: я теперь уважаемый человек 😎
Резидент бизнес-клуба Кибердома.
С Кибердомом я познакомился давно, еще в 2023 году на OFFZONE. С тех пор участвовал в секции ритейла на сходках уважаемых людей.

Мы успешно прошли полный цикл мероприятий под названием «Ужин с SOC» на базе того же Кибердома.
Вообще эта идея родилась у меня на каком-то PHDays, когда он уже был в Лужниках.
Как-то я стоял в кулуарах, грел уши об чужой разговор, и пришло осознание, что в тематике SOC и около него без камер и поговорить как есть, в целом-то, и негде.
Кроме ваших походов в бар с коллегами из индустрии, которых вы и так знаете.
А вот тусовки с конкретным запросом и отбором - нет.

Тут хочется отдельно сказать спасибо Оле и ее команде, а также Саше Скакунову за то, что проникся идеей и поддержал ее. Без вас бы ничего не получилось, ребят ❤️

Я считаю, что получилось круто.
Будем надеяться, что продолжим это делать и дальше. Ну а для меня это маленький вклад в комьюнити и галочка лично для себя, что я сделал что-то полезное.

🎓 Еще я теперь почти «настоящий безопасник»
Поступил тут на курсы профессиональной переподготовки на 512 часов для «настоящих безопасников» в МГТУ им. Баумана.
Пока наблюдаю и делаю домашки)
Чего-то сильно нового пока не узнал, но времени прошло еще мало.
Это мой осознанный вклад в дальнейший путь-развилку по карьере.
Чтобы быть важным человеком - нужна важная бумажка.
Хе-хе.

👕 И еще про мерч
Все хочу добраться до создания полезного мерча за свои кровные гроши.
Приду с голосованием и дизайном к вам) Но уже можете накидать идеи в комменты, сделаю самый полезный и крутой мерч!

Ну и, конечно, что-то разыграю.

🛡 Что там на работе интересного?
Ну, мы всеми силами увеличились по штату, и ребята делают много крутых вещей, про которые есть что рассказать и показать.
Тут не буду раскрывать инфу.
У нас будет либо паблик-статья/статьи, либо мы найдем денег на проведение внутреннего открытого митапа, где этим всем поделимся.
Ну или пойдем с докладами на известные конфы и будем там надувать щеки))

🔭 Немного про то, куда вообще двигаемся
Еще затеял одну довольно большую историю внутри SOC.
Пытаемся из детектов как есть двигаться в сторону более предиктивной модели, где угрозы хочется искать раньше, чем они сами придут и постучат в дверь.
Про это тоже потом отдельно напишу, когда будет что показать, а не только красивый Paint холст (кто со мной работал, видел эти шедевры) 😁

🧠 И немного про управление
Вообще сильно поменялся и мой собственный взгляд на управление SOC.
Чем дальше, тем меньше хочется самому быть самым умным инженером в комнате и тем больше хочется строить систему, где команды способны самостоятельно доводить идеи от «а давайте попробуем» до работающей практики и желательно не через григорианский год.

Даже когда сотрудникам этого не особо хочется, они не понимают ценность в моменте или когда все условия вне отдела этому только мешают.
Наверное, это вообще одна из самых интересных задач для меня сейчас.

✍️ Ну и собственно...
Пока пишу несколько статей в черновики.
Попозже вернусь с анонсами.

В общем, карандаши достал.
Посмотрим, что теперь получится нарисовать. 🎨
  • ❤‍🔥 5
  • ❤ 2
  • 👍 1
Post #68 280

Forwarded from Yandex for Security

🚘 Как меняется SIEM в эпоху AI

SIEM — это не волшебная коробка, ведь просто купить дорогостоящее решение не равно обеспечить безопасность компании 🧐

Мы начинаем седьмой сезон подкаста «Безопасно говоря». В первом эпизоде обсуждаем, какими должны быть современные SIEM и кому они действительно нужны, а также говорим о зрелости процессов ИБ, использовании больших языковых моделей в SOC и о том, как AI меняет работу защитников и действия атакующих.

🎤 Ведущие:

🟣 Алексей Миртов, руководитель группы продуктовой архитектуры Security & Compliance Yandex Cloud

🟣 Мария Кириллова, менеджер продуктов безопасности Yandex Cloud

👨‍💻 Гости:

🟣 Ринат Сагиров, директор Центра мониторинга и реагирования Инфосистемы Джет

🟣 Сергей Бнятов, руководитель SOC ecom.tech

🎧 Слушайте подкаст:

🟣 Ютуб
🟣 VK Видео
🟣 Яндекс Музыка

Подписывайтесь:
💬 @Yandex4Security
📹 @YandexForSecurity
  • 👏 4
  • ❤ 3
  • 🔥 1
Post #67 253
Очень лампово поболтали про эти ваши SIEM'ы и иже с ними)
  • ❤ 2
  • ⚡ 1
  • 🔥 1
Post #66 449

Forwarded from Daniil Andreev

Приглашаем вас на закрытое мероприятие от Кибердома и VolgaBlob — Ужин с SOCом, — которое состоится 13 июня в 19:00.

Закрытая дискуссия, где вы узнаете, как мотивировать команды и бороться с профессиональным выгоранием. Также мы разберём кейсы внедрения AI в SOС.

Модератором встречи станет Александр Скакунов — CEO VolgaBlob, президент бизнес-клуба Кибердома. Экспертом и соорганизатором встречи выступит Сергей Бнятов — руководитель SOC компании Ecom.tech.


Программа
18:30–19:00 — Сбор гостей
19:00–21:00 — Деловая часть


Регистрация по верификации. Приглашаем руководителей SOC, CSIRT и центров мониторинга.

Регистрируйтесь по ссылке.

Ждём вас в Кибердоме по адресу: ул. 2-я Звенигородская, д. 12, стр. 18
  • ❤ 1
  • 👍 1
  • 👏 1
  • 🤩 1
Post #65 654
🧨 С джунами тоже боль.
Junior теперь часто должен быть не junior, а маленький middle, который пошаманит кубернетисы, проверит бэкапы и желательно уже однажды спас компанию от инцидента.
Без опыта не берут. Опыт получить негде, потому что без опыта не берут. Классика.
У опытных другая проблема. Они уже знают себе цену.
Потому что опытный кандидат продаёт не часы. Он продаёт снижение неопределённости.
Он уже ошибался. Разгребал. Строил. Хоронил неудачные процессы. Объяснял бизнесу неприятные вещи.
За это и платят. Точнее, должны платить.

🧷 Что делать сейчас?
Если есть нормальная работа, понятный доход, живая команда и нет внутреннего пожара, возможно, лучше не прыгать просто ради движения.
Лучше сделать скучное: обновить резюме, собрать достижения в цифрах, посмотреть реальные вилки, поговорить с рынком и понять свою стоимость.
Потому что красивый title ипотеку не платит.
Главная ошибка сейчас - перепутать интересную роль с хорошим оффером.
Вакансия может быть вкусной: масштаб, задачи, влияние, команда. И именно в этот момент легко сказать: «Да, мне интересно, я готов подвинуться».
А потом через три месяца понять, что ответственности стало больше, стресса больше, неопределённости больше, а денег почему-то меньше.

🧮 Поэтому я сделал калькулятор оффера.
Если нашли роль, которая правда интересна, не называйте сумму из воздуха. Не делайте себе скидку только потому, что компания красивая, а задачи вкусные.
Калькулятор помогает прикинуть сумму с учётом текущего дохода, желаемого роста, бонусов, нагрузки, рисков, формата работы и премии за переход.
Приходите не как человек, который «ну не знаю, сколько просить».
Приходите как человек, который посчитал.

🧮 Калькулятор оффера: https://nasoc.ru/salary/
📖 Полная статья с цифрами и источниками:
https://nasoc.ru/blog/hiring-market-russia-offer-calculator/

Будет круто, если потыкаете калькулятор и дадите обратную связь: что добавить, убрать или изменить. Делаю это по фану, в свободное время, которого нет, ха-ха. Но всё ещё нравится делать руками что-то полезное.

#NA_SOC #рыноктруда #карьера #зарплата #оффер #ИБ #CISO
Сергей Бнятов Калькулятор зарплаты с НДФЛ Калькулятор зарплаты для РФ: gross / net, помесячный расчёт НДФЛ, прогрессивная шкала, районный коэффициент и северная надбавка.
  • 👍 6
  • 🔥 5
  • 🤩 1
  • 💯 1
Post #64 286
🔥 Рынок найма в России: когда ты классный, но бюджет как на стажёра

📌 Категория: карьера / рынок труда / зарплатные переговоры

Есть ощущение, что рынок найма сейчас не просто просел, а уехал куда-то в 🍑.

Снаружи всё вроде спокойно: безработица низкая, вакансии есть, рекрутеры иногда пишут, Telegram ещё шевелит объявлениями. А по факту кого ни спросишь, везде грустное перекати-поле.

Формально работа есть. Практически нормальных офферов, где сходятся деньги, задачи, масштаб и адекватность, стало сильно меньше. Особенно если ищешь не просто «работу», а роль, где есть интерес, влияние и не надо продавать себя по цене демоверсии.

📉 По hh.ru за март 2026 года, hh.индекс дошёл до 11,4. Вакансий год к году меньше, резюме больше. На макроуровне люди вроде заняты. На уровне кандидата рынок стал мёртвым, нервным и очень любит торговаться.

Сейчас это рынок работодателя.

Но не в красивом смысле. Скорее в смысле: бюджеты режут, найм согласуют дольше, «оптимизацию» опять достали из шкафа, а результат всё равно нужен вчера.

«Новых людей брать будем осторожно. Платить больше будем не всем. Но хотим человека, который уже всё умеет».

🧊 Вакансии всё чаще выглядят так:

нужен сильный руководитель
который понимает бизнес, технически шарит
управляет командами,
говорит с CEO,
публично выступает,
строит процессы и вообще зрелый,
устойчивый и самостоятельный, одним словом Марк Аврелий

Бюджет: ну, мы думали примерно как на хорошего инженера. Иногда чуть ниже.

Мой любимый жанр: «нам нужен CISO, но по цене инженера».

Приходят с ролью CISO. Не формального безопасника с зелёными бубликами в презентации, а взрослого человека, который понимает технологическую безопасность, управляет командами, говорит с бизнесом, защищает бюджет и не выглядит так, будто его случайно достали из подвала.

Нужен гибрид CISO, SOC lead, security architect, project manager, консультанта, спикера и немного шамана, который объяснит совету директоров, почему «у нас же есть антивирус» - это не стратегия.

А потом начинается разговор про деньги.

И там цирковой номер: «Мы хотим человека, который стоит дорого, но готовы заплатить так, будто это его первая серьёзная работа».
Post #63 306
🧠 Мысли о профессии и жизни вокруг неё

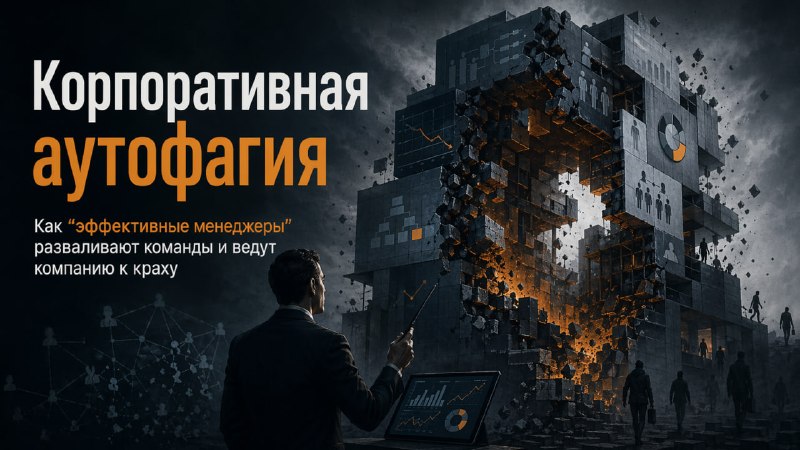
Корпоративная аутофагия

Иногда компании умирают не от конкурентов.
Не от кризиса.
Не от санкций.
И даже не от нехватки денег.

Они начинают жрать сами себя. 🫠

Я называю это корпоративной аутофагией: когда под видом «оптимизации», «эффективности» и «нового этапа зрелости» компания начинает переваривать свои команды, свою экспертизу и свою устойчивость. ♻️

И самое неприятное тут в том, что почти всегда это выглядит прилично.
На бумаге всё красиво: 📊

— сократили косты;
— обновили команду;
— убрали лишние уровни;
— ускорили решения;
— повысили управляемость.

А в реальности это часто значит совсем другое: ⚠️

— ушли сильные люди;
— разрушились рабочие связи;
— исчезла преемственность;
— накопленный опыт утёк вместе с теми, кто реально держал функцию;
— вместо живой экспертизы остались ритуалы, статусы и презентации про «зрелость».

И вот это, на мой взгляд, одна из самых токсичных корпоративных подмен.
Разрушение очень часто продают как развитие.

Обычно это делают не внешние силы, а вполне конкретные люди на местах — те самые «эффективные менеджеры», которые умеют хорошо выглядеть наверх, но слабо понимают, что именно они ломают и зачем. 🎭

Они не строят систему.
Они доедают то, что было построено до них. 🍽

Почему это особенно плохо? Потому что компания держится не на оргсхеме в PowerPoint и не на бодрых отчётах.
Она держится на вещах, которые не всегда видно в квартальном статусе: 🧩

— на доверии внутри команды;
— на людях, которые помнят, почему процесс устроен именно так;
— на экспертах, которые могут отличить «неудобно» от «критично»;
— на неформальных связях, через которые реально решаются инциденты, кризисы и авралы;
— на тех, кто не просто исполняет, а понимает контекст.

Когда это выжигают, происходят три вещи. 🔥

Первая — компания теряет память.
Вместе с сильными людьми уходит контекст: где уже были грабли, что однажды не взлетело, почему некоторые решения выглядят криво, но на самом деле спасают систему от развала.

Вторая — компания теряет доверие.
После пары показательных историй люди перестают спорить, предлагать, брать ответственность и говорить неприятную правду. Они начинают беречь себя. А это уже начало внутреннего распада.

Третья — компания теряет горизонт.
Все начинают думать не о том, как сделать лучше для бизнеса, а о том, как пережить очередной приступ «трансформации».

Gallup писал, что в 2024 году мировая экономика потеряла около $438 млрд из-за падения вовлечённости, а вовлечённость самих менеджеров просела с 30% до 27%. И это очень показательно: плохой менеджер — это уже не просто неприятный человек. Это операционный риск. 📉

Он ускоряет текучку.
Размывает ответственность.
Убивает инициативу.
Превращает сильных людей в «выживших».
И оставляет после себя пустую, тихую, удобную, но слабую систему.

В России это ощущается ещё жёстче. 🇷🇺
У нас и так дефицит кадров, перегретый рынок труда, выгорание, короткий горизонт планирования и постоянная нервозность в управлении. На таком фоне относиться к команде как к расходнику — это уже не просто ошибка. Это ускоренное самоуничтожение.

Лично я всегда опирался на команду. 🤝
Потому что любая работа — это в первую очередь люди, а уже потом технологии, процессы и регламенты.

Технологию можно заменить.
Процесс можно переписать.
Инструмент можно докрутить.

А вот сильную команду, доверие и накопленный опыт быстро не соберёшь.
Это строится долго.
А ломается — очень быстро. Иногда одним «эффективным» назначением. 🫡

Поэтому если после руководителя стабильно:

— уходит костяк команды;
— падает качество решений;
— исчезает инициатива;
— растёт выгорание;
— люди начинают молчать вместо того, чтобы думать,

то это уже не «сложный этап изменений».
Это и есть корпоративная аутофагия. 🧠

Полная версия — в статье:
👉 https://nasoc.ru/blog/corporate-autophagy-article/

А следующим постом хочу отдельно разобрать, почему рынок РФ сейчас сам чувствует себя очень плохо и что нас, похоже, ждёт дальше. 📉

#nasoc #мысливслух #менеджмент #команда #корпкультура #выгорание #ры
  • ❤ 4
  • 👍 4
  • 🔥 3
  • 🤯 1
Post #62 270
🎤 Авторское / личное

Хочу спокойно, но с удовольствием сказать: у блога появился свой сайт — nasoc.ru ✨

Забавно, что в интервью Руцентру мы как раз говорили о том, почему у проекта до сих пор нет своей веб-версии. Тогда это был абсолютно честный ответ: всё жило в Telegram, в заметках, в черновиках, в презентациях, в каких-то сохранённых файлах — в общем, где угодно, только не в одном месте.

И вот теперь это место появилось 🌿

Мне давно хотелось сделать отдельный сайт, где можно не только выкладывать что-то в моменте, но и постепенно собирать материалы, которые жалко терять в ленте: статьи, выступления, заметки, более цельные и большие тексты.

Для меня это не столько про «ну вот, запустил сайт», сколько про ощущение, что у всего этого наконец появилась нормальная форма.
Спокойная, понятная и живая.

На nasoc.ru уже есть первые материалы 📚
Дальше буду понемногу переносить туда то, что уже было, и публиковать новое.

#nasoc #блог #информационнаябезопасность #кибербезопасность #soc #личное #авторское
  • 🔥 10
  • 👏 2
  • 🤩 1
  • 🏆 1
Post #61 353
Всем привет, народ 👋

Я тут наконец-то не просто ❌вышел из режима радиомолчания❌, а прям нормально сел и подумал: а что вообще происходит, куда я иду, что хочу делать дальше — и в жизни, и с каналом тоже 🧠

И знаешь, иногда для этого реально нужно чуть-чуть выпасть из привычной гонки.
Потому что пока ты бежишь между работой, дедлайнами, мыслями, тревогой и бесконечными “надо”, очень легко забыть один простой факт: жизнь вообще-то происходит прямо сейчас, а не когда ты наконец закроешь все таски 😅

У меня, похоже, 2026-й — это год здоровья, приведения головы в порядок, нормальных привычек и возвращения к вещам, которые на самом деле важны 🙌
Не в формате “новая жизнь с понедельника”, а скорее в формате: хватит уже откладывать базу, без которой всё остальное начинает сыпаться.

Я наконец-то начал возвращаться к спорту 🏋️‍♂️
Параллельно решил провести эксперимент — полностью отказаться от алкоголя и кальяна 🚫
Не потому что “так надо” или я внезапно стал суперправильным, а просто стало интересно: а как мне будет без этого?
И пока, честно говоря, мне нравится. Как-то чище, спокойнее и понятнее внутри ✨

Ещё на прошлой неделе я наконец-то решился на операцию 🏥
Сейчас восстанавливаюсь.
И вот такие моменты, как ни странно, тоже очень хорошо приземляют.

Вообще иногда полезно оказаться в таких местах, как больница, чтобы вдруг понять: у тебя, в общем-то, всё не так уж плохо.
На фоне других людей, на фоне реальных проблем, на фоне жизни без фильтров и лишнего шума многое начинает восприниматься иначе.

И в такие моменты очень хочется чуть бережнее отнестись к себе.
Без вечного внутреннего кнута.
Без бесконечного режима “мало”, “не успел”, “недостаточно”, “надо ещё”.
Иногда правда полезно вспомнить строчку Animal ДжаZ и немного отстать от себя 🎧

Из хорошего и по-настоящему важного — я снова нашёл время читать 📚
Дочитал Шаламова, *«Колымские рассказы»*.
Книга, конечно, на любителя. Тяжёлая, местами очень жёсткая. Но если хочется немного приземлиться, выйти из своего пузыря и по-другому посмотреть на жизнь — почитать можно.

Ещё наконец добрался до *«О дивный новый мир»* Хаксли 📖
В целом норм, но как фанату антиутопий мне, если честно, не супер зашло.
Идея мощная, мир интересный, но сами герои для меня какие-то недокрученные, и развитие персонажей ощущается слабее, чем хотелось бы 🤷‍♂️
Короче, не жалею, что прочитал, но вау-эффекта не случилось.

И вот на фоне всего этого я ещё раз подумал про канал 💭
Понял, что мне вообще не хочется делать из него бездушный поток новостей формата:
“вот CVE, вот взломали, вот очередной ад, всем срочно бояться” 🚨

Такого контента и без меня в ленте хватает.

Мне хочется, чтобы здесь было живо, полезно, местами с иронией, местами жёстко, но всегда по-человечески 🤝
Не просто пересказ новостей, а мысли, наблюдения, опыт, разборы и нормальный авторский взгляд на весь этот прекрасный цирк в ИБ 🎪

Поэтому дальше хочу развивать канал примерно так:

🔎 Разборы кейсов и инцидентов
Что случилось, что там реально важно, где хайп, а где выводы, которые можно унести в практику.

🛠 SOC / detection / процессы / operational pain
Мониторинг, алерты, триаж, расследования, ошибки, здравый смысл и вся та производственная романтика, в которой мы с вами варимся ежедневно.

🧠 Мысли о профессии и жизни вокруг неё
Выгорание, темп, управление, усталость, развитие, сомнения, работа головой и всё, что обычно остаётся за пределами “экспертных постов”.

📚 Полезные штуки
Инструменты, статьи, книги, доклады, материалы и находки, которые реально могут пригодиться.

🎤 Авторское / личное
Иногда просто буду писать от себя — про то, что думаю, что проживаю, что замечаю.

🔥 Ну и новости тоже будут
Но дозированно. Без превращения канала в новостную помойку с вечной тревожной сиреной.

В общем, хочется просто снова оживить это пространство ✨
Вернуть сюда ритм, мысли, наблюдения и нормальный человеческий голос.

Не обещаю идеальную регулярность и режим контент-завода 🤖
Но писать буду.
И, надеюсь, уже без таких длинных исчезновений в туман 😁

Спасибо, что вы всё ещё здесь 🤍
Правда ценю.

Погнали дальше 🚀
  • 🔥 14
  • ❤ 10
  • 👍 7
  • 💯 4
  • 💊 2
Post #60 436
Всем привет! Автор жив 😁 На самом деле у меня тут случился Вьетнамский ретрит, от работы, от всяких активностей. Надо было найти время чтобы перезагрузить мозг 🧠и переосмыслить чем хочу заняться в этом году. Так что солнце 😎 море 🌊 и Вьетнам 🇻🇳 успешно мне в этом помогли!) Скоро вернусь с новыми постами, форматами и мыслями 🙂Спасибо что останетесь на связи 🤙 Всем лучиков тепла, чтобы московские сугробы поскорее растаяли 🫡
  • ❤ 9
  • ❤‍🔥 8
Post #59 563
  • ❤ 10
  • 🔥 10
Post #58 567
Всем привет! Недавно ходил на подкаст к ребятам из
Руцентр (NIC.RU). Для меня это первый большой опыт такого рода интервью! Команда ребят очень профессиональная и делают они свой продукт очень классно, было здорово поработать вместе и посмотреть как надо делать 😎

Мне выпуск понравился, кажется что получилось интересно, много о чем поговорили. Посмотреть можно по ссылке : https://www.youtube.com/watch?v=OUSwbsyfYGk&list=PLZFhnIIivXRND1kly42qZPaQ3aN2pl0Kd&index=1
YouTube Подкаст Руцентра: Сергей Бнятов (ecom.tech). Креативность в инфобезе, киберкрайм, синдром самозванца «Самое страшное — это потерять желание что-то делать» В предновогоднем выпуске подкаста поговорили с Сергеем Бнятовым, руководителем направления мониторинга и расследования киберинцидентов ecom.tech. Включите сейчас или запланируйте просмотр на новогодние…
  • 🔥 2
  • 😎 2
  • ❤ 1
Post #57 521

Forwarded from BI.ZONE

⚙️ Управление командой SOC: как создать комфорт и добиться результатов

В новом выпуске нашего с журналом «Информационная безопасность» видеопроекта обсудили, как эффективно выстроить работу в SOC.

Вы узнаете:

🔵Почему первая линия SOC — это постоянная борьба с выгоранием.
🔵Как распределение ролей и гибкий график повышают эффективность смен.
🔵Что такое онбординг в SOC и почему это критически важный процесс.
🔵Как выстроить карьерные треки для прозрачного развития аналитиков.
🔵Почему регулярные 1-to-1-встречи — ключевой инструмент руководителя.

Читать статью и смотреть видео
  • 🔥 8
Post #56 385
Пообщался с коллегами из BiZone на тему "Управление командой: как организовать работу дежурной смены" и на другие темы 😎
Post #55 527
Привет всем!

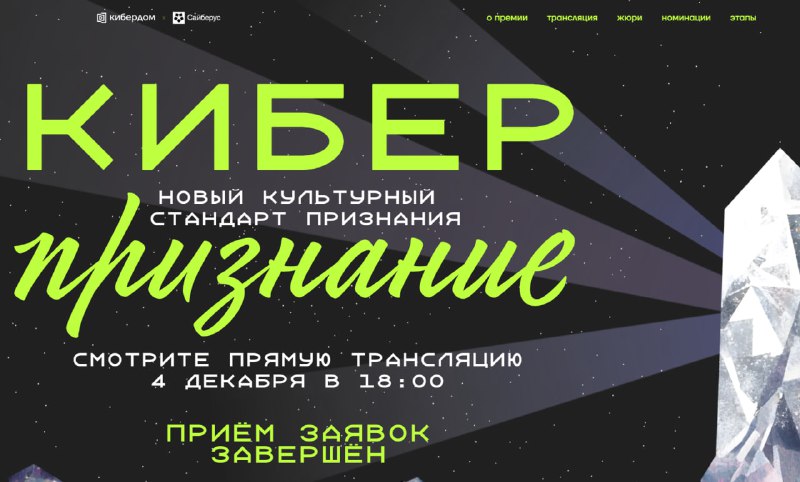
Как-то получал для себя обратную связь по каналу, что мало выкладываю информации про ивенты и события куда я хожу и где участвую. Так вот я исправляюсь 😁 Сегодня иду как номинант на закрытую торжественную церемонию вручения премии в области кибербезопасности «Киберпризнание».

Старт в 18:00 по Мск.
Ссылка на трансляцию тут.

Для меня это новый опыт, буду держать в курсе и рассказывать что будет за кулисами. 😎

#nasoc #инфобез #кибердом
  • 🔥 7
  • ❤ 3
Post #54 591
🚀 Команда SOC в Ecom.tech переходит на новый уровень и открывает две вакансии.

Ищем коллег, которые понимают, что работа в SOC — это не только про «горелые *censored*» в полночь, но и про азарт расследования и красоту работающих систем.

🕵️‍♂️ Кто нам нужен:

SOC-аналитик (L2)
Для того, кто не просто видит логи, а читает между ними целые истории. Кто по обрывкам данных восстанавливает полную картину атаки и находит то, что скрыто. Чья миссия — не просто закрыть инцидент, а докопаться до корня.
Что будет входить в зону ответственности:
*️⃣Расследование инцидентов (от первых признаков до отчёта)
*️⃣Проактивный поиск угроз (Threat Hunting)
*️⃣Анализ и триаж логов от систем защиты

Подробности на HH

🔧 SOC-инженер
Для того, кто смотрит на рутину аналитиков и думает: «А можно же сделать красивее и быстрее». Кто строит, интегрирует и автоматизирует, чтобы вся инфраструктура SOC работала как швейцарские часы.
Что будет входить в зону ответственности:
*️⃣Развитие и автоматизация SOC-инфраструктуры (SIEM, SOAR и др.)
*️⃣Настройка и улучшение детекторов и правил корреляции
*️⃣Интеграция новых источников данных и инструментов

Подробности на HH

Если в одном из этих описаний ты узнал не просто список обязанностей, а свою будущую работу — тебе к нам. Обсудим детали?

Отправляй своё резюме нашему рекрутеру Наталье в Telegram: @Natali_Ecom или откликайся по ссылкам на hh.

#вакансия #soc #soc_вакансия
hh.ru Вакансия Аналитик SOC (L2) в Москве, работа в компании Ecom.tech (вакансия в архиве c 26 декабря 2025) Зарплата: не указана. Москва. Требуемый опыт: 3–6 лет. Занятость: полная. Дата публикации: 27.11.2025.
  • 🔥 2
Post #53 466
Всем салют. ✌️

Годовой сезон конференций по безопасности потихоньку набрал обороты и близится к завершению. Вообще свой личный челлендж - "Выступить на всех крупных конференциях", я закрою в этом году 😎 и напишу об этом пост на поразмышлять позже. Какие-то из них более проходные - где часто это просто повод пообщаться.

Но есть и те, на которые смотришь с настоящим интересом. Для меня это Zeronights.

Почему? Все просто. Мой базовый принцип: чтобы хорошо защищаться — нужно чётко понимать, как атакуют. Иначе это просто закапывание денег в песок. А здесь, судя по всему (посмотрим по результатам 🤓), как раз дают этот самый конструктор атакующего — посмотреть на уязвимости и методы, о которых ты, возможно, не думал.

Организаторы как раз начали выкладывать доклады — и это главная причина обратить внимание на конференцию прямо сейчас. Не ради самого факта, а чтобы изучить, что будет в фокусе в этом году. Уже есть что почитать. 🤔

Сама конфа — в Питере, в конце ноября. Билеты, ясное дело, уже в продаже.

Если вам, как и мне, важно не просто «быть в теме», а понимать её механику — самое время глянуть, о чём там будут говорить. 🥸

Ссылка на всё про конференцию: zeronights.ru

А вам какой доклад из уже анонсированных кажется самым любопытным? Распишите в комментах, интересно же.

п.с. пост не рекламный 🤖


#nasoc #кибербезопасность #zeronights
  • 👍 7
  • ❤ 3
Post #52 451
🔮 И вот тут на сцену выходит ZERO TRUST

Атака Aurora стала живым пособием по тому, почему старая модель безопасности не работает.

Хакеры действовали изнутри, используя легитимные учетки и права. Они доказали: границ больше нет. Доверять нельзя никому.

И именно как ответ на такие атаки, родилась концепция...

🚀 Zero Trust: Новая эра безопасности «Никому не верь»
В следующих постах разберем:
🔹 Кто и зачем придумал Zero Trust? История Джона Киндервага.
🔹 Как одна простая идея перевернула всю отрасль.
🔹 Мог ли Zero Trust остановить Aurora?

Ждете продолжения? Ставьте + в комментах! 👇

#nasoc #кибербезопасность #ZeroTrust #Аврора #Китай #APT1 #Group61398
  • 👍 7
  • 🤩 1
Post #51 387
🕵️ Operation Aurora: Китайская атака, которая вскрыла будущее кибервойн

Привет всем! Хочу попробовать новую тему с разбором и историческим контекстом, посмотрим как зайдет.👋

Сегодня — разбор одной из самых знаковых кибератак в истории. Operation Aurora — не просто взлом Google и Adobe в 2009 году. Это история о том, как государственный шпионаж вышел на новый уровень.

🤔 Что случилось? Кратко

Целевая атака на Google, Adobe, Juniper и еще ~20 компаний. Цель — не деньги, а исходные коды и доступ к почте китайских диссидентов и правозащитников.

Реакция Google была взрывной: «Хватит! Мы больше не будем мириться с цензурой в Китае». Компания практически ушла с рынка. Это был беспрецедентный шаг. 💣

🇨🇳 А почему Китай это сделал? Мотивы
Это не был вандализм. У атаки были четкие стратегические цели:
😳Технологический шпионаж 🚀: Кража исходных кодов поискового движка Google и ПО Adobe позволила бы резко ускорить развитие собственных технологий (китайских поисковиков Baidu, продуктов Adobe и т.д.). Классическая тактика «догнать и перегнать».
😳Политический контроль и слежка 🕶: Доступ к почтовым ящикам активистов позволял выявлять диссидентские сети, отслеживать контакты и подавлять инакомыслие. Это ключевая часть китайской киберстратегии.
😳Экономическое доминирование: Ослабление глобальных конкурентов и усиление национальных чемпионов.

Китай создал целую экосистему, где киберразведка работает на опережение в интересах государства и бизнеса.

👥 Подразделение 61398: «Шанхайские хакеры»

За атакой стояло Подразделение 61398 НОАК (Народно-освободительной армии Китая). Это не мифические «хакеры в балаклавах», а государственное учреждение.

📍 Расположение: Шанхай, массивное 12-этажное здание.

👨💼 Штат: Сотни, если не тысячи, высокооплачиваемых сотрудников, многие из которых выпускники лучших технических вузов.

🎯 Специализация: Промышленный шпионаж и кража интеллектуальной собственности.

В чем их фишка? Они мастера APT (Advanced Persistent Threat) — атак, которые длятся месяцами, требуют высочайшей квалификации и нацелены на конкретные долгосрочные цели.

🔎 Где еще они отметились?

Operation Aurora — лишь один эпизод в их карьере. Group 61398 (также известная как APT1) замешана в десятках громких атак:

⚡️ Взломы энергетического сектора США — попытки получить доступ к системам управления критической инфраструктурой.

🛡 Атаки на оборонных подрядчиков (Lockheed Martin и др.) — кража данных по новейшим военным разработкам.

📊 Кампания «Ночной Дракон» — массовая кража интеллектуальной собственности из нефтегазового сектора.

🦠 Атаки на фармкомпании во время пандемии COVID-19 — крача данных о вакцинах и методах лечения.

В 2014 году ФБР США даже выдвинуло официальные обвинения и объявило в розыск пяти офицеров из этого подразделения — это был исторический прецедент. 🚨

⚙️ Как работала атака? Техническая магия

1️⃣ Фишинг с допросом 🎣: Идеально персонализированные письма сотрудникам Google. Знали их имена, проекты, внутренний жаргон.
2️⃣ Zero-day в IE 🔓: Использовали уязвимость CVE-2010-0249 (Use-After-Free в обработчике таблиц). Открыл страницу — и твой компьютер уже под контролем хакеров.
3️⃣ Троян Hydraq 🚪: Стелс-бекдор, который:
1. Крал Kerberos-тикеты для движения по корпоративной сети.
2. Маскировался под легитимные системные процессы.
3. Позволял удаленно выполнять любой код.
4️⃣ Цель — система управления исходным кодом (MOMA): Хакеры получили доступ к «святому святых» Google — репозиторию, где хранился код поиска, Gmail и других ключевых сервисов.

💥 Последствия: мир после Aurora

😲Закат «доверенной» сети: Стало ясно, что враг уже внутри. Фаерволы и антивирусы бессильны против целевых APT-атак.

😲Бум инвестиций в безопасность: IT-гиганты начали срочно перестраивать архитектуру.

😲Начало киберхолодной войны: Кибератаки стали легитимным инструментом геополитики.

#nasoc #кибербезопасность #ZeroTrust #Аврора #Китай #APT1 #Group61398
  • 👍 5
  • 😱 1
  • 🙈 1
Post #50 303
5) Network forensic — C2 и exfil
Собрать поток с помощью tshark/tcpdump
tcpdump -n -s 0 -w /srv/forensics/host123/conn_185.41.23.22.pcap host 185.41.23.22 and port 443

Индикаторы:
😑dst_ip: 185.41.23.22 (пример)
😑порт: 443, TLS SNI — часто пустое/странное.

Поведение: короткие регулярные соединения, пакеты с зашифрованной нагрузкой.

6) Глубокий анализ бинарника
strings → look for open, send, C2 strings.
hexdump → найти вставленные ELF внутри (self-extractors).
yara по известным сигнатурам (если есть).
Проверить, использует ли бинар map-ы eBPF (символы BPF_).

7) Корень проблемы (root cause)
❌ Уязвимый WP-плагин позволил сделать POST → RCE (веб-лог показал POST на /wp-content/plugins/evil.php).
❌RCE скачал payload в /tmp, сделал chmod +x и exec, затем зашёл в bpf() и загрузил eBPF-руткит, который:
🌚скрывал трафик (фильтровал логи/изменял вывод)
🌚перехватывал чтение файлов (vfs_read) для похищения секретов
🌚перехватывал tcp_sendmsg для инжекции/эксфильтрации

8) Remediation (hours → days)
1. Патчим/удаляем уязвимый компонент (WordPress plugin)
2. Реимеджим контейнер/восстановление из known-good image
3. Rotate credentials: все сервисные аккаунты/ключи/пароли, которые могли быть прочитаны
4. Удаляем eBPF проги и maps (только после снятия дампов):
bpftool prog detach id 57
bpftool prog pin id 57 /sys/fs/bpf/old_57
bpftool map show | awk '{print $1}' | xargs -n1 bpftool map unlink

5. Проверяем kernel modules: lsmod | grep suspicious и cat /proc/modules
6. Полный скан на IOC во всей инфраструктуре (SIEM: искать exec из /tmp, bpf loads, и соединения на C2)
7. Проводим root cause meeting, post-mortem и deploy security fixes

9) Playbook для SOC (чеклист)
🔜Триггер: exec из /tmp OR bpf_load detected → пометить приоритет High
🔜Корреляция по PID/timestamp/hostname → собрать цепочку
🔜Изолировать / блокировать egress
🔜Скопировать бинарник и дампы в forensics storage
🔜Запустить bpftool + ss + lsof + ps + tcpdump
🔜Сделать дамп процесса/памяти (если допустимо)
🔜Провести статический/динамический анализ бинарника
🔜Поиск persistence и lateral movement
🔜Ротировать секреты & патчим уязвимый апп
🔜SIEM: разослать правила по похожим событиям и hunt по всей сети

10) Уроки и превентивные меры
✅Мониторь факты загрузки eBPF всегда — auditctl -S bpf и Tetragon/Falco.
✅Лимитируй CAP_BPF/CAP_SYS_ADMIN для сервисов.
✅Whitelist eBPF owners — разрешай загрузку только от доверенных процессов.
✅Обогащай события (container id, pod, image hash, CMDB).
✅Автоматическая корреляция: exec → bpf_load → connect = авто-сигнал к расследованию.
✅Регулярный аудит bpftool/progs/maps на всех нодах.

Заключение

eBPF даёт атакующим новые векторы: rootkit-уровень перехвата и маскировки. Но тот же eBPF — и щит: если SOC умеет ловить загрузки, корелировать события и быстро реагировать, атака останавливается на ранней стадии. Этот кейс — классическая цепочка: RCE → /tmp exec → bpf_load → C2. Если ты поймал всё это — у тебя хорошие шансы всё поправить без масштабных потерь.

#nasoc #ebpf #tetragon #forensics #incidentresponse #linuxsecurity
  • 🔥 3
  • ❤ 1
Older posts →

About this channel

How can I read @na_soc without a Telegram account?
TGViewer shows the public web preview Telegram publishes for NA_SOC: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does NA_SOC have?
NA_SOC (@na_soc) has 324 subscribers on Telegram, refreshed roughly every 30 minutes.
Does NA_SOC know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →