TGViewer
Channel Public Channel
GigaHackers

GigaHackers

@gigahack

Информация предоставлена исключительно в образовательных или исследовательских целях. Противоправные деяния преследуются по закону.
Авторы: @WILD_41, @Oki4_Doki и @VlaDriev
Subscribers
2.7K
Photos
107
Videos
3
Links
85
Recent Posts 10 shown
Post #156 658
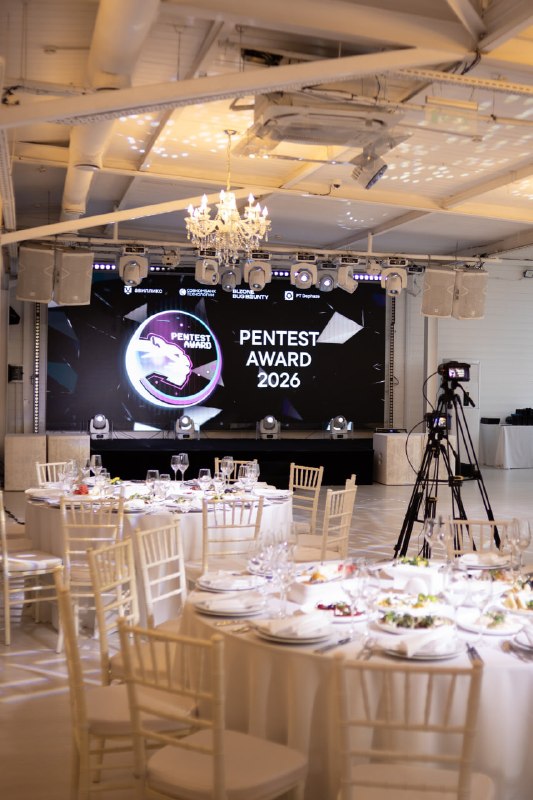
[ Pentest award 2026 ]

Всем привет! 👋
В пятницу GigaHackers съездили на церемонию награждения премии Pentest Award 2026.

Получилось весьма продуктивно.
В этом году объединили усилия с Владом и нам удалось занять 1 место в номинации "Kill Chain"🔥

Моя отдельная работа попала в топ 10 также в этой номинации 🔝

Мы были в призах премии несколько лет и очень рады совместной победе в этом году. Работа действительно выглядит интересной и надеемся в ближайшем будущем опубликовать статью на Хакер 😒
В данной работе действительно была очень длинная и большая цепочка. Начали с total black ящика в виде «у вас есть www[.]domain[.]com и всё». А закончили компрометацией 2 доменов AD и ряда целевых сервисов вне доменной инфраструктуры. По ходу работ мы тщательно погрузились в бизнес‑процессы тестируемой организации, старались мыслить как настоящие исследователи. А также мы не сдавались, несмотря ни на какие трудности, и использовали все отведенное нам время на проект с пользой. В конечном итоге это дало свои плоды на разных этапах работ.


Спасибо @justsecurity и всем спонсорам за данное мероприятие и призы, вышло очень солидно, со вкусом и одновременно комфортно. Были рады увидеть ряд знакомых лиц, услышать анонс интересных работ и просто клево провести вечер 🙏

@GigaHack

#pentestaward
  • 🔥 27
  • ❤ 7
  • 👍 6
Post #155 1.09K
Pentest Award 2026 не ждет!

Остается совсем немного времени до отправки заявок на премию для этичных хакеров. У GigaHacker-ов удалось нашкребсти 3 интересных кейса для разных номинаций, независимо от результата планируем в будущем поделиться какими-то деталями в канале

А на текущий момент много крутых специалистов уже отправили свои кейсы. До 12 июля ещё есть время отправить заявку. Кто еще сомневается, присоединяйтесь, участвуйте!

👉 Отправить работу 👈
award.awillix.ru Ежегодная премия для пентестеров 2026 Pentest award 2026
  • 🔥 9
  • 👍 4
Post #151 1.57K
[ GigaHackers на Standoff & Product Backstage 2026 ]

Всем привет! 👋
Нам с @VlaDriev на прошлой неделе удалось посетить классные мероприятия Standoff & Product Backstage от Positive Technologies 🤓
Здорово, что было организовано разделение на деловую программу для бизнеса и техническую для специалистов. Всё было на высшем уровне — визуальная составляющая кибербитвы Standoff, активности, фуршет, автепати, спикеры и стенды 💫

Отдельно хочется выделить пару докладов в рамках Standoff Talks:
EvilPrinter; Владимир Савостин рассказал и показал новый вектор принудительной NTLM-аутентификации через протоколы печати Windows. Сoerce всегда полезен:)
МАВР: Mobile Application Vulnerability Ranking. В докладе коллеги показали новый и более гибкий подход к оценке уязвимостей мобильных приложений, иногда действительно не хватает классического CVSS для наиболее корректной оценки той или иной уязвимости в мобилке
⏺"Автоматизируй это! Превращаем графы BloodHound в готовые команды" от Дмитрия Неверова. На больших инфраструктурах полезно уметь работать с BloodHound не в лоб, а иметь под рукой некую автоматизацию для тщательного покрытия/выборки вектора продвижения в рамках Active Directory

Будем ждать записей докладов ⌛

#conference #standoff
  • 🔥 12
  • 👍 4
  • ❤ 2
Post #150 1.52K
Привет!
Хотим напомнить, что заканчивается CFP на Standoff Talks 2026, который в этот раз пройдет 18–19 июня 2026 в Кибердоме

Нам нравятся доклады с данного митапа, они зачастую простые и ламповые для усвоения, а также подкреплены живыми примерами и направлены на практикующих экспертов, хакеров и энтузиастов вне маркетинговых историй

Треки этого года:
Offense⚔️
Defense🔒
BugBounty🪙
Сommunity💬

https://cfp.standoff365.com/standoff-talks-2026/cfp — успевайте подать доклад или приходите послушать выступления, следите за информацией на @standoff_365

P/S link на доклады прошлого года

#conference #standofftalks2026
  • 👍 5
  • 🔥 4
  • ❤ 1
  • 🦄 1
Post #149 1.61K
[Pentest award 2026!]🐾

Всем привет! 👋

Анонсировали очередную премию для этичных хакеров!
Pentest award — это отраслевая награда для специалистов по тестированию на проникновение, которую ежегодно вручает компания Awillix.
Основная задача премии — развитие этичного хакинга и повышение уровня компетенций участников. Мероприятие состоится уже в четвертый раз.

В прошлом и позапрошлом году нам удалось занять призовые места (тут1 и тут2). В этом году также планируем принять участие, у GigaHacker-ов накопилось несколько интересных кейсов, уже занялись их обработкой 🔜

Участие все еще бесплатное, а прием заявок продлится до 12 июля

Список номинаций в этом году претерпел изменения:
⚡️«Kill Chain»
⚡️«Device»
⚡️«Out of Scope»
⚡️«Системный взлом (Web & Logic)»
⚡️«AI»


🔝 Главный приз за победу — стеклянная именная статуэтка и Macbook!
🥈🥉За вторые и третьи места призеры получат iPhone и apple watch🎁


Отправляйте заявки на сайте, участвуйте и пусть победят сильнейшие!🏆

@GigaHack

#pentestaward2026
  • 🔥 11
  • 👍 4
  • ❤ 1
  • 🦄 1
Post #148 1.75K
[ OSCP 2026 ] 🤓
Часть 1

Всем привет! 👋
Пришла весна и пора возвращаться к контенту в канале.
В начале февраля я получил сертификат OSCP/OSCP+(🤓/🤓)
Несмотря на то, что сдал с 1 попытки — было не легко. Мне удалось набрать 80/100 баллов (для успешной сдачи необходимо набрать минимум 70 баллов): успешно взял две standalone-машины (low + root user) и полностью забрал сет Active Directory. В процессе подготовки и на самом экзамене держал в голове мысль, что это искусственная среда, а не реальный пентест, и старался не закапываться в дебри

Основной трудностью экзамена считаю собственный мозг — когда пройдет ~половина выделенного на сдачу времени (~10-12 часов), легко начать паниковать и суетиться при переборе вариантов захвата именно standalone-машин (сет AD субъективно показался несложным). В такие моменты важно делать две вещи:

✅а) Упрощать и декомпозировать задачу. Я убежден, что 2/3 standalone-машины можно решить достаточно простыми и типовыми способами. Главное — циклически повторять recon, делать типовые проверки и обеспечивать покрытие, будто вы QA-тестировщик, а не закапываться в билд эксплойта на повышение привилегий, например. Лишь 3-я машина на самом экзамене мне показалась try hard с обилием ханипотов. Собственно, её так и не смог осилить, хотя, кажется, нашел вектор (а может быть это был очередной rabbit hole, и я там закопался)
✅б) Делать паузы на поесть и физ.активность (размяться, подход отжУманий сделать или просто погулять минут 15 на воздухе) 🍀

Три месяца подготовки пролетели незаметно, начал подготовку с середины сентября и продолжал в течение 3 месяцев, пока был доступ к оплаченным материалам. Сдачу поставил на первые числа февраля 2026 из-за обилия проектных задач в 4 квартале. Поэтому советую ставить сдачу экзамена на первое полугодие, чтобы более комфортно выделять часы на подготовку ✍️

Сами материалы в курсе качественные, но для успеха на экзамене рекомендую использовать иные материалы для тренировки и «натаскивания» себя на формат лабораторных и экзамена

Не скажу, что узнал кардинально новые вещи, но крайне полезно было потыкаться в отдельные модули и набить руку на ряде атак и техник, которые мне нечасто встречаются в дикой природе.
На мой взгляд, если вы являетесь специалистом по web-у, то для первичного погружения в AD пройти материалы также будет полезно

После сдачи экзамена ощутил облегчение и закрытый личный гештальт:). Хотя лично для меня наличие сертификата от Offsec-ов не прямо пропорционально уровню скилла, знаю много крутых специалистов без сертификатов, которые настоящие асы в пентесте 🎩

В следующей части планирую подробнее рассказать про подготовку и используемые материалы. Пройдемся по конкретным советам и техническим нюансам. Пишите в комментарии, о чем хотите услышать подробнее, с удовольствием поделюсь✈️

@GigaHack

#OSCP #certification
  • ❤ 35
  • 🔥 19
  • 👍 10
  • 🎉 3
  • 🥰 1
Post #147 2.11K
[ Автоматизация пентеста — статья на habr ]

Всем привет! 👋

По мотивам выступления на SOC Forum вышла статья на habr

Ключевые пункты статьи:

💬 Зачем автоматизировать пентест
💬 С каких атак начать
💬 Тестирование автоматизации
💬 Проблемы при реализации
💬 Разведка
💬 Начальный доступ
💬 Эксплуатация
💬 Пример из реальной инфраструктуры

@GigaHack

#pentest
  • 🔥 22
  • ❤ 4
  • 👍 4
  • ❤‍🔥 2
  • 👻 2
Post #143 2.67K
[ Нюансы RBCD ]

Всем привет, друзья! В завершении года хочу поделиться интересным нюансом, связанным с эксплуатацией ограниченного делегирования на основе ресурсов Kerberos (англ. RBCD) в Active Directory 🔩

Многие специалисты по внутреннему пентесту знакомы с различными техниками абуза RBCD, поэтому детально вдаваться в механизм работы не буду, приложу дополнительно пару хороших мануалов про RBCD в целом:
👉 1.
👉 2.
Перейдем сразу к интересной особенности

На проекте мне в очередной раз встретилась группа "Protected Users", в которую коллеги корректно включили всех администраторов домена для защиты их УЗ от ряда техник и атак. (скриншот 1) 🐕

В том числе пользователи этой группы не могут быть "олицетворены" (в простонародье "имперсонированы") при делегировании привилегий (абуз RBCD невозможен).
Однако, мне удалось запросить сервисный тикет на учетную запись 111-administrator (это была встроенная УЗ администратора домена с измененным именем; по умолчанию называется просто administrator или "администратор" в ru-доменах с RID-500). Запрос ST можно увидеть на скриншоте 2.
Затем успешно использовать его для захвата необходимой мне машины (скриншот 3 с доступом к C$) ⚡️

Прочитав побольше информации о данной УЗ, нашел пару тезисов об этом здесь:
https://sensepost.com/blog/2023/protected-users-you-thought-you-were-safe-uh/
А также нюанс упоминается и на "рецептах хакера" (скриншот 4)

Сам Microsoft пишет следующее 😭
The builtin domain Administrator (S-1-5-<domain>-500) is always exempt from Authentication Policies, even when they are assigned to an Authentication Policy Silo

Думаю, соответственно, и митигации группы Protected Users на неё не действуют

Таким образом, можно сделать вывод, что Protected Users не панацея от RBCD. Остается помнить об УЗ дефолтного администратора с RID 500 и предпринимать дополнительные меры по защите (возможно, самой лучшей мерой будет являться в целом отключение данной УЗ)

Снова акцентируем внимание на том, что защита должна быть комплексной, не бывает волшебной кнопки в оснастке администратора/волшебной железки вида Ultimate ProMax Security NGWF. Всё должно работать системно, внедрены и оборудование, и мониторинг, применены митигации в самой инфраструктуре, а также конечно же процессы с людьми 👨‍💻

@GigaHack

#pentest #internal #AD
  • 🔥 15
  • 👍 8
  • ☃ 4
  • 💯 2
  • 🥱 1
Post #142 2.24K
[SOC Forum 2025]

А пока я выступал на BUGS — @VlaDriev готовился к выступлению на SOC Forum 2025.
Старт доклада уже скоро 👋

Приглашаем вас послушать доклад "Автоматизация рутины пентеста и почему мало кто так делает".

📆 20.11.2025 в 11:00 Мск, зал 4.
Трансляция здесь. 🚀

➡️ Проект за проектом, год за годом в процессе проведения пентеста приходится выполнять достаточно много рутинных действий. Это не только утомляет, но и неизбежно приводит к ошибкам, которые могут негативно повлиять на ИТ-инфраструктуру заказчика.

➡️ В рамках доклада мы расскажем о своем опыте автоматизации рутины пентеста, проблемах, с которыми столкнулись, особенностях известных инструментов (Masscan, NetExec, Impacket, NTLM Relay и других), а также о том, как тестировали полученные решения.

@GigaHack

#pentest #soc_forum2025 #conference
  • 🔥 12
  • 👍 9
  • 🦄 1
Post #138 1.52K
[ BUGS ZONE 6.0 ]

Всем привет! 👋

Не так давно выступил с небольшим докладом на приватном мероприятии для багхантеров от BI.ZONE Bug Bounty 🪲
Интересный опыт выступления в камерном сообществе перед рядом сильнейших хантеров. Приятно удивлен, что часть людей задавала вопросы после выступления как лично на ивенте, так и в ЛС (хотя сам свой доклад оцениваю больше для начинающих).
Также теперь мой ник 1 из 38 "увековеченных" участников ивента на плакате😎
Приятная мелочь, так как помню о первых багах и посещение BUGS 3 ещё в качестве гостя, а не хантера

Спасибо @BIZONE_BB и вендорам за приглашение в приватки, а победителей поздравляю с попаданием в топ-5, вы круты!
Был рад пообщаться со старыми товарищами и познакомиться с новыми людьми в комьюнити!🔝

@GigaHack

#bug_bounty #bugs_zone6 #conference
  • 🔥 17
  • 👍 5
  • ❤ 4
  • 💋 1
Older posts →

About this channel

How can I read @gigahack without a Telegram account?
TGViewer shows the public web preview Telegram publishes for GigaHackers: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does GigaHackers have?
GigaHackers (@gigahack) has 2.7K subscribers on Telegram, refreshed roughly every 30 minutes.
Does GigaHackers know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →