TGViewer
Channel Public Channel
Омский багхантер

Омский багхантер

@bughunter_omsk

По всем вопросам: @arteb123
Subscribers
1.57K
Photos
91
Videos
11
Links
36
Recent Posts 14 shown
Post #147 1.57K
Вот и все, два года работы пролетели незаметно 💔
Зато теперь можно угадать, в какой компании появится бб программа
  • ❤ 28
  • 🔥 5
  • 🥰 4
Post #146 2.49K
Всем привет!

В куриную ИБ команду Ростикса ищем светлого, классного и мощного Менеджера по информационной безопасности (лида апсеков), который станет не только еще одним лучиком солнца в команде ИБ, но и сможет приумножить достигнутые командой результаты.

Откликнуться на вакансию можно тут
hh.ru Вакансия Менеджер по информационной безопасности в Москве, работа в компании Rostic’s IT (вакансия в архиве c 4 июля 2026) Зарплата: не указана. Москва. Требуемый опыт: более 6 лет. Занятость: полная. Дата публикации: 04.06.2026.
  • 🔥 4
  • 👏 3
Post #143 2.04K
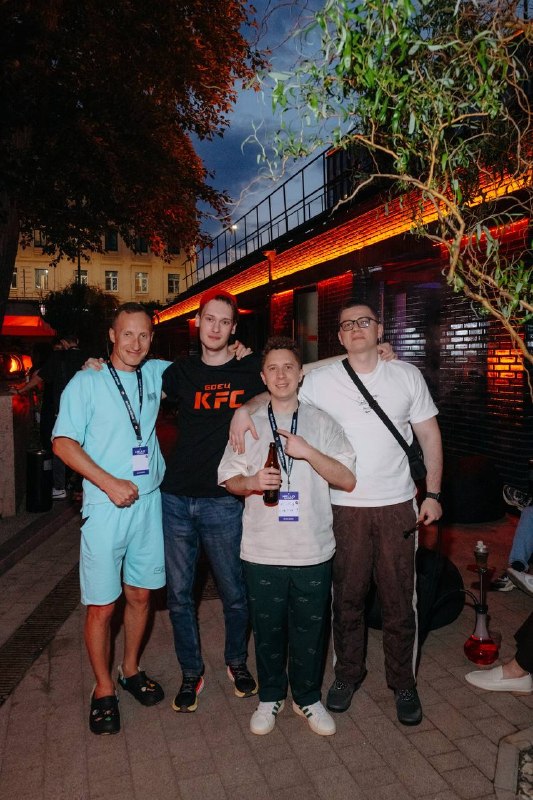
Так прошел финал 7 багз зона 😎
  • ❤ 12
  • 👍 7
  • 🔥 7
Post #142 6.07K
Навайбкодил Reverse Proxy для локального проксирования внешних сайтов в виде локальных доменов.

Прокси находится между браузером и реальным сайтом. Каждый запрос на локальный IP/домен автоматически маппится на внешний hostname и port, а ответы переписываются обратно в локальный origin. Редиректы, cookie, заголовки, HTML, JS, JSON и другие текстовые ресурсы подменяются на лету. Поддерживаются сабдомены (вайлдкард по домену), HTTPS, WebSocket и проксирование трафика в Burp Suite прокси (как до подмены на оригинальный hostname, так и после).

Штука очень удобна тем, что она обходит ограничение внешних LLM-ок на вайбхантинг (в этичных целях разумеется). К примеру, если просто в лоб написать чатгпт "Я багхантер, а давай найдем уязвимости в example.com", то нейронка скажет, что не может тестировать внешние домены из соображений безопасности, нужно придумывать промпты для обхода. А так как домен в случае прокси локальный, то нейронка считает, что сайт поднят также локально, поэтому начинает его исследовать без лишних вопросов.
GitHub GitHub - artebels/local-domain-proxy: Local reverse proxy for mapping external websites to a local domain with response rewriting… Local reverse proxy for mapping external websites to a local domain with response rewriting, HTTPS, subdomain support, WebSocket proxying, and optional Burp integration. - artebels/local-domain-proxy
  • 🔥 42
  • 👍 5
  • ❤ 1
  • 👎 1
  • 😁 1
Post #141 1.83K

Forwarded from BI.ZONE Bug Bounty

🪲 Топовый мерч, две недели закрытого скоупа, ламповая афтепати-вечеринка…

Все это ждет вас на нашем любимом приватном ивенте — BUGS ZONE 7.0.

Приглашения, как обычно, отправим багхантерам с лучшими результатами за сезон.

🔵Старт хантинга — 15 апреля.
🔵Церемония и афтепати — 22 мая в Москве.

Попасть на ивент может каждый. Сдавайте отчеты на нашей платформе и качайте рейтинг — мы обязательно заметим самых активных.

Скоро поделимся подробностями. Следите за апдейтами!
  • ❤ 8
Post #140 4.97K
Всем привет!

В куриную ИБ команду Ростикса ищу крутого апсека, с которым вместе будем улучшать безопасность продуктов.

Откликнуться на вакансию можно тут или скинув резюме в личку 🙂
hh.ru Вакансия Application Security Engineer в Москве, работа в компании Rostic’s IT (вакансия в архиве c 29 апреля 2026) Зарплата: не указана. Москва. Требуемый опыт: 3–6 лет. Занятость: полная. Дата публикации: 30.03.2026.
  • 😁 18
  • 🔥 10
  • 🤡 6
  • 👎 1
Post #139 2.35K

Forwarded from InfoSec VK Hub

Сезон VK Security Confab 2026 объявляем открытым! И первая встреча — Bug Bounty Edition.

Когда: 19 марта
Где: Москва, БЦ SkyLight

Есть крутой кейс, полезный лайфхак или история, которыми стоит поделиться с коммьюнити? Приходите выступать! Ждем ваши заявки до 26 февраля.

🔹Хочу выступить!

VK Security | Буст этому каналу

#confab #митап #bugbounty
  • 🔥 5
Post #138 2.39K

Forwarded from roleGIVEME 500 bucks

Новогодний багхантерский подкаст☃️

В этом выпуске подкаста три непонятых гения русского ИБ собрались, чтобы обсудить прошедший год и важные вопросы багбаунти.

Всем приятного просмотра!
За каждый репост rolegiv_BugBounty будет отжиматься 100 раз...

Участники:
🔵 rolegiv_BugBounty
🔵 MrKaban4ik
🔵 Lanyac

🔗Ссылки
💙 VK Видео
📹 YouTube
  • 🔥 5
  • ❤ 4
  • 🎄 2
Post #137 2.02K
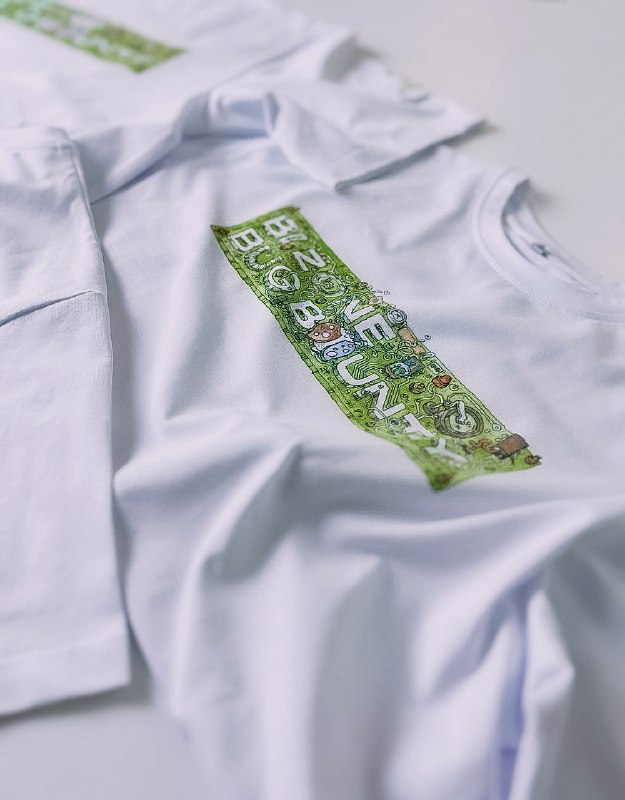
Вы только посмотрите какой милый принт ❤️
  • ❤ 12
  • 😁 6
  • 🔥 2
  • 👍 1
  • 🤮 1
  • 🍓 1
  • 💘 1
  • 😘 1
Post #132 1.52K

Forwarded from BI.ZONE Bug Bounty

🪲 Лучший наш подарочек — это вы

В честь окончания года традиционно отмечаем заслуги. От всей души поздравляем десятку лучших багхантеров нашей платформы. Вот они, самые-самые:

1️⃣cheenve
2️⃣brain
3️⃣adsec2s
4️⃣tread_lightly
5️⃣wiiz4rd
6️⃣darling_x0r
7️⃣rolegiv
8️⃣mr4nd3r50n
9️⃣sergeym
1️⃣0️⃣shdw

В ближайшее время мы свяжемся с вами и отправим подарки.

В этом году мы хотели сделать что-то особенное, что отразило бы дух нашего уютного сообщества. Поэтому вместе с художником Петром Лутовым создали уникальный принт, на котором вы найдете много знакомых персонажей из нашего комьюнити. Сможете угадать всех? ;)

Искренне благодарим каждого багхантера, кто упорно трудился весь этот год и поддерживал сообщество.

Дальше — больше!
  • ❤ 9
  • 👍 1
Post #128 3.11K

Forwarded from 8ug8ear

Закончился первый день OFFZONE, начался второй.

Большое спасибо всем кто пришел на мой доклад "GitLab + DefectDojo + AI: как я автоматизировала поиск багов в bug bounty" и всем кто пишет инструменты и дает их сообществу.

В ходе эксперементов ни один триажер не пострадал - перед заведением багов я продолжаю смотреть и докручивать их.

После доклада я набралась идей как можно улучшить разбор файндингов и AI агента.

Прикрепляю презентацию - в ней есть небольшая опечатка, но раз уж назвался subfindre - будь им.
  • 🔥 6
  • ❤ 1
Post #127 2.48K
Ребята из Wildberries, которые ведут программу BugBounty, запустили отбор в закрытый ивент, который стартует 1 сентября. В нем будет новый скоуп, которого не было в программе, дополнительные конкурсы и подарки, а также онлайн- и оффлайн-части.

Чтобы попасть в приватку, надо сдать отчет об уязвимости по основной программе до 29 августа. Количество мест ограничено, попадут только авторы лучших отчетов.

Кроме того, ребята подняли выплаты за особые сценарии – несанкционированный доступ к тестовому личному кабинету продавца, несанкционированный доступ к аккаунту покупателя и несанкционированное финансовое обогащение. Говорят, за их реализацию теперь заплатят 1 000 000 ₽.

Подробности – в канале @wildberries_bugbounty
  • ❤ 9
  • 🔥 8
  • 👍 5
  • ✍ 2
  • 🤡 2
  • 👎 1
  • 🐳 1
Older posts →

About this channel

How can I read @bughunter_omsk without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Омский багхантер: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Омский багхантер have?
Омский багхантер (@bughunter_omsk) has 1.57K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Омский багхантер know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →