TGViewer
Channel Public Channel
Квантовая информатика

Квантовая информатика

@quantinf

Новости и заметки из мира квантовых компьютеров и смежных сфер

Ведёт доктор физико-математических наук Антон Трушечкин, лауреат Премии Правительства Москвы для молодых учёных
http://www.mathnet.ru/person/31114

Связаться: https://t.me/QuantumLogos
Subscribers
127
Photos
189
Videos
5
Links
47

Showing posts older than #374 · Back to latest

Older Posts 20 shown
Post #373 94
В 1930-е годы Цузе работал на авиационном заводе и его утомляли многочисленные однотипные вычисления. Так он занялся изобретением машины, которая считала бы быстрее и автоматичнее, чем арифмометры. Моя бабушка-инженер рассказывала, что и у неё на работе так и говорили: "Лень - двигатель прогресса: ленишься что-то делать - изобретай!"

Позже после войны Цузе не смог угнаться за американскими конкурентами: всё-таки ресурсы разоренной в результате войны Германии были ограничены, центр науки и технологий переместился в США. В итоге (правда всё-таки уже в 1967 году: не так уж и скоро) он продал свою фирму компании "Сименс".
  • ❤ 1
  • 👍 1
Post #372 125
А вчера, 12 мая, было, между прочим, 85 лет как немецкий инженер Конрад Цузе (Zuse) представил общественности свою модель компьютера Z3 - 12 мая 1941 года. Как можно сделать вывод из названия, это была третья его модель, но именно она считается прорывной. Это была электромеханическая машина, т.е. переключения логических элементов осуществлялись под воздействием электрических сигналов, приводивших в действие механические "рубильники". Это, конечно, ограничивало скорость вычислений. Электронные машины, где переключения происходят на микроуровне электронов и токов без механических движений, появились несколько позже, уже (сразу) после войны. Зато это была свободно программируемая (при помощи перфолент) машина на двоичном коде, с операциями с плавающей запятой и всеми другими свойствами современного компьютера. Нет однозначного ответа на вопрос, какое устройство можно считать первым компьютером, поскольку это не одномоментное изобретение, но, пожалуй, Z3 может претендовать на это с наибольшим основанием.
  • 👍 1
  • 🔥 1
Post #371 156
Новости каждый день! А сегодня вышел препринт (т.е. предварительная версия статьи) от Гугла и Эфириума про взлом криптовалют, использующих как раз криптографию на эллиптических кривых, о которой я вчера упомянул. Гугл развивает квантовые вычисления на основе сверхпроводящих кубитов, поэтому в этом препринте именно эта парадигма берётся за основу.

В отличие от вчерашней статьи, здесь используют не LDPC-коды, а более изученные поверхностные квантовые коды исправления ошибок. Как я писал, LDPC-коды более эффективны, но их недостаток - необходимость организации взаимодействия далёких кубитов, т.е. которые физически в "матрице" ("строю") из кубитов отстоят друг от друга далеко. Это не такая большая проблема для атомных и ионных реализаций кубтов, но это проблема для сверхпроводящих кубитов. Поверхностные коды требуют взаимодействия только физически соседствующих кубитов.

В итоге у них получилось, что на сверхпроводящем квантовом компьютере на 500 тысячах кубитов при вероятности ошибки в каждой операции 0,1% шифр на эллиптических кривых с длиной ключа 256 бит будет взломан в считаные минуты.

Но, повторим, квантовый компьютер с 500 тысячами сверхпроводящих кубитов - та ещё задача. Это же их надо как-то разместить на чипе или нескольких чипах и уметь адресно к ним обращаться с малой вероятностью ошибки. Возникают эффекты crosstalk: меняешь значение одного кубита, а это управляющее воздействие неконтролируемым образом "задевает" и соседние кубиты. Масштабирование таких масштабов тут дело непростое и пока неясно, может ли быть сделано в принципе.
arXiv.org Securing Elliptic Curve Cryptocurrencies against Quantum... This whitepaper seeks to elucidate implications that the capabilities of developing quantum architectures have on blockchain vulnerabilities and mitigation strategies. First, we provide new...
  • ❤ 2
Post #370 138
Вчера как-то не осознал, но вообще-то: если сейчас у квантовых компьютеров порядка 1000 кубитов, то 10 тысяч - всего на один порядок больше, не кажется большой фантастикой. Совсем недавно-то ещё только десятки были, потом сотни. Хотя, конечно, как мы говорили, дело далеко не только в количестве кубитов, но и во многих других критических факторах (точность выполнения операций, шумы, скорость декодирования кодов исправления ошибок), но тем не менее.
  • 👍 2
  • 🔥 2
  • 👏 1
Post #369 119
Кстати, помимо шифра RSA график показывает и взлом шифра на так называемых эллиптических кривых - ECC (Elliptic curve cipher). Это структурно похожий шифр, но использующий более сложную математику. Эллиптическая кривая - это вовсе не эллипс. Длина ключа может составлять всего лишь 256 бит. В классической криптографии это считается преимуществом: примерно ту же степень стойкости, что и RSA с ключом в 2048 бит, можно обеспечить более сложным шифром на эллиптических кривых с ключом в 10 раз короче. Шифры на эллиптических кривых тоже широко используются.

Но шифр на эллиптических кривых взламывается на квантовом компьютере тем же алгоритмом Шора, т.к. шифры структурно похожи. Так что для квантового компьютера шифр с более коротким ключом - подарок. Скажем, согласно расчётам этой статьи шифр на эллиптических кривых с длиной ключа 256 бит взламывается квантовым компьютером с теми же порядка 10 тыс. кубитов не за три года, а за 10 дней!
  • 👍 2
  • 🔥 1
  • 👏 1
Post #368 106
Но, конечно, важны детали. В "проекте" Webster et al. квантовый компьютер со 100 тыс. кубитами будет взламывать шифр примерно однин день. А согласно проекту сегодняшней статьи, компьютер на 10 тыс. кубитов будет считать эту задачу примерно три года, а если всё-таки 100 тыс. кубитов, то примерно 100 дней. Это мы переключаемся между разными версиями алгоритма Шора: с меньшим количеством кубитов, но который дольше по времени работает или с большим количеством кубитов, но быстрее по времени.

Для этой цели в сегодняшней статье тоже предлагается использовать квантовые LDPC-коды. Авторы указывают конкретную реализацию кубитов - атомы. В них проще, чем, например, в сверхпроводящих кубитах, организовать взаимодействие далёких кубитов, что важно для LDPC-кодов.

Вероятность ошибки в физическом бите, которую авторы предполагают, - допустим, 0,1% (они рассматривают разные, но выделяют это значение). В обоих статьях цикл исправления ошибок - 1 миллисекунда. Т.е. каждую миллисекунду мы останавливаемся и проверяем на ошибки и затем исправляем их. Также на графике синим изображены расчеты для цикла исправления ошибок в 1 микросекунду, т.е. в 1000 раз чаще.

Я писал, что острая проблема - сохранение квантового состояния пока, собственно, происходит декодирование. Поэтому декодирование должно быть быстрым. В предыдущей работе предлагалось использовать более точные, но медленные алгоритмы декодирования (на основе так называемого максимального правдоподобия). А в сегодняшней статье, я так понял, авторы используют более быстро работающие алгоритмы на основе "распространения доверия" (belief propagation).

Хороший вопрос - реалистично ли, что квантовый компьютер будет работать месяцами и годами, сохраняя квантовое состояние, хрупкую суперпозицию. Теоретически, если каждую миллисекунду мы успеваем исправлять все ошибки, которые включают в том числе и частичный распад суперпозиции, то почему нет. На практике, конечно, много чего может всплыть: пока мы даже близко квантовые компьютеры не выполняют вычисления так долго. Например, нужно гарантировать высокую надёжность, а то произойдёт какой-нибудь сбой где-нибудь пусть и на последних секундах трёхлетнего вычисления - и начинай сначала:)
Telegram Квантовая информатика Кстати, ещё об одной неожиданной проблеме с квантовыми кодами исправления ошибки, которую, в прочем, авторы препринта про возможный взлом шифра RSA, отмечают: время декодирования. Общая схема работы квантового кода такова: выполняется какое-то количество…
  • ❤ 4
  • 👍 2
  • 👏 1
Post #367 193
Вот в прошлом месяце вышла статья о том, что шифр RSA с длиной ключа 2048 бит можно (теоретически, при выполнении ряда допущений) взломать на квантовом компьютере, имея не миллионы, а "всего лишь" 100 тысяч кубитов. А тут сегодня появилась новая статья ряда авторов, в их числе - знаменитый Джон Прескилл (Preskill). Теперь уже достаточно и порядка 10 тысяч кубитов!

Этот график показывает, как число физических кубитов уменьшается со временем - благодаря прогрессу в квантовых кодах исправления ошибок, а также в самом квантовом алгоритме Шора: изобретены разные его модификации, в том числе более экономные по числу кубитов.

На графике мы видим, что буквально в последние годы был получен целый ряд новых результатов. Webster et al. ("et al." - это с латинского "и другие") - это как раз работа февраля, там 10^5 кубитов. А теперь ("This work") уже ещё на порядок меньше - 10^4.
  • ❤ 1
  • 👍 1
Post #366 149
А ещё на конференции торжественно отпраздновали 70-летие Жиля Брассара! Конференция проходила на острове Хайнань в Китае, Южно-Китайское море. Китайцы постарались и сделали вот такой гигантский торт - для всех участников конференции!

Поздравляем корифеев с заслуженной премией! Ура! 🎉
  • 🎉 3
  • ❤ 1
Post #365 209
Если в двух словах, то квантовое распределение ключей решает задачу создания общего секретного ключа по прослушиваемому каналу за счёт квантовой механики: попытка прослушивания, то есть измерения, ведёт к искажению квантового состояния. В итоге будут возникать ошибки, заметив которые, можно прекратить протокол и оборвать связь. Поскольку это всего лишь ключ, никакой конфиденциальной информации ещё не было передано, всё хорошо.

Но строгое оформление этой простой идеи потребовало создания большой красивой математической теории. Её построение которой для случая идеального оборудования было завершено где-то, я бы сказал, к 2015 году (работа Tomamichel&Leverrier - моя "настольная" статья) - спустя 30 лет после открытия квантовой криптографии. А с учётом реального, неидеального оборудования... как я писал, происходит до сих пор.

Протокол BB84 настолько красив и фундаментален, что хочется сказать, что он именно открыт, а не изобретён. Это старый вопрос в философии математики - математики изобретают, то есть придумывают математические объекты и теории, или они их открывают, подобно тому как физики открывают физические законы. То есть существует ли математика "объективно", где-то на платоновских небесах, в умопостигаемом мире идей? То есть, как есть объективно существующие физические законы материального мира, так есть и объективно существующие математические (а также, допустим, музыкальные) законы умопостигаемого мира идей?

Вот про протокол BB84 хочется верить, что он, как натуральные числа, как тоника, мажор и минор, существует "объективно" и его не изобрели, а именно открыли!
  • 💯 3
Post #364 117
Поэтому протокол BB84 называют протоколом квантового распределения ключей (quantum key distribution). Позже появились протоколы для других криптографических задач на основе квантовой механики - квантовая цифровая подпись, квантовое разделение секрета, непосредственная квантовая связь (т.е. не создание ключа для последующего шифрования сообщения, а именно прямая передача собственно сообщения). Квантовая криптография сейчас - более широкая область, чем квантовое разделение ключей. Квантовое распределение ключей - наиболее проработанная и доведённая до практики технология, так что часто эти два термина используются как синонимы.

Интересно, что Брассар в своём докладе сказал, что считает слово "распределение" неправильным и они с Беннеттом так не говорили. Распределение - это если кто-то генерирует случайную последовательность, а потом посылает (распределяет) её одному или многим терминалам. А здесь два терминала именно вместе её формируют, поэтому правильнее говорить "квантовое создание ключа" (quantum key establishment). Меня тоже, кстати, всегда смущало это слово "распределение":) Но оно уже стало здесь общепринятым.
Post #363 104
Работая вместе, они в итоге пришли к идее, что лучше презентовать не квантовые деньги, а систему квантового создания криптографического ключа. То есть при помощи протокола BB84 и других аналогичных протоколов два пользователя удалённо создают общую секретную случайную двоичную последовательность типа 00100011101..., которая требуется в (обычных, неквантовых) шифрах. Например, советский и российский шифр "Магма" (ранее известный попросту как шифр ГОСТ) требует ключ длины 256 бит. Сам алгоритм известен, но только имея ключ можно зашифровать или дешифровать сообщение. То есть квантовая криптография решает здесь вспомогательную, но критическую задачу, противоречивую по своей природе. Если два терминала имеют общий секретный ключ, то они могут с его помощью шифровать и посылать сообщения по прослушиваемому каналу связи. Но как им сформировать этот общий секретный ключ, если изначально у них ничего нет, а канал прослушивается? Квантовая криптография решает эту задачу.
Post #362 510
Не зря я обратился к квантовой связи! 18 марта были объявлены лауреаты премии Тьюринга за 2026 год. Это самая престижная премия по информатике. В этом году лауреатами первооткрывателям квантовой криптографии Чарльзу Беннетту (Bennett) и Жилю Брассару (Brassard). Это настолько естественно, что я удивился, что это ещё не было сделано раньше. Открытый ими в 1984 году протокол, названный позже BB84, по первым буквам фамилий и году, до сих пор наиболее широко распространенный и проработанный протокол квантовой криптографии.

В прошлом году на ежегодной международной конференции по квантовой криптографии Жиль Брассар рассказал историю своего открытия. Первая идея была высказана физиком Стивеном Визнером (Wiesner) в 1960-е. Она называлась "квантовые деньги", которые из-за квантовых свойств не могут быть подделаны. Но поскольку это было на стыке физики и информатики, ни те ни те работу не приняли. Позже с идеей познакомился Беннетт и загорелся ей. Потом на пляже физик Беннетт познакомился с информатиком Брассаром:)
  • ❤ 3
  • 👍 2
  • 🔥 1
Post #361 141
Ах да, когда рассказывают о концепции сохранять шифрограммы для расшифровки когда-то в будущем, то иногда приводят в пример огромный центр данных Агентства национальной безопасности США в штате Юта, который простирается на 10 га и объем дискового хранилища которого оценивался в 5 зеттабайт (зетта - это 10^21). Его назначение, естественно, засекречено, но злые языки говорят, что они сохраняют весь мировой интернет-трафик или существенную его часть (годовой интернет-трафик ведь тоже огромен: примерно 3 зеттабайта в 2020 году, так что вряд ли прямо весь) в надежде однажды его расшифровать и прочитать:)
Post #360 144
В качестве достоинства квантовой криптографии по сравнению с обычной называют следующее. Обычные шифры можно взломать задним числом: допустим, сейчас мы не можем расшифровать шифрограмму, но мы её сохраним. А в будущем - может, через годы, может - через десятки лет - увеличатся вычислительные мощности, появятся, может быть, новые алгоритмы взлома. И вот тогда мы взломаем, если информация всё ещё будет актуальной. Собственно, сообщение, зашифрованное шифром RSA известным популяризатором математики Мартином Гарднером в журнале Scientific American в 1977 году, было расшифровано в 1993-м.

Квантовая криптография, как сказано выше, тоже обладает уязвимостями. Когда я начинал ей заниматься, будучи студентом в середине 2000-х, меня бесили заявления о её "абсолютной" стойкости. Но сейчас перестали говорить не только об абсолютной, но и о безусловной (unconditional) стойкости. Уязвимости есть и будут. Возможно, в какой-то момент учёным и инженерам удастся закрыть все известные уязвимости. Но не факт, что не будут обнаружены новые. Но что важно - обнаружение новых уязвимостей не позволяет взломать прошлые сеансы. Квантовая криптография взламывается либо в самом этом моменте, либо уже никогда. Это называется по-английски everlasting security. Не знаю, как перевести на русский - "вечная секретность", "секретность навсегда"?

Поэтому заявляется, что квантовая криптография может быть предпочтительной для данных с большим сроком конфиденциальности: например, генетические данные.

Никакой шифр не гарантирует нам, что он будет так же стоек, допустим, и через 20 лет, даже и без квантового компьютера! Мы не можем предсказать на столь долгий срок развитие вычислительных мощностей и новых алгоритмов. Вот, например, какая революция сейчас происходит в методах искусственного интеллекта! А квантовая криптография гарантирует, что новыми методами нельзя взламывать старые сеансы.

Так вот и в рамках подхода "секретность на физическом уровне" тоже получается именно "секретность навсегда", всё так же! Говоря более профессиональным языком, там тоже не вычислительная стойкость (то есть основанная на невозможности противника решить за разумное время определенные вычислительные задачи), а информационная.

Если совмещать её с шифрами, то так: если мы только шифруем наше сообщение, то перехватчик прочитывает и сохраняет шифрограмму ("абракадабру") и может вернуться к ней позже. А если мы добавляем секретность на физическом уровне, то он и шифрограмму не прочитает - ну или, допустим, прочитает, но не полностью. И тут уже всё: не прочитал - значит, не прочитал, поезд уехал, дальше хоть обвычисляйся:)
Post #359 118
Но оставался один вопрос: да, допускается, что у подслушивателя может быть приём лучше, чем у законного получателя. Но всё равно нам надо как-то оценить его соотношение сигнала к шуму: пусть оно лучше, чем у нас, но всё равно не превосходит такой-то величины. А откуда мы это можем знать?

Квантовая криптография позволяет это оценить благодаря квантовым соотношениям неопределённости. Квантовая криптография предполагает практически неограниченные возможности перехватчика: он может летать где-то рядом со спутником и перехватывать всю идущую от него информацию, посылая взамен свою. Но даже в этом случае отправитель и получатель, сверив свои данные и вооружившись квантовыми соотношениями неопределённостей, оценят, что, будь этот подслушиватель вообще сверхчеловеком, но всё-таки ограниченным законами природы, его уровень шума будет не ниже такого-то. Это то, что нам нужно. Как именно это работает - отдельный большой рассказ: в Интернете, в том числе в Рунете, полно популярных объяснений. Мой рассказ сейчас не об этом:)

На конференции был такой доклад: давайте не будем предполагать настолько фантастические способности перехватчика. Допустим, мы способны проконтролировать, что никто возле нашего спутника и вообще на нашей линии связи со спутником не летает - никакого, допустим, дрона. То есть подслушиватель, если он есть, принимает сигнал, как и мы, на земле. Тогда вполне можно оценить его уровень помех: атмосферные помехи же известны.

Авторы назвали это не «квантовым распределением ключей», а «оптическим распределением ключей», имея в виду, что информация со спутника передаётся не в радиодиапазоне, а в оптическом, видимый свет. В радиодиапазоне, видимо, помехи малы, а тут важно, чтоб они как раз были. Но, наверное, в такой парадигме можно не криптографический ключ передавать, а непосредственно сообщения, преобразованные должным образом, в соответствии с первоначальной идеей канала с перехватом.

Основная практическая проблема квантовой криптографии следующая (помимо стоимости): с одной стороны, теоретически заявляется стойкость даже при совершенно фантастических возможностях перехватчика, с другой - на практике возникают гораздо более простые уязвимости, связанные с несовершенством оборудования. Попытка включить эти уязвимости в теоретические схемы приводят к таким усложнениям последних, что... Что всё становится очень сложно и завершённой теории, которая бы учитывала все возможные «дыры» в оборудовании и в то же время была бы применимой на практике, до сих пор не создано.

Так может, тогда пока что не надо предполагать настолько фантастические возможности перехватчика, а наложить на него какие-то реалистичные ограничения? После этого снова, как и в квантовой криптографии, можно доказывать теоремы, что, например, даже если перехватчик вооружён квантовым компьютером, он при правильных наших действиях не получит практически никакой информации о передаваемом сообщении.

Направление «информационная безопасность на физическом уровне» и оптическая реализация этих идей мне показались очень интересными. Квантовость там тоже присутствует, между прочим. Я бы серьезно рассмотрел этот вариант для практики как более «низковисящий фрукт», нежели квантовая криптография!

Общее мнение на конференции было - что безопасность на физическом уровне не должна заменять криптографию (то есть снова не развилка!), но может её дополнять. То есть можно использовать и то и другое одновременно.

Также, как обратил внимание мой уважаемый коллега Роман Шаховой, квантовая криптография и, как можно добавить, более общее направление конфиденциальности на физическом уровне появились ещё до открытия квантового алгоритма Шора. Поэтому необязательно они должны служить ответом именно на квантовую угрозу (в отличие как раз от постквантовой криптографии). Там, где мы по разным причинам не вполне доверяем криптографическим, то есть "математическим" решениям, мы можем добавить и слой безопасности на физическом уровне. Например, потому что и без квантового компьютера стойкость практических криптографических шифров, в том числе "постквантовых", не доказана.
Telegram РШ Наука🔬 Что не так с квантовой угрозой? Ч.1 Почти от каждого докладчика на мероприятии звучал ставший как будто бы общепринятым тезис, который можно сформулировать примерно так: "нам нужно поторопиться с внедрением квантовых коммуникаций, поскольку квантовая угроза…
  • 👍 1
Post #358 104
Теоретические работы по обеспечению конфиденциальной передачи на физическом уровне начались ещё в 1970-е годы, то есть ещё до квантовой криптографии - концепция «канала с перехватом» (wiretap channel). Квантовым криптографам эти работы хорошо известны. Допустим, со спутника передаётся информация законному получателю, но где-то сигнал принимает также и подслушиватель. Шум, который неизбежно присутствует в канале подслушивателя, препятствует ему получить полную информацию о передаваемом сообщении. Составив хитрым образом протокол общения между отправителем и получателем, можно добиться того, чтобы получатель исправил ошибки в своих полученных данных и успешно прочитал посланное сообщение (те самые коды, исправляющие ошибки, о которых мы много говорили), а подслушиватель не узнал о посланном сообщении практически ничего. Более того, удивительно, можно этого добиться, хоть и сложнее, даже если у подслушивателя более совершенное оборудование, обеспечивающее менее шумный приём сигнала, чем у законного получателя.
Post #357 104
Обычная криптография работает в рамках этого принципа: безопасность информации обеспечивается шифрованием, а не сетевыми устройствами на физическом уровне. Постквантовая криптография - это продолжение работы в рамках этого принципа: это та же криптография, только основанная на шифрах, которые даже на квантовом компьютере взломать (как предполагается) невозможно. То есть слово "постквантовая" означает здесь криптографию в эпоху после появления полномасштабного квантового компьютера. Ну как есть слово "постапокалипсис", так вот и здесь "постквантовая":) Но принципы у этой криптографии те же.

А квантовая криптография - решение совершенно другого рода, она как раз нарушает этот сквозной принцип, предлагая обеспечивать секретность именно на физическом уровне. Но это не единственное решение такого рода.
Post #356 115
В компьютерных и телекоммуникационных сетях есть "сквозной принцип" (end-to-end principle, E2E): сеть на физическом уровне должна обеспечивать только собственно соединение - пропускную способность, нужную скорость обработки и передачи данных, малые задержки и другие характеристики, связанные с собственно передачей. Требования, необходимые для приложений, такие как, например, информационная безопасность, должны обеспечиваться не на уровне сетевых устройств (маршрутизаторов, шлюзов и т.д.), а конечными устройствами пользователей. Говоря по-простому, вот вы хотите передать конфиденциальную информацию - так сами и шифруйте на своих персональных компьютерах или мобильных телефонах, а сеть просто передаст информацию в том виде, в котором вы её отправите.
Post #355 122
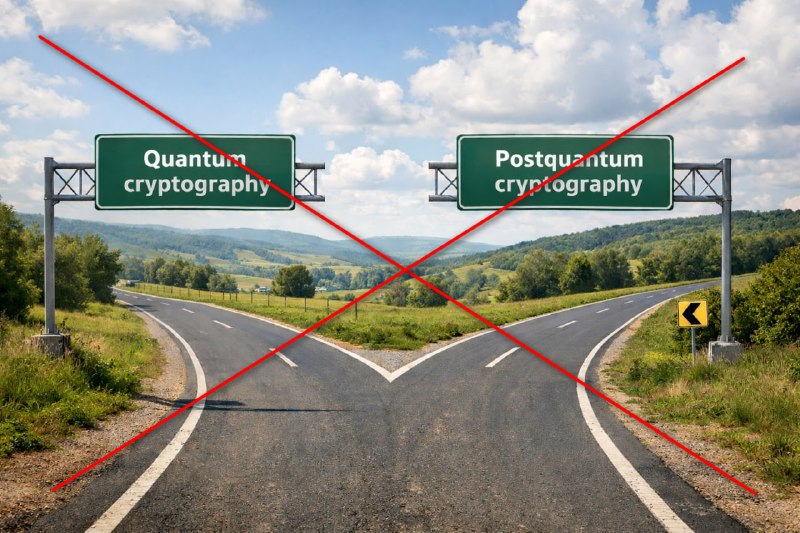
Ну а теперь на тему что с этим делать - с возможной угрозой взлома шифров квантовым компьютером. Обычно тут произносятся заветные слова: "квантовая криптография и постквантовая криптография". В качестве иллюстрации показывают иногда развилку с этими двумя понятиями: мол, надо выбрать то или другое. Я тоже её показывал в своих докладах:)

Но нет - есть ещё одна возможность, о которой известно меньше, а зря! Вот хочу в том числе этой заметкой её продвинуть. Недавно поучаствовал в конференции "Foundations of Future Communication Systems" - "Основания систем связи будущего", тематика которой была очень широка, в том числе затрагивались разбирались эти подходы.

Дело в том, что квантовая криптография - составная часть более общего направления, известного как “physical layer security” - «секретность (информационная безопасность, конфиденциальность) на физическом уровне».
Post #354 139
Кстати, ещё об одной неожиданной проблеме с квантовыми кодами исправления ошибки, которую, в прочем, авторы препринта про возможный взлом шифра RSA, отмечают: время декодирования. Общая схема работы квантового кода такова: выполняется какое-то количество квантовых операций, затем производятся определенные измерения (так называемого "синдрома"), которые показывают, есть ли ошибки. Если да, то выявление по результатам измерений (то есть по синдрому) наиболее вероятных мест ошибок - это уже классическое вычисление. Квантовый компьютер в это время стоит и ждёт. После окончания этого вычисления в нужных местах производятся квантовые операции исправления ошибок, после чего квантовое вычисление продолжается - до следующего "пит-стопа" с измерением синдрома и исправлением новых накопившихся ошибок.

Так вот проблема в том, что квантовый компьютер не может долго ждать: квантовые состояния разрушаются со временем, вот как раз в результате процесса декогеренции разрушается фаза как наиболее хрупкая часть квантового состояния.

Авторы признают, что используют алгоритм, который наиболее точный в плане определения мест возможных ошибок (основанный на так называемом максимальном правдоподобии), но требующий относительно больших вычислений. Тогда как на практике нужны, может, менее точные, но более быстрые алгоритмы.

Так что хороший квантовый код исправления ошибок должен не только быть эффективным в плане соотношения числа физических кубитов к логическим, но и иметь быстрый алгоритм нахождения ошибок. Для этого этот алгоритм должен состоять из небольшого числа простых машинных операций.
Telegram Квантовая информатика 11. If you like quantum computation, you should also like this - Stabilizer. Формулировка этого вопроса уже не от английской, а от русской пословицы: "Любишь кататься - люби и саночки возить". В предыдущем году я составлял кроссворд по тому же поводу про…
  • 🔥 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →