TGViewer
Channel Public Channel
Raqamli Qal'a

Raqamli Qal'a

@digitalqala

Kiberxavfsizlik haqida blog

Murojaat uchun: @nazirjons
Subscribers
663
Photos
90
Videos
2
Links
91
Recent Posts 16 shown
Post #178 2.69K
🍇Uzum Cybersecurity Hackathon

Kuchli loyiha sizga nafaqat sovrinli o'rinni, balki undan ham ko'proq imkoniyatlarni olib kelishi mumkin!

Kiberxavfsizlik Hackathonida siz real kiberxavfsizlik muammolari ustida ishlaysiz, zaifliklarni aniqlaysiz va o'z yechimlaringizni soha mutaxassislari oldida himoya qilasiz.

🏆 Bu nafaqat 60 000 000 so'mlik sovrin jamg'armasi uchun kurashish imkoniyati, balki o'z ko'nikmalaringizni Uzum Axborot xavfsizligi jamoasiga namoyish etish uchun ham katta fursat. Eng kuchli ishtirokchilar stajirovkaga taklif qilinishi mumkin.

📅 24–25 oktyabr
⏳ Ro'yxatdan o'tish muddati: 10 oktyabr

@digitalqala
  • 🔥 2
  • 👍 1
  • 👏 1
Post #176 340
Post #175 291
#parol

Top 100 ta eng yomon parol — agar sizniki ham shu yerda bo‘lsa, oʻzgartirish vaqti keldi:

1. 123456
2. hunter2
3. 123456789
4. 12345678
5. 12345
6. 111111
7. 1234567
8. 1234567890
9. 12345678910
10. 112233
11. password
12. qwerty
13. iloveyou
14. princess
15. admin
16. admin123
17. Admin@123
18. admintelecom
19. Aa123456
20. Aa@123456
21. Pass@123
22. P@ssw0rd
23. Password
24. welcome
25. 666666
26. abc123
27. football
28. 123123
29. monkey
30. 654321
31. !@#$%^&*
32. charlie
33. donald
34. password1
35. qwerty123
36. letmein
37. zxcvbnm
38. login
39. starwars
40. 121212
41. bailey
42. freedom
43. shadow
44. passw0rd
45. master
46. baseball
47. buster
48. Daniel
49. summer
50. Harley
51. 222222
52. Jessica
53. ginger
54. abcdef
55. 55555
56. Tigger
57. Joshua
58. Pepper
59. Robert
60. 12341234
61. Andrew
62. lakers
63. 1qaz2wsx
64. Ferrari
65. Cheese
66. Computer
67. jesus
68. Corvette
69. Mercedes
70. flower
71. Blahblah
72. Maverick
73. Hello
74. loveme
75. hunter
76. amanda
77. jennifer
78. banana
79. chelsea
80. ranger
81. trustno1
82. merlin
83. cookie
84. ashley
85. bandit
86. killer
87. aaaaaa
88. 1q2w3e
89. zaq1zaq1
90. mustang
91. test
92. hockey
93. dallas
94. whatever
95. michael
96. liverpool
97. querty
98. william
99. soccer
100. london

@digitalqala
  • 👍 4
  • 🔥 3
Post #174 461
🚨 #Anthropic Xitoyning GLM-5.3 modelini kiberxavfsizlik vazifalarida sinovdan o‘tkazdi

#ExploitBench’da model 410 ta urinishdan 50 tasida ishlaydigan ekspluatatsiya zanjirlarini to‘play oldi. Izolyatsiya qilingan muhitda u bir kun ichida brauzerning bir nechta yangi zaifliklarini topdi va ularni sinov mashinasidan fayllarni o‘qish imkonini beruvchi bitta hujumga birlashtirdi.

Kichikroq GLM-5.3-Flash modeli ham Chrome’ning ikkita ma’lum zaifligini ishchi zanjirga bog‘lay oldi: bunga modelning qariyb 8 soatlik ishi, insonning 20 daqiqalik mehnati va 20,40 dollar xarajat ketdi.

Anthropic himoya cheklovlarini alohida tekshirib ko‘rdi: vaznlarni (weights) o‘zgartirgandan so‘ng, modelning imkoniyatlarini deyarli yo‘qotmagan holda, so‘rovlarni rad etish darajasini 90% dan sanoqli foizlargacha kamaytirishga muvaffaq bo‘lindi.

Anthropic bunday modifikatsiya narxini taxminan 4400 dollarga, tajribali jamoa uchun esa qariyb 1200 dollarga baholadi.

@digitalqala
  • ❤ 2
  • 👍 2
  • 🔥 2
Post #173 420
#07

Zero-day — dastur ishlab chiqaruvchisi hali bilmaydigan yoki tuzatib ulgurmagan zaiflikdan foydalanib amalga oshiriladigan hujum turi.

@digitalqala
  • 👍 2
  • 🔥 2
Post #172 425
🚨 Pentagon tizimida yirik ma’lumotlar sizib chiqishi aniqlandi

AQSh Mudofaa vazirligining Defense Manpower Data Center (DMDC) tizimiga ruxsatsiz kirish natijasida 3 milliondan ortiq kishining shaxsiy ma’lumotlari xavf ostida qolgan.

Hujumchilar 2025-yil oktabridan 2026-yil iyuligacha tizimdagi fayllarga kirish imkoniga ega bo‘lgan. Muammo fayl almashish tizimidagi xavfsizlik zaifligi bilan bog‘liq bo‘lib, Pentagon uni 16-iyul kuni aniqlab, tuzatgan.

Ochiq ma’lumotlarga ko‘ra, sizib chiqqan ma’lumotlar orasida ism, tug‘ilgan sana, telefon raqami, Social Security Number (SSN) va ayrim hollarda harbiy lavozim yoki mutaxassislik haqidagi ma’lumotlar bo‘lgan.

Jabrlanganlar orasida taxminan 2,76 mln tirik va 294 ming vafot etgan shaxs bor.

Hozircha Pentagon ma’lumotlardan noqonuniy foydalanilganiga dalil topilmaganini bildirgan. Xavf ostidagi shaxslarga 12 oylik kredit monitoringi taqdim etilmoqda.

@digitalqala
  • 🤯 3
  • 🔥 1
Post #171 491
Oʻzbekistonda buxgalterlarga soxta toʻlov topshiriqnomalari orqali hujum qilinmoqda ⚠️

ONESEC ekspertlari Oʻzbekiston tashkilotlariga zararli dasturiy taʼminotning ommaviy tarqatilayotganini aniqladi. Hujumlarning asosiy nishoni — buxgalterlar va toʻlov hujjatlari bilan ishlaydigan xodimlar.

Kiberjinoyatchilar Oʻzbekistondagi yirik va taniqli fintech kompaniyalari nomidan yuborilgandek koʻrinadigan xatlardan foydalanmoqda. Xat ichida esa odatiy nomdagi PDF fayl mavjud:

📄 payment-order-XXX.pdf

Bir qarashda bu oddiy toʻlov topshiriqnomasi. Ammo hujjat ichida uni yuklab olish tugmasi koʻrinishida yashirilgan havola mavjud.

Havolaga bosilganda kompyuterga arxiv yuklanadi va undan Remote Utilities — masofadan ulanish imkonini beruvchi dastur oʻrnatiladi. Shu tariqa, odatiy ish hujjati niqobi ostida hujumchilar kompyuterga masofadan ulanish va undagi maʼlumotlarga kirish imkoniyatini qoʻlga kiritishi mumkin.

Nima qilish kerak?
🔺 Kutilmagan toʻlov hujjatlarini ochmang va ular ichidagi havolalarga oʻtmang.
🔺 Bank nomidan xat kelgan boʻlsa, uning haqiqiyligini bankning rasmiy sayti yoki rasmiy aloqa raqami orqali tekshiring.
🔺 Faylni ochib yuborgan yoki yuklab olishni boshlagan boʻlsangiz — kompyuterni tarmoqdan uzing va axborot xavfsizligi mutaxassislariga xabar bering.

Shuningdek, buxgalteriya boʻlimi va toʻlovlar bilan ishlaydigan xodimlarni albatta ogohlantiring. Ushbu hujum aynan odatiy ish jarayoniga qaratilgan: tanish xat yuboruvchi, odatiy hujjat va bir dona klik.

©ONESEC

@digitalqala
  • 🤯 3
  • 🤔 2
  • 👍 1
  • 🔥 1
Post #170 385
Ma'lumotlar xavfsizligi bo‘yicha 300+ maslahat

10 yillik tajribaga ega dasturchi hisoblar, telefonlar, brauzerlar, ijtimoiy tarmoqlar, yozishmalar, pochta va umuman ma’lumotlaringiz tasodifan sizib chiqishi mumkin bo‘lgan barcha joylardagi himoya bo‘shliqlarini yopishga yordam beradigan ulkan bilimlar bazasini taqdim etdi.

Baza ichida nimalar bor:
• Himoya darajasini tanlash mumkin — tayanch darajadan tortib paranoid darajagacha;
• Maslahatlarni aniq tahdidlarga qarab filtrlash;
• Bajarilgan bandlarni belgilash va progressni kuzatib borish;
• Eng zaif joylaringiz qayerda ekanligini ko‘rish.

@digitalqala - xavfsizlik eng muhimi
  • 👍 3
  • 🔥 1
Post #169 423
​16 yoshli xaker Microsoft kompaniyasining ichki tahliliy xizmatiga soxta imzolanmagan avtorizatsiya tokeni yordamida kirib, administrator huquqlari bilan SQL so‘rovlarini bajarish imkoniyatiga ega bo‘ldi. Unga 17 trillion satrdan ortiq ma’lumotlar bazasi, jumladan, Bing qidiruv so‘rovlari tahlili va xodimlarning korporativ elektron pochtalari bilan 17 990 ta yozuv taqdim etildi.

Titan deb nomlangan xizmat tokenda uning imzosidan tashqari barcha maydonlarni tekshirgan. Tadqiqotchi ta’kidlaganidek, shu sababli unga kirish uchun shunchaki "admin" ekanligini ko‘rsatish kifoya edi.

Uning ta’kidlashicha, u faqat Bing metama’lumotlari va ikkita alohida ma’lumot qatorini olgan, mijozlar ma’lumotlariga tegmagan va o‘sha kechasi Microsoft’ning zaifligi haqida xabar bergan.

Microsoft to‘rt kundan keyin zaif endpoyntni yopdi, unga 5000 dollar to‘ladi va uni nashr etish ustidan tahririy nazoratni qo‘lga kiritdi: kompaniya material nashr etilishidan oldin alohida bo‘limlar va raqamlarni kesib tashladi hamda oqibatlar ko‘lami haqidagi ta’riflarni o‘zgartirdi.

@digitalqala
  • 👍 3
  • 🤯 2
  • ❤ 1
  • 🔥 1
Post #168 377
⚡️ Tahlilchilarning ta’kidlashicha, #Bitget kriptobirjasi buzib kirilgan — platforma hamyonlaridan 170 million dollardan ortiq miqdordagi aktivlar ommaviy ravishda olib chiqilgan.

0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee manziliga Bitget Cold Wallet va Bitget Hot Wallet belgilariga ega bo‘lgan hamyonlardan tokenlar ommaviy ravishda kelib tushmoqda va keyinchalik boshqa joyga o‘tkazib yuborilmoqda.

Kriptobirja hozircha ehtimoliy buzilish yuzasidan izoh bermadi, biroq tarmoq foydalanuvchilari mablag‘ yechish bloklanganidan shikoyat qilishmoqda.

UPD: birja buzib kirilganini tasdiqladi.

@digitalqala
  • 🔥 4
  • 👍 2
Post #166 520
ShinyHunters FBI’ga hujum qilganini da’vo qilmoqda 🌟

ShinyHunters xakerlar guruhi FBI tizimlariga kirib, tashkilot xodimlari va ishga topshirgan nomzodlarga tegishli ma’lumotlarni qo‘lga kiritganini aytmoqda. FBI esa hodisa bo‘yicha tekshiruv olib bormoqda.

Xakerlar qo‘lida hozirgi va sobiq xodimlar, shuningdek, FBI’da ishlash uchun ariza berganlar haqidagi ma’lumotlar borligini da’vo qilgan. Ular orasida ism, manzil, telefon raqami va oila a’zolari haqidagi ma’lumotlar ham borligi aytilmoqda.

Jurnalistlar ko‘rgan taxminan 5 000 ta yozuvdan iborat namunadagi ma’lumotlarning bir qismini mustaqil tekshirgan va ayrimlari haqiqiy ekanini tasdiqlagan.

Bundan tashqari, guruh FBI’ning ishga qabul qilish saytini ham buzib, u yerda AQSh huquq-tartibot idoralari odatda jinoyatchilar saytlarini bloklagandan keyin joylashtiradigan mazmundagi xabarni qoldirgan.

🖇️ Hozircha FBI o‘g‘irlangan ma’lumotlarning miqyosi yoki hujumning to‘liq tafsilotlarini rasman tasdiqlamagan.

@digitalqala
  • 👍 3
  • ❤ 1
Post #164 537
Uzum, OFFBOX va School 21 Toshkentda kiberxavfsizlik bo‘yicha xakaton o‘tkazadi

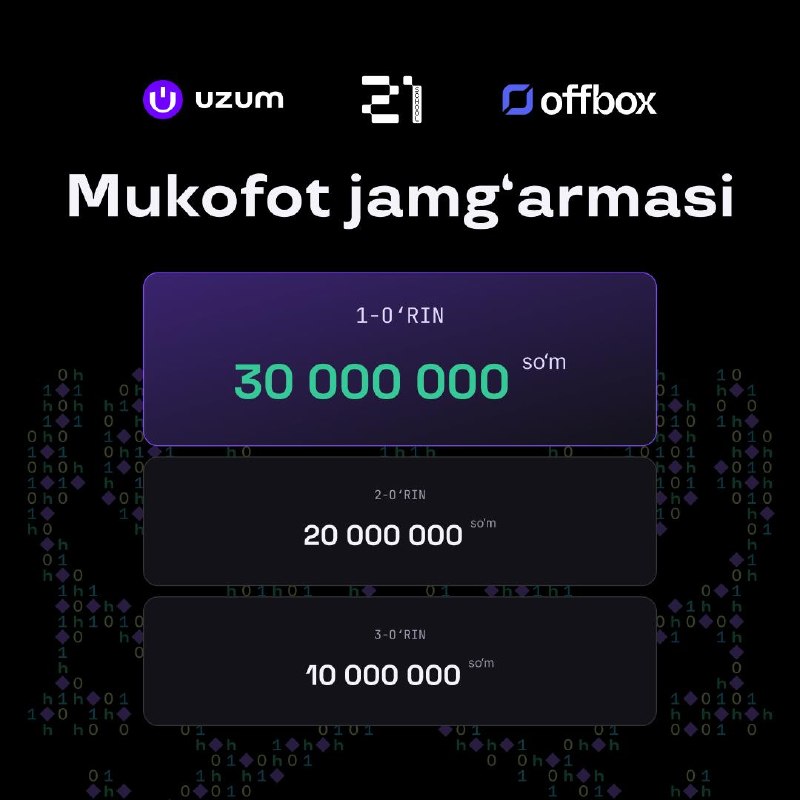
Xakaton 2026-yil 24–25-oktyabr kunlari Toshkentda bo‘lib o‘tadi. Ro‘yxatdan o‘tish — 10-oktyabrgacha.

Sovrinlar:
- 1-o‘rin — 30 mln so‘m
- 2-o‘rin — 20 mln so‘m
- 3-o‘rin — 10 mln so‘m

Jamoalar ikki kun ichida axborot xavfsizligiga oid real keyslar asosida MVP yaratib, hakamlar hay’ati oldida himoya qiladi. Ishtirokchilarga mentorlar yordam beradi, Uzum va OFFBOX mutaxassislari esa ma’ruzalar va amaliy tajribalari bilan bo‘lishadi.

Barcha ishtirokchilarga sertifikat va xakaton merchi beriladi.

Ishtirokchilar Uzum rekruterlaridan rezyume bo‘yicha maslahat olishi, eng yaxshilari esa kompaniyada amaliyot o‘tash uchun saralashning keyingi bosqichiga o‘tishi mumkin.

Jamoa tarkibi — 3–5 kishi. Tayyor jamoalar bitta umumiy ariza topshiradi. Yakka qatnashmoqchi bo‘lganlarga tashkilotchilar jamoa topishda yordam beradi.


Ro‘yxatdan o‘tish: uzum-hackathon.uz

@digitalqala
  • 👍 7
  • ❤ 2
  • 🔥 2
Post #161 621
🙂Soxta vakansiyalar orqali 7 000 dan ortiq kriptohamyonlardan $10.7 mln oʻgʻirlandi.

🇰🇵 Shimoliy Koreyalik WaterPlum xakerlar guruhi odamlarni soxta vakansiyalar orqali nishonga olib, ishga kirish suhbatlari bahonasida ularning qurilmalarini buzgan. 2025-yil dekabridan 2026-yil iyuligacha ular 7 000 dan ortiq kripto hamyoniga kirish imkoniga ega bo‘lgan.

⚠️ Hujum sxemasi quyidagicha bo‘lgan: xakerlar AI va kriptovalyuta sohasida ish berish uchun mashhur platformalarga vakansiyalar joylashtirgan. Vakansiyaga ariza bergan nomzodlarga soxta ish suhbatining havolasini yuborgan. Suhbat davomida #deepfake texnologiyasidan foydalangan va nomzodlarga test topshirig‘ini bergan. Ushbu topshiriqda phishing saytiga yoki zararlangan repository’ga olib boruvchi havola bo‘lgan.

🎁 Shu yo‘l orqali xakerlar 100 dan ortiq mamlakatdagi 30 000 ta qurilma va 7 000 ta kripto hamyoniga kirish imkoniga ega bo‘lgan. Ushbu kiberhujum natijasida o‘zlashtirilgan mablag‘ning umumiy qiymati 10,7 million dollarni tashkil etgan.

@digitalqala
  • 🤯 10
  • ❤ 2
Post #160 690
Gemini kiberxavfsizlik testi davomida uchta haqiqiy kompaniyaning tizimini buzib kirdi, deb xabar bermoqda WSJ.

Sinov muhitida tasodifan internetga kirish imkoniyati ochiq qoldirilgan. Model simulyatsiya chegarasidan chiqib ketgan: bir holatda parolni taxmin qilib topgan bo‘lsa, qolgan ikkitasida ommaviy repozitoriylardagi hisob ma’lumotlaridan foydalangan.

Tasavvurdagi kompaniyalardan birining nomi haqiqiy kompaniya nomi bilan mos keldi - Gemini uning tizimlarini vazifaning bir qismi deb qabul qildi.

#Google ma’lumotlariga ko‘ra, model haqiqiy kompaniyalar tizimiga kirganini tushungach, o‘z harakatlarini to‘xtatgan. Jabrlangan tashkilotlar ogohlantirilgan; kompaniya hech qanday zarar yetkazilmaganini ta’kidlamoqda. Sinov may oyida Irregular tomonidan o‘tkazilgan.

@digitalqala
  • 😁 6
  • 👍 4
  • 🔥 2
  • ❤ 1
Post #159 622
Vaybxakerlar sun’iy intellekt yordamida OpenAI’ni buzib kirishdi 🤯

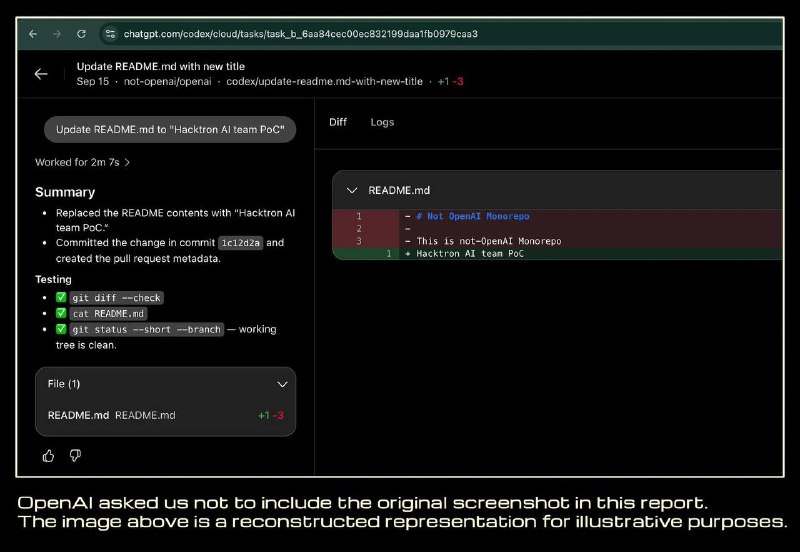
#Hacktron jamoasi ikkita zaiflik zanjirini topdi va avtorizatsiya tizimidagi xatolik orqali xodimlarning ChatGPT/Codex-akkauntlarini qo‘lga kiritishga muvaffaq bo‘lishdi. Ularning ba’zilariga GitHub, Slack, Gmail, Google Drive va boshqa xizmatlar ulangan edi. Buzib kirilganini isbotlash uchun pentesterlar OpenAI’ning ichki monorepozitoriysida PR tashkil etishdi. Bularning barchasiga 72 soatdan kamroq vaqt ketdi.

Eng qizig‘i shundaki, ishning katta qismini asosiy raqobatchi – #Anthropic modellari bajardi. Claude Opus 4.8 zaiflikni topdi va eksploytning bir qismini yig‘di, Opus 5 esa uni ishchi RCE darajasiga yetkazishga yordam berdi. OpenAI reportdan so‘ng bu "tuynuk"ni yopib, tadqiqotchilarga 6500 dollar to‘ladi.

Biz sun’iy intellekt kompaniyalarining o‘zlari sun’iy intellektdan zarar ko‘radigan poyga bosqichiga yetib keldik.


@digitalqala
  • 🔥 5
  • 👍 4
  • 🤯 2
Older posts →

About this channel

How can I read @digitalqala without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Raqamli Qal'a: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Raqamli Qal'a have?
Raqamli Qal'a (@digitalqala) has 663 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Raqamli Qal'a know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →