
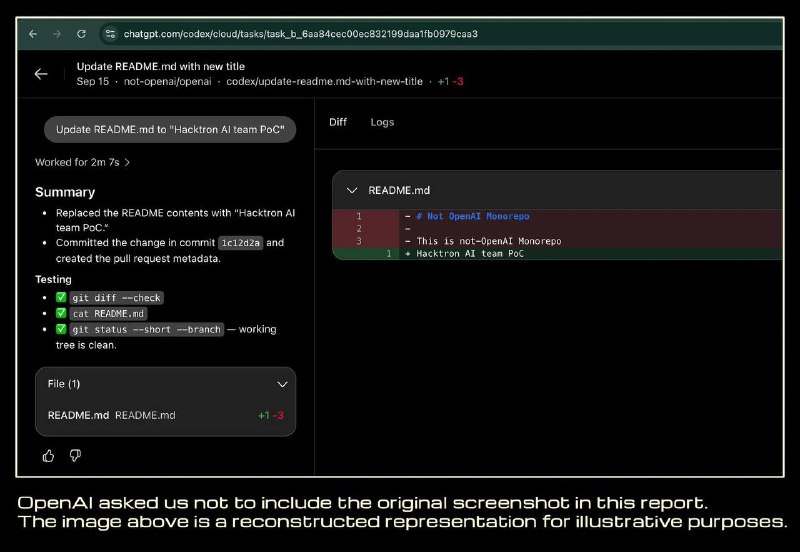
#Hacktron jamoasi ikkita zaiflik zanjirini topdi va avtorizatsiya tizimidagi xatolik orqali xodimlarning ChatGPT/Codex-akkauntlarini qo‘lga kiritishga muvaffaq bo‘lishdi. Ularning ba’zilariga GitHub, Slack, Gmail, Google Drive va boshqa xizmatlar ulangan edi. Buzib kirilganini isbotlash uchun pentesterlar OpenAI’ning ichki monorepozitoriysida PR tashkil etishdi. Bularning barchasiga 72 soatdan kamroq vaqt ketdi.
Eng qizig‘i shundaki, ishning katta qismini asosiy raqobatchi – #Anthropic modellari bajardi. Claude Opus 4.8 zaiflikni topdi va eksploytning bir qismini yig‘di, Opus 5 esa uni ishchi RCE darajasiga yetkazishga yordam berdi. OpenAI reportdan so‘ng bu "tuynuk"ni yopib, tadqiqotchilarga 6500 dollar to‘ladi.
Biz sun’iy intellekt kompaniyalarining o‘zlari sun’iy intellektdan zarar ko‘radigan poyga bosqichiga yetib keldik.
@digitalqala