TGViewer
Channel Public Channel
C.I.T. Security

C.I.T. Security

@citsecurity

Софт, статьи, книги, базы данных и многое другое. Воруем все самое интересное с просторов телеграма и форумов.

🤵Информационные войны и разведка: @cit_psyop
🧑‍🎓Курсы: @cit_course
🕵️Боты: @citsearch3_bot
@citsearch2bot
Subscribers
8.96K
Photos
3.1K
Videos
284
Links
4.4K

Showing posts older than #9883 · Back to latest

Older Posts 16 shown
Post #9882 785

Forwarded from Чекист 42

https://github.com/4ekist42/tdata-decrypt

claude дописал поддержку дампа всех медиа из tdata. я также попросил его дать им временные метки и уникальный file_id из 19 цифр.
основано на https://github.com/ntqbit/tdesktop-decrypter,
есть поддержка пароля

чтобы получить хеш пароля из tdata можно использовать модуль telegram2john.py из JtR (https://github.com/openwall/john)

в файле также есть много заготовок потому что были идеи извлекать не только user_id, но и остальную информацию о залогиненных пользователях, по типу телефонов имен, и другого. также недавних поисков. а потом подумал - зачем оно нужно если все равно можно запустить telegram desktop без интернета с этой папкой и посмотреть все что нужно.

интересным мне также показалось хранение статуса просмотра медиафайлов (на какой секунде пользователь остановился в просмотре видео).

в общем очень классный инструмент получился аналогов которому я в open-source не видел. всем советую попробовать со своей папкой tdata посмотреть.

итого получается что все клиенты хранят file_id в кеше кто-то явно, кто-то неявно, из-за чего если сохранять file_id ботофермами из публичного поля по дампу кеша медиа любого приложения можно будет понять какие каналы пользователь смотрел, в каких чатах сидел, с кем из пользователей общался.

еще кстати понял что file_id аватарок пользователей практически всегда идентичны (кроме нескольких последних цифр), потому что file_id зависит от чата отправителя и чата получателя, а в случае аватарки там видимо константа пользователя. поэтому собрав file_id аватарки пользователя однажды думаю можно повторно уже не собирать, что также упрощает задачу.
GitHub GitHub - 4ekist42/tdata-decrypt Contribute to 4ekist42/tdata-decrypt development by creating an account on GitHub.
  • ❤ 3
Post #9880 789
Netryx Astra V2 — система геолокации с открытым исходным кодом, которая берет одно изображение и определяет точные GPS-координаты, сопоставляя его с базой данных панорамных снимков улиц. Загрузите свою фотографию, и через несколько минут система сообщит вам улицу, город и координаты — с точностью до нескольких метров.

https://github.com/sparkyniner/Netryx-Astra-V2-Geolocation-Tool

📱 Telegram | 🌐 ВК | 📲 MAX
📲 RUTUBE | 🌍 VK Видео
  • ❤ 3
Post #9879 702
NoSignups: FOSS tools without sign-ups

How often do you click on a simple tool… only to hit a mandatory sign-up wall?

NoSignups (launched this summer) lists open-source tools you can use directly in the browser:
🔹No account
🔹No tracking
🔹Open source

A useful resource if you want to reduce dependence on Big Tech and keep more control over your data.

Link: https://nosignups.net

Already using it? Or do you have a favourite tool from the list? 👇

#FOSS #Privacy #DeGoogle #OpenSource #DigitalSovereignty
  • ❤ 4
Post #9877 660
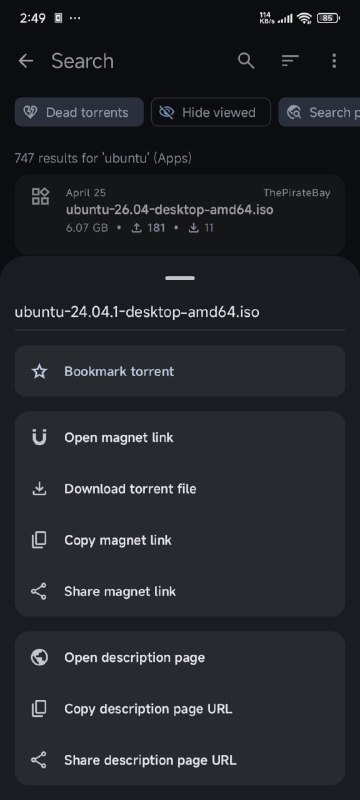
TorrentSearch: a multi-source search app for Android

TorrentSearch is an open-source Android app that searches torrents across multiple providers at once.

How it works:
You type a query, the app searches several sources simultaneously, then shows the results (size, seeders, peers…).

You can open the magnet link in a torrent client, download the .torrent file, or share it.

The app itself does not download or host any content.

Other features:
🔹Safe Mode (NSFW filter)
🔹Optional Jackett / Prowlarr integration
🔹Material 3 interface

Link: https://github.com/prajwalch/TorrentSearch

Already using a FOSS tool like this? 👇

#Android #FOSS #OpenSource
  • ❤ 5
Post #9873 922
SSD.pdf114.5 KB
Полное обучение по восстановлению данных с SSD и NVMe

Это тот самый материал, который продавался за $3200 на закрытых форумах.


от диагноза до финального образа.
  • ❤ 5
Post #9872 1.04K
🕸 Blackbird — OSINT intelligence with AI in a single command

Blackbird is a Python tool for OSINT (Open Source Intelligence) that:
Searches accounts by username on 600+ social networks and services
⏺️Analyzes email addresses for leaks and registrations
⏺️Generates professional PDF/CSV reports
⏺️Uses AI to analyze a user's digital footprint
⏺️Interestingly, the project is integrated with the WhatsMyName database—a community of enthusiasts who manually check and update the list of platforms for search.

git clone https://github.com/p1ngul1n0/blackbird
cd blackbird
pip install -r requirements.txt
python blackbird.py --username johndoe --ai --pdf
  • ❤ 4
Post #9870 745

Forwarded from Чекист 42

Небольшое оглавление канала которое будет обновляться:

🚀 Проекты / реализации / небольшие скрипты
1. Swiftgram это honeypot
2. Geosharebot
3. Бот-форвардер личных сообщений
4. Анонс проекта по записи звонков
5. Скрипт для получения данных с attestation.app
6. Скрипт сужения круга по цвету аватарки Telegram

⸻

🔥 Критичные исследования / атаки
7. Telegram неанонимен
8. Карта датацентров Telegram
9. О датацентрах Telegram
10. Компрометация всех устройств через RootCerts
11. Использованные 0day список
12. Утечка данных через Telegram MiniApp
13. Фингерпринтинг звонков Telegram
14. Отслеживание сессий через секретные чаты
15. Утечка гео IP и timezone через ChatGPT
16. Probe request фингерпринтинг

⸻

🧠 Метаданные / деанонимизация
17. Утечка метаданных платформы через изображения в Telegram
18. Криминалистический анализ изображений без метаданных
19. Метаданные в Android-скриншотах
20. Утечки через сканеры транзакций
21. IMEI → модель устройства → сужение круга
22. Геолокация по BSSID
23. Connectivity check endpoints
24. Метаданные алгоритмов хеширования в парольных менеджерах
25. Отслеживание аномалий по ID сообщений Telegram

⸻

🧩 Telegram: механика и связи
26. Telegram Web скрывает auth_key_id
27. api_id в сессиях Telegram
28. Сессии ботов через клиенты Telegram
29. Связь аккаунтов в Telegram
30. Каналы и супергруппы видны после выхода
31. Утечки через автоудаление
32. Дополнительные ошибки Telegram
33. Секретные чаты для Desktop
34. Как работает 2FA Telegram

⸻

🧪 Концепты / исследовательские идеи
35. Идея анализа софта
36. Перегенерация реальных изображений
37. Agent mode ChatGPT и анонимность
38. Локальное использование ИИ для безопасности
39. Федеративные модели в i2p
40. RSS как инструмент анонимности
41. Android + USB HID (идея)
Telegram Чекист 42 Еще одно подтверждение что охотиться за данными можно не имея доступа к платформе. Речь пойдет о ханипоте swiftgram. Данное приложение сливает все ip и другие метаданные в связке со всеми вашими аккаунтами и большую часть ваших диалогов (id собеседников)…
  • ❤ 2
Post #9869 702

Forwarded from быдло.jazz

Android-приложение-отправитель самоуничтожающихся зашифрованных заметок.

От создателя PGPony и других полезных лошадок. Сервис одноразовых записок с возможностью использования собственного сервера (по умолчанию используется сервер разраба).

Что это такое, для тех кто не застал эпоху одноразовых записок:

Ты пишешь заметку, задаёшь правила её уничтожения и приложение формирует ссылку. Ссылку отправляешь любым способом получателю. Получатель открывает её в обычном браузере. После прочтения (или по таймеру) заметка исчезает с сервера.

Можно настроить:

Количество просмотров - от 1 до 100. После достижения лимита текст на сервере обнуляется.

Срок жизни - от 5 минут до 30 суток. Заметка умирает даже если её вообще не открыли.

Пароль - и так понятно.

Автоскрытие - через сколько секунд текст пропадёт с экрана получателя после показа.

Уведомление о прочтении - уведомление, что заметку открыли.

Еще можно сжечь принудительно, поставить метку, просмотреть статус и тд.

Работает примерно так. На устройстве генерируется ключ, которым шифруется послание. Послание запечатывается в конверт и отправляется на сервер, а ключ, вместе с указанием конверта отправляется получателю. Сервер физически не может получить ключ, потому что ключ находится в той части адреса, которую браузер серверу не отправляет. Не отправляет он ее не почему-то там, а потому что это базовый принцип работы HTTP. Часть после # называется фрагментом. Он придуман для навигации внутри уже загруженной страницы. Странице он нужен, серверу нет. Поэтому браузер, формируя HTTP-запрос, фрагмент в него не кладёт: в запрос попадает только путь.

В общем, вполне честный и грамотный подход при открытой реализации.

https://github.com/norsehorse-dev/BurnPonyAndroid
Telegram быдло.jazz
  • ❤ 3
Post #9865 538

Forwarded from быдло.jazz

Это очень интересно. Особенно тем кто считает root на своем устройстве чем-то опасным. Правильно считаете. Только не тот root.

Это видео от команды LSPosed, их представлять не нужно. На видео они эксплуатируют DirtyFrag и еще одну дыру, которую не озвучивают. И правильно делают. У них там с Google терки по поводу нее, но не суть.. В результате они получают полный root на Pixel 10 с Android 17. Это абсолютно стоковый смартфон из коробки, с заблокированным загрузчиком. И они получают на нем полный доступ просто запустив приложение.

Заметили, я нарочно написал это максимально простым языком? Это чтобы самый тупой и закоренелый рутофоб проникся: страшен не root. Страшен root который вы не контролируете. О котором вы даже не подозреваете.

В итоге эксплуатации комбинации этих двух дыр, атакующий получает полный доступ к устройству. Полнейший доступ к /data до следующей перезагрузки. Все ваши кошельки, всякие там секреты секретные - все ваши данные доступны атакующему.

https://github.com/BuSung-dev/Root-My-Galaxy

Это ссылка на софт, который позволяет получит практически то же самое, что описано выше, но через уязвимость CVE-2026-43499, известную как GhostLock. Принцип у уязвимости другой, суть та же: получение root на устройстве с заблокированным загрузчиком и, следовательно, полный контроль над устройством. Без изменений системы, без разблокировки загрузчика и прочих сопутствующих действий. Подвержены не только Samsung, но и OnePlus, Pixel - аналогичные софты там же на GitHub.

Обе озвученные уязвимости известны, имеют описание и живут в ядре системы. Им не нужны никакие разрешения или сложные действия со стороны пользователя. Вы можете сколько угодно думать себе что раз вы не рутовали свое устройство, то и защищены по самые гланды по сравнению с рутованными. Но root, чужой и вами не управляемый, придет и обоснует вам ваши заблуждения.

Тут ссылка на софт, который чекает вас на уязвимость GhostLock
https://github.com/CakesTwix/Android-CVE-2026-43499

Внимание! На многих устройствах присутствует только один из двух необходимых патчей ядра, которые закрывают уязвимость. При запуске чекера вы можете вызвать панику ядра, со всеми последствиями: от перезагрузки до зависания. Чекайте на свой страх и риск!. Собственно, результат получите в любом случае: уязвим, не уязвим, или паника, которая означает что рутануть вас таким способом нельзя, но вызвать отказ в обслуживании как нефиг делать. Лечится все это только патчами/обновлением ядра.
  • ❤ 2
Post #9861 533

Forwarded from быдло.jazz

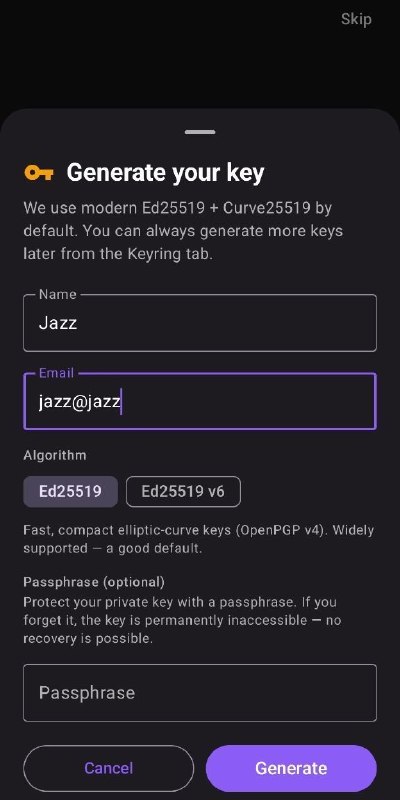
Олдскул или модерн? v4 vs. v6?
Годы доверия к классике или активная разработка современного инструмента?

Не скринах PGPony, софт и криптоядро идут отдельными репо. Под iOS тоже есть вариант, но мне не интересно.

Собственно, знакомьтесь - современная альтернатива всеми любимому OpenKeychain, а если не знаете что это, то, скорее всего, вы лютый терминальный красноглаз или, что более вероятно, не используете OpenPGP на Android и "шифрование" для вас - это просто какое-то слово на букву "ша". Для вас распишу подробнее.

Шифрование/подпись/расшифровка - три базовые операции PGP:

шифрование - превращает текст/файл в нечитаемый блок, открыть который сможет только получатель своим приватным ключом

подпись - к сообщению прикрепляется криптографическую "печать", получатель убеждается, что писал именно Jazz и текст не подменили

расшифровка - обратная операция, вашим приватным ключом открывается то, что зашифровали конкретно для вас, и заодно проверяется чужая подпись.

В чем отличия, плюсы и минусы по сравнению с OpenKeychain?

Лошадка поддерживает v4 и v6 - два поколения формата OpenPGP. OK - только v4.

Лошадка может в HW-ключи по NFC (YubiKey 5, Token2) - вместо того чтобы держать приватный ключ в памяти телефона, он хранится на физической железке (смарткарта/токен). Чтобы что-то подписать или расшифровать, достаточно приложить её к телефону через NFC и ввести PIN. Ключ никогда не покидает карту, даже если телефон скомпрометирован, вытащить ключ нельзя. Генерация ключа прямо на карте, новый приватный ключ рождается внутри токена и физически никогда не существует на телефоне. На телефоне только софт для управления (удалить, сменить пин и тд.).

Чего нет в PGPony? Системный OpenPGP API. То есть нативный бэкенд для почты типа K-9/Thunderbird, связка с XMPP-клиентом и все за что сообщество ценит OpenKeychain - хрен вам. Но, возможно и хотелось бы - добавится.

Вывод: PGPony даёт более современный формат (v6) с лучшей целостностью и защитой  паролем, но реализуется это преимущество только когда обе стороны на v6. Базовая криптография одинаковая.

Возвращаясь к началу, что же выбрать? Это, на данный момент, концептуально отличающиеся инструменты. Один может дополнить другой или решать совершенно разные задачи, связанные с шифрованием. Но без подобных инструментов никаких разговоров о приватности и безопасности не может быть по определению.
  • 🔥 2
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →