TGViewer
Channel Public Channel
C.I.T. Security

C.I.T. Security

@citsecurity

Софт, статьи, книги, базы данных и многое другое. Воруем все самое интересное с просторов телеграма и форумов.

🤵Информационные войны и разведка: @cit_psyop
🧑‍🎓Курсы: @cit_course
🕵️Боты: @citsearch3_bot
@citsearch2bot
Subscribers
8.96K
Photos
3.1K
Videos
284
Links
4.4K

Showing posts older than #9861 · Back to latest

Older Posts 20 shown
Post #9860 720
Tutorials - blacksun.box.sk.zip1.5 MB
Black Sun Research Facility (BSRF) - The Legendary Hacker Archive

🔮 What Is This?

This is an archive from Black Sun Research Facility (BSRF) , one of the most legendary hacker/cybersecurity knowledge repositories from the late 1990s and early 2000s. It's a massive collection of tutorials, lectures, and tools covering programming, networking, cryptography, and hacking techniques from the golden age of internet underground culture.

📅 Brief History

Late 1990s: Black Sun (blacksun.box.sk) emerges as a premier hacker resource
1999-2004: Peak popularity - thousands of tutorials, active community
2004: The original site goes offline, but mirrors preserve the content
2020s: The archive survives as a "digital time capsule" of early hacker culture

📂 What's Inside the Archive

The archive contains over 100+ files organized into these categories

📁 coding/      → C++, Perl, Python, PHP, HTML, Assembly tutorials
📁 encrypt/ → Cryptography (RSA, PGP, SSL, DES, Quantum)
📁 hardware/ → PC building, overclocking, memory guides
📁 history/ → Hacker culture and historical documents
📁 humor/ → Hacker jokes and flame wars
📁 irc/ → IRC bots, eggdrops, IRC wars
📁 lecture/ → Educational lectures on hacking and programming
📁 net/ → Network hacking, DoS, trojans, proxies
📁 novell/ → Novell NetWare hacking (obsolete now!)
📁 tools/ → Password crackers and utilities
📁 unix/ → Linux/Unix security and shell scripting
📁 win/ → Windows registry, debug, and system tricks


Important Disclaimer: This content is OBSOLETE - but the educational value is a historical artifact of the early cybersecurity culture.

Black Sun was one of the first big hacker knowledge bases on the internet. This archive is a piece of history, not a practical guide. Use it to understand where cybersecurity culture came from—not to break into networks today.

Online: https://marado.github.io/mirror-blacksun.box.sk/blacksun.box.sk/

"Black Sun was the Google of hacking before Google existed."
  • 🔥 5
  • ❤ 2
Post #9859 897
Telegram Bots for OSINT

@Phone_Number_To_FB_BOT - Phone number lookup bot for linked Facebook profiles and related search results.
@X4188RQ_bot - Russian Bot to search Social Profiles
https://telegram.me/J0283KT_bot?start=ref1952774532 - Russian data search bot to search phone number, full name, email, TIN, VIN, SSN, VKontakte, Insta, Facebook and OK
https://t.me/V775NY_bot?start=BMYkO-o - Same bot as above in english language
@K970MB_bot - Search name, photo, phone, email, inn, passport, snils, plate number, vin, telegram ID, username, tg comment
@b412_4_bot - Telescan is a service for finding people within Telegram. We collect historical data: groups, messages within them, and username change history.
https://t.me/unamer_tg_profiles_bot - Search Telegram Usernames with history
@M5398JG_bot - 10 free requests per day for GRAM addresses, dns names, telegram id, usernames, anonymous numbers, exchange ids, ETH addresses, token names
@Z3390HT_bot - Check Telegram username, user id, contact, sticker, link, forwarded messages, etc.
@V965HT_bot - Another TG checker bot, currently offline
https://t.me/B7710GD_bot?start=ref_4hOVcgkRrpj - Bot to search messages by user id, username, link or forwarded messages
https://t.me/SocialMediaLeaksBOT?start=BMYkO-o - Social Media Bot to search full name, username, ip, email, etc. in leaks. Once subscribed, you can search and see results uncensored
Telegram Unamer Telegram profiles history search. https://t.me/unamer_news
  • ❤ 2
Post #9858 770
https://t.me/Phone_Number_To_FB_BOT

A simple Telegram bot to search whether a phone number or email is connected to social media accounts.

10 free requests every 8 hours.

#OSINT #Phone #Email
  • ❤ 2
Post #9855 673
C.I.T. Security AmnesiaStealer: a multi-stage Rust-based macOS infostealer that hijacks Chromium browsers The landing page at https://github.aoitour.com reproduces GitHub's dark theme, the Octocat mark and a "Verified Publisher" badge next to a "Download for macOS" heading.…
macos-hybrid-stealer~.x64.bndb31.8 MB
I made a binaryninja database for that, you can explore it
  • ❤ 2
  • 👍 1
Post #9854 773
AmnesiaStealer: a multi-stage Rust-based macOS infostealer that hijacks Chromium browsers
The landing page at https://github.aoitour.com reproduces GitHub's dark theme, the Octocat mark and a "Verified Publisher" badge next to a "Download for macOS" heading. Rather than offering a download, it presents a "Terminal installation" box framed as a convenience for advanced users, with a one-click Copy button and numbered instructions to open Terminal through Spotlight, paste, press Return and, at step three, "Enter your device password and confirm the installation." The same counterfeit GitHub page has also been observed in Atomic (AMOS) and MacSync stealer campaigns, so the lure template is shared across families rather than unique to AmnesiaStealer.

https://www.jamf.com/blog/amnesia-stealer-macos-infostealer-clickfix/
  • ❤ 1
Post #9853 882
Netryx Astra V2

Опенсорсная геолокация street-level фото - определяет координаты по одному снимку. Матчит не против картинок из интернета, как реверс-поиск, а против базы street-view панорам, поэтому отрабатывает даже на безымянном перекрёстке. В демо автора хватило мелкого кропа здания без метаданных, чтобы сузить поиск до километрового радиуса.

Пайплайн на MegaLoc (CVPR 2025) и MASt3R, крутится локально, нужен GPU и ~2 ГБ диска на город. Индексация города занимает часы, поэтому сделали обмен готовыми индексами - один прогнал город, остальные скачали за минуты. Есть облако netryx.live без установки, но на 30% менее точное.

➡️ https://github.com/sparkyniner/Netryx-Astra-V2-Geolocation-Tool

#osint #geoint #geolocation #tools #ai

📱 Offensive OSINT
  • ❤ 5
  • 👍 1
Post #9852 670
🦋 NEXUS

Выпустил свой легковесный инструмент для визуального анализа связей и построения карт расследований прямо в браузере — без установки, без серверов, без регистрации.

Nexus сделан с упором на лёгкость и приватность. Скачал, открыл в браузере и сразу можно строить связи. Результат сохраняется в один файл, который лежит у вас на компьютере. Его можно в любой момент снова открыть в приложении и продолжить с того места, где остановились. Также доска расследований сохраняется каждые тридцать секунд в кэше браузера, поэтому, если вы закрыли вкладку, то можете снова открыть и продолжить работу. Готовый файл также можно передать другому человеку, у которого есть этот же инструмент.

Что умеет:
-📝 Создавать ноды 9 типов: персоны, организации, локации, события, аккаунты, улики, устройства, заметки, изображения. Типы нод, а также их иконки можно редактировать.
- ✏️ Рисовать от руки, добавлять текст, изображения и фигуры прямо на холсте
- 🗂 Автосохранение + экспорт/импорт в JSON
- 🎨 Полностью кастомизируемые цвета интерфейса и объектов
- ⚡️ Работает полностью офлайн

Быстрый старт:
1. Скачиваете файл и открываете в браузере.
2. Кликаете правой кнопкой мыши по пустому холсту и выбираете нужный объект.
3. Кликаете по объекту левой кнопкой мыши, открывается боковая панель. Там можно редактировать свойства объекта, добавлять информацию, менять цвет, загружать изображение, менять тип объекта и иконку.
4. Когда на холсте есть два объекта, их можно соединить связью, перетащив её от одного объекта к другому. Если начать тянуть связь и кликнуть на пустое место холста, откроется панель выбора объекта, и новый объект сразу будет связан со старым. Связи можно настраивать: менять цвет, форму, добавлять название и так далее.
5. При необходимости можно добавлять текст и фигуры.

Nexus будет обновляться по мере необходимости.

🦋 Скачать

❤️ Поддержать автора

🖤 BLACK VISION | #OSINT #GEOINT #ИНСТРУМЕНТЫ
  • ❤ 2
Post #9851 599
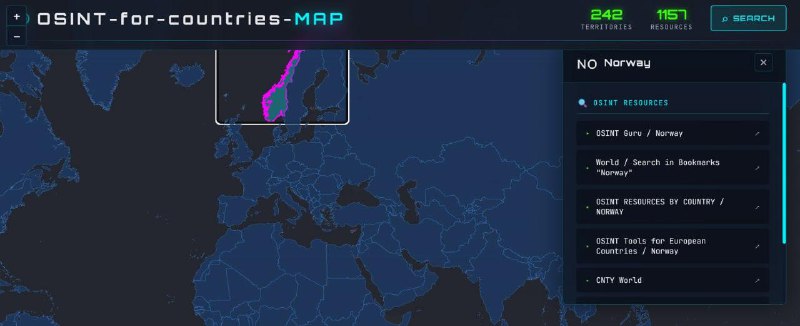
OSINT WORLD MAP

Together with @Adk, we created OSINT WORLD MAP — a curated collection of links to OSINT tools, websites, and projects, organized by geographic location. It includes:

• 193 UN member states
• Dependent territories
• Special administrative regions
• Partially recognized states and disputed territories
• Other regions

👉 https://map.wddadk.com

Just select or search for the country you need — and that’s it. All relevant OSINT tools and resources are listed right in front of you. If you have new links make PR here https://github.com/wddadk/OSINT-for-countries
  • ❤ 3
Post #9849 675
Большая коллекция OSINT ресурсов (подборки инструментов, сайты с тасками, новостные каналы и блоги, книги, OSINT сообщества и прочее)

https://start.me/p/DPYPMz/the-ultimate-osint-collection
Start.me The Ultimate OSINT Collection - Start.me A collection of the very best OSINT related materials, resources, trainings, guides, sites, tool collections, and more.
  • ❤ 2
Post #9848 645
🖥 Репозиторий: OSINT Browser Extensions — курируемый каталог браузерных расширений для проведения OSINT-исследований и цифровых расследований

OSINT Browser Extensions — это справочный список полезных плагинов и расширений для веб-браузеров, предназначенный для специалистов по разведке по открытым источникам и аналитиков информационной безопасности.

— В репозитории собраны утилиты, систематизированные по категориям (поиск по изображениям, анализ социальных сетей, извлечение метаданных, работа с веб-архивами и анализ сетевых заголовков), которые помогают упростить и ускорить сбор цифровых следов непосредственно в процессе веб-серфинга.

⏺ Ссылка на GitHub

#OSINT #Browser #Extensions #Recon #Investigation #Awesome | Лаборатория хакера
  • ❤ 2
Post #9847 622
EXTRACTOR.html58.2 KB
🔎DATA_EXTRACTOR
📝Парсер для извлечения регулярных выражений (номер телефона, email, адрес криптокошелька, никнейм, социальный аккаунт) из загруженного текста.
🖥ALL ⏰️2026/08
#️⃣#PARSER #ALL
  • ❤ 3
Post #9845 659
Ghostint Tracker — приложение для веб-расследований и картографии OSINT нового поколения. Чтобы централизовать, визуализировать и обогатить ваши запросы, она объединит динамические графические связи (React Flow), синхронную мировую картографию (React-Leaflet) и искусственный гибрид двойного интеллекта (Locale & Avancee).

https://tracker.prohacking77.me/
https://github.com/jollncoelho/Zhetikal_OSINT_tracker
https://www.youtube.com/watch?v=mQl5btUpOwc

📱 Telegram | 🌐 ВК | 📲 MAX
📲 RUTUBE | 🌍 VK Видео
  • ❤ 2
Post #9843 725

Forwarded from C.I.T. Security

Софт, статьи, книги, базы данных и многое другое. Воруем все самое интересное с просторов телеграма и форумов.

🤵Информационные войны и разведка: @cit_psyop
🧑‍🎓Курсы: @cit_course
🕵️Боты: @citsearch3_bot
@citsearch2bot
  • ❤ 3
Post #9837 942

Forwarded from 🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026

🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026 📱 GitHub, ты что творишь? Это рофлс! (или антивирус вам не поможет) 🔐 В начале августа GitHub началась вторая волна банов — бан youtubediscord целиком. Вместе с ней исчезли ZapretGUI, форки Telegram-клиента ZaStoGram, аккаунт censorliber, репозиторий goshkow/Zapret…
🔬 Мы залезли внутрь трёх «сборок» и разобрали их по байтам. Главный вопрос был один: почему антивирус молчит, если это троян. Ответ оказался неприятнее, чем «антивирусы плохие».

🤐 Начнём с эксперимента, который ставит точку. Берём файл Zapret-4.0.exe из фейковой сборки и отправляем на VirusTotal. Результат: 51 вендор из 71 называет его трояном. Microsoft, BitDefender, ESET, Kaspersky, CrowdStrike — все видят. А теперь отправляем тот же самый файл, но внутри архива, как его и раздают: 10 из 58. Половина крупных вендоров замолкает.

👀 Файл просто слишком большой. В архиве 106 МБ, из которых 105 — папка Depends с «библиотеками» opengl32.dll, avcodec-59.dll, steam_api64.dll. Ни одна из них библиотекой не является: внутри случайный мусор, а архив собран вообще без сжатия, чтобы не схлопнулся. Это не про солидность — это ширма. У сканеров есть лимиты на размер и время разбора, и стомегабайтный архив в них упирается.

💻 К вредоносным файлам приклеена цифровая подпись Microsoft. Настоящая: цепочка Microsoft Corporation ← Microsoft Code Signing PCA 2024, сертификат действует до апреля 2027. Мы вытащили её и посмотрели, откуда она — внутри осталось имя программы: Microsoft Edge Update. Подпись срезали с компонента обновления браузера Edge и перенесли на свой файл.

🌟 Подпись, конечно, недействительна, и это доказывается арифметикой. В ней зашит хэш подписанного содержимого 36B9623A…, а реальные хэши файлов — 935ff11e… и b7a1f673…. Не сходится. Более того, один и тот же блок подписи приклеен к двум разным файлам — для настоящей подписи это невозможно в принципе.

👻 Так зачем клеить заведомо нерабочую подпись? Затем, что она работает — не как криптография, а как значок доверия. В свойствах файла Windows появляется вкладка «Цифровые подписи» с именем Microsoft Corporation. Чтобы увидеть «подпись недействительна», надо открыть её и вчитаться. Никто не вчитывается.

👩‍💻 И антивирусы, как выяснилось, тоже. В публичном исследовании подписанной малвари не менее 34 защитных продуктов не проверяли валидность сертификата вообще: образцы, которые до этого спокойно детектились, переставали детектиться после простого дописывания невалидной подписи в конец файла.

❤️‍🔥 Второй слой грима — свойства файла. Наш троян представляется так: Организация — Intel Corporation, описание — «System health background task», оригинальное имя — IntelMEService.exe, версия 5.1.41.5927. Эти поля вписывает автор файла, любые. Смотреть на них как на доказательство — то же самое, что верить надписи на футболке.

💻 Теперь почему не помогают сигнатуры. Два образца из разных репозиториев — это одна программа, собранная дважды. Совпадение по коду 97 %. А совпадение по содержимому файла — 1 блок из 2891. Имена функций перемешиваются при каждой сборке, шифрованный блок внутри новый, хэш новый. Защита ищет известный файл, а такого файла больше не существует.

⌨️ Внутри всё зашифровано всерьёз: на мегабайт файла приходится 9 килобайт кода, остальное — блоб с энтропией 7,9998 и шифром ChaCha20. Ни одного адреса сервера, ни одного упоминания браузеров в открытом виде. Зато нашлась строка AmsiScanBuffer, спрятанная простейшим XOR — это функция, через которую Windows даёт антивирусу заглянуть в исполняемый код в памяти. Прятать её имя честной программе незачем.

🤩 И самое коварное: подделка почти целиком состоит из оригинала. В одной сборке 45 файлов из 47 побайтово совпадают с настоящим релизом Flowseal, ядро winws.exe не подменено вообще. Заражены ровно два файла. Смотреть глазами бесполезно — 96 % содержимого честные.

🔪 В другой сборке лежал файл SHA256SUMS.txt, и он оказался настоящим: 41 сумма из 43 сходится, а расхождение приходится ровно на заражённый service.bat. Инструмент проверки лежал прямо в архиве и указывал пальцем на подмену. Им никто не воспользовался.

Продолжение: https://t.me/zapretvirus

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • ❤ 3
  • 👍 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →