TGViewer
Channel Public Channel
Вирусы в Запрет РЕАЛЬНЫ? (или нет)

Вирусы в Запрет РЕАЛЬНЫ? (или нет)

@zapretvirus

Subscribers
2.42K
Photos
137
Videos
6
Links
51
Recent Posts 18 shown
Post #226 743
🤡 Участились случаи того что в dpi-detector находят вирусы (привет РКН). мы проверили — их нет

Признаков намеренно вредоносного поведения в проверенной логике приложения не найдено. Файл соответствует опубликованному релизу открытого проекта DPI Detector.

SHA-256 и размер локального файла совпали с полями digest и size ресурса dpi_detector_v4.2.3_win10.exe в GitHub API релиза.

Страница релиза
, опубликованного 4 сентября 2026 года.

Поведение программы:

1. GET к api.github.com/repos/Runnin4ik/dpi-detector/releases/latest; читает номер версии и показывает уведомление. Загрузки и запуска обновления в этой функции нет.

2. Запросы DNS по UDP, HTTPS и TLS; HTTP/TLS-запросы к тестовым доменам; анализ сбоев, сбросов и подмен.

3. Серия HEAD-запросов с искусственным заполнителем X-Pad, чтобы проверить обрыв соединения после определённого объёма данных.

4. Обращения к ipify, ident.me, icanhazip, ifconfig.me и DNS-запросы Team Cymru через публичные резолверы.

5. Читает сетевые ветки реестра; запускает route print 0.0.0.0, netsh interface ipv4 show config. Эти команды показывают конфигурацию.

6. Выполняет tasklist /FO CSV /NH, сравнивает имена процессов с перечнем VPN и инструментов обхода, чтобы отобразить их наличие.

7. Проверяет TCP-доступность датацентров, скачивает тестовое изображение с telegram.org; пытается отправить до 10 МиБ случайного заполнителя на 149.154.167.220:443/upload. Данные создаются через os.urandom(16384), затем блок повторяется.
Чтения пользовательских файлов для этой отправки нет!

8. Кэш соответствия IP и организаций в %TEMP%/dpi_detector_asn_cache.json; текстовый отчёт по запросу или параметру --output. PyInstaller также использует временную распаковку библиотек.

sha256:a9227fa5e468b7662f6a6bf590d0dd28ef6987696cf10e453f228a7eed854c9c
  • ❤ 2
  • 👍 1
  • 💯 1
Post #225 1.48K
Вирусы в Запрет РЕАЛЬНЫ? (или нет) Ещё они пропатчили само ядро. В официальном winws.exe есть строка с хэшем коммита, из которого он собран, и надпись «github version». Здесь вместо них — hidemydiscord.com и «HideMyDiscord». Пятьдесят три байта. Вредоносного в этом нет, но хэш ядра теперь не совпадает с официальным — и это ровно тот сигнал, по которому подмену видно.
Скоро будут патчить winws.exe и никто никогда не поймет ориг это обход или нет

Потому что можно очень аккуратно добавить одну строчку и обход превратится в троянский конь
  • 😨 2
Post #224 1.32K
самое главное не понятно а ради 175 скачиваний точно надо столько денег и сил тратить?
Post #222 1.24K
Дополнительно вирусописатели добрались и до патчинга оригинального winws.exe (так что скоро нельзя будет уверенно говорить что если там только он — то сборка безопасна. А ещё благодаря работе системе гит можно создать репозитории в будущем (например 31 декабря 2026 года).

🎣 Знакомьтесь: HideMyDiscord. Красивый сайт, обещание бесплатного фикса ДС, честная приписка «работает на базе Flowseal». И сразу под кнопкой скачивания — пароль от архива. Запомните это как правило: пароль на архиве с бесплатной утилитой нужен ровно для одного — чтобы антивирус не заглянул внутрь.

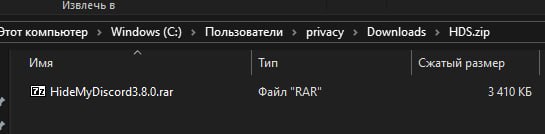
📦 Внутри zip лежит ещё один архив, RAR седьмой версии. Его не открывает даже 7-Zip — пишет «неподдерживаемый метод». Два слоя упаковки, чтобы автоматическая проверка сдалась на первом же шаге.

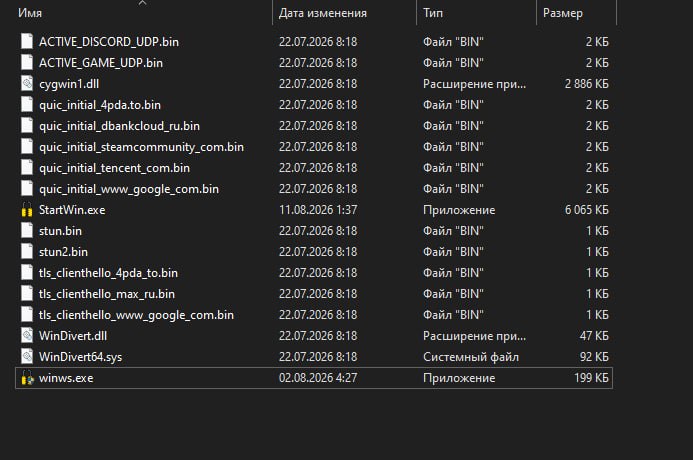
😈 А вот дальше начинается самое интересное. Внутри — настоящая рабочая сборка Flowseal. Все стратегии на месте, ядро на месте, Discord после запуска реально чинится. И рядом с ядром лежит один лишний файл: StartWin.exe на 6 мегабайт, которого в оригинале нет.

▶️ Каждый из 21 стартового скрипта запускает его строкой выше настоящего обхода: сначала StartWin.exe, потом winws.exe. Оба свёрнутыми, под одинаковым заголовком окна. Человек видит, что всё заработало, и не задаёт вопросов.

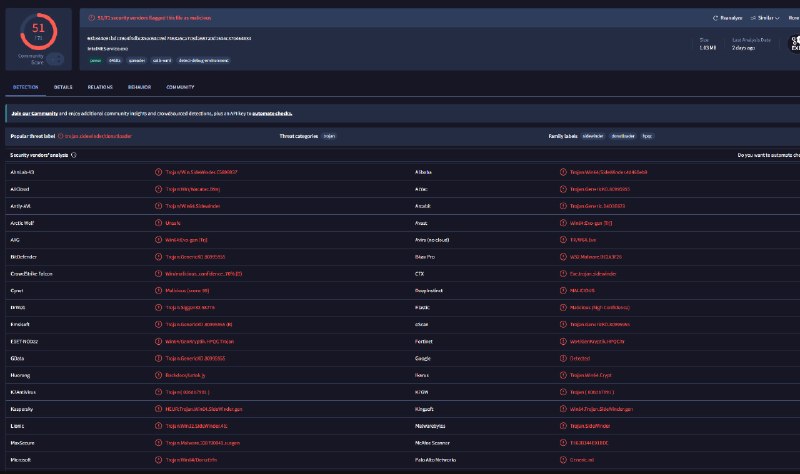
🔍 Что делает этот файл, авторы даже не прятали — имена функций внутри читаются открытым текстом: downloadFile, decryptBlob, launchPayload, runExe, runBat, runTxtManifest. Скачать из сети, расшифровать, положить на диск, запустить. А runTxtManifest означает, что список действий можно менять на сервере, не трогая саму раздачу.

⚠️ Вот почему это опаснее прежних подделок. Раньше заражённая сборка обход не включала — человек получал неработающий Discord, шёл разбираться и рано или поздно всё вскрывалось. Здесь всё честно работает, сборку советуют друзьям, а фоновый процесс живёт своей жизнью. Работающий продукт маскирует лучше любого шифрования.

🏷 Ещё они пропатчили само ядро. В официальном winws.exe есть строка с хэшем коммита, из которого он собран, и надпись «github version». Здесь вместо них — hidemydiscord.com и «HideMyDiscord». Пятьдесят три байта. Вредоносного в этом нет, но хэш ядра теперь не совпадает с официальным — и это ровно тот сигнал, по которому подмену видно.

🕵️ Кнопка «Скачать» уводила на GitHub, но имя репозитория в ссылке было спрятано. Достали по числу из адреса: в ссылках на файлы релизов зашит внутренний ID репозитория, и по нему API отдаёт владельца. Раздача оказалась в профильном репозитории — том самом, где обычно лежит README «обо мне». У него нет тем, он не всплывает в поиске, звёзд ноль. Скачали 175 раз.

🧬 И вот теперь связь. Аккаунт HideMyDiscord зарегистрирован 3 июля в 13:18. Аккаунт, раздававший сборку с вирусом внутри general.bat — в 13:14 того же дня. Четыре минуты разницы.

📅 Но настоящее доказательство нашлось в другом месте — спасибо подписчику, обратившему внимание на странность. У обоих аккаунтов есть репозиторий-пустышка с файлом log.txt, куда сотня с лишним коммитов дописала по строчке с датой. И треть этих дат — в будущем: у одного 55 коммитов датированы месяцами, которые ещё не наступили, вплоть до 31 декабря.

🟩 Зачем? GitHub рисует зелёный календарь активности по дате, которую указывает сам автор коммита. Проставил даты по всему году — и профиль выглядит живым круглый год, авансом. Реально же всё залито 19 июля за три минуты.

⏱️ А теперь совпадение, ради которого всё затевалось: репозиторий-пустышка у одного аккаунта создан 19 июля в 21:03:21, у второго — в 21:04:16. Пятьдесят пять секунд разницы. Две разные раздачи, два «независимых» автора — один скрипт, один вечер.

🧮 Итого у нас уже три способа нарисовать себе репутацию: 12 тысяч коммитов «Update README.md» за пять дней, ровно по 66 звёзд на десятке клонов и год активности вперёд. Всё это стоит копейки и рисуется за минуты.

https://publish.obsidian.md/zapret/virus/hidemydiscord-loader-august-2026
  • ❤ 3
  • 👍 1
Post #221 709
оба «мусорных» репозитория созданы 19 июля 2026 с разницей в 55 секунд — Quantumfirear/lfwpwcnr в 21:03:21 и LimeChairmanDirect/sbweqhui в 21:04:16. Один скрипт, один вечер
  • ❤ 1
Post #219 686
ВАУ это первый раз когда пропатчили сам winws.exe
Post #218 677
отлично у них еще и даты в будущем
Post #216 522
зип в раре
  • ❤ 2
Post #215 509
Вирусы в Запрет РЕАЛЬНЫ? (или нет) donut-loader с AMSI-обходом и шифрованим ChaCha20. Звучит солидно.
к тому же всё спрятано через XOR-строки
Post #214 574
donut-loader с AMSI-обходом и шифрованим ChaCha20. Звучит солидно.
Post #212 600
интел копрорейшен 👍👍👍
  • 👏 8
Post #211 529
все 20 «безобидных» general*.bat побитово идентичны оригиналу Flowseal 1.10.0, bin/ и utils/ тоже — модифицированы ровно два файла, при этом каждый из 20 вариантов вызывает call service.bat (так в оригинале у flowseal и устроено), то есть любой запуск тянет заражённый файл. Пока остальные работают, сохраняю ваши скриншоты.
Post #210 496
а ну ладно тут уже всё
Post #209 480
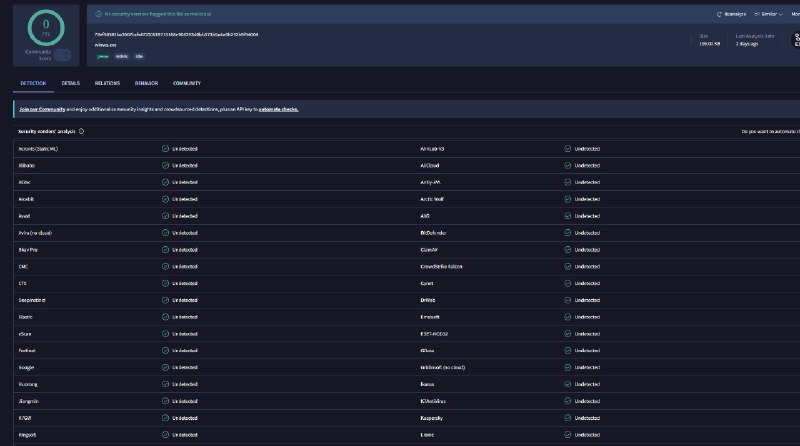
Вирусы в Запрет РЕАЛЬНЫ? (или нет) https://www.virustotal.com/gui/file/32286c5b5c781bf6b39d6acf14d3d4bb9a38da914e507a29e47d5f7e6c786f1f вау почти чисто
Microsoft Defender в списке «Undetected» 🐒🐒🐒

обошли
Post #208 502
Вирусы в Запрет РЕАЛЬНЫ? (или нет) солнышко поехала на светлой теме
даже мы такой всратости полгода назад себе не позволяли
Older posts →

About this channel

How can I read @zapretvirus without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Вирусы в Запрет РЕАЛЬНЫ? (или нет): recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Вирусы в Запрет РЕАЛЬНЫ? (или нет) have?
Вирусы в Запрет РЕАЛЬНЫ? (или нет) (@zapretvirus) has 2.42K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Вирусы в Запрет РЕАЛЬНЫ? (или нет) know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →