
Дополнительно вирусописатели добрались и до патчинга оригинального winws.exe (так что скоро нельзя будет уверенно говорить что если там только он — то сборка безопасна. А ещё благодаря работе системе гит можно создать репозитории в будущем (например 31 декабря 2026 года).
🎣 Знакомьтесь: HideMyDiscord. Красивый сайт, обещание бесплатного фикса ДС, честная приписка «работает на базе Flowseal». И сразу под кнопкой скачивания — пароль от архива. Запомните это как правило: пароль на архиве с бесплатной утилитой нужен ровно для одного — чтобы антивирус не заглянул внутрь.
📦 Внутри zip лежит ещё один архив, RAR седьмой версии. Его не открывает даже 7-Zip — пишет «неподдерживаемый метод». Два слоя упаковки, чтобы автоматическая проверка сдалась на первом же шаге.
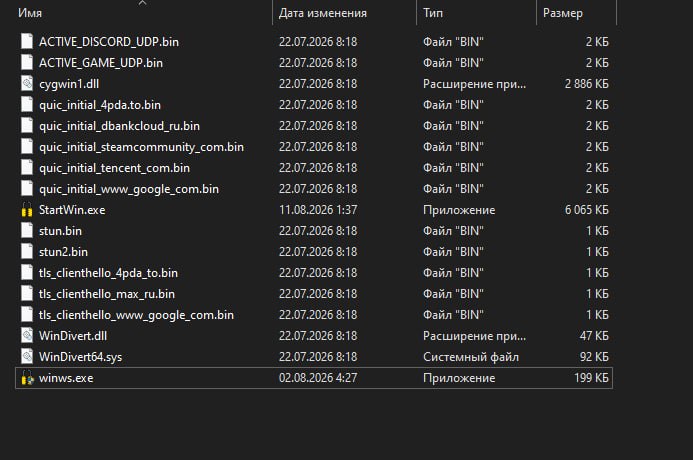
😈 А вот дальше начинается самое интересное. Внутри — настоящая рабочая сборка Flowseal. Все стратегии на месте, ядро на месте, Discord после запуска реально чинится. И рядом с ядром лежит один лишний файл: StartWin.exe на 6 мегабайт, которого в оригинале нет.
▶️ Каждый из 21 стартового скрипта запускает его строкой выше настоящего обхода: сначала StartWin.exe, потом winws.exe. Оба свёрнутыми, под одинаковым заголовком окна. Человек видит, что всё заработало, и не задаёт вопросов.
🔍 Что делает этот файл, авторы даже не прятали — имена функций внутри читаются открытым текстом: downloadFile, decryptBlob, launchPayload, runExe, runBat, runTxtManifest. Скачать из сети, расшифровать, положить на диск, запустить. А runTxtManifest означает, что список действий можно менять на сервере, не трогая саму раздачу.
⚠️ Вот почему это опаснее прежних подделок. Раньше заражённая сборка обход не включала — человек получал неработающий Discord, шёл разбираться и рано или поздно всё вскрывалось. Здесь всё честно работает, сборку советуют друзьям, а фоновый процесс живёт своей жизнью. Работающий продукт маскирует лучше любого шифрования.
🏷 Ещё они пропатчили само ядро. В официальном winws.exe есть строка с хэшем коммита, из которого он собран, и надпись «github version». Здесь вместо них — hidemydiscord.com и «HideMyDiscord». Пятьдесят три байта. Вредоносного в этом нет, но хэш ядра теперь не совпадает с официальным — и это ровно тот сигнал, по которому подмену видно.
🕵️ Кнопка «Скачать» уводила на GitHub, но имя репозитория в ссылке было спрятано. Достали по числу из адреса: в ссылках на файлы релизов зашит внутренний ID репозитория, и по нему API отдаёт владельца. Раздача оказалась в профильном репозитории — том самом, где обычно лежит README «обо мне». У него нет тем, он не всплывает в поиске, звёзд ноль. Скачали 175 раз.
🧬 И вот теперь связь. Аккаунт HideMyDiscord зарегистрирован 3 июля в 13:18. Аккаунт, раздававший сборку с вирусом внутри general.bat — в 13:14 того же дня. Четыре минуты разницы.
📅 Но настоящее доказательство нашлось в другом месте — спасибо подписчику, обратившему внимание на странность. У обоих аккаунтов есть репозиторий-пустышка с файлом log.txt, куда сотня с лишним коммитов дописала по строчке с датой. И треть этих дат — в будущем: у одного 55 коммитов датированы месяцами, которые ещё не наступили, вплоть до 31 декабря.
🟩 Зачем? GitHub рисует зелёный календарь активности по дате, которую указывает сам автор коммита. Проставил даты по всему году — и профиль выглядит живым круглый год, авансом. Реально же всё залито 19 июля за три минуты.
⏱️ А теперь совпадение, ради которого всё затевалось: репозиторий-пустышка у одного аккаунта создан 19 июля в 21:03:21, у второго — в 21:04:16. Пятьдесят пять секунд разницы. Две разные раздачи, два «независимых» автора — один скрипт, один вечер.
🧮 Итого у нас уже три способа нарисовать себе репутацию: 12 тысяч коммитов «Update README.md» за пять дней, ровно по 66 звёзд на десятке клонов и год активности вперёд. Всё это стоит копейки и рисуется за минуты.
https://publish.obsidian.md/zapret/virus/hidemydiscord-loader-august-2026
Post #222
1.24K

- ❤ 3
- 👍 1