TGViewer
Channel Public Channel
IT Money Bridge

IT Money Bridge

@itmoneybridge

🚀 Аутсорсинг для IT‑команд
📁 Договоры и платежи
🧾Релокация и легализация команд
👩‍💻 Dev / Digital / Fintech / Crypto
⚡️ Быстро и безопасно

👉 ✉️ @VLM_173
Subscribers
578
Photos
41
Videos
0
Links
16
Recent Posts 20 shown
Post #67 305
📢 FinCEN отозвала проекты правил по self-hosted кошелькам и миксерам: что это значит на практике

5 октября 2026 FinCEN официально отозвала два предложенных правила. Это были только проекты: они обсуждались с 2020 и 2023 годов и так и не вступили в силу. Уже действующие требования к финансовым институтам отзыв не затрагивает, с повестки снято лишь возможное ужесточение. Причина по версии ведомства: курс на дерегулирование и приведение правил в соответствие специфике цифровых активов.

⚙️ Какие проекты отозваны
▫️ Проект декабря 2020 года по некастодиальным кошелькам: для банков и MSB при операциях свыше $3000 предполагались хранение данных и идентификация клиента, а свыше $10 000 (или в сумме за 24 часа) — отчётность в FinCEN
▫️ Проект октября 2023 года по миксерам: специальная мера по разделу 311 USA PATRIOT Act с широким определением микширования (пулы средств, дробление переводов, одноразовые адреса, задержки между входом и выходом). Среди причин отзыва — опасения, что формулировка заденет законную деятельность и создаст избыточную нагрузку на финансовые учреждения

🧭 Часть общего тренда
▫️ В марте этого года Минфин США признал в отчёте Конгрессу, что миксеры могут использоваться законопослушными людьми ради приватности
▫️ Санкции с Tornado Cash были сняты по решению суда в марте 2025 года
▫️ Минюст заявил, что не будет преследовать разработчиков DeFi-приложений по статье о нелицензированном бизнесе по переводу денег

⚠️ Что это не означает
▫️ Это не послабление действующих норм: отозваны предложения, которых никогда не было в силе, так что для банков и платёжных провайдеров в США ничего не отменилось
▫️ Это не общий разворот: Ирландия в августе записала в AML-стратегию усиленные проверки переводов с self-hosted кошельками, и в Европе вектор противоположный
▫️ Это не отмена риск-индикатора: контакт с миксером по-прежнему считается стандартным риском в AML-инструментах, а банки и биржи ориентируются на собственные политики, а не на решение FinCEN

💡 Что это значит для расчётов
Американский регулятор отказался от нового ужесточения, а европейский продолжает усиливать проверки. Поэтому то, что в американской логике выглядит нейтрально, европейский банк или биржа могут запросить подтвердить отдельно. Разумно ориентироваться на самый строгий режим из тех, через которые проходит платёж: скрининг адресов и истории, подтверждение владения кошельком, документы по источнику средств.

🔔 Больше аналитики и новостей — t.me/ITmoneyBridge
  • ❤ 4
  • 👍 2
  • 🔥 2
  • 🤔 2
Post #66 535
📢 США против A7 Network: «теневая банковская система» объявлена транснациональной преступной организацией

1 октября 2026 Минфин США объявил комплексные меры против сети A7, связанной с Россией. Это часть кампании Operation Economic Outcast, запущенной 24 августа и направленной на финансовые каналы Ирана.

⚙️ Что именно сделали:
▫️ OFAC признал A7 Network значимой транснациональной преступной организацией (TCO). Блокировка активов в юрисдикции США действует с момента объявления
▫️ FinCEN предложил правило, запрещающее американским финансовым институтам проводить переводы с участием суб-агентов A7, в фиате и в криптовалюте
▫️ Банкам выпущено предупреждение FIN-2026-Alert007: подозрительные операции, связанные с A7, нужно сопровождать в SAR-отчётах специальным ключевым словом

⚠️ Важно: санкции OFAC уже в силе, а правило FinCEN пока остаётся проектом.

📊 Масштаб по данным Минфина США:
▫️ Суб-агенты A7 обработали более $17 млрд с января 2025 по июнь 2026
▫️ Счета сети были примерно в 435 финансовых институтах в 83 странах
▫️ В сеть входит A7A5 — рублёвый токен эмитента Old Vector
▫️ Выявлены связи с иранской криптобиржей Nobitex, попавшей под санкции в июне, а также с кражами криптовалюты, приписываемыми КНДР
▫️ Некоторые суб-агенты, по версии Минфина, участвовали в продаже иранской нефти и закупках вооружений
▫️ География операций: Россия, Кыргызстан, Нигерия, Зимбабве

🔎 Что это значит на практике:
▫️ Давление смещается с отдельных платформ на агентские сети: мишенью стали суб-агенты, то есть вся цепочка посредников, а не только «вывеска»
▫️ Банки и платёжные провайдеры получили чёткий маркер для отчётности, а значит, вырастет число запросов по источнику средств и связям контрагентов
▫️ Любая связь платёжной цепочки с A7, A7A5 или суб-агентами становится высоким риском: от блокировки счетов до отказа в обслуживании
▫️ Скрининг контрагентов и их кошельков нужно проводить глубже одного-двух шагов, включая посредников
Это уже не первый удар по A7: ранее под санкции попадали связанные структуры и сам токен A7A5 (США, ЕС, Великобритания). Теперь под удар попала вся архитектура сети.

🔔 Больше аналитики и новостей — t.me/ITmoneyBridge
  • ❤ 8
  • 👍 5
  • 🔥 3
  • 😡 3
  • 🎉 2
Post #65 886
📢 Санкции США: удар по банкам и крипте

За последнюю неделю OFAC (Минфин США) усилил давление в рамках кампании Operation Economic Outcast. Два ключевых решения напрямую затрагивают платежи, корреспондентские отношения и криптооперации.

🏦 14 сентября — ВТБ
Банк повторно попал под жёсткие ограничения за помощь Ирану в обходе санкций.
По данным OFAC, ВТБ:
▫️ открывал корреспондентские счета с уже подсанкционными иранскими банками
▫️ участвовал в переводах замороженных иранских активов
▫️ выстраивал систему расчётов в рублях и риалах для увеличения двусторонней торговли
Теперь ВТБ — один из самых комплексно ограниченных финансовых институтов в мире. Все активы банка и связанных лиц, находящиеся в американской юрисдикции или под контролем лиц США, подлежат блокировке. Для иностранных банков и платёжных провайдеров резко вырос риск вторичных санкций при любых операциях с ВТБ.

₿ 17 сентября — иранская криптобиржа BitBank
OFAC внёс в SDN-лист саму биржу, её разработчика (Pishtaz Simorgh Electronic Trade Company) и трёх связанных лиц.
Причина: через BitBank, по версии американского Минфина, финансист Бабак Занджани перевёл сотни миллионов долларов в биткоине в пользу Корпуса стражей исламской революции (КСИР). Кроме того, через платформу проводились платежи, связанные с Hormuz Safe Marine Services.
Все активы подсанкционных лиц блокируются. Американским лицам запрещены любые сделки с ними. Для криптобирж, обменников и платёжных сервисов это прямой сигнал: работа с иранскими цифровыми активами теперь несёт высокий риск попасть под secondary sanctions.

⚠️ Что это значит на практике:
▫️ Растёт давление на корреспондентские счета и любые каналы, связывающие российские банки с иранским финансовым сектором
▫️ Криптоплатформы, через которые могут проходить средства, связанные с Ираном, оказываются в зоне особого внимания комплаенса
▫️ Компаниям нужно усиливать скрининг контрагентов, мониторинг транзакций и проверки по спискам SDN, чтобы не столкнуться с блокировкой активов или отказом в обслуживании
Оба решения — часть одной кампании против обхода иранских санкций. Регуляторы явно показывают, что будут бить и по традиционным банкам, и по криптоинфраструктуре.

🔔 Больше анализа и новостей — t.me/ITmoneyBridge
  • ❤ 3
  • 👍 1
Post #64 898
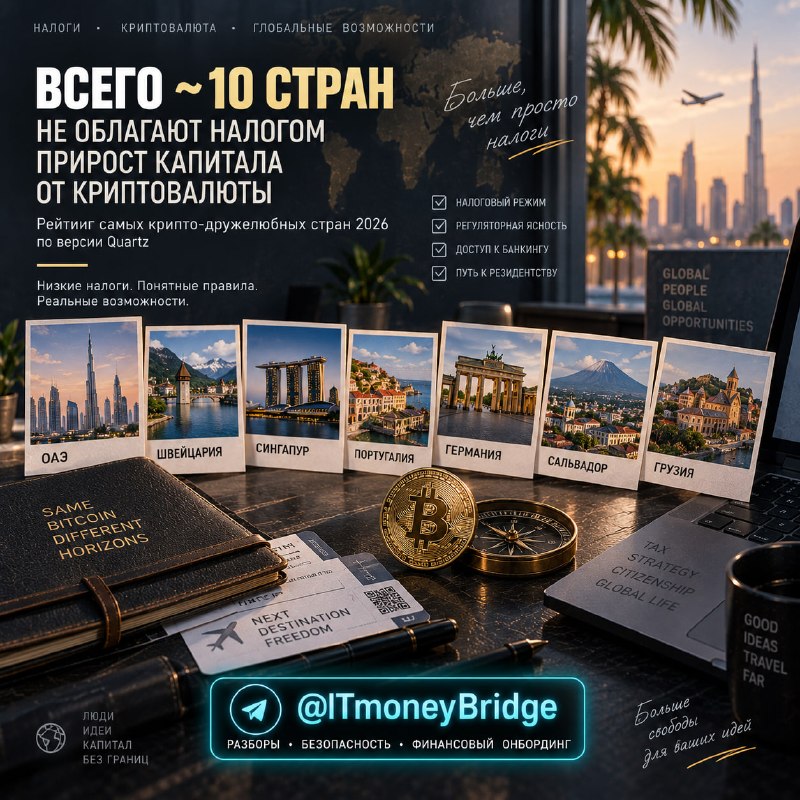
📢 Только около 10 стран в мире не облагают налогом прирост капитала от криптовалюты. Quartz составил рейтинг 2026 года

Издание опубликовало обзор самых крипто-дружелюбных стран для проживания — примерно 10 юрисдикций в мире применяют полную нулевую ставку налога на прирост капитала от криптовалюты для частных инвесторов. Авторы отмечают: крипто-дружелюбность — это не только низкая налоговая ставка, но и регуляторная ясность, рабочий доступ к банковским услугам для крипто-бизнеса и реалистичный путь к резидентству.

🇦🇪 ОАЭ
Полное освобождение от налога на личный крипто-доход плюс визы для фрилансеров и инвесторов, рассчитанные именно на мобильных профессионалов. Дубай выстроил инфраструктуру лицензирования и банковского обслуживания для крипто-бизнеса значительно основательнее большинства конкурентов — компания здесь реально может открыть счёт и получить лицензию, а не столкнуться с типичными проблемами доступа к банкингу.

🇨🇭 Швейцария
Кантон Цуг («Крипто-долина») — нулевой налог на прирост капитала от крипты и один из первых регионов в мире, где биткоином можно было платить за повседневные услуги. Обратная сторона — сложность получения резидентства: процесс заметно строже, чем в большинстве других стран списка, требует подтверждения финансовой самодостаточности.

🇸🇬 Сингапур
Нет налога на прирост капитала для физлиц — правило применяется к крипте так же, как к другим капитальным активам. Банковская инфраструктура для крипто-бизнеса развита значительно лучше, чем в большинстве других юрисдикций Азии.

🇵🇹 Португалия
Налоговый режим остаётся выгодным относительно большей части Западной Европы, а виза цифрового кочевника D8 даёт реалистичный путь к резидентству. Важный нюанс: льготный режим распространяется не на все виды крипто-активности без исключений, а прежние более простые правила уже были сужены — стоит уточнять актуальные условия с налоговым консультантом.

🇩🇪 Германия
Держатели крипты, владевшие активами более одного года, полностью освобождаются от налога на прирост капитала по этим активам. Отдельно — прибыль от торговли/обмена крипты до €600 также не облагается налогом.

🇸🇻 Сальвадор
Биткоин имеет статус законного платёжного средства — уникальный случай, когда крипту можно использовать для повседневных расчётов по всей стране, а не просто держать как актив с льготным налогообложением.

🇬🇪 Грузия
Программа Remotely from Georgia — один из самых быстрых и доступных путей к резидентству в списке, в паре с территориальным налоговым подходом и простым доступом к банкингу для иностранцев.

🔔 Больше разборов — https://t.me/ITmoneyBridge
  • ❤ 4
  • 👍 2
  • 🔥 1
Post #63 489
📢 Налог на расходы: психологический блок фаундера

У большинства предпринимателей и IT-фаундеров экономическое мышление рационально: «Есть прибыль — платим налог. Нет прибыли — налога нет».
Столкновение с реальностью часто вызывает шок: существует целый пласт налогов, которые возникают не с доходов, а с расходов. Даже если стартап в глубоком минусе, налоговая потребует перечислить деньги в бюджет просто по факту оплаты услуг контрагенту.
Бухгалтеры часто боятся озвучить эту правду фаундеру заранее — и вспоминают о ней только когда приходят требования, штрафы и блокировки счетов.

Открываем серию публикаций о налогах на расходы, с которыми сталкивается любой бизнес, работающий с услугами.

Когда бизнес платит налоги со своих же затрат:
1️⃣ Платежи физическим лицам
С постоянным штатом всё понятно: оклад сопровождается удержанием НДФЛ и начислением социальных/пенсионных взносов. Ловушка скрыта при работе с распределёнными субподрядчиками и фрилансерами. Если специалист не имеет статуса ИП/самозанятого или локальной налоговой привязки в юрисдикции заказчика, компания автоматически признаётся налоговым агентом и обязана удержать налог с выплаты. Если забыли удержать при выплате — компания платит эту сумму из своего бюджета плюс штраф.
2️⃣ B2B-платежи: трансграничный WHT (Withholding Tax / Налог у источника)
Казалось бы, юридические лица ведут учёт раздельно. Но при трансграничных B2B-оплатах включается механизм WHT: государство требует удержать налог с нерезидента по факту перечисления ему средств — например, при оплате лицензий на ПО и прав на код (роялти), аренде вычислительных мощностей, серверов и облаков, процентах по внутригрупповым займам.
Без применения Соглашений об избежании двойного налогообложения (СИДН) и актуального сертификата налогового резидентства (TRC) сумма налога у источника составляет от 5% до 20% сверх контракта.
3️⃣ Налоговый агент по НДС
Покупка софта, подписок, маркетинговых услуг или аутсорсинга у иностранной компании во многих юрисдикциях обязывает покупателя начислить и заплатить локальный НДС (от 12% до 28%) за зарубежного поставщика. При неверно составленном договоре этот НДС нельзя принять к вычету, превращая его в прямые безвозвратные потери.
4️⃣ Непризнание расходов и экономическая необоснованность
Если фискальные органы признают услуги зарубежного подрядчика или связанной R&D-компании «недостаточно подтверждёнными документально» (нет детализированных отчётов о часах, актов и технического substance), эти затраты исключаются из расходов. Результат — доначисление налога на прибыль задним числом за весь финансовый год.
Платить налог с прибыли — нормальная плата за масштабирование и государственные услуги. Платить налог с собственных затрат и убытков — следствие ошибок и несовершенства в контрактной и финансовой архитектуре.

📌 В следующих публикациях цикла разберём:
▫️ Карту ставок WHT по ключевым юрисдикциям (США, ЕС, ОАЭ, Азия, СНГ)
▫️ Сертификаты TRC и тесты «фактического получателя дохода» (Beneficial Owner)
▫️ Архитектуру белых B2B-шлюзов через аккредитованные структуры, позволяющую исключить риски удержания WHT и НДС

Больше разборов в нашем ТГ 👇
https://t.me/ITmoneyBridge
  • ❤ 3
  • 👍 1
  • 🔥 1
Post #62 430
IT Money Bridge 📢 Утечка данных у Trezor: 14 000 клиентов под угрозой фишинга Trezor сообщила об утечке персональных данных клиентов через взлом своего логистического партнёра ShipMonk. Инцидент затронул почти 14 000 покупателей из США, Великобритании, Швеции, Колумбии…
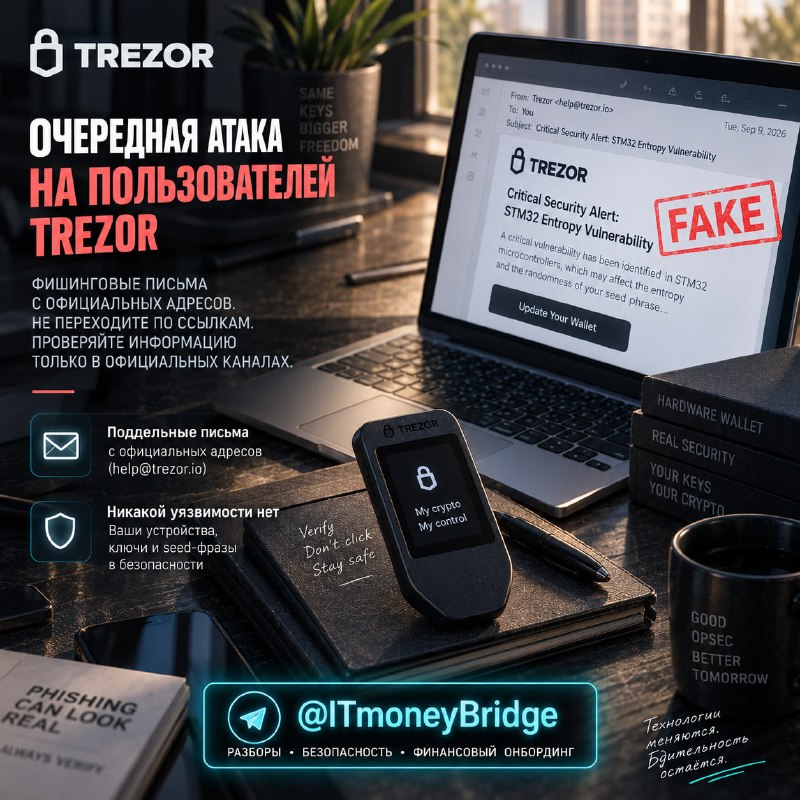
🚨 Очередная атака на пользователей холодных криптокошельков Trezor.

9 сентября 2026 производитель аппаратных кошельков Trezor сообщил, что злоумышленники взломали сторонний сервис почтовых рассылок и разослали пользователям поддельные письма.

⚙️ Что произошло:
▫️ Письма приходили с официальных адресов (включая help@trezor.io) и проходили проверки SPF, DKIM и DMARC
▫️ Тема: «Critical Security Alert: STM32 Entropy Vulnerability»
▫️ В письмах утверждалось, что в микроконтроллерах STM32 якобы найдена критическая уязвимость с энтропией, из-за которой seed-фразы части устройств недостаточно случайны

✅ Важно:
▫️ Это фишинг. Никакой такой уязвимости нет
▫️ Устройства Trezor, приватные ключи и seed-фразы не скомпрометированы
▫️ Компания уже отключила затронутый домен и проводит расследование
🛡 Что делать:
▫️ Не переходить по ссылкам из таких писем
▫️ Не вводить seed-фразу и не «обновлять» кошелёк по подозрительным инструкциям
▫️ Проверять информацию только на официальном сайте Trezor и в их официальных каналах

📩 Финансовый онбординг — @VLM_173
🔔 Кейсы, новости, аналитика — @ITmoneyBridge
  • ❤ 5
  • 👍 2
  • 🔥 1
  • 🤬 1
Post #61 435
📢 USDT-блэклисты: как «чистые» на вид платежи превращаются в tainted-фонды и бьют по комплаенсу

За последнюю неделю (31 августа – 6 сентября 2026) Tether заморозил 98 адресов на сумму более $31,7 млн. Почти всё — на Tron ($31,5 млн), остальное — на Ethereum.

📊 За всё время в блэклисте уже больше 10–11 тысяч адресов, а общая сумма замороженных и уничтоженных USDT превышает $5,2–5,7 млрд.

⚠️ Риск заморозки собственного кошелька — не единственная угроза для бизнеса.
Гораздо чаще проблемы возникают из-за вторичного загрязнения (secondary exposure): вы принимаете USDT от контрагента, который сам получил средства от адреса, попавшего под OFAC, санкции или расследование. Через 1–2 хопа эти монеты уже считаются tainted. Банки, платёжные провайдеры и даже западные кастодианы начинают блокировать счета, запрашивать source of funds или разрывать отношения.
Это особенно критично для компаний с распределённой структурой и высокими объёмами платежей — IT-холдингов и стартапов, iGaming и беттинга, финтеха, цифровых сервисов (агентств, SaaS, подписок), affiliate и CPA-проектов, крипто-проектов и другого high-risk бизнеса. Один «грязный» входящий поток способен поставить под удар весь западный периметр — комплаенс-статус, отношения с банками и Enterprise-клиентами.

✅ Как наш комплаенс-департамент выстраивает защиту от tainted-USDT:
Стандартный подход «проверили через один AML-сервис → получили low/medium/high» в действительности малоэффективен.
Во-первых, разные провайдеры часто выдают противоположные оценки по одному и тому же адресу.
Во-вторых, почти все они ограничиваются глубиной анализа в 2–3 хопа — этого критически недостаточно.

Наш комплаенс-департамент использует другой уровень проверки:
▫️ Перекрёстный анализ через четыре независимых AML/blockchain-intelligence сервиса
▫️ Собственный алгоритм унификации результатов, который выявляет расхождения и снижает риск ложноотрицательных оценок
▫️ Для новых контрагентов, с которыми ранее не было транзакций, — построение полного профиля адреса: анализ всей доступной транзакционной истории + выборочная проверка связей до 10 хопов
▫️ Дополнительный слой — выявление поведенческих паттернов, указывающих на скрытые риски
Таким образом мы выстраиваем полный «профиль кошелька» — не разовую оценку, а комплексную картину его истории и связей.
Такой многоуровневый подход позволяет практически исключить ситуации, когда «чистые» на первый взгляд USDT через несколько дней или недель оказываются связанными с замороженными адресами и создают проблемы для западного периметра.

Финансовый онбордин - 👉 ✉️ @VLM_173

#USDT #tainted #AML #комплаенс #Tether #криптоплатежи
  • 👍 4
  • 🔥 2
Post #60 4.26K
⚖️ Как 20-й и 21-й пакеты санкций ЕС перестраивают архитектуру международных платежей

За последние 5 месяцев Европейский союз существенно усложнил ландшафт кросс-бордерных расчётов. Особенно чувствительными оказались 20-й (апрель) и 21-й (июль 2026) пакеты.
Разберём ключевые изменения и их практические последствия.

1. Расширение transaction ban и asset freeze
В 21-м пакете:
— asset freeze + запрет на предоставление средств — в отношении 94 российских банков и финансовых организаций
— transaction ban распространён ещё на 33 российских кредитных учреждения
— под ограничения попали отдельные банки в третьих странах (в т.ч. связанные с SPFS)
⚠️ Важно: transaction ban — это не просто отключение от SWIFT. Это запрет на любые прямые и косвенные операции с листингованными лицами, включая корреспондентские счета, зеркальные конструкции и неттинг.

2. Системный удар по крипто-инфраструктуре
— полный секторальный запрет на транзакции с российскими crypto-asset service providers
— transaction ban введён в отношении 14 крипто-платформ (Грузия, ОАЭ, Панама, Кыргызстан, Беларусь, Маршалловы острова)
— впервые закреплена возможность полного запрета на крипто-услуги целой третьей страны
— под давлением оказались сети, связанные с A7 и рублёвыми стейблкоинами
Использование «удобных» офшорных крипто-шлюзов теперь несёт существенно более высокий комплаенс- и репутационный риск.

3. Закрытие каналов обхода через платёжных агентов
Прямо запрещены операции с лицами, которые помогают организовывать международные платежи в обход санкций (включая схемы через третьи страны, mirror accounts и netting).

Что это меняет на практике:
— количество относительно безопасных маршрутов резко сократилось
— выросла стоимость и глубина due diligence — теперь нужно проверять всю платёжную цепочку
— существенно повысился риск secondary sanctions и блокировок со стороны банков-корреспондентов
— классические схемы через «дружественные» юрисдикции всё чаще дают сбои уже на этапе комплаенса

В результате рынок смещается в сторону более сложных, но устойчивых решений:
🔹 комбинация лицензированных платёжных институтов + тщательно отобранные стейблкоин-каналы
🔹 предварительный санкционный и AML-скрининг на уровне инфраструктуры
🔹 наличие резервных маршрутов с разным risk-профилем

Простая оптимизация через посредников в 2026 году работает всё хуже. Выигрывают те, кто выстраивает compliance-by-design архитектуру платежей.

📩 Если у вас сейчас усложняется проведение расчётов и вы в поиске новых рабочих вариантов — можем провести точечный разбор по вашему кейсу
@VLM_173 👈🏻
  • 👍 5
  • ❤ 3
Post #59 659
🔒 Специфика нашей деятельности обязывает нас постоянно отслеживать информацию об уязвимостях и взломах в финтех-компаниях, на биржах, в криптокошельках и другой финансовой инфраструктуре — и вот один из свежих кейсов.

27 августа основатель кошелька OneKey Yishi Wang заявил, что его команда (OneKey_Anzen) воспроизвела в лаборатории атаку на Ledger: подмену транзакции в момент подписания в Ethereum-приложении версии 1.22.1. Пользователь видит на экране одну транзакцию, подтверждает её — а подписывается совсем другая.

Ledger отреагировал жёстко: CTO компании Чарльз Гийеме заявил, что «воспроизвести уже пропатченный баг — это не взлом Ledger», и что OneKey тестировала устаревшую версию приложения. И формально он прав — патчи вышли на 2 дня раньше публичного заявления.

Как менялись версии:
▪️ 1.22.1 — 27.05–11.08.2026 (77 дней) ← та самая уязвимая версия
▪️ 1.22.2 — 12.08–24.08.2026 (13 дней, первые проверки состояния)
▪️ 1.22.3 — с 25.08.2026, актуальна сейчас (плюс Secure SDK 26.6.1 от 21.08)

То есть уязвимая версия была «текущей» почти 2,5 месяца, и всё это время пользователи были потенциально под риском — пока баг не закрыли тихо, в рамках обычного обновления.

Что ещё важно: официальный security bulletin (LSB-023) с описанием этой уязвимости Ledger выпустил далеко не сразу и без развёрнутого списка затронутых версий. А буквально в те же дни всплыли ещё два независимых бага в том же Ethereum-приложении (LSB-024 и LSB-025) — один из них жил в коде с версии 1.19.0.

Вывод: не игнорируйте обновления прошивки и приложений кошелька — компании не всегда спешат публично и вовремя признавать найденные баги, патчи часто выходят тихо, без громких предупреждений. И даже апдейт, который в описании выглядит как правки интерфейса, внутри может закрывать критическую уязвимость.

Подписывайтесь на наш канал, чтобы не пропустить такие разборы 👇
@ITmoneyBridge
  • 🔥 3
  • ❤‍🔥 2
Post #58 2.85K
📢 Изоляция платёжных контуров: как международному IT-холдингу финансировать R&D-центры без рисков для западной структуры

Большинство успешных IT-холдингов с корнями из СНГ сегодня оперируют в формате распределённой инфраструктуры: продажи и контракты с западными Enterprise-клиентами сосредоточены в США, ЕС, Великобритании или ОАЭ, а ключевые команды разработки и R&D остаются в локальных юрисдикциях (включая резидентов специальных налоговых режимов — ПВТ, Сколково и др.).

⚠️ Прямые транзакции между этими периметрами сегодня не просто заблокированы банками — любая попытка прямого перевода ставит под удар счета головных западных структур, комплаенс-статус в банках, отношения с заказчиками и рейтинги.

Как выстраивается устойчивая архитектура расчётов:
Мы реализуем раздельный B2B-клиринг через два независимых операционных контура.

🇪🇺 1. Западный периметр (Sales & Holding)
▫️ Генеральным подрядчиком выступает профильная компания из юрисдикции ЕС/Великобритании
▫️ Компания обладает институциональной благонадёжностью: подтверждённый возраст, реальное присутствие, код LEI, регулярная налоговая отчётность в системе VIES
▫️ Ваша головная структура совершает стандартный B2B-платёж за реальные IT-услуги, получает полный комплект закрывающих документов (MSA, SOW, инвойсы, акты) и законно уменьшает налогооблагаемую базу. При необходимости входящий ресурс может приниматься в USDT

🌏 2. Восточный периметр (R&D & Команды разработки)
▫️ Ваши подразделения получают финансирование на свои расчётные счета напрямую от аккредитованного локального резидента
▫️ Все платежи сопровождаются прозрачной договорной обвязкой, удовлетворяющей требованиям местного валютного контроля и регуляторов
▫️ Источник средств защищён от AML-рисков и рисков последующего банкротства контрагентов

📊 Параметры сервиса:
▫️ Срок расчётов: 1–3 рабочих дня
▫️ Комиссия: от 2% до 3% в зависимости от объёма транзакции
▫️ Результат: непрерывный процесс выплат зарплат и операционных расходов команды при 100% документарной защите западного бизнеса

Деньги требуют институциональной тишины и безупречного юридического оформления.

👉 Обсудить индивидуальную архитектуру расчётов для вашей группы компаний — пишите 👇
@VLM_173
  • ❤ 7
  • 🤓 2
  • 👍 1
Post #57 690
📢 Когда крипто-простота — хуже отмывания: анатомия фатальной ошибки релоканта

Продвинутые в «цифре» специалисты и фаундеры, оказавшись в новой юрисдикции без привычной личной банковской инфраструктуры, неизбежно попадают в ловушку мнимой простоты использования криптовалюты (в основном — стейблкоинов USDT/USDC). В чужой стране эта простота оказывается «хуже воровства»: с юридической точки зрения она приравнивается к отмыванию денег (AML).

Не понимая местной регуляторной практики и расслабившись под тёплым солнцем, человек совершает цепочку ошибок:

⚠️ Тупик 1. Лицензированные сервисы: риск блокировки и безнал
Попытка действовать «в белую» через местные биржи упирается в жёсткий для чужака комплаенс. Неподтверждённый Source of Funds и «неправильный» паспорт приводят к бессрочной заморозке активов. К тому же регулируемый криптобизнес работает исключительно через фиатные шлюзы — возвращая релоканта к исходной точке отсутствия местного банковского счёта.

⚠️ Тупик 2. Теневой P2P и наличность: мошенники и ловушка в полиции
Устав от комплаенса, человек идёт в «серые» обменники или Telegram-боты за наличными и становится жертвой банального мошенничества. Если пострадавший решает проявить твёрдость и идёт в полицию — здесь захлопывается главный капкан: в попытке вернуть $10 000–$50 000 человек собственноручно подписывает признание в совершении финансового преступления.

Даже в ОАЭ, считающихся мировым криптоцентром и криптораем, регуляция сурова:
▫️ Согласно Dubai Law No. 4 of 2022 и регламентам VARA, любая нелицензированная деятельность по обмену и переводу криптоактивов — уголовное правонарушение со штрафами
▫️ В рамках Federal Decree-Law No. 20 of 2018 (AML Law) и Federal Decree-Law No. 34 of 2021 (Cybercrimes), участие в нерегулируемых обменных операциях даже со стороны клиента квалифицируется как соучастие в незаконных финансовых транзакциях

Итог похода в полицию: конфискация объекта обмена, проблемы с открытием банковских счетов в стране, штраф, уголовное дело и гарантированная депортация.
В остальных популярных юрисдикциях нормативная база похожа.

✅ Как выстроить финансовую безопасность без риска?
Не пытайтесь решить институциональные задачи кустарными методами. Для релокантов, фаундеров и IT-команд личные финансы начинаются с правильно выстроенной инфраструктуры:
▫️ Белый B2B-онбординг: ваши деньги заходят в юрисдикцию не через крипто-курьеров в кафе, а по официальным агентским или сервисным контрактам через аккредитованные структуры (ЕС, ОАЭ)
▫️ Легальные платёжные инструменты: организуем выпуск официальных крипто-фиатных дебетовых карт и открытие банковских счетов с чистым комплаенс-профилем, принимаемых во всём мире
▫️ Защита капитала: вы получаете чистый фиат и подтверждённые закрывающие документы, снимая любые вопросы локального банковского комплаенса и налоговой
Не рискуйте статусом резидента и своими накоплениями в погоне за крипто-простотой.

👉 Записаться на разбор безопасной структуры платежей — пишите 👇
@VLM_173
  • 👏 5
  • 👍 2
Post #56 2.22K
📢 Ирландия официально признала крипту зоной высокого риска: новая национальная AML-стратегия до 2030

В середине августа страна представила первую национальную стратегию по борьбе с отмыванием денег на горизонте до 2030 года. Криптосектор в ней получил статус высокорисковой зоны.

Что ужесточается:
▫️ Проверки переводов, связанных с приватными и self-hosted кошельками
▫️ Due diligence при работе с зарубежными крипто-сервисами
▫️ Контроль происхождения средств (origin of funds)

Почему это важно не только для Ирландии:
Ирландия — одна из ключевых европейских юрисдикций для финтеха и крипто-бизнеса. Повышение требований здесь обычно быстро транслируется на банки, платёжных провайдеров и комплаенс-практики по всей Европе — эффект редко остаётся локальным.

⚠️ Для команд, работающих с USDT и внешними подрядчиками:
Прозрачность платежей и контрагентов переходит из рекомендаций в обязательные требования. Расчёты по принципу «перевели на кошелёк без документации» всё чаще становятся основанием для проверок и блокировок.

✅ Как мы можем помочь:
▫️ Подготовка договорной базы под конкретную схему расчётов
▫️ Организация платежей с учётом AML
▫️ Сопровождение легализации команд

📩 Если планируете выстраивать платёжные цепочки с учётом новых ограничений — пишите нам ваш запрос @VLM_173
  • 👍 4
  • ❤ 2
  • 🔥 1
  • 🤔 1
  • 😢 1
Post #55 10.8K
💼 Финансовый онбординг для IT и High-Risk бизнесов

Банки и платёжные системы задают много вопросов? Сталкиваетесь с санкционными ограничениями?
Помогаем выстроить платёжную инфраструктуру там, где это особенно сложно: процессинг, маршрутизация и консолидация платежей для IT и хай-риск отраслей.

Работаем с: IT-компании и стартапы, iGaming и беттинг, финтех, цифровые сервисы (агентства, SaaS, подписки), affiliate и CPA, криптопроекты, high-risk бизнес.

Что делаем:
✅ Принимаем средства для оплаты контрактов — преимущественно в USDT
✅ Оплачиваем счета и субподрядчикам (услуги, маркетинг, ПО, оборудование) в ЕС (с учётом VIES), США и др.
✅ Принимаем нал/безнал в локальной валюте: EUR, USD, RUB, AED и др.

Как это устроено:
1️⃣ Заявка — бизнес-модель, регионы, платёжные потребности
2️⃣ Анализ — продукт, география, риск-профиль, инфраструктура
3️⃣ Маршрут — подбираем направление и партнёров
4️⃣ Онбординг — глубокий анализ рисков, документы, AML/Compliance, налоги (в т.ч. VAT EU и отчётность VIES)

Если геополитика, налоги или комплаенс мешают получать деньги за свои услуги — напишите нам.

📩 Написать нам: @VLM_173
🔔 Подписывайтесь на канал с кейсами: @ITmoneyBridge
  • 👍 3
Post #54 2.02K
📢 Кто-то "пылит" санкционными деньгами HTX по чужим кошелькам — риск для обычных пользователей

Утром 18 августа с адреса из подтверждённых резервов HTX («HTX 48») началась отправка USDT мелкими суммами на чужие кошельки. Напомним, что биржа HTX попала под санкции Великобритании (с мая) и ЕС (с июля).

📢 Позиция HTX: биржа заявила, что не инициировала эти переводы, и проводит расследование.

🤔 Спекуляции в сети: рассылка началась за 5 дней до запрета Binance на операции с HTX (23 августа). Часть пользователей связывает это с основателем HTX Джастином Саном — как давление на биржи и регуляторов, но подтверждений нет, сам Сан причастность отрицает.

⚠️ Независимо от того, кто на самом деле стоит за этим кейсом, важна сама суть прецедента: появился новый вид атаки, который уже прозвали — «AML-заражение». Злоумышленник не крадёт деньги, а вредит адресно — например, отправляет подсанкционную «пыль» конкуренту. Заодно это удобный повод для нечистых обменников и P2P-сервисов заморозить вашу крипту под предлогом «санкционных связей».

✅ Поэтому платёжный канал с надёжной AML-проверкой сейчас особенно важен. Мы выстраиваем международные платёжные цепочки под ваши кейсы и вашу безопасность
@VLM_173 👈🏻
  • ❤ 4
Post #53 1.71K
📢 Очередная утечка данных владельцев криптокошельков

SafePal сообщила об инциденте безопасности — из-за бага в плагине отслеживания заказов третьи лица получили несанкционированный доступ к данным примерно 39 800 клиентов. Затронуты покупатели, оформлявшие заказы с марта 2025 по апрель 2026.

📋 Что могло утечь:
▫️ Имя, email, телефон, адрес доставки
▫️ Детали конкретного заказа и покупки

✅ Что осталось нетронутым:
Seed-фразы, приватные ключи, пароли от кошельков, банковские данные и документы, удостоверяющие личность — этой информации в утечке нет, доступ был только к заказной части.

⚠️ Какие атаки SafePal прогнозирует на основе утёкших данных:
▫️ Звонки, письма и SMS от имени компании
▫️ Фейковые предложения вернуть деньги
▫️ Сообщения о срочном обновлении прошивки
▫️ Поддельная служба поддержки
▫️ Мошеннические сайты и QR-коды
▫️ Письма или посылки, замаскированные под настоящие заказы SafePal
Компания уже закрыла уязвимость, разослала уведомления пострадавшим и удалила свыше 30 фишинговых сайтов и ссылок, связанных с инцидентом.

🛡 Главное правило: ни seed-фразу, ни приватный ключ, ни пароль от кошелька нельзя называть никому — даже если человек на связи представляется официальным сотрудником компании-производителя. Легитимная поддержка никогда этого не запрашивает.

📊 Тренд становится заметным: утечки у Trezor, теперь SafePal — сами кошельки защищены криптографически надёжно, но инфраструктура вокруг них (логистика, плагины, сторонние сервисы) остаётся уязвимым звеном.
  • 👍 4
Post #52 1.82K
📢 Binance опубликовал список площадок, с которыми прекращает работать с 23 августа

Сегодня на сайте Binance появилось официальное уведомление: с 23 августа 2026 биржа прекращает обработку транзакций с участием ряда криптоплатформ.

Полный список (действует с 23.08.2026):
▫️ Rapira
▫️ Aifory Pro (Sooty Ltd.)
▫️ ABCeX (Nueva Cryptologia S.A.S DE C.V.)
▫️ WhiteBird
▫️ NoOnecrypto INC.
▫️ Tradex (Brightum LLC)
▫️ Monease Ltd
▫️ BitPapa
▫️ Exnode, Exnode Pay (Arvix)
▫️ HTX (Huobi Global SA)
▫️ EXMO Ltd

Любые транзакции, совершённые в указанные даты или после них, могут быть приостановлены и подвергнуты проверке на соответствие требованиям. На время проверки к затронутым кошелькам могут быть применены ограничения, а подобная деятельность может также представлять собой нарушение условий пользования Binance.

Если среди ваших цепочек есть площадки из списка - стоит пересобрать маршруты уже сейчас.
@ITmoneyBridge
  • ❤ 2
  • 👏 2
  • 😢 2
Post #51 1.47K
📢 Утечка данных у Trezor: 14 000 клиентов под угрозой фишинга

Trezor сообщила об утечке персональных данных клиентов через взлом своего логистического партнёра ShipMonk. Инцидент затронул почти 14 000 покупателей из США, Великобритании, Швеции, Колумбии, Бразилии, Италии и Португалии, получавших заказы в течение 90 дней до 8 августа.

📋 Что именно утекло:
▫️ У большей части пострадавших (около 11 700 человек) — полный набор: имя, email, телефон, адрес доставки
▫️ У оставшихся почти 2000 — частично: имя, город, email
Данные хранились у ShipMonk для целей логистики и по политике компании должны были удаляться или обезличиваться через 90 дней после доставки — но инцидент произошёл раньше, чем сработала эта процедура.

✅ Важно, что НЕ пострадало:
Сами устройства, приватные ключи и резервные копии кошельков остались нетронутыми — взлом затронул только логистическую цепочку, а не криптографическую инфраструктуру Trezor.

⚠️ Почему это всё равно серьёзно:
Утёкшие данные — это готовый набор для персонализированного фишинга: звонков, писем, почтовых отправлений, которые будут выглядеть куда убедительнее типового спама, потому что злоумышленники знают ваше имя, адрес и историю покупки именно аппаратного кошелька. Это фактически готовый список «у кого точно есть крипта» с контактами для атаки.

🛡 Что делать, если вы среди пострадавших (или просто на всякий случай):
Никогда не вводите seed-фразу от кошелька ни на каких сайтах и не диктуйте её по телефону — ни один легитимный сервис поддержки её не запрашивает. Особенно настороженно стоит относиться к звонкам или письмам, где упоминают детали именно вашего заказа — это не признак того, что обращение реальное, а ровно то, чем сейчас пользуются мошенники.

💬 Такие случаи — лишний повод позаботиться об инфраструктуре вокруг крипты, а не только о самом кошельке. Помогаем с этим — от AML-анализа и связей до безопасных платёжных цепочек. 👇
@VLM_173
  • 👍 2
  • ❤ 1
Post #50 3.49K
📢 ВНЖ — это ещё не переезд. А вот платежи начинаются сразу

Многие готовят себе «запасной аэродром» — получают ВНЖ другой страны на случай, если придётся быстро сорваться с места. Логика понятна: предсказуемость происходящего вокруг снижается с каждым месяцем.

⚠️ Но у сценария «ВНЖ на всякий случай» есть слепое пятно: виза — это про статус, а капитал, который должен переехать вместе с вами (или заранее), — отдельная задача.

Что обычно всплывает уже по факту:
▫️ Как перевезти накопления без потерь на больших комиссиях и риска заморозки в процессе
▫️ Как выстроить платёжную цепочку, которая не оборвётся ровно в момент, когда деньги нужнее всего
▫️ Как получать доход, уже находясь в новой юрисдикции — без сюрпризов от местного банка на KYC

💡 ВНЖ можно получить за пару месяцев. А платёжную инфраструктуру нужно выстраивать заранее — не в last-minute режиме, когда обстоятельства уже вынуждают действовать.

Разбираем кейсы в нашем ТГ 👉 @ITmoneyBridge

📩 Если у вас уже есть ВНЖ «про запас» или вы в процессе его получения — пишите, разберём финансовую часть плана
👇
@VLM_173.
  • 👍 3
  • ❤ 1
Post #49 673
📢 После 21-го пакета санкций и «Золотая Корона»

23 июля Евросоюз принял 21-й пакет санкций. Уже на следующий день, 24 июля, «Золотая Корона» отключила переводыв Грузию, Казахстан, Армению и ряд других направлений (оператор системы попал под ограничения).

⚠️ Для многих IT-команд и релокантов это стало серьёзным ударом — выплаты сотрудникам и подрядчикам в популярных юрисдикциях встали практически в один день.

Параллельно проблемы возникли и у «Цифра банка» с переводами в Казахстан.

📊 По данным ЦБ, в первом полугодии 2026 года частота блокировок счетов в IT-секторе из-за валютного контроля выросла на 64% по сравнению с 2024 годом.

Что дальше? В рамках 21-го пакета ограничения вступают в силу:
▫️ С 13 августа — транзакционный запрет ещё для 33 российских банков
▫️ С 23 августа — запрет на операции с 14 криптоплатформами из третьих стран
Ограничения «Золотой Короны» — это, судя по всему, лишь первые видимые последствия. Дальнейшую динамику внимательно отслеживаем.

Мы регулярно разбираем такие кейсы и помогаем IT-командам выстраивать устойчивые схемы приёма выручки и выплат.

💬 Если у вас уже есть сложности с платежами или хотите заранее подстраховаться — пишите нашим специалистам
✉️ @VLM_173.

Разберём ваш случай и предложим рабочие варианты.
  • 👍 2
  • ❤ 1
  • 🤔 1
Post #48 1.05K
📢 Блокчейн как неубиваемый сервер для хакеров: новая техника, о которой стоит знать

Microsoft Threat Intelligence зафиксировала масштабную кампанию, которая эксплуатирует ключевое свойство блокчейна — неизменяемость — против самих пользователей
.
⚙️ Механика атаки:
Взломанные сайты на WordPress получают скрытый скрипт под видом темы или плагина. Скрипт обращается к смарт-контракту в BNB Smart Chain (в части кампаний — Polygon) и получает актуальный адрес управляющего сервера. Жертве показывают поддельную капчу с просьбой нажать Win+R → Ctrl+V → Enter — вредоносная команда незаметно попадает в буфер обмена ещё до появления окна. Дальше запускаются PowerShell, MSHTA или rundll32, которые загружают инфостилер или RAT для полного контроля над системой.

🛡 Почему это сложнее остановить, чем обычный malware:
Изменить данные в смарт-контракте может только его владелец — то есть сами хакеры. У защитников нет ни домена, ни IP, ни хостинг-провайдера, к которому можно обратиться с требованием заблокировать инфраструктуру. Пока сеть работает (а у крупных блокчейнов вроде BNB Smart Chain — почти 100% аптайм), вредоносная инфраструктура остаётся онлайн бессрочно.

📊 Масштаб: кампания заражает тысячи корпоративных и потребительских Windows-устройств ежедневно.
🕰 Не первый случай, но новый уровень: блокчейн использовали для C2-инфраструктуры и раньше — в 2016 Cerber ransomware искал командные серверы через биткоин-транзакции, а с 2019 по 2021 ботнет Glupteba делал то же самое как резервный канал. Но с ростом инфраструктуры смарт-контрактов техника стала кардинально доступнее и устойчивее к блокировкам.

⚠️ Что это значит на практике: классическая защита по спискам доменов и IP-адресов здесь бессильна — злоумышленники меняют инфраструктуру атаки, просто обновив адрес в контракте, без повторного заражения сайтов.

✅ Простое правило: любой сайт, который просит нажать Win+R и вставить какую-то команду — это попытка атаки на 100%, вне зависимости от того, насколько убедительно выглядит капча. Легитимные сервисы никогда так не проверяют пользователей.
  • 😢 1
Older posts →

About this channel

How can I read @itmoneybridge without a Telegram account?
TGViewer shows the public web preview Telegram publishes for IT Money Bridge: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does IT Money Bridge have?
IT Money Bridge (@itmoneybridge) has 578 subscribers on Telegram, refreshed roughly every 30 minutes.
Does IT Money Bridge know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →