
Экспертный канал о цифровизации финансов в России и мире.
Следим за тем, как переписываются правила мировой финансовой системы.
Для тех, кто принимает решения, а не догоняет их последствия.
Сотрудничество:
@VeraMakarova
@Elizaveta_Ogloblina
Post #2103
17


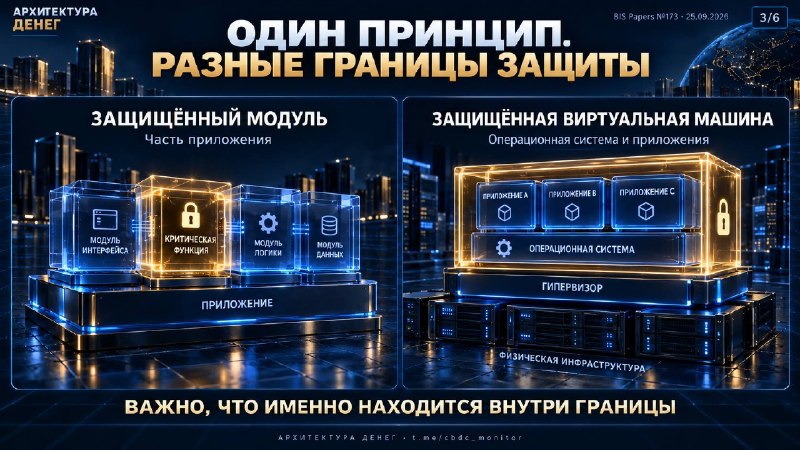

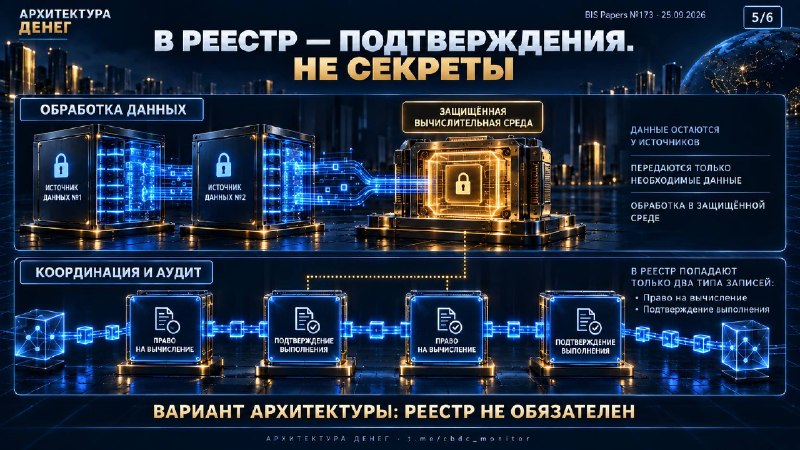

🔐 Данные зашифрованы. А кто видит их, когда сервер считает?
Защитить хранилище и канал передачи — ещё не значит защитить информацию во время обработки. Для этого нужен отдельный механизм.
25 сентября BIS опубликовал исследование о доверенных средах исполнения — аппаратно защищённых областях, внутри которых программа может работать с банковскими данными, ограничивая доступ извне, в том числе для оператора инфраструктуры. Это не вычисления «без расшифровки»: данные могут быть доступны программе внутри защищённой области, но не администратору сервера.
Представьте защищённую комнату внутри компьютера. Прежде чем предоставить ей ключ, участник проверяет: действительно ли там запущена согласованная программа на подходящей платформе? Не просто обещание безопасности — проверяемые условия доступа.
Среди рассматриваемых применений — совместные стресс-тесты, выявление мошенничества и защита ключей цифровых кошельков.
Но есть важное «но»: защищённая среда не делает ошибочный алгоритм правильным. Нужны контроль выдаваемых результатов, аудит и управление рисками. Это исследование возможностей и ограничений, а не объявление о запуске новой платёжной системы.
Как устроен механизм, зачем здесь может понадобиться распределённый реестр и где заканчивается защита — на карточках.
📄 BIS Papers №173 — исследование · Полный текст
#АрхДенег_Разбор
Читайте в MAX
😀 Архитектура денег


