TGViewer
Channel Public Channel
DeepWeb

DeepWeb

@deepwebita

Benvenuti nel primo canale dedicato al DeepWeb! Qui vi racconteremo tutto ciò che incontreremo durante il nostro cammino nella seconda faccia di Internet!

📆 17/7/2017

🤖 @DeepContactBot

👥 @DeepWebITAGroup

Annunci: telega.io/c/DeepWebITA
Subscribers
55.9K
Photos
15
Videos
3
Links
2K

Showing posts older than #2872 · Back to latest

Older Posts 20 shown
Post #2869 26.4K
💸 Adolescenti sorpresi a fare acquisti con euro contraffatti acquistati sul Dark Web

Nonostante la loro giovane età, cinque ragazzi di Rodi (città greca) sono riusciti ad accedere al Dark Web per acquistare euro contraffatti.

L'indagine della sicurezza è durata due anni e mezzo e alla fine i falsari minorenni sono stati portati dall'interrogatore per chiedere scusa. Si tratta di un diciassettenne, tre sedicenni e un quindicenne accusati di fornitura, possesso e circolazione di monete contraffatte.
I reati sarebbero stati commessi nel settembre 2018, ma solo ora il caso è stato chiarito.

Secondo il fascicolo, il 5 e 6 settembre 2018 la polizia ha ricevuto denunce da parte dei proprietari di una tabaccheria nella città di Rodi e di un negozio turistico nella città medievale, per giovani che facevano acquisti economici pagando con contraffazione. Banconote da 50 euro.
In totale, hanno riscattato otto banconote contraffatte, principalmente in minimarket, negozi turistici e chioschi, raccogliendo un totale di 400 euro come resto.

L'indagine ha rivelato che due dei sedicenni hanno ordinato tramite il Dark Web a un venditore sconosciuto 40 banconote da 50 euro contraffatte, per un prezzo di 300 euro che hanno pagato con Bitcoin.

Uno dei sedicenni li ha ricevuti tramite un corriere il 3 settembre e il giorno successivo ha consegnato al suo amico coetaneo 25 banconote contraffatte, altre cinque al terzo sedicenne da cui ha preso l'importo di 100 euro e ha regalato altre dieci contraffazioni al diciassettenne e al quindicenne.
Durante le perquisizioni sono state trovate 10 banconote contraffatte nella casa del primo sedicenne e altre 15 nella seconda, che sono state sequestrate.
Post #2868 23.3K
🤖 Spacciavano MDMA, cocaina e LSD tramite bot Telegram: condannati a 24 anni due ragazzi inglesi.

Jehanzeb Amar, 29 anni, di Londra e Salahydin Warsame, 29 anni, di Birmingham, hanno pubblicizzato e venduto cocaina (ricavando 3,7 milioni di sterline) in pacchi da un chilo sotto il marchio "LetsWork", famoso anche sul dark web.

Gli ufficiali della polizia hanno scoperto il business della droga nel febbraio dello scorso anno dopo aver fatto irruzione in un furgone guidato da Warsame, dove hanno trovato eroina nascosta in uno spazio telecomandato nella macchina. Hanno poi scoperto diversi pacchetti indirizzati a località in Inghilterra, Galles, Scozia e Irlanda del Nord che stavano per essere spediti tramite l'ufficio postale.
Una successiva perquisizione di una proprietà ha portato alla luce 2.000 compresse di LSD, telefoni cellulari, portafogli criptati, computer portatili, una stampante per etichette, confezioni di droga e borse associate alla fornitura. Come risultato dell'indagine, sono state recuperate 100.000 sterline in contanti e Bitcoin.

A ottobre VICE ha rivelato che gli spacciatori stavano utilizzando Televend, un bot Telegram che automatizza l'intero processo di vendita della droga dall'inizio alla fine permettendo agli spacciatori di gestire un business 24 ore su 24. Amar e Warsame sono stati condannati mercoledì alla Birmingham Crown Court per fornitura di droghe di classe A rispettivamente a 13 anni e mezzo e 10 anni e mezzo.

"Amar e Warsame credevano erroneamente di poter agire impunemente portando avanti questa impresa multimilionaria di droga online", ha detto il sergente investigativo Damian Hill, del comando del Met.

"La mia squadra ha lavorato a stretto contatto con il Met's Economic Crime Team e la Cyber Crime Unit, che hanno la capacità di affrontare il crimine organizzato di questo tipo portato avanti attraverso il dark web e le applicazioni dei social media. Chiunque stia pensando di ordinare droghe illegali online usando le criptovalute dovrebbe essere consapevole che non lo sta facendo in modo anonimo e rischia di essere perseguito, oltre a rendersi vulnerabile alle reti criminali organizzate a cui ha fornito il proprio nome e indirizzo di casa".
Post #2866 21.3K
⁣💵 L'amministratore di DeepDotWeb ha ammesso di aver riciclato 8,4 milioni di dollari in Bitcoin

Tal Prihar, l'amministratore del sito di notizie riguardanti il Darkweb DeepDotWeb, si è dichiarato colpevole di riciclaggio di denaro. Ha ammesso di aver riciclato 8,4 milioni di dollari in criptovaluta guadagnati attraverso l'uso di link referral su DeepDotWeb.

Prihar ha creato e gestito DeepDotWeb, un portale di notizie e link riguaradnti il Darkweb, dal 2013 fino al suo arresto nel maggio 2019. DeepDotWeb è stato uno dei primi siti a coprire notizie con un focus esplicito sul Darkweb.

Attraverso l'uso dei link referral a vari market sul Darkweb, Prihar e il suo socio in affari Michael Phan, hanno guadagnato insieme più di 15 milioni di dollari in Bitcoin. I due avrebbero riciclato i loro guadagni attraverso società di comodo in tutto il mondo.

Prihar è stato accusato di riciclaggio di denaro negli USA. L'accusa prevede una pena detentiva fino a venti anni e una sanzione finanziaria fino al doppio del valore del denaro riciclato. La sentenza di Prihar è prevista per il 2 agosto 2021. Come parte del patteggiamento, Prihar ha accettato di consegnare 8,4 milioni di dollari in beni e il nome di dominio DeepDotWeb.

L'arresto di Prihar è avvenuto in un aeroporto in Francia dove stava aspettando un volo di collegamento tra Israele e Brasile. Phan invece è stato arrestato in Israele e attualmente si trova ancora lì. Sembra che siano stati fatti pochi progressi per quanto riguarda l'estradizione di Phan negli Stati Uniti.
Post #2865 21K
🇬🇧 Criptovalute e fiscalità

L'autorità fiscale britannica (Her Majesty's Revenue and Customs) ha deciso di aumentare i controlli e le procedure di analisi per scovare asset crypto nascosti usate per evadere la tassazione.

È stato approvato il nuovo modulo dichiarazione dei beni contenente la voce riguardanti criptomonete: verrà richiesto la testimonianza di possesso di crypto, sistemi di scambio di valute e altre informazioni necessarie per il tracciamento ai fini fiscali.

David Jones, direttore di UHY Hacker Young, ha spiegato:
"La Her Majesty's Revenue and Customs sospetta che si stia facendo sfuggire una quantità crescente di ricchezza nascosta, dato l'aumento di popolarità delle criptovalute e di altri sistemi non autorizzati per il trasferimento di denaro. Questa richiesta di informazioni è un passo importante nella lotta contro l'evasione fiscale della HMRC". 
"L'ignoranza delle leggi applicabili a questo settore in forte espansione non rappresenterà più una difesa valida
".

La HRMC, consapevole del fatto che un modulo non basti per contrastare le false dichiarazione riguardanti un wallet digitale, mira ad aumentare i capi d'accusa in caso di evasione, dimostrando di essere al passo con i tempi e seguendo l'evoluzione del mercato delle criptovalute.
Post #2861 24.2K
⁣👾 Malware: falsa pagina di DirectX 12 ruba le password

C'è una nuova minaccia in circolo, recentemente scoperta da Oliver Hough. Il ricercatore ed esperto di sicurezza informatica ha svelato, tramite un tweet, una nuova minaccia per Windows. Si tratta di una falsa pagina di download delle DirectX 12, in grado di rubarvi password, criptovalute, dati e simili. Il sito è fatto davvero molto bene, ed in pochi riuscirebbero a capire che si tratti di un fake.

Se si preme sul pulsante di download, il sito rimanda ad una pagina esterna per avviare il download. Quando i programmi vengono lanciati, essi scaricano il malware da un sito remoto e lo eseguono. Questo malware ruba svariati dati, li salva in una cartella(%Temp%), comprime quest'ultima e la invia ai cybercriminali.

Difendersi ormai è sempre più difficile, proprio perché i criminali stanno creando sempre più siti web falsi per diffondere malware. Rimane il fatto che nessun dispositivo, sistema operativo o simili sono sicuri al 100%
Post #2859 23.6K
💻 Il forum di hacking OGUsers è stato hackerato per la quarta volta in due anni

OGUsers è un forum di hacking noto per la vendita di account di social media rubati attraverso attacchi di SIM-swapping, credenziali e altri mezzi. La scorsa settimana, l'amministratore del forum OGUsers ha confermato che il sito è stato violato dopo che gli hacker hanno caricato una shell web sul loro server.

Inizialmente, l'amministratore di OGUsers non era sicuro che il database fosse stato compromesso, ma poco dopo, i membri di un forum di hacking concorrente hanno iniziato a vendere il database rubato per 3.000 dollari. Una fonte vicina all'attacco ha detto a BleepingComputer che OGusers è stato violato l'11 aprile 2021, e che i criminali hanno avuto accesso a un dump completo del database del forum che include i dati e i messaggi privati di circa 350.000 membri.
A BleepingComputer è stato detto da questa fonte che OGUsers utilizza molti plugin che contengono vulnerabilità che gli attaccanti possono concatenare insieme per "bombardare il sito". Vitali Kremez, CEO della società di cybersecurity intelligence Advanced Intel, ci ha detto che le fughe di dati sui forum criminali potrebbero beneficiare le forze dell'ordine e i ricercatori di sicurezza.

"Questa fuga di dati può potenzialmente esporre gli account di posta elettronica di registrazione e gli indirizzi IP dei criminali informatici, cosa che permetterebbe di ricollegarsi alle loro vere identità". I precedenti leak di OGUsers hanno rivelato indizi critici che hanno aiutato a smascherare le operazioni di diversi hacker, in particolare quelli legati alla compromissione di account di portafogli di criptovalute e alle operazioni di scambio SIM", ha detto Kremez a BleepingComputer.

👾 Molteplici hack in passato

Nel maggio 2019, l'admin di OGUsers ha informato i suoi utenti che il forum era stato violato tramite un plugin personalizzato. OGUsers è stato nuovamente hackerato nel novembre 2019 e nell'aprile 2020 dopo che un attaccante ha caricato una shell web tramite la funzione di caricamento avatar del forum. "Crediamo che probabilmente vedremo molti membri di OGUsers spostarsi verso altre comunità - e forse anche crearne di nuove - data sia la scarsa sicurezza operativa che il danno al marchio OG tra i truffatori e altri attori criminali", ha affermato Davidi Carmiel, CTO di KELA. Una fonte nella comunità hacker ha detto che è molto probabile che il forum verrà violato di nuovo in futuro.
Post #2857 21.8K
⁣👮🏻‍♂ Ex dipendente della polizia svizzera nega il commercio di armi sul DarkWeb

L'ex capo della logistica di una forza di polizia regionale svizzera è comparso giovedì in tribunale accusato di aver acquistato falsamente armi e proiettili per conto del suo datore di lavoro e di averli venduti tramite il darkweb.
I pubblici ministeri affermano che l'uomo, che non è stato identificato, ha ordinato armi e munizioni quando lavorava per la polizia cantonale a Schywz, un cantone montuoso vicino a Zurigo.

La polizia svizzera che indaga sul caso ha recuperato 80 pistole e decine di migliaia di proiettili quando hanno perquisito la sua casa durante le indagini. I documenti del tribunale non dicevano a chi erano state vendute le armi.

Il 58enne, un impiegato delle forze dell'ordine civili, aveva ordinato il materiale per conto della polizia, ma invece lo ha usato per il proprio vantaggio privato, hanno detto i documenti del tribunale.
Nel caso, il cui procedimento presso il Tribunale penale federale svizzero di Bellinzona è iniziato giovedì,
l'imputato è anche accusato di aver venduto “un gran numero di armi senza autorizzazione a diverse persone” tra il 2012 e il 2013.

È accusato di aver offerto le armi tramite un account sul DarkWeb e di aver lavorato con un complice che da allora è stato perseguito in Germania.
L'emittente televisiva svizzera SRF ha detto che l'accusato ha consegnato le armi, che includevano fucili automatici e pistole, al suo complice in un sacco della spazzatura a casa sua. Il complice, ha detto, ha poi portato il materiale in un parcheggio su una strada di montagna dove ha avuto luogo la vendita.

L'ufficio del procuratore generale (OAG) ha avviato il caso contro l'uomo nel 2018 dopo aver ottenuto informazioni dalla Germania. L'OAG ha affermato che l'accusato ha realizzato un profitto di 180.000 franchi svizzeri (€160.000) dalle transazioni.
Post #2856 21.1K
🍎 Apple si sente minacciata

Qualche giorno fa è stato reso noto l’attacco di un gruppo ransomware REvil che ha colpito indirettamente il colosso Apple: dei dati sono stati sottratti all’azienda “Quanta Computer” addetta alla catena di montaggio dei dispositivi delle Mela.

Da quello che è stato reso noto, sappiamo che il primo attacco risale allo scorso 20 Aprile con immediata pubblicazione sul Dark Web di prove che ne certificavano l’azione appena avvenuta. Da quel giorno sono avvenute scambi di e messaggi su diversi blog come “Happy Blog” in cui il gruppo chiedeva un riscatto di circa 50mln alla supply chain della Mela.

La fama dell’azienda Quanta, nota per le sue collaborazioni con Facebook e HP, e quella del gruppo REvil che non è nuovo a questo tipo di attacchi (Acer e Pierre Fabre tra le precedenti vittime) ha movimentato la scena fino al recentissimo nuovo launch di Apple.

Nonostante le pressioni e i continui leak pubblicati riguardanti nuovi schemi di laptop e Macbook, l’azienda di Taiwan ha deciso di non cedere ai ricatti rifiutando di pagare la somma valida per ottenere la chiave di decrittazione. Il colosso mondiale invece ancora non si è espresso sulla vicenda e non ha dato la minima intenzione di voler scendere a compromessi. Pare che la richiesta sia valida fino ai primi di maggio, dopodiché non sappiamo cosa succederà.

L’uso delle supply chain da parti delle grandi aziende sicuramente ne incrementa lo sviluppo e la funzionalità repentina e qualitativa ma da una parte li espone di più a rischi ad attacchi del genere non facili da gestire.

Nonostante l’imminenza dell’attacco fosse stato reso noto qualche ora prima da un utente anonimo sul forum XSS, azioni di questo tipo non sono semplici da inibire soprattutto in un breve arco temporale.
Post #2853 23.8K
🧨 Scherzo scolastico finito male

Uno studente della Dakota High School ha pagato qualcuno sul deep web per simulare una sparatoria. Secondo un comunicato stampa dell'ufficio dello sceriffo, gli agenti sono stati inviati alla scuola il 19 aprile per una “sparatoria in corso” dopo aver ricevuto una chiamata da un uomo che diceva di essere stato ferito dicendo che si trovava all'indirizzo della Dakota High School. Pochi minuti dopo, dicono i deputati, un'altra chiamata è arrivata al 911 dove una persona ha dichiarato di essere un membro del personale della Dakota High School e che c’era un uomo armato nell’edificio. Il docente ha riferito che l’uomo aveva sparato dei colpi fuori dalla sua classe, segnalando numero della classe e informazioni personali false.

"Sono sollevato che questo incidente si sia rivelato una minaccia falsa; prendiamo molto seriamente questo tipo di chiamate. Continueremo ad addestrare e lavorare con le nostre scuole per garantire la sicurezza di tutti", ha detto lo sceriffo della contea di Macomb Anthony Wickersham in un comunicato stampa.

Un'indagine iniziale ha rivelato che lo studente aveva pianificato le chiamate pagando qualcuno sul "dark web". L'indagine è ancora in corso, ma lo studente, minorenne, verrà probabilmente accusato per falsa minaccia di terrorismo. "La sicurezza dei nostri studenti e del personale è la nostra massima priorità. Applaudiamo alla rapida risposta del dipartimento dello sceriffo della contea di Macomb ieri e al modo tempestivo in cui stanno risolvendo questo caso. Questo incidente ci ricorda che nessuna minaccia, sia a parole che a fatti, sarà tollerata nelle scuole della Chippewa Valley. Incoraggiamo i genitori a ricordare ai loro figli che scherzi simili possono portare a gravi conseguenze, comprese azioni disciplinari a scuola e sanzioni penali", ha detto il sovrintendente delle scuole Chippewa Valley Ron Roberts in un comunicato stampa.
Post #2852 20.9K
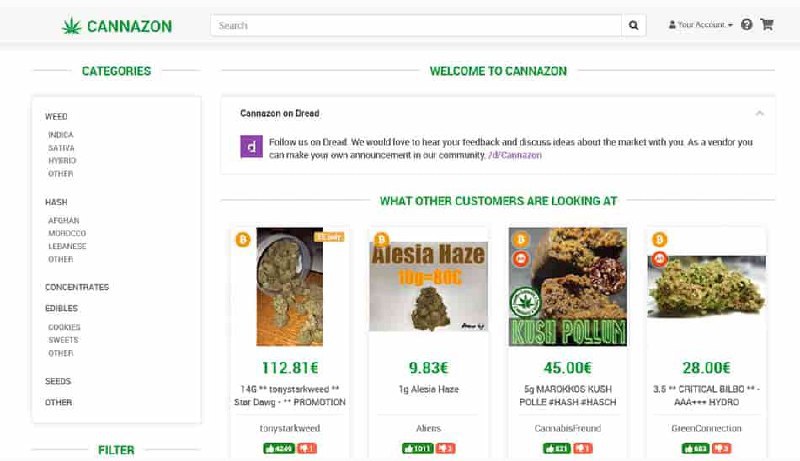
🍁 Venditore del Cannazon Market dalla Germania, rischia fino a 15 anni di reclusione.

Chili di droga venduti tramite “Lenas Bioladen”: due uomini, tra cui un 32enne del distretto di Zollernalb, devono rispondere al tribunale distrettuale di Memmingen.

Si dice che sospetti spacciatori del Baden-Württemberg abbiano venduto più di 51 chili di marijuana su Internet. Sono state presentate accuse contro due uomini e una donna, come riportato dal Central Cybercrime Bavaria di Bamberg.
Rischiano fino a 15 anni di carcere. Gli imputati vivono nel distretto di Zollernalb, erano attivi sul DarkWeb.

Si dice che abbiano operato il traffico di droga su tre piattaforme sotto il nome di "Lenas Bioladen".
Lì, "acquirenti da tutta la Germania e dai paesi vicini potevano ordinare prodotti a base di cannabis, che venivano poi inviati loro per posta", hanno spiegato gli investigatori.

Tra settembre 2017 e marzo 2020, si dice che gli imputati abbiano inviato 8.723 pacchi di droga, per lo più tramite una cassetta postale a Neu-Ulm. Gli investigatori presumono di aver guadagnato più di 740.000 euro con il negozio.
I due uomini, di 32 e 42 anni, sono in carcere dalla fine di luglio. Nel frattempo, gli investigatori hanno nel mirino anche la moglie di 34 anni di uno dei sospettati, che si dice abbia portato principalmente pacchi di droga all'ufficio postale.
l trio è accusato di agire come una banda di narcotici organizzata.
Post #2850 21.9K
⁣🌐 Ex dipendente della polizia accusato di aver venduto armi sul Darkweb

Un uomo svizzero di 57 anni che lavorava come capo della logistica presso la polizia cantonale di Svitto, è accusato di aver guadagnato più di 180.000 franchi svizzeri (circa 160.000 euro) dalla vendita illegale di armi, sia direttamente a varie persone che attraverso un market sul Darkweb.

L'imputato è stato arrestato e posto in detenzione preventiva per due mesi all'inizio del 2018 a seguito di indagini condotte dalla Fedpol e dalla polizia cantonale di Zurigo. L'indagine ha portato al sequestro di 80 armi e decine di migliaia di cartucce nell'abitazione dell'indagato.

Secondo l'atto d'accusa presentato durante l'udienza dell'imputato al Tribunale di Bellinzona, tra il 2012 e il 2013 l'imputato ha ordinato armi di dubbia provenienza per conto della polizia cantonale di Svitto. La polizia cantonale di Svitto ha poi pagato le armi e l'imputato le ha rubate.

Dopo aver acquisito le armi, l'imputato e il suo complice, recentemente condannato per la vendita di armi sul Darkweb in Germania, le avrebbero messe in vendita sul Darkweb.

Durante l'udienza, l'imputato ha ammesso di aver ordinato armi per sé a spese della polizia cantonale di Svitto, ma ha sostenuto di non averle mai rivendute e di non essere coinvolto in alcun traffico sul Darkweb. Ha anche sostenuto che le armi sequestrate dalla polizia avevano un valore di soli 40.000 franchi invece dei 180.000 franchi stimati.

Alla fine dell'udienza, il procuratore ha chiesto alla corte di condannare l'imputato a quattro anni di carcere. La difesa ha chiesto l'assoluzione dell'imputato. L'udienza di condanna avrà luogo il 22 aprile 2021.
Post #2848 20.7K
⁣💰 Economia sommersa del Dark Web

Negli ultimi mesi grazie al lavoro di monitoraggio dell’agenzia “Positive Technologies” si è rilevato un aumento esponenziale degli utenti che popolano i dieci maggiori forum del Dark Web. Ciò che è subito saltato all’occhio è stato l’aumento degli utenti registrati (8 milioni) e il numero di post relativi alla vendita o richiesta di servizi di hacking (circa 80 milioni).

Questi numeri, favoriti dalla pandemia e dal relativo smart working, stanno contribuendo a far prosperare un sistema economico in grado di rilasciare ben poche tracce agendo in silenzio. La fortuna dei richiesti cyber criminali risiede nelle loro capacità di portare a termine i lavori richiesti nel breve termine e con la minima trasparenza: questo fenomeno sta dando vita ad una specie di Fiver 2.0

I dati analizzati in questi forum si dividono nel seguente modo:
- 90% dei post riguardano richiesta di servizi di hacking
- 7% inerenti al self publishing degli hacker
- 3% riguarda la vendita e strumenti
- 1% ricerca di complici

I servizi offerti e richiesti, nella maggior parte dei casi, risultano essere altamente specializzati e mirati ad intaccare un determinato database, siti Web o aziende. I più comuni sono violazioni di siti, eliminazione di dati specifici, iniezione di codici JavaScript dannosi e stealing di dati sensibili

💵 I prezzi ovviamente variano in base al servizio richiesto, crescendo in modo crescente per difficoltà e rischio: si parte da circa 50 dollari per hackeraggio di negozi online o di dati personali, fino ad arrivare a circa 20.000 dollari per hackeraggi di database mirati.

Il giro di Altcoin e Bitcoin che sta avvenendo in questi forum cresce a dismisura settimana dopo settimana favorendo così un fenomeno economico basato sulla classica domanda- offerta che difficilmente potrà essere annullata.
Post #2843 25.3K
👶🏼 Condannato pedofilo sorpreso a scaricare più di 14.000 immagini dal Deep web, in tribunale ha affermato:"Non sono un pericolo per i bambini"

Mark Dale, 45 anni, è stato arrestato a luglio dello scorso anno dopo che la National Crime Agency ha rintracciato l’accesso dal suo computer a un noto forum di pedofili. Gli agenti hanno scoperto 14.081 immagini e video pedopornografici che erano stati scaricati su un computer portatile e un tablet da Dale.
Dale è scoppiato in lacrime quando il giudice Sandy Canavan ha detto che voleva maggiori informazioni sull'aiuto che riceverà in prigione, dicendo che potrebbe dover affrontare una "condanna in termini di anni".

Parlando in videoconferenza dalla prigione, Dale ha raccontato alla corte di un "paio di anni difficili" in cui suo padre è morto. "Stavo andando così bene, ma quando mi è successo tutto insieme non ce l’ho più fatta", ha detto. "Questa è la verità onesta con quello che sta succedendo nella mia vita. Non sono affatto un pericolo per i bambini".
Dale, di Romford, ha precedenti condanne per reati di abuso sessuale su minori del 2011 e del 2019, ed era oggetto di un controllo di prevenzione di abusi sessuali dopo gli ultimi reati. Il criminale è stato dichiarato colpevole di sei capi d'accusa per possesso di immagini di bambini, e sarà condannato il 6 maggio.

Il direttore delle operazioni della NCA, Martin Ludlow, ha detto: "Ogni immagine o video che Dale ha scaricato e visto rappresenta lo sfruttamento di un bambino. Questo è un individuo con una storia di reati di abuso sessuale su minori. La sua volontà di continuare con il suo comportamento, e l'uso del dark web per cercare di eludere coloro che lo stavano monitorando, mostra un totale disprezzo per le vittime, e la gravità dei suoi crimini".
Post #2841 24.2K
⁣🌐 Cercava un sicario sul Darkweb per sfregiare la ex fidanzata: 40enne arrestato

Un 40enne voleva punire la sua ex ragazza e per farlo ha tentato di assoldare un sicario sul Darkweb. La polizia italiana lo ha scoperto e ha fatto scattare l'arresto con l'accusa di atti persecutori aggravati.

Le indagini sono scattate lo scorso febbraio, quando agli investigatori della polizia è arrivata una segnalazione dell'Interpol che riferiva come la Polizia di un Paese europeo aveva acquisito sul Darkweb alcune conversazioni relative a un grave delitto su commissione. Non sappiamo se lo stesso intermediario fosse un agente sotto copertura, non sarebbe la prima volta. La conversazione a cui è seguita una transazione in Bitcoin ha fatto partire una segnalazione alla Polizia Postale. L'arresto è avvenuto ad opera della Squadra Mobile e della Polizia Postale di Roma.

Gli investigatori della Polizia Postale, con il fondamentale contributo dell'Europol, che ha effettuato l'analisi delle transazioni finanziarie, hanno identificato il responsabile. L'arrestato è un cittadino lombardo di 40 anni incensurato. Si tratta del primo caso di un grave delitto organizzato con queste modalità sul Darkweb che viene fermato dalle forze dell'ordine italiane.
Post #2839 22.5K
💸 LinkedIn, 500 milioni di profili in vendita sul Dark Web

Sul Dark Web è in vendita un archivio contenente i dati di 500 milioni di profili LinkedIn (su quasi 740 milioni di utenti iscritti al social network professionale per eccellenza), tra cui indirizzi e-mail, numeri di telefono, link ad altri profili di social media e dettagli professionali.
Informazioni riservate e personali che ora potrebbero essere utilizzate per lanciare ulteriori attacchi e truffe online.
Considerato il numero così elevato di profili coinvolti nel data leak, è facile supporre che anche i 21 milioni di utenti italiani iscritti a LinkedIn siano ora esposti ad ogni tipo di attività criminale.

A riprova della veridicità dei dati rubati, il venditore “offre” la possibilità di scaricare 2 milioni di profili a soli 2 dollari, mentre per l’accesso al database completo di informazioni di account rubati viene richiesto il pagamento di circa 1.800 dollari.

💻 Cosa sappiamo del data leak a LinkedIn

Questo nuovo data leak, scoperto dai ricercatori di Cyber News, segue di pochi giorni il massiccio furto di dati personali degli utenti Facebook e come nel caso di Facebook, anche per LinkedIn si tratta del cosiddetto “scraping”, cioè di una raccolta di dati ottenuta richiedendo informazioni direttamente al portale su cui tali dati sono contenuti. Tale raccolta può avvenire tramite API (un codice di comunicazione tipicamente usato da componenti di software per parlare tra loro, ricerche come quelle fatte direttamente dagli utenti) o persino mediante l’utilizzo d’indirizzi specifici all’interno dei siti che restituiscono i dati d’interesse.

Nello specifico di LinkedIn, ciò che è fuoriuscito sono i dati pubblicati dagli utenti stessi e condivisi con i propri contatti: e-mail, telefono, indirizzi di altri profili social network e così via. Non si tratta quindi di “segreti” violati e diffusi ma comunque di informazioni destinate a una visione in genere soltanto da parte dei propri contatti.

I ricercatori di Cyber News sono comunque stati in grado di confermare che i dati contenuti nel campione erano legittimi, ma hanno aggiunto che “non è chiaro se l’attore della minaccia stia vendendo profili LinkedIn aggiornati, o se i dati siano stati presi o aggregati da una precedente violazione subita da LinkedIn o da altre aziende”.

🔓 Precauzioni per difendere il proprio profilo LinkedIn

1. la prima cosa da fare è cambiare le password di accesso al profilo e tutte le password degli account e-mail associati ai profili LinkedIn;
2. l’aggiornamento delle credenziali di accesso a LinkedIn è l’occasione per creare una password forte, casuale e unica;
3. è importante, inoltre, abilitare l’autenticazione a due fattori (2FA);
4. non aprire mai i link a siti web da un’e-mail, e invece navigare manualmente su un sito e fare lì il login;

🌐 L’intervento del Garante privacy italiano

In seguito alla violazione, il Garante privacy italiano ha aperto un’istruttoria nei confronti di Linkedin. Ha anche invitato gli utenti italiani a fare attenzione nelle prossime settimane a eventuali anomalie sul proprio telefono o nel proprio account. L’autorità avvisa infatti che potrebbero verificarsi tentativi di chiamate e messaggi indesiderati, truffe online, furto di identità o SIM swapping.
Post #2837 21.1K
🇨🇳 Verso un cambiamento radicale

Dopo le sconfortanti notizie di circa 2 settimane riguardo le vicissitudini fra l’app Signal e il governo cinese (un articolo a riguardo è stato caricato sul canale), qualcosa nell’aria si sta smuovendo. Sembrerebbe infatti che le critiche mosse nell’ultimo periodo contro la politica del trattamento dei Digital data da parte del governo cinese, abbiano riscosso un notevole successo in quanto a partire dal 1° maggio entreranno in vigore nuove leggi riguardo la gestione dei dati.

Per quanto queste possano sembrare banali per l’Occidente, da quelle parti una notizia del genere erano anni che si stava aspettando: lo scopo di queste è quello di definire una volta per tutte in modo chiaro e trasparente i casi in cui è lecito il trattamento dei dati da parte delle applicazioni mobile la cui finalità sarà quella di dettare nuovi standard di sicurezza e di liceità per la raccolta e l’utilizzo di dati personali. Queste norme sicuramente avvicinano la Cina verso il modello europeo del GDPR (General Data Protection Regulation) al fine di rendersi maggiormente compliant circa una tematica così sensibile .

In contemporanea, per stabilire la corretta necessità al trattamento dei dati personali, è stata emanata la PIPL (Personal Information Protection Law) in continuo aggiornamento per adeguarsi al meglio alle richieste e all’evoluzione del mondo digitale.

Esempi di casi di necessità stabilita sono: app di food delivery e di shopping online si ritengono “necessarie” le informazioni personali dell’utente, gioco mobile o di app a scopo educativo è il numero di telefono dell’utente (in Cina, infatti, ogni numero di telefono è registrato alla carta di identità di chi lo possiede…

Tramite l’individuazione dei dati personali “necessari” si impedirà l’accesso massivo e abusivo a dati fortemente personali e in generale, grazie alla modifica dell’assetto legislativo, la Cina muoverà i primi passi verso una maggiore tutela dei dati personali dei consumatori e si appresterà anche ad intensificare il ruolo che Internet, in qualità di industria sempre più dominante, ha all’interno della propria crescita economica.

P.S. per una maggiore curiosità riguardo il consenso e la disciplina dell’informativa consiglio una lettura dei punti salienti della prima bozza del PIPL (link prima bozza).
Post #2834 23.3K
☣️ Un uomo del Missouri ha tentato di acquistare sul Deep web un’arma chimica in grado di uccidere 300 persone.

Siesser, 46 anni, è stato condannato a 12 anni di prigione martedì dopo essersi dichiarato colpevole in agosto di aver tentato di acquistare quell'arma e di furto d'identità aggravato.
Scritti trovati nella casa di Columbia dell'uomo "esprimevano il dolore al cuore di Siesser, la rabbia e il risentimento per una separazione, e il desiderio della morte della persona che gli ha causato dolore" ha detto il Dipartimento di Giustizia in un comunicato stampa.

Siesser ha ammesso di aver cercato di acquistare l'arma in due occasioni nell'estate del 2018 sul dark web, inizialmente, il 4 luglio di quell'anno, ordinando, con un nome falso, due unità da 10 millilitri della sostanza chimica e pagando in Bitcoin.
Siccome la sostanza non arrivava, Siesser ha contattato il venditore dicendo "ho intenzione di usarla subito dopo averla ricevuta", secondo il Dipartimento di Giustizia.

Un mese dopo, Siesser ha ordinato tre unità da 10 millilitri dell'arma e ha pagato l'ordine con bitcoin allora valutato a 150 dollari. “Questa quantità di sostanza chimica potrebbe uccidere circa 300 persone”, ha detto il dipartimento. Per rintracciare l’abitazione del criminale, le forze dell’ordine hanno inviato un pacchetto contenente una sostanza inerte a casa di Siesser.

"Siesser credeva che il pacchetto contenesse l'arma chimica che aveva ordinato, ha firmato per il pacchetto e lo ha portato all'interno della residenza", ha detto il Dipartimento di Giustizia. Le forze dell'ordine hanno poi trovato la sostanza su uno scaffale nel suo garage.
Dentro le scatole incriminate c'erano circa 10 grammi di arsenuro di cadmio, un composto tossico che può essere mortale se ingerito o inalato; circa 100 grammi di cadmio metallico; e circa 500 mL di acido cloridrico.
Post #2831 24.9K
💊 Rivenditore del Darknet arrestato in Francia con 30 chili di droga e 190.000 euro di denaro

Un trafficante di droga è stato arrestato questa settimana dalla Brigade des Nupéfiants de Nice. L'organizzazione del venticinquenne ha sorpreso la polizia. Partendo dal nulla due anni fa, è riuscito a strutturare il suo traffico come un vero e proprio business, spiega il commissario Aurélien Froger.

Il trafficante teneva un libro dei conti, aveva un "servizio clienti" per soddisfare al meglio le richieste dei suoi consumatori. Aveva persino un laptop aziendale e si rifiutava di vendere ai rivenditori al di fuori dell'orario di lavoro. Per evitare di imbattersi in clienti irritati e drogati, preferiva lavorare tra le 13:00 e alle 22:00.

💸 Voleva fare soldi, non faceva uso di droghe e viveva come un eremita.

Inizialmente, dice l'assessore, è partito dal nulla, ha comprato la droga sul Darkweb. Di mese in mese si è strutturato. Ha scelto un segmento ben preciso, spiega Aurélien Froger, il trafficante specializzato in droghe come: ecstasy, cocaina, mefedroma, MDMA e ketamina. Guadagnava decine di migliaia di euro al mese. Non ha mai usato droghe. Viveva come un eremita secondo gli investigatori.

Il giovane trafficante di Nizza ha preferito vendere in grandi quantità, ai rivenditori, piuttosto che ai piccoli consumatori. La droga veniva venduta in feste, ville, appartamenti a Nizza e nella sua regione. I clienti erano per lo più giovani lavoratori, studenti, giovani dirigenti.

Il giovane di Nizza è stato avvistato dalla Brigata Narcotici a seguito della sorveglianza di uno spacciatore nella movida della Riviera.

⛓ Trenta chili di droga e quasi 190mila euro sequestrati

Gli investigatori hanno lavorato giorni e notti dallo scorso gennaio per capire e smantellare il traffico.
La Brigata Narcotici ha sequestrato quasi 14 chili di ecstasy, 9 chili di cocaina, 4 chili di MDMA, 2 chili di Cannabis, mefedrone e ketamina.

La polizia ha anche scoperto 190mila euro, due armi e lacrimogeni. Armi legali perché il giovane ha la licenza di tiro. Insieme a lui, anche un amico e uno spacciatore sono stati arrestati e assicurati alla giustizia.
Post #2828 25.7K
💉 Caccia al vaccino e ai certificati di vaccinazione
È quello che sta accadendo ultimamente nel Dark Web che ha fatto scattare l’allarme alle società di Cyber security. Dall’inizio del 2021 ad oggi si stima un aumento di circa il 300% di annunci pubblicitari nel Dark Web: una discreta parte di questi sono relativi a vendita di dosi di vaccino, certificati falsi di negatività al tampone molecolare e falsi attestati di vaccinazione. Una notizia del genere non è sicuramente nuova dato che già agli albori della diffusione dei lotti vaccinali da parte delle case farmaceutiche erano cominciate ad apparire nel mercato illecito i primi annunci di vendita di monodosi, molte delle quali si rivelavano false o truffe.

Recentemente i prezzi delle dosi hanno cominciato a raggiungere vette elevate creando un vero e proprio business: si parte da circa 180 euro per un certificato di vaccinazione fino a 20 mila euro per un lotto da 800 dosi. Il tracking di questo mercato (consolidato da migliaia di transazioni) da parte della Check Point Research e Kaspersky ha smascherato un forum di hacking dove veniva pubblicizzata la vendita dei risultati di negatività: "Facciamo test negativi per viaggiatori e per lavoro, risultati in 24 ore senza problemi" o anche “compra 2 test negativi e il terzo è gratis”, e un gruppo di 15 rivenditori, che pubblicizzavano i principali vaccini in circolazione.

Mentre le precedenti agenzie hanno rilevato una maggioranza di traffico illecito nelle aeree degli USA, Francia, Germania e UK; in Italia la Guardia di Finanza ha proceduto alla chiusura di 2 canali Telegram che contavano un totale di 4 mila utenti circa. Questi canali, dotati perfino di "assistenza clienti", funzionavano da vetrina pronti ad indirizzare il cliente nel Marketplace dove decidevano il tipo di vaccino da acquistare e potevano successivamente procedere al pagamento tramite criptovalute.

Tra i problemi maggiori che queste iniziative possono causare vi sono: veridicità della dose, sicurezza e salute dell’individuo facente uso del vaccino o del falso certificato, rischio esponenziale di truffa e caos mediatico che aggrava la situazione più del dovuto.

Sicuramente la fiacca produzione internazionale delle dosi di vaccino e i lunghi tempi d’attesa causati da una lenta burocrazia e molti altri fattori, non aiutano il contrasto al mercato illegale che talvolta riesce a far fronte più facilmente alle 11,5 miliardi di dosi richieste entro l’inizio del 2022.

Ad oggi non ci resta che aspettare un messaggio di convocazione per la vaccinazione o magari sperare che Amazon prenda spunto da questi Marketplace futuristici!
Post #2826 23.9K
⁣🐦 L’esercito Twitter di Amazon è stato scelto per il “grande senso dell’umorismo”, rivela un documento trapelato.

Il gruppo di "ambasciatori" di Amazon è stato pensato nel 2018 in un progetto con il nome in codice "Veritas" con l’obiettivo di formare e inviare dipendenti selezionati sui social per difendere Amazon e il suo CEO, secondo una descrizione interna del programma ottenuta da The Intercept.
Le marionette addestrate hanno attirato particolarmente l'attenzione questa settimana, quando hanno risposto a un'ondata di critiche online durante un'iniziativa sindacale in un magazzino a Bessemer, Alabama.

I lavoratori vengono scelti per il loro "grande senso dell'umorismo" per affrontare i critici - compresi i politici - su Twitter in modo "schietto". Il documento, contrassegnato come "Amazon.com Confidential", include anche esempi di come i suoi ambasciatori possono rispondere in modo sprezzante alle critiche alla società e al suo CEO. Diversi esempi coinvolgono il senatore Bernie Sanders, un critico di lunga data dell'azienda preso di mira proprio nei giorni scorsi.
Molti utenti di Twitter avevano inizialmente creduto che gli ambasciatori fossero account bot automatizzati a causa del formato identico dei loro account, che presentano tutti il logo Amazon e iniziano con il nome "AmazonFC". Ma questo formato è stato specificamente ordinato da Amazon, come si legge nel documento.

Tra i principi del programma c'è la promessa di non offrire messaggi fuorvianti o falsi, esortando invece gli ambasciatori a "dire la tua verità", ma sono indicati anche alcuni argomenti di cui è vietato parlare come il “diritto di sindacalizzazione", esemplificato con la frase: "Amazon lascia che i tuoi dipendenti facciano un sindacato se non hai niente da nascondere".
Il documento chiarisce, infine, che gli ambasciatori non rappresentano la totalità dei lavoratori, specificando che "i dipendenti più recenti possono essere più appassionati ed efficaci", secondo la revisione di un gruppo interno. Impiegati nuovi che non hanno ancora dovuto usare bottiglie invece di andare in bagno, forse.
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →