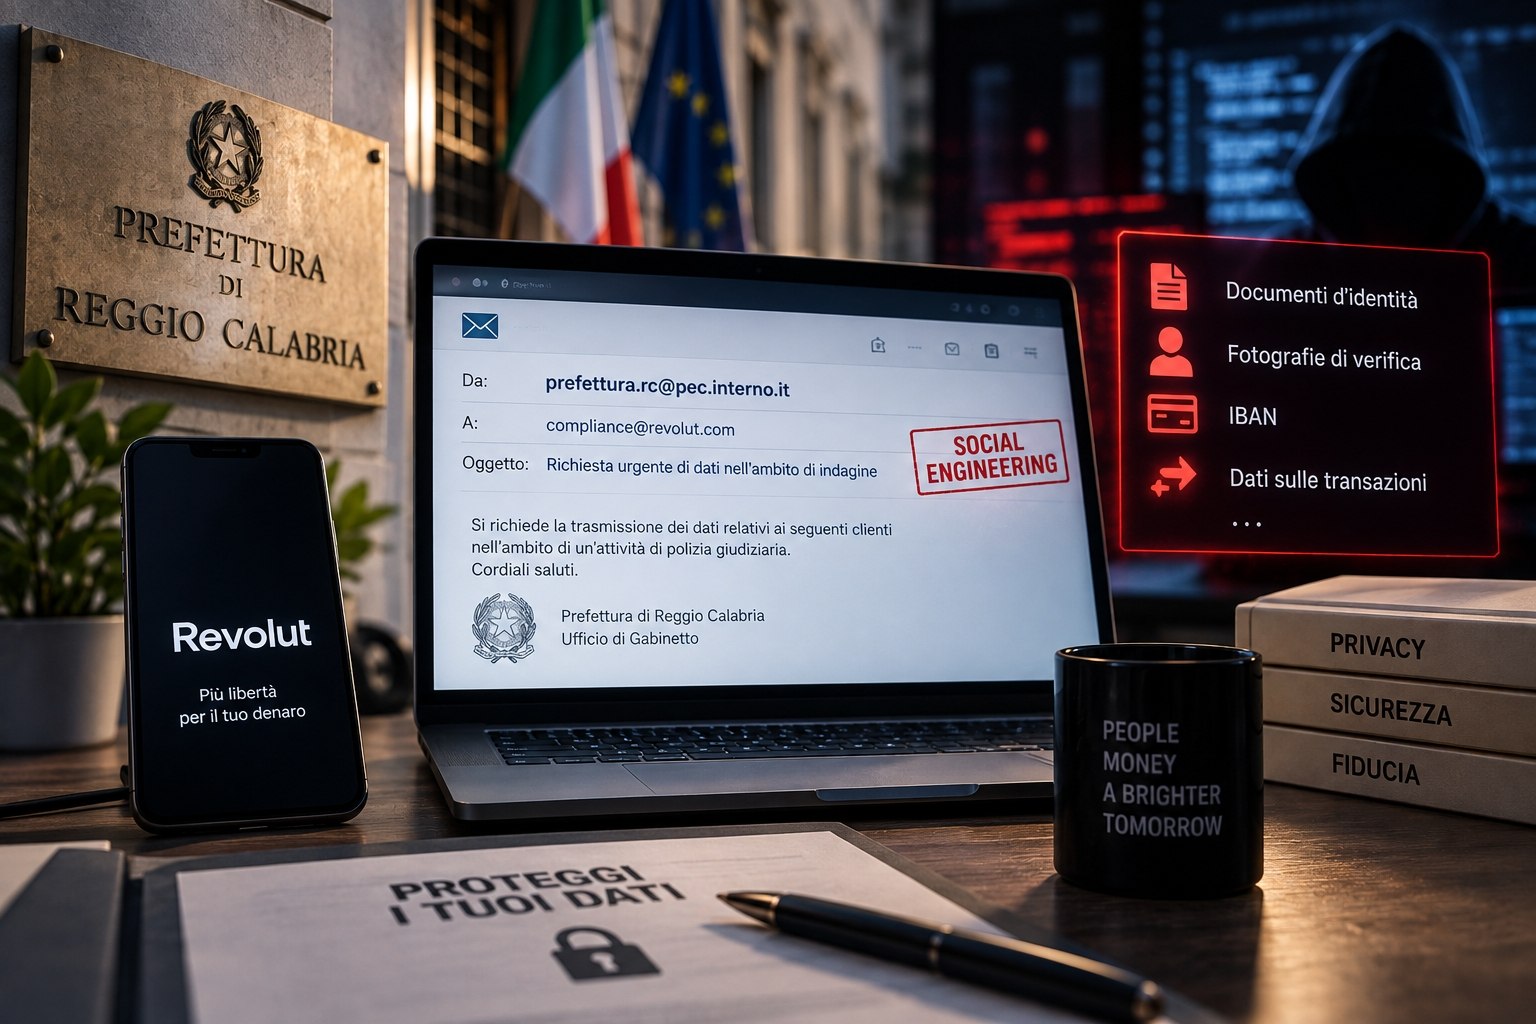
🔐 Revolut, il caso dei 680 clienti: non un attacco alla banca, ma una PEC istituzionale compromessa
Un caso di social engineering particolarmente sofisticato ha portato Revolut a fornire dati di circa 680 clienti, dopo che criminali informatici hanno utilizzato una PEC riconducibile alla Prefettura di Reggio Calabria per presentarsi come autorità di polizia. L’ACN ha successivamente accertato la compromissione della casella analizzando una delle comunicazioni fraudolente.
Tra le informazioni coinvolte figurano documenti d’identità, fotografie di verifica, IBAN e dati sulle transazioni. Revolut ha precisato che i propri sistemi e i fondi dei clienti non risultano compromessi: il problema è stato l’abuso di un canale istituzionale ritenuto legittimo.
Degli oltre 680 clienti interessati, 8 sono italiani, secondo quanto riferito in Parlamento dalla sottosegretaria Wanda Ferro sulla base delle informazioni dell’ACN. Il Garante Privacy ha inoltre avviato verifiche presso altri istituti finanziari italiani per capire se la stessa tecnica possa essere stata utilizzata altrove.
Resta invece da verificare la successiva rivendicazione degli aggressori relativa a 147 GB di dati e a una richiesta di riscatto da 3 milioni di dollari: Revolut ha dichiarato di non aver ricevuto direttamente alcuna richiesta.
🔗 Fonte: ANSA
#cybersecurity #Revolut #DataBreach #SocialEngineering #PEC #Phishing #CyberCrime #Privacy #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Post #4289
11.8K