TGViewer
Channel Public Channel
CYBER-BRO Kiberxavfsizlik kompaniyasi

CYBER-BRO Kiberxavfsizlik kompaniyasi

@cyberbrosecurity

Elite offensive security consulting for corporates & governments.

CYBER-BRO - cyber security company official telegram channel!

Contact: cyberbro@exat.uz - info@cyber-bro.uz
Subscribers
2.68K
Photos
282
Videos
48
Links
167
Recent Posts 10 shown
Post #437 1.1K
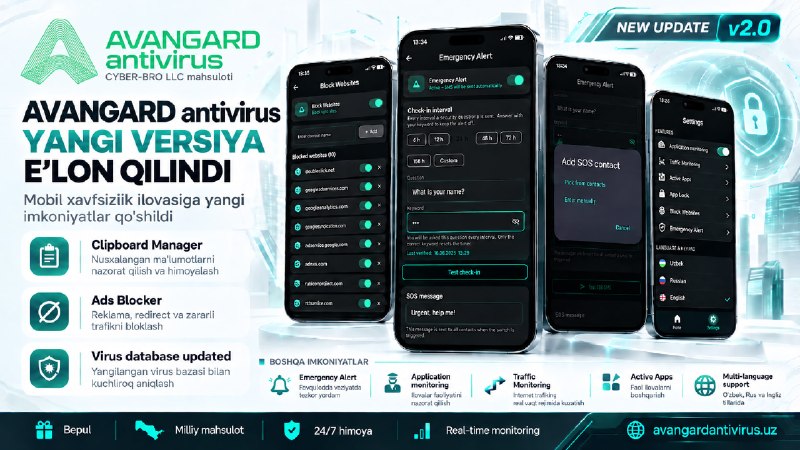
🔥 AVANGARD ning yangi soni chiqdi!

Yangilanishda:

🟣Clipboard Manager — clipboard’dagi ma’lumotlarni nazorat qilish va himoyalash
🟣Ads Blocker — reklama, redirect va keraksiz trafikni bloklash
🟣Virus Database Update — yangi tahdidlar uchun yangilangan aniqlash bazasi

Mobil xavfsizlik, maxfiylik va real-time himoya imkoniyatlari yanada kuchaytirildi.

Yangilanish : Playmarket

🇺🇿 CYBER-BRO - Xavfsiz kiber sarhadlar sari!

X - Telegram - Linkedin - Youtube
  • 🔥 10
  • 👍 4
  • ❤ 2
Post #436 1.97K
1-oktyabr — Ustoz va murabbiylar kuni muborak! 🎓

CYBER-BRO jamoasi nomidan barcha ustoz va murabbiylarni samimiy muborakbod etamiz!

Siz bergan bilim — kuch, tarbiya — poydevor, shogirdlar esa kelajakdir.
Yosh avlodga ilm va yo‘l ko‘rsatishdek sharafli mehnatingiz uchun tashakkur!

Ustozlar bor ekan — bilim bor.
Bilim bor ekan — xavfsiz kelajak bor.

Hurmat bilan,
CYBER-BRO jamoasi
Xavfsiz sarhadlar sari.
  • 🎉 10
  • ❤ 5
  • 👏 3
Post #435 1.24K
26-sentabr — O‘zbekiston Respublikasi Davlat xavfsizlik xizmati organlari xodimlari kuni.
  • 🎉 12
Post #430 1.27K
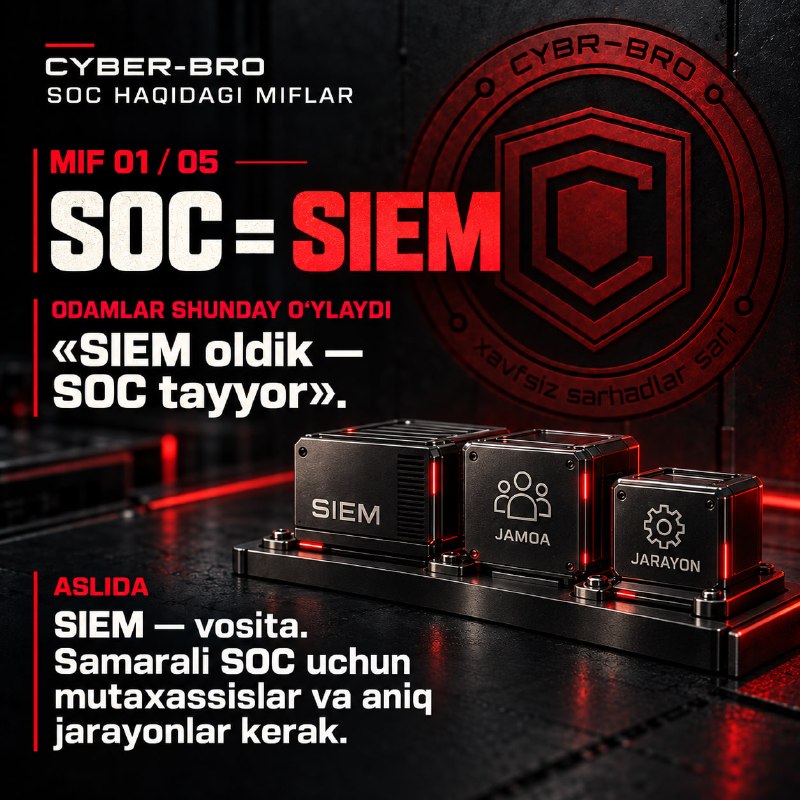
✅ SOC - Security operation center va bu xizmat atrofidagi mif'lar haqida posterda tanishing, aslida sizga nima kerakligini bilib oling

Kiber tahdidni vaqtida aniqlang. Biznesingizga ta’sirini kamaytiring, bizning xizmatlarimiz biznesingizni kibertahdidlardan himoya qilishga yordam beradi.

Sizga qaysi xavf dolzarb, biznesga qanday ta’sir qilishi mumkin va birinchi navbatda nima qilish kerakligi haqida tushunarli xulosa beramiz.

📩 Biznesingizga mos himoyani muhokama qilish uchun bizga yozing:
cyberbro@exat.uz
info@cyber-bro.uz
TG: @cbro_support

X - Telegram - Linkedin - Youtube
  • 🔥 10
  • 👏 5
  • 👍 4
Post #427 1.53K
💥 Ogohlantiraman!, yangilandi — v1.7.2

Chrome uchun bepul xavfsizlik kengaytmamiz endi saytdagi zaifliklar orasidan hozir haqiqatan hujum qilinayotganlarini alohida ajratib ko'rsatadi

Yangi versiyada:
- Faol hujum qilinayotgan zaifliklar CISA ro'yxati bo'yicha belgilanadi
- Zaiflik faqat saytdagi aniq versiyaga tegishli bo'lsa ko'rsatiladi, soxta ogohlantirishlar kamaydi
- Ishlab chiqaruvchi yangilamagan eskirgan dastur va paketlar aniqlanadi (EOL)
- Yangi dizayn: yorug' va qorong'i mavzu

Kengaytmani o'rnatgan bo'lsangiz, yangilanish avtomatik o'rnatiladi. Hali o'rnatmagan bo'lsangiz - havola pastda.

💥 O'rnatish: https://chromewebstore.google.com/search/Ogohlantiraman

X - Telegram - Linkedin - Youtube
  • 🔥 9
  • ❤ 6
  • ⚡ 3
Post #424 2.92K
⚠️ n0n kiberjinoyatchi guruhining darknetdagi sahifasida O‘zbekistondagi fintech kompaniyasi, Fanatics kompaniyasi (AQSH) va AFRICA-TECH (Mali) kompaniyalarini tilga oldi. Hozircha bular - mustaqil tasdiqlanmagan da’volar.

Kiberjinoyatchi guruh belgilangan vaqt ichida ma'lumotlarni oshkor qilmaslik uchun tovon puli to'lanmasa, kompaniyadan olingan ma'lumotlarni ochiqlashni e'lon qilgan, ta'kidlanishicha kompaniyadan - mijozlar ma'lumotlar bazalari, bek-ofis platformasi va API xizmati ma'lumotlari qo'lga kiritilgan, yana "Ularning biznes faoliyati to‘liq to‘xtatilgan - barcha zaxira nusxalari va qo‘shimcha nusxalar shifrlangan yoki yo‘q qilingan." deb xabar bermoqda. Guruh bundan tashqari yana 2ta kompaniyani ham ro'yxatda ko'rsatgan.

Biznes uchun xavf: vendor’dagi incident mijoz ma’lumotlari, integratsiyalar va xizmatlar uzluksizligiga ham ta’sir qilishi mumkin.

🖥 CYBER-BRO Kibertahdidlarni aniqlash va kuzatish (Threat Intelligence) tizimi bunday vaziyatda uchta vazifani bajarishga xizmat qiladi:

- Third-party Risk Monitoring: vendor bilan bog‘liq risk va biznesga ehtimoliy ta’sirni baholash.
- Data Leak Monitoring: kompaniya nomi va domeniga mos leak da’volarini aniqlash.
- Evidence Correlation: dalillarni solishtirish, confidence darajasini baholash va SOC triage uchun kontekst berish.

💥 Maqsad — biznesga aloqador xavfni aniqlab, tekshiruv va javob choralarini tezlashtirish.

X - Telegram - Linkedin - Youtube
  • 🔥 11
  • ❤ 7
  • ⚡ 5
  • ❤‍🔥 1
Post #423 1.4K
💥 NSA qayta tashkil etilmoqda: Xitoy, AI va real operatsiyalarga urg‘u!

AQShning National Security Agency — NSA agentligida so‘nggi o‘n yillikdagi eng yirik qayta tashkil etishlardan biri boshlanmoqda. General Joshua Rudd boshchiligida beshta mission center tuzish rejalashtirilgan: China, AI, Cybersecurity, Combat Support va Global Intelligence.

O‘zgarishning asosiy maqsadi yig‘ilgan ma’lumotni tezroq tahlil qilish va harbiy qo‘mondonliklar amalda foydalanadigan natijaga aylantirish.

- Yangi markazlar orasida alohida davlatga bag‘ishlangani faqat Xitoy yo‘nalishi. Bizningcha, bu Xitoy bilan bog‘liq vazifalarga mutaxassislar va texnik imkoniyatlarni bir joyda jamlash ustuvorligini ko‘rsatadi.

- NSA har kuni ulkan hajmdagi aloqa ma’lumotlari va elektron signallarni qayta ishlaydi. Ular orasidan muhim bog‘lanish yoki shubhali holatni topish kunlar, hatto haftalar olishi mumkin. Agentlik AI yordamida ma’lumotlarni saralash va anomaliyalarni aniqlashni tezlashtirmoqchi. Shu maqsadda tijoriy AI modellari ishlab chiquvchilari bilan ham ishlamoqda.

- Murakkab himoyalangan xorijiy tizimlarga yashirin kirish va intelligence yig‘ishga ixtisoslashgan Tailored Access Operations shu markazga biriktirilishi kutilmoqda. Bizning talqinimizcha, bu kiberjosuslik va texnik kirish imkoniyatlarini aniq intelligence vazifalari bilan yaqinroq bog‘lashga xizmat qiladi.

- Rahbariyat intelligence natijalarini harbiy qo‘mondonliklarga yetkazish vaqtini qisqartirmoqchi. Masalan, aniqlangan aloqa yoki faoliyat haqidagi ma’lumot qaror qabul qiluvchiga kerakli paytda yetib borishi muhim. Yangi markazlarning to‘liq operatsion tayyorligi 2027-yil yanvariga mo‘ljallangan.

Eski direktoratlar tugatiladimi yoki yangi markazlar ularning ustiga qo‘shiladimi bu masala hali ochiq. Bizningcha, kompaniyalar uchun ham bu yerda amaliy saboq bor: Threat Intelligence tizimlari muhim ma'lumotlarni yanada ko'proq yig'ishi va natijasini SOC tekshiruviga, himoya choralariga va mas’ul shaxsning qaroriga tez yetib borishini ta'minlashi kerak bo'ladi.

X - Telegram - Linkedin - Youtube
  • 🔥 9
  • ❤ 6
  • ⚡ 2
  • 👍 1
Post #421 2.92K
⚡️ DARK SIGNALS // DAY 03

Tahdid oddiy xizmat xatidan boshlanishi mumkin.
Xodimga sud yoki hamkor tashkilot nomidan xat keladi. U hujjatni ko‘rish uchun havoladagi dasturni ishga tushiradi — hujumchi esa kompyuterga masofadan kirish imkonini oladi

Bu real holat: Kaspersky’ning 2026-yil fevral hisobotida Bloody Wolf campaign’i O‘zbekistonda taxminan 50 ta jabrlanuvchiga ta’sir qilgani qayd etilgan. Hujumlarda o‘zbek tilidagi soxta sud xabarlaridan foydalanilgan.

Biznes uchun bu mijozlar bazasi va moliyaviy hujjatlar, davlat tashkiloti uchun esa xizmat yozishmalari va fuqarolar ma’lumotlari xavf ostida qolishi demakdir.

CYBER-BRO Threat Intelligence qanday yordam beradi?
Platformamiz tashqi manbalarni 24x7 tartibida tashkilotingizga oid sizib chiqqan login-parollarni, soxta domenlarni va hujumchilarga bog‘liq signallarni izlaydi.

Topilmalar tekshirilib, tashkilotingizga aloqasi va xavf darajasi baholanadi.
Masalan, xodim credential’i aniqlansa — account’ni himoyalash va kirish tarixini tekshirish; soxta domen topilsa — uni bloklash va xodimlarni ogohlantirish uchun asos paydo bo‘ladi.

Rahbariyat nima xavf ostida ekanini, xavfsizlik jamoasi esa qayerdan tekshirishni boshlash kerakligini biladi.

X - Telegram - Linkedin - Youtube
  • 🔥 7
  • 🏆 4
  • 👍 2
Post #419 4.34K
🇺🇿 Mustaqilligimizning 35 yilligi muborak!

Yurtimiz tinch, taraqqiyoti bardavom, raqamli kelajagi-kibermakoni esa xavfsiz bo‘lsin!

X - Telegram - Linkedin - Youtube
  • ❤ 5
Post #417 3.07K
💻 Zamonaviy hujumlar tizimdan emas, insondan boshlanadi
Zamonaviy kiberjinoyatchi guruhlar ko‘pincha murakkab exploit ishlatmaydi. Ular kompaniya xodimi yoki IT Help Desk’ni aldab, qonuniy account orqali tizimga kirishlari ham mumkin


Ularning asosiy hujum texnikalariga :

Vishing — telefon orqali o‘zini xodim yoki technical support sifatida tanishtirish;
Credential theft — login va password’ni qo‘lga kiritish;
MFA bypass — yangi qurilmani account’ga ulash yoki tasdiqlash so‘rovini qabul qildirish;
SaaS access — Microsoft 365, Google Workspace, Salesforce yoki Slack’dagi ma’lumotlarga kirish;
Data exfiltration — muhim ma’lumotlarni yashirin ravishda tashqariga chiqarish;
Extortion — o‘g‘irlangan data’ni oshkor qilish bilan tahdid qilib, to‘lov talab qilish.

Biznes qanday himoyalanishi kerak?
Password reset va MFA o‘zgarishlari faqat qo‘shimcha identity verification orqali tasdiqlanishi, muhim account’larda phishing-resistant MFA ishlatilishi hamda SaaS platformalardagi yangi device, OAuth authorization va bulk download hodisalari doimiy kuzatilishi zarur.

😤 Threat Intelligence platformasining vazifasi — hujum sodir bo‘lgandan keyin xabar berish emas. U threat actor’larning yangi targetlari, infrastructure’i va TTP’larini oldindan aniqlab, ularni kompaniyaning mavjud attack surface’i bilan bog‘laydi. Natijada biznes qaysi tahdid unga tegishli ekanini va qaysi himoya chorasi birinchi bajarilishi kerakligini oldindan biladi.

X - Telegram - Linkedin - Youtube
  • 🔥 9
  • 🏆 6
  • ⚡ 5
  • 👍 3
Older posts →

About this channel

How can I read @cyberbrosecurity without a Telegram account?
TGViewer shows the public web preview Telegram publishes for CYBER-BRO Kiberxavfsizlik kompaniyasi: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does CYBER-BRO Kiberxavfsizlik kompaniyasi have?
CYBER-BRO Kiberxavfsizlik kompaniyasi (@cyberbrosecurity) has 2.68K subscribers on Telegram, refreshed roughly every 30 minutes.
Does CYBER-BRO Kiberxavfsizlik kompaniyasi know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →