TGViewer
Channel Public Channel
CYBER-BRO Kiberxavfsizlik kompaniyasi

CYBER-BRO Kiberxavfsizlik kompaniyasi

@cyberbrosecurity

Elite offensive security consulting for corporates & governments.

CYBER-BRO - cyber security company official telegram channel!

Contact: cyberbro@exat.uz - info@cyber-bro.uz
Subscribers
2.68K
Photos
282
Videos
48
Links
167

Showing posts older than #417 · Back to latest

Older Posts 7 shown
Post #416 2.19K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 🔥 11
  • 👍 5
  • ❤ 3
Post #415 3.53K
🤔 SentinelBRO ning yangi v2.0 soni e'lon qilindi, yangilanishda yigirmadan ortiq yangi imkoniyatlar qo'shildi

📣 SentinelBRO oddiy vulnerability scanner emas. Yangi versiyada memory-based C2/beacon scanning, ETW asosidagi network monitoring, lateral movement indikatorlari, persistence tekshiruvlari, USN Journal tahlili, LOLBAS/LOLDriver threat intelligence va qariyb 56 ta security check uchun remediation guide jamlangan

v2.0.0 — 2.0.0: C2/beacon scanner, live network monitoring, and 20+ new security features
Released: August 19, 2026


🔺 Added a C2/beacon scanner that enumerates suspicious RWX / unbacked-image memory regions in running processes

🔺 Added a "sleeping beacon" heuristic that tracks memory entropy changes over time to catch encrypted beacons

🔺 Added a signature-based Cobalt Strike config decoder (with a clear false-positive warning)

🔺 Added live per-process network traffic monitoring (ETW-based)

🔺 Added core lateral-movement indicators — active RDP/SMB/WinRM connections, sessions, and Security log analysis

🔺 Added detection of listening ports and VPN/tunnel tooling

🔺 Added saved Wi-Fi network history and a MAC-address list of all devices on the network (ARP)

🔺 Added a shared folders/drives list that auto-flags risky "Everyone: Full Control" permissions

🔺 Added USN Journal-based tracking that distinguishes file copy vs. move vs. delete

🔺 Added a large-file disk scanner (WinDirStat-style)

🔺 Added USB device history cleanup, with a confirmation dialog and a local audit log

🔺 Extended the recent file changes filter to 30 days and added filtering by file creation time

🔺 Expanded Autoruns coverage — Winlogon, IFEO/Debugger hijacking, AppInit/AppCert DLLs, WMI event subscriptions, and unsigned services

🔺 Added a boot configuration (BCD/bootmgr) check

🔺 Added a full list of elevated (SYSTEM/Administrator) processes

🔺 Added a list of OS restore points with dates

🔺 Added crash (BSOD) and unexpected shutdown/restart history

🔺 Added environment variables, PATH folder listing, and a PATH-hijacking (writable system folder) check

🔺 Added LOLBAS and LOLDriver (BYOVD) threat-intel scanners, with an in-app database update button

🔺 Added an end-of-life (EOL) checker for the installed Windows version

🔺 Added step-by-step, regedit-free GUI remediation guides for all ~56 security checks

🔺 Fully redesigned the interface — flat Windows 11-style design, grouped sidebar, native look and feel

🔺 Stability fixes: elevated commands no longer flash a console window; fixed an encoding bug in result parsing.


Changelog: https://www.sentinelbro.uz/en/version/2.0.0

X - Telegram - Linkedin - Youtube
  • 🔥 9
  • 🏆 4
  • ❤ 3
  • ❤‍🔥 1
Post #412 4.04K
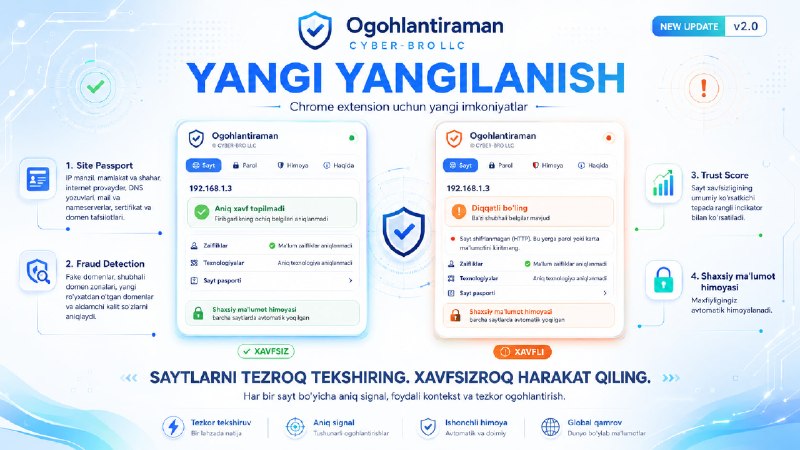
💥 Ogohlantiraman yordamchisining yangi soni e'lon qilindi

Endi siz biror saytga kirganingizda u saytning passporti shakllantirilib beriladi, bu orqali foydalanuvchiga oddiy tushinarli tilda bu zararli yoki ishonchli, xavfsiz manbaa ekani yetkaziladi

Updates:

Site Passport — full information for every site in one place: IP address, location (country and city), internet provider, DNS records (mail and nameservers), certificate and domain details.

Fraud Detection — automatically detects whether a site may be fake or fraudulent:
Fake domains imitating banks and payment systems (e.g. payme-bonus.xyz instead of payme.uz)

Suspicious domain zones commonly used by scammers

Recently registered new domains
Deceptive keywords in the address

Trust Score — an overall site safety indicator with a colour code is shown at the top.


Chrome uchun o'rnating : click

X - Telegram - Linkedin - Youtube
  • 🔥 8
  • 👍 4
  • ❤ 3
Post #401 4.43K
💥 AI Agent va Local Modellarni ishga tushirishdan oldin, 10 punktli Security Preflight

AI Agent oddiy chatbot emas u filesystem, terminal, API, browser, database va boshqa tool’lar bilan ishlashi mumkin. Shuning uchun production yoki lab muhitida ishga tushirishdan oldin quyidagilarni tekshiring:

1. Least Privilege
Agentga faqat vazifasi uchun zarur bo‘lgan permissions bering. root, Administrator yoki ortiqcha IAM privileges bilan ishlatmang.

2. Sandbox Isolation
Code execution va file processing’ni alohida Docker container, VM, WSL yoki sandbox ichida bajaring. Host filesystem’ga unrestricted access bermang.

3. Secrets Management
API key, token, password, .env, SSH key va credential’larni prompt/context ichiga joylashtirmang. Secrets’ni alohida Secrets Manager orqali boshqaring.

4. Tool Permissions
shell, filesystem, browser, email, database va boshqa tool’larni default-deny tamoyili bilan ulang. Keraksiz tool keraksiz attack surface degani.

5. Network Egress Control
Agent istalgan domain yoki IP’ga chiqmasligi kerak. allowlist, proxy yoki firewall orqali outbound traffic’ni cheklang.

6. Prompt Injection Defense
Web page, PDF, email, source code va RAG orqali kelgan content’ni untrusted input deb qabul qiling. External instruction’lar system prompt yoki security policy’ni override qilmasligi kerak.

7. Command Execution Guardrails
rm, curl | bash, PowerShell, package installation, process execution kabi high-risk action’lar uchun validation yoki human approval qo‘llang.

8. Data Access Scope
Agentga butun disk, database yoki shared folder’ni bermang. Faqat kerakli directory, table, collection yoki dataset bilan ishlashiga ruxsat bering.

9. Logging & Audit Trail
Prompt, tool call, executed command, file access, network request va error’larni audit log qiling. Incident yuz bersa, agent nima qilganini reconstruct qilish mumkin bo‘lishi kerak.

10. Kill Switch & Monitoring
Agent behaviour’ini kuzating va abnormal activity aniqlansa uni darhol to‘xtatadigan kill switch, rate limit, timeout va resource limit o‘rnating.

Asosiy qoida:
AI Agent’ni “aqlli assistant” emas, untrusted code’ni execute qilishi mumkin bo‘lgan privileged automation system sifatida himoyalang.


Local model ishlatayotganingiz data avtomatik ravishda xavfsiz degani emas - model local bo‘lishi mumkin, attack surface esa local emas.

🇺🇿 CYBER-BRO - Xavfsiz kiber sarhadlar sari!

X - Telegram - Linkedin - Youtube
  • 🔥 10
  • ❤‍🔥 3
  • 😍 3
  • ❤ 1
  • ⚡ 1
  • 🏆 1
Post #400 1.84K
CYBER-BRO Kiberxavfsizlik kompaniyasi 🎉 CYBER-BRO ACADEMY Biz eng muhim va zarur bo'lgan ehtiyojlar uchun sohadagi eng nozik muammolarni bartaraf eta oladigan, hayotiy kibertahdidlardan ximoyalanish uchun yetarlicha malaka va ko'nikmalarga ega bo'lish imkoniyatini taqdim qilamiz. ✅CYBER-BRO…
💥 CYBER-BRO Academy’dagi Professional Career - kurslari hozircha faqat amalda ishlayotgan mutaxassislar, tashkilot xodimlari va korporativ mijozlar uchun so'rovga ko'ra offlayn va onlayn tashkil etilmoqda. Ushbu professional dasturlarga kirish uchun avval fundamental bilimlarga ega bo‘lish talab etiladi.

Agar siz hali professional specialization bosqichiga tayyor bo‘lmasangiz, ta’limni aynan quyidagi "5 oylik kursdan" boshlashingiz mumkin.
  • 🔥 13
  • 👏 6
  • 👍 5
Post #390 2.86K
💥 Sun'iy intellekt hujum qurollariga aylanmoqda. Bilishingiz shart bo'lgan 8 ta tahdid turlari va undan himoyalanish qoidalari

- Deepfake va voice cloning — 3 soniyalik audio ovozingizni klonlashga yetadi. Bitta deepfake video-call bilan $25 mln o'g'irlangan.
- AI-phishing — WormGPT, FraudGPT darknetda obuna asosida sotilmoqda. Xatosiz, shaxsiylashtirilgan fishing xatlari - o'zbek tilida ham mavjud.
- AI-malware — polimorf kod har infeksiyada o'zini qayta yozadi, eskicha uslubdagi antiviruslar ojiz.
- Avtonom AI-agentlar — razvedkadan data exfiltration'gacha butun hujum zanjiri inson aralashuvisiz, 24/7 bajarilmoqda
- Parol va CAPTCHA — PassGAN parollarning yarmini 1 daqiqada topadi. CAPTCHA endi to'siq emas.
- Data poisoning — dataset'ning 0,01% zaharlansa ham, model noto'g'ri qaror chiqaradi.

Himoyalanish uchun:
 
- Callback qoidasi — ovoz/video so'rovni ikkinchi kanal orqali tasdiqlang
- MFA (SMS emas — authenticator yoki security key)
- Parol menejeri + har xizmatga alohida parol
- EDR/XDR/AI Security monitoring — AI hujumiga AI himoya!

💥 Chrome brovzeri qo'shimchasi orqali internetda xavfsiz bo'lish - Ogohlantiraman

🔥 Android qurilmalari uchun kompleks xavfsizlik imkoniyatlariga ega (apk,link,sos,safebox,app locker, website blocker,scanner...) - Avangard MSS

🤔 Windows AT da xavfsizlik uchun (Vulnscanner,monitoring,File forensics,patching...) - SentinelBRO


🇺🇿 CYBER-BRO - Xavfsiz kiber sarhadlar sari!

X - Telegram - Linkedin - Youtube
  • 🔥 11
  • 👍 5
  • ❤ 4
  • 👏 3
  • ⚡ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →