TGViewer
Channel Public Channel
Turan Security

Turan Security

@turansecurity

Turan Security Information Security services provider founded by heavily experienced guys | turansec.uz

www.instagram.com/turan.security
www.linkedin.com/company/turansecurity

Aloqa uchun: @turan_admin , info@turansec.uz
Subscribers
2.6K
Photos
327
Videos
43
Links
166
Recent Posts 13 shown
Post #674 3.1K
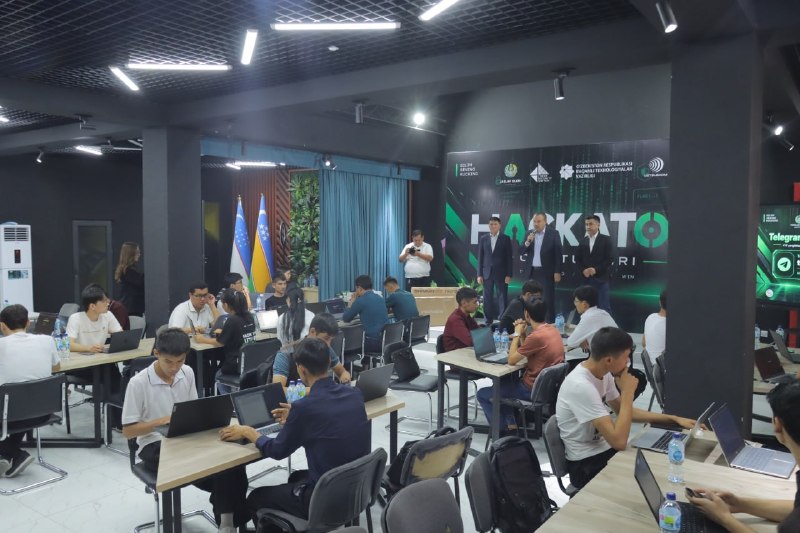
🏆 Turan Security — Cyberkent 4.0 CTF’da yuqori natijalar! 5–6-oktabr kunlari “Kiberxavfsizlik sammiti – Markaziy Yevroosiyo, Cyberkent 4.0” doirasida tashkil etilgan CTF musobaqasida Turan Security jamoasi muvaffaqiyatli ishtirok etdi.

Musobaqaning final bosqichida jamoamiz a’zolari bir nechta yo‘nalishlarda 1-o‘rinni egallashdi:
🥇 Blue Team — 1-o‘rin
🥇 Red Team — 1-o‘rin
🥇 AI Underworlds — 1-o‘rin
🥇 Bug Bounty — 1-o‘rin

Tashqaridan qaraganda, bu shunchaki yaxshi natijalar yoki navbatdagi g‘alaba bo‘lib ko‘rinishi mumkin. Ammo har bir natijaning ortida tinimsiz mehnat, uzoq muddatli tayyorgarlik, doimiy o‘rganish, tajriba va kuchli jamoaviy ish turibdi. Biz uchun eng katta yutuq faqat egallangan o‘rinlar emas — jamoamiz mutaxassislarining bilim va ko‘nikmalarini real raqobat muhitida yana bir bor namoyon eta olganidir. Tadbir tashkilotchilariga mazmunli va yuqori saviyada tashkil etilgan musobaqa uchun o‘z minnatdorchiligimizni bildiramiz.

Musobaqada qatnashgan barcha jamoalarni va, albatta, Turan Security jamoamizni ushbu natijalar bilan tabriklaymiz!
🚀 Oldinda yanada katta maqsadlar bor.
@TuranSecurity | www.turansec.uz
  • 🔥 36
  • ❤ 13
  • 👍 4
  • 😁 2
Post #670 2.29K
🥇 Nukus CTF musobaqasida 1-o‘rin!

Turan Security kiberxavfsizlik tashkiloti uchun yana bir quvonchli natija!
Mutaxassisimiz Iskandarov Ilhomjon Kiberxavfsizlik markazi tomonidan Nukus shahrida tashkillashtirilgan CTF musobaqasida 1-o‘rinni egalladi.

Musobaqani yuqori darajada tashkillashtirgan Kiberxavfsizlik markazi va Raqamli texnologiyalar vazirligiga minnatdorchilik bildiramiz.

@turansecurity | www.turansec.uz | info@turansec.uz
  • ❤ 9
  • 👍 8
  • 😢 8
  • 🔥 4
  • 😁 2
  • 👨‍💻 1
Post #665 2.77K
Turan Security kompaniyasi Cyber Security Summit | CENTRAL EURASIA – CSS 2026 ishtirokchilari safida!
Turan Security — yetakchi kiberxavfsizlik kompaniyasi va Markaziy Osiyodagi birinchi CVE Numbering Authority (CNA) hisoblanadi. Kompaniya tadqiqotchilari NASA, Google, Nvidia, Amazon, Alibaba kabi global texnologiya kompaniyalarining Hall of Fame dasturlarida ham e'tirof etilgan.
120 dan ortiq mijozga ega kompaniya SOC as a Service, penetratsion testlar, ISO/IEC 27001 va PCI DSS bo'yicha konsalting hamda auditlar, DevSecOps va boshqa kiberxavfsizlik xizmatlarini taqdim etadi. Ushbu xizmatlar tashkilotlarga kiberxatarlarni boshqarish, xavfsizlik nazorati vositalarini mustahkamlash va muhim raqamli infratuzilmani himoya qilishda yordam beradi.
CSS 2026 doirasida Turan Security o'zining Bug bounty va Threat intelligence platformalarini namoyish etadi — ular zaifliklarni aniqlash, yangi tahdidlarni kuzatib borish va tashkilotlarning umumiy xavfsizlik darajasini oshirish uchun amaliy yechimlarni taklif qiladi.
Turan Security jamoasi bilan 6–7 oktabr kunlari Toshkentda bo'lib o'tadigan CSS 2026 da uchrashing!


We are pleased to welcome Turan Security to Cyber Security Summit | CENTRAL EURASIA – CSS 2026!

Turan Security is a leading cybersecurity company and the first CVE Numbering Authority (CNA) in Central Asia. Its cybersecurity researchers have also been recognised in the Hall of Fame programmes of global technology companies like NASA, Google, Nvidia, Amazon, Alibaba.

With a portfolio of 120+ clients, company provides SOC as a Service, penetration testing, ISO/IEC 27001 and PCI DSS consulting and audits, DevSecOps, and other cybersecurity services designed to help organisations manage cyber risks, strengthen security controls and protect critical digital infrastructure.

At CSS 2026, Turan Security will showcase its bug bounty and threat intelligence platforms, offering practical solutions for identifying vulnerabilities, monitoring emerging threats and strengthening organisations’ overall security posture.

Meet the Turan Security team at CSS 2026 in Tashkent on 6-7 October.
  • ❤ 9
  • 🔥 3
  • 😁 3
  • 👍 1
Post #664 3.19K
Turan Security xavfsizlik byulleteni — GitLab CVE-2026-85706

Xavf darajasi: Critical — CVSS 10.0
Holati: Faol ekspluatatsiya tasdiqlangan (CISA KEV)

GitLab CE/EE tizimlarida CVE-2026-85706 — kritik Path Traversal, Arbitrary File Read zaifligi aniqlandi. Repository commits API’dagi autentifikatsiya tekshiruvlarining yetarli emasligi tufayli masofadagi, autentifikatsiyadan o‘tmagan hujumchi serverdagi ixtiyoriy fayllarni — konfiguratsiyalar, tokenlar, kalitlar va credentiallarni o‘qishi mumkin.

Zaiflik ta'sir etuvchi versiyalar:

GitLab CE/EE:
18.7 – 19.1.8 gacha
19.2 – 19.2.6 gacha
19.3 – 19.3.2 gacha

Xavfsiz versiyalar:

19.1.8, 19.2.6, 19.3.2 yoki keyingi versiyalar.
Tavsiyalar:
GitLab versiyasini zudlik bilan yangilash;
Gitlabni ichki perimeterga ko'chirish;

Tavsiyalarga tezroq e'tibor berishga chaqiramiz, sababi exploit allaqachon ommaga ochiqlangan.

Turan Security tashkilotlarni GitLab infratuzilmasini zudlik bilan inventarizatsiya qilish va yangilashga chaqiradi.

@turansecurity | www.turansec.uz | info@turansec.uz
  • 🔥 15
  • 👍 8
  • ❤ 3
Post #663 3.76K
😎Turan Security Xavfsizlik Byulleteni — Proxmox VE 7.4 Authentication Bypass

Xavf darajasi: Kritik

Proxmox Virtual Environment (PVE) 7.4 muhitlarida autentifikatsiyani chetlab o‘tishga imkon berishi mumkin bo‘lgan zaiflik haqida ma’lumotlar tarqalmoqda.

Mazkur zaiflik muvaffaqiyatli ekspluatatsiya qilingan taqdirda, hujumchiga autentifikatsiyasiz Proxmox boshqaruv interfeysiga kirish va virtualizatsiya infratuzilmasiga jiddiy ta’sir ko‘rsatish imkonini berishi mumkin.


Ayniqsa, Proxmox boshqaruv interfeysi Internet orqali to‘g‘ridan-to‘g‘ri ochiq bo‘lgan tashkilotlar ushbu holatga alohida e’tibor qaratishi lozim.

Tavsiyalar:

1. Proxmox VE versiyangizni zudlik bilan tekshiring.
2. PVE 7.4 ishlayotgan tizimlarni imkon qadar tezroq qo‘llab-quvvatlanadigan va xavfsiz versiyaga yangilang.
3. Proxmox boshqaruv interfeysini Internetga bevosita ochiq qoldirmang. VPN yoki boshqa himoyalangan kirish mexanizmlaridan foydalaning.
4. Administrator, ayniqsa root hisoblari uchun kuchli parol va MFA/TFA mexanizmlarini yoqing.
5. Proxmox API'ga, jumladan /api2/json/access/ticket endpointiga kelayotgan noodatiy va shubhali so‘rovlarni monitoring qiling.
6. Proxmox audit loglari, autentifikatsiya hodisalari va administrator hisoblaridagi faollikni tekshiring.
7. Agar boshqaruv interfeysi Internetga ochiq bo‘lgan bo‘lsa, administrator credentiallari, foydalanuvchilar, SSH kalitlari va tizim konfiguratsiyasini qo‘shimcha ravishda tekshiring.
8. Shubhali faollik aniqlangan taqdirda, administrator credentiallarini almashtiring va infratuzilmadagi boshqa tugunlarni ham tekshiring.

Internetda ushbu holatga oid PoC va ekspluatatsiya ma’lumotlari tarqalayotgani sababli, Proxmox VE 7.4 ishlatilayotgan tashkilotlarga tizimlarini kechiktirmasdan tekshirish va yangilash tavsiya etiladi.

Turan Security tashkilotlarni virtualizatsiya infratuzilmasidagi zaifliklarni aniqlash, baholash va bartaraf etish choralarini ko‘rishga chaqiradi.
@turansecurity | www.turansec.uz | info@turansec.uz
  • 🔥 15
  • 👍 4
  • ❤ 1
  • 👨‍💻 1
Post #662 3.07K
☠️Turansecurity xavfsizlik byulleteni — Keycloak CVE-2026-18963
Zaiflik darajasi : Kritik

Parolni tiklash orqali autentifikatsiyasiz hisob egallash. Darhol yangilang yoki vaqtinchalik chorani qo'llang.

Keycloak'ning reset-credentialsdagi kritik zaiflik (CVE-2026-18963, CVSS 9.1) autentifikatsiyasi istalgan foydalanuvchi (shu jumladan administratorlar) uchun parol tiklashni yakunlash va yangi parol o'rnatish imkonini beradi. Pochtadagi havolani bosish shart emas. Autentifikatsiya talab qilinmaydi, foydalanuvchi ishtiroki kerak emas, MFA yordam bermaydi. Sabab: holat tekshiruvining noto'g'ri amalga oshirilishi (CWE-640). Hozircha ekspluatatsiya kodi tarqalmagan, lekin CVE tasdiqlangan.

Ta'sirlangan versiyalar

26.7.2, 26.6.6 va 26.4.15 (LTS) dan oldingi barcha. Qo'llab-quvvatlanmaydigan tarmoqlar (26.5, 26.3 va eskilar) tuzatilmaydi va yangilanmaguncha doimiy zaif hisoblanadi.


Yechim

26.7.2 / 26.6.6 / 26.4.15 (LTS) ga yangilang. Tuzatish 26.8.0 da ham mavjud. Red Hat Build of Keycloak foydalanuvchilari: RHSA-2026:56519 / 56520 / 56523 / 56524 ni qo'llang.


@turansecurity | www.turansec.uz | info@turansec.uz
  • 🔥 12
  • 👍 8
  • ❤ 6
Post #661 2.26K

Forwarded from Oq Do'ppi BugBounty

🚀 Oqdoppi platformasida yangi dasturlar e’lon qilindi!

Sizlar uchun yana bir ajoyib yangiligimiz bor. Oqdoppi bug bounty platformasi yangi dasturlar bilan kengayishda davom etmoqda.

Platformada quyidagi dasturlar o‘z tadqiqotchilarini kutmoqda:

🔹 DOMO.uz — O‘zbekistonda elektr, gaz, suv, chiqindi, internet va boshqa uy-joy bilan bog‘liq xizmatlarni yagona platforma orqali boshqarish va to‘lash imkonini beruvchi mobil platforma.
🔹 ishGO.uz — ish beruvchilar va ish izlovchilarni yagona tizimda bog‘lovchi, O‘zbekistondagi ish qidirish va xodim yollash platformasi.
🔹 pDaftar.uz — kichik va o‘rta biznes uchun nasiya savdosini raqamlashtirishga xizmat qiluvchi fintech platforma.
🔹 AIBA.uz — bizneslar uchun sun’iy intellekt asosida moliyaviy va biznes boshqaruviga yordam beruvchi platforma.

Sizdan ethical tarzda ishlab zaifliklarni aniqlash va mas’uliyatli tarzda xabar qilishingizni so'raymiz.   Biznes egalariga o‘z tizimlarini yanada mustahkamlash va foydalanuvchilar uchun xavfsiz xizmat yaratishiga yordam bering.
  • 🔥 15
  • 👍 4
  • ❤ 2
Post #659 4.05K
Xabaringiz bor, Turan Security kiberxavfsizlik tashkiloti rasmiy CNA sifatidagi faoliyatini 2026-yil mart oyida boshlagan.

Ushbu davr mobaynida biz kiberxavfsizlik tadqiqotchilari va dasturiy ta'minot ishlab chiquvchilari bilan yaqindan hamkorlik qilib, CVE dasturi talablari asosida mas'uliyatli zaifliklarni oshkor etish (Responsible Vulnerability Disclosure) jarayonini qo‘llab-quvvatladik hamda 204 ta CVE (Common Vulnerabilities and Exposures)ni muvaffaqiyatli e'lon qildik.

Avgust oyida katta sakrash kuzatildi. Oyning dastlabki 13 kunida TuranSec CNA tomonidan 172 ta CVE e'lon qilingan. Bu ko'rsatkich jahondagi IBM, Red Hat, Microsoft kabi 534 ta CNA tashkilotlari orasida TOP-10 ko‘rsatkichlardan biri hisoblanadi - havola

Tushunishingiz uchun bundan 2 yil oldin ham CVE bo'yicha tadqiqotchilar bir nechtani tashkil etardi. Oxirgi 6 oy ichida 50 dan ortiq mahalliy kiberxavfsizlik tadqiqotchilari dunyoning TOP kompaniyalari mahsulotlaridan yangi turdagi zaifliklarni aniqlab 204 ta CVE e'lon qilinishi katta natija hisoblanadi. Buni sohada ishlab yurganlar yaxshi bilishadi, AI rivojlanishi Kiberxavfsizlik sohasida tadqiqot yo'nalishini yanada osonlashtirdi.

Biz bilan hamkorlik qilayotgan barcha tadqiqotchilarga o‘z minnatdorchiligimizni bildiramiz. Izlanishdan va o‘sishdan to‘xtamang!

Biz faoliyatimizni rivojlantirish va xizmatlarimizni yanada takomillashtirishda davom etamiz. Yaqin bir necha yil ichida O‘zbekistonda minglab yangi kiberxavfsizlik tadqiqotchilari va mutaxassislari yetishib chiqishiga o‘z hissamizni qo‘shishni maqsad qilganmiz.

@turansecurity | www.turansec.uz | info@turansec.uz
  • 🔥 23
  • 👍 7
  • ❤ 6
Post #658 3.19K
🧿 WordPressda 9.8 reytingdagi jiddiy zaiflik aniqlandi (CVE-2026-63030)!

Agar veb-saytingiz WordPress CMS platformasida bo'lsa, zudlik bilan chora ko'ring! WordPress tizimi va REST API mexanizmidagi jiddiy zaiflik sabab hujumchi hech qanday qo'shimcha ma'lumotlarsiz (masalan, login-parol) serverga masofadan buzib kirishi mumkin (RCE).

Zaiflik WordPress 6.9.x (6.9.5 gacha) va 7.0.x (7.0.2 gacha) versiyalarida mavjud.

Nima qilish kerak?

Saytni WordPress 7.0.2 yoki 6.9.5 versiyasiga zudlik bilan yangilash, WAF va REST API so'rovlari loglarini tekshirish va /wp-content/uploads/ da yangi .php fayllar mavjud emasligini tekshirish kerak.

@turansecurity | www.turansec.uz | info@turansec.uz
  • 🔥 18
  • 👍 8
  • ❤ 5
  • 🤔 4
Post #656 3.89K
🎉 Tarmoq Asoslari kursi rasman boshlandi!

😎Turan Security YouTube kanalida ko'pchilik kutgan Tarmoq Asoslari kursining ilk darsi e'lon qilindi!

Internet qanday ishlaydi? IP, MAC, Router, Switch, DNS, TCP/IP, Subnetting va boshqa muhim tarmoq tushunchalarini 0 dan boshlab amaliy misollar bilan o'rganasiz.

💻 Agar siz Cyber Security, System Administration, DevOps yoki Networking sohasiga kirishni rejalashtiryotgan bo'lsangiz, aynan shu kurs siz uchun mustahkam poydevor bo'ladi.

⭐️ Kanalga obuna bo'ling va yangi darslarni birinchilardan bo'lib o’rganing!

🎬 YouTube: Turan Security
🚀 Telegram: @turansecurity

🚀 Bugun boshlang, ertaga esa kuchli mutaxassis bo'ling!

#TarmoqAsoslari #Networking #NetworkBasics #TuranSecurity
  • 👍 19
  • ❤ 8
  • 🔥 6
  • 👀 1
Post #655 5.74K
😎 Yangi darslar Turan Securityning YouTube kanalida!

😎 Turan Security YouTube kanalida yangi darslar e'lon qilindi:

🛡 Information Security (InfoSec) – Axborot xavfsizligi asoslari, tahdidlar va himoyalanish usullari.
🌐 Web Pentesting – Veb-ilovalardagi zaifliklarni aniqlash, Burp Suite bilan ishlash va amaliy pentest jarayonlari.
🤒 Linux Administrator- Linux tizimlarini o’rganish.

1️⃣ Darslar o‘zbek tilida.
2️⃣ Boshlovchilar va tajribali foydalanuvchilar uchun mos.
3️⃣ Nazariya va amaliyot birgalikda.

⭐️ Hoziroq videolarni tomosha qiling, kanalga obuna bo‘ling va yangi darslarni o'tkazib yubormang!

🎬 YouTube: Turan Security

Videolarga Like bosishni va do‘stlaringiz bilan ulashishni unutmang! Maqsadimiz o'zbek tilidagi bilim manba’sini kuchaytirish va tajriba ulashish.

#TuranSecurity #CyberSecurity #InfoSec #WebPentesting #EthicalHacking #OWASP
#UzbekCyberSecurity
  • ❤ 15
  • 🔥 13
  • 👍 1
Post #654 3.59K
🔴 Red Team: Infratuzilma va Active Directory

Siz Active Directory bilan ishlashni bilasiz. Lekin uni qanday buzishlarinichi?

Ushbu kurs davomida haqiqiy xakerning yo'lini bosib o'tasiz — oddiy foydalanuvchidan Domain Admin darajasigacha:
3 oylik o'quv dasturi tarkibida:

🐧 Linux Privilege Escalation — SUID, Cron, Kernel exploits
🪟 Windows PE — DLL hijacking, Token impersonation, GodPotato
🎯 AD-hujumlar — BloodHound, Kerberoasting, DCSync, Pass-the-Hash
🕸 Lateral Movement — WMI, LOLBins, MITRE ATT&CK metodologiyasi asosida haqiqiy hujum usullari

Kurs yakunida — to'liq hujum bosqichlari: PE → Lateral Movement → Domain Admin yordamida amaliyot o'tkaziladi va hisobot yoziladi.

🤝 Turan Security bilan hamkorlikda

📍 Toshkent · Oflayn
📅 Boshlanish sanasi: 6-iyul
👥 Guruhga 10 nafargacha o'quvchi qabul qilinadi · Til: o'zbek

Ma'lumot va ro'yxatdan o'tish uchun → @fbaforclient

@turansecurity | www.turansec.uz | info@turansec.uz
  • 🔥 19
  • 👍 5
  • ❤ 4
  • 🌚 1
Post #652 5.08K
Qurbon Hayiti- samimiy niyat,ezgu amallar alohida qadr topadigan davr.
Qurbon Hayit bayrami muborak bo‘lsin!


Qurbon Hayit — bu avvalo uyning mehri, yaqinlarga g‘amxo‘rlik va avlodlarni birlashtiruvchi ezgu an’analar yanada qadrlanadigan muborak ayyomdir.
Ushbu bayram kunlari oilalaringizga qalb osoyishtaligi, diydor quvonchi, samimiy tabassumlar va chinakam fayz-u baraka olib kelsin.
Har bir xonadonda tinchlik, farovonlik va hamjihatlik hukm sursin.

@
turansecurity | www.turansec.uz | info@turansec.uz
  • ❤ 11
  • 🔥 9
  • 👨‍💻 4
Older posts →

About this channel

How can I read @turansecurity without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Turan Security: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Turan Security have?
Turan Security (@turansecurity) has 2.6K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Turan Security know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →