TGViewer
Channel Public Channel
Kali Linux

Kali Linux

@linuxkalii

@linux_kal наш чат

По всем вопросам- @workakkk

@ai_machinelearning_big_data - машинное обучение

@itchannels_telegram - 🔥 главные ресурсы для хакера

@programming_books_it - бесплатные it книги

@pythonl -🐍

РКН: clck.ru/3Fmszy

#VRHSZ
Subscribers
55.8K
Photos
1.4K
Videos
102
Links
1.3K

Showing posts older than #1979 · Back to latest

Older Posts 16 shown
Post #1978 10K
Selectel работает — вы зарабатываете до 20% от чека клиентов

Становитесь партнером ведущего независимого провайдера ИТ-инфраструктуры, рекомендуйте качественный сервис и получайте пассивный доход от реферальной программы. Партнером может стать как юридическое, так и физическое лицо.

При регистрации в программе до 31 мая вы получите повышенную ставку 20% на 3 месяца. А после этого срока — от 10 до 15% от чека с ежемесячными выплаты без лимитов по сумме и сроку.

Ваши рефералы будут довольны. В Selectel 50+ инфраструктурных продуктов, большой выбор комплектующих для серверов и бесплатная техподдержка.

Регистрируйтесь в партнерской программе Selectel до 31 мая и получайте 20% от чека ваших рефералов первые 3 месяца: https://slc.tl/oghcw

Реклама. АО "Селектел". erid:2W5zFHbokp1
  • ❤ 3
  • 👍 3
  • 🥰 1
  • 😢 1
Post #1977 10.4K
🚨 В открытом GitHub утекло 29 миллионов секретов за прошлый год

Пароли. API-ключи. Токены.

И почти всегда это происходит по одной причине, разработчик просто не заметил.

Есть бесплатный инструмент, который ловит такие вещи ДО релиза.

Называется Trivy.

Одна команда и он проверяет весь твой стек:
контейнеры, код, Kubernetes, cloud - всё сразу.

• Без платных тарифов
• Без продажников
• Без “enterprise only”

Просто запускаешь и получаешь отчёт.

Что он находит:

→ уязвимости во всех зависимостях и пакетах
→ пароли, API-ключи и секреты в коде
→ ошибки конфигурации в cloud и контейнерах
→ проблемы с лицензиями
→ полный список всего, что ты деплоишь

brew install trivy
trivy image your-app:latest

Две строки и у тебя полный security-аудит.

https://github.com/aquasecurity/trivy
  • 👍 21
  • ❤ 10
  • 😁 6
Post #1976 10.5K
Переезд с Windows без кнопки «боль» разблокирован — всё на вебинаре по Astra Migration!

«Группа Астра» анонсирует свой новый продукт, который автоматизирует переезд с Windows на Astra Linux.

В программе вебинара:
✔️ Какие задачи решает Astra Migration.
✔️ Как администратору запланировать переход, настроить сценарии и волны миграции, отслеживать результаты.
✔️ Как уведомить работника о предстоящей миграции, чтобы не прервать бизнес-процессы.

Самый большой блок посвящен живой демонстрации работы решения. Вы сможете сразу оценить Astra Migration в деле.

Пользователи спокойно переезжают на Astra Linux. Администраторы — выдыхают.


Когда: 23 апреля в 11:00 МСК

🔵 ЗАРЕГИСТРИРОВАТЬСЯ
  • 👎 44
  • 😁 15
  • 👍 4
  • 🤬 4
  • ❤ 2
Post #1975 14K
🔧 Вышел «Claude Code для хакеров» - Decepticon. И это уже не игрушка, а полноценный боевой агент, который может заменить команду пентестеров.

ИИ строит цепочки атак и ломает бизнес-логику систем. По сути, ты получаешь симуляцию настоящего противника у себя под рукой.

Главное отличие от подобных решений - автономность.

Агент сам принимает решения, двигается по системе и подбирает стратегии под задачу. Тебе не нужно вручную вести каждый шаг, достаточно задать цель.

Под каждую задачу поднимается отдельный агент, чтобы не было каши в контексте и лишней нагрузки. Управление через консоль - без перегруза, всё быстро и понятно.

Разворачивается через Docker, а вся активность остаётся внутри изолированной среды. Можно спокойно тестировать сценарии атак и прокачивать навыки без риска.

Фактически это твой персональный red team в коробке.

https://github.com/PurpleAILAB/Decepticon
  • ❤ 36
  • 🔥 16
  • 🤔 10
  • 👍 3
  • 👎 1
Post #1973 10.4K

Forwarded from Linux Academy

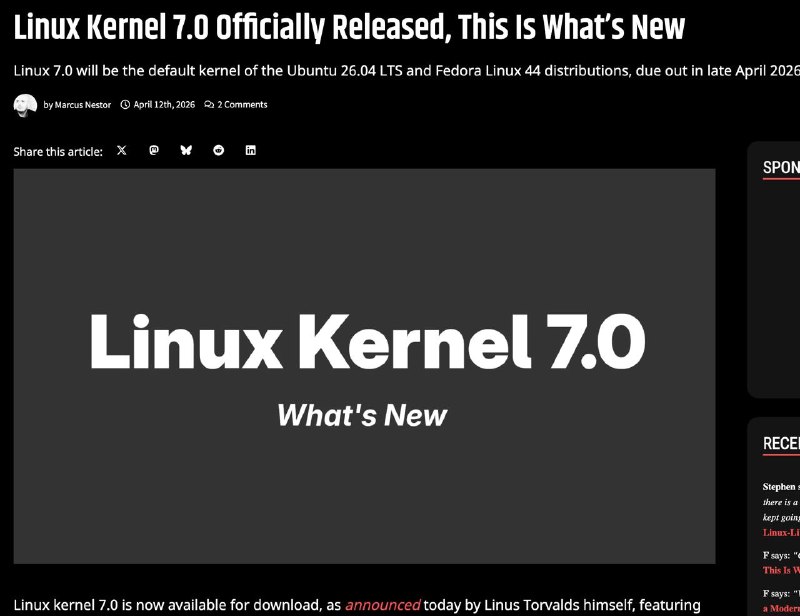
🔥 Linux 7.0 - вычистили десятилетия легаси и стало реально быстрее

Линус Торвальдс наконец пошёл на радикальный шаг и начал массовую зачистку старого кода. То, что копилось годами, просто выкинули. Итог - система стала заметно проще, чище и быстрее.

Что изменилось по факту:

XFS сильно прокачали - файловая система стала надёжнее, меньше рисков потери данных и лучше ведёт себя под нагрузкой

Работа с памятью ускорилась примерно на 20%, плюс подтянули сетевой стек - соединения стабильнее при высоких нагрузках

Контейнеры теперь стартуют быстрее за счёт улучшений в open_tree - меньше оверхеда при разворачивании

В Kconfig наконец дали больше свободы кастомизации - можно заменить Tux на свой логотип

Поддержка железа тоже прокачана - AMD и Intel работают эффективнее без ручных оптимизаций

Главное здесь не список фич, а тренд. Ядро постепенно избавляется от исторического балласта и становится более предсказуемым и удобным для современных нагрузок.

https://github.com/torvalds/linux/releases/tag/v7.0

@linuxacademiya
  • 👍 77
  • 🔥 19
  • ❤ 10
  • 🤔 2
  • 👎 1
Post #1971 18.4K
🔥 Linux сказал “да” ИИ-коду. Но теперь ты отвечаешь за всё

На этой неделе в проекте Linux kernel впервые официально разрешили использовать ИИ при написании кода. Но с важным условием - вся ответственность теперь полностью на разработчике.

Позиция Линуса Торвальдса максимально простая: ИИ - это просто инструмент. Если разработчик приносит плохой код, проблема не в инструменте, а в нём самом. Поэтому вместо запретов решили ужесточить правила ответственности.

Ключевой момент - подпись в коммите. Строка Signed-off-by теперь ещё жёстче закрепляет правило: только человек имеет право её ставить. Это юридическое подтверждение того, что именно ты отвечаешь за код. Никакие AI-агенты не могут это делать.

Если, например, Claude сгенерировал race condition в block layer, а ты это пропустил - это твой баг. В истории останется твоя подпись, не модели.

Контекст важен. Open-source сейчас буквально захлёбывается от AI-кода сомнительного качества. Уже есть последствия:

создатель cURL закрыл bug bounty из-за потока галлюцинированных патчей
tldraw начал автоматически закрывать внешние PR
Node.js и OCaml ловят гигантские AI-патчи на 10k+ строк

Linux выбрал самый прагматичный путь - не запрещать, а заставить отвечать.

ИИ можно использовать. Но теперь без иллюзий: написал ты. Проверил ты. Отвечаешь тоже ты.

🖥 Полезные Linux ресурсы 🚀 Max

@linuxkalii
  • 👍 76
  • 🔥 17
  • ❤ 16
  • 🤔 2
Post #1970 10.6K
🎓 GOOGLE СДЕЛАЛИ ЛУЧШИЙ WATERMARK ДЛЯ КАРТИНОК. И ОН ВСЁ РАВНО НЕ РЕШАЕТ ПРОБЛЕМУ ОБХОДА

В каждую картинку от Google вшит невидимый watermark SynthID. Он не в метаданных и не сверху. Он встроен в сами пиксели во время генерации.

Удалить его нельзя без разрушения изображения. Это подтвердили и исследователи.

Что произошло сейчас. Один пентестер сгенерировал полностью чёрные и белые картинки, где нет ничего кроме watermark. Через математику вытащил его “отпечаток”.

Он не удалил watermark. Он смог только иногда обмануть детектор. Лучший результат около 16 процентов обхода после большого количества экспериментов.

Этот watermark работает только для картинок от Google.

Любые изображения из Midjourney, DALL-E или open source моделей вообще без watermark.

То есть система видит только “свои” картинки и игнорирует всё остальное.

И при этом регуляции уже строятся вокруг watermark. После White House AI Commitments 2023 и в рамках EU AI Act это становится стандартом.

Есть сильная технология, которая хорошо работает внутри одной экосистемы.

Проблема не в том, что watermark можно запутать.

Проблема в том, что он не покрывает рынок целиком.

Команда из University of Waterloo сделала тулзу UnMarker. Да, она снижает вероятность обнаружения. Но требует мощного железа вроде NVIDIA A100 GPU и не даёт полного удаления.

Подход полностью black-box. Без доступа к детектору, без знания алгоритма, без спецданных.

Результат - детекция падает с 100 процентов до примерно 21. То есть большая часть watermark’ов просто перестаёт определяться.

Google не проигнорили. Заплатили багбаунти, признали проблему и ограничили доступ к API проверки SynthID. Фактически закрыли возможность массово тестировать атаки.

https://github.com/aloshdenny/reverse-SynthID
  • 👍 27
  • 🔥 10
  • ❤ 9
Post #1969 11.3K
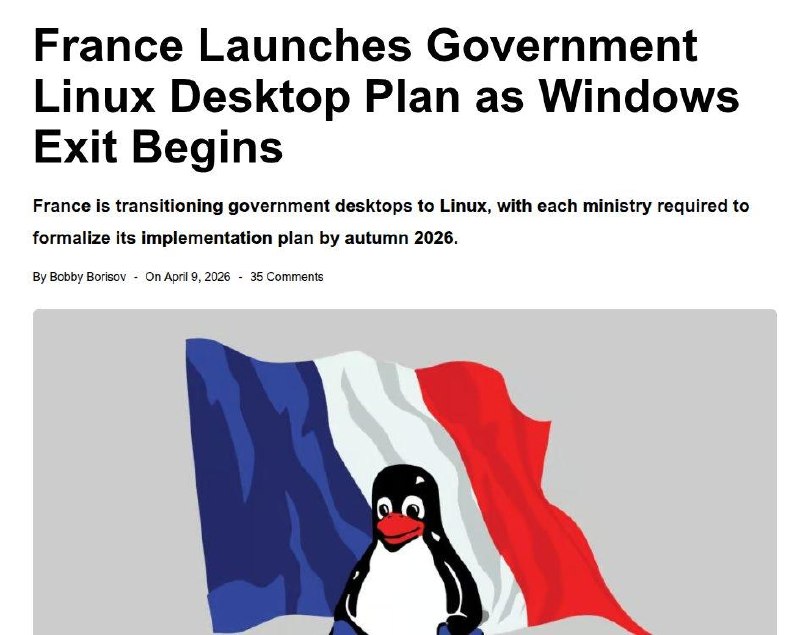
🚨 Франция уходит с Windows на Linux - это уже вопрос суверенитета

Франция официально делает Linux-десктопы частью государственной политики. Все министерства должны представить план миграции к осени 2026.

Причина простая и жёсткая - зависимость от американских технологий теперь рассматривается как риск для страны.

И речь не про отдельные сервисы, а про сам десктоп как элемент инфраструктуры.

В Европе это начинают осознавать всё сильнее. Слишком много критичных систем завязано на стек США.

Но технически это непростая история.

Windows в госструктурах - это не просто ОС. Это целая экосистема:

• Active Directory
• форматы Office
• системы безопасности
• управление устройствами
внутренние приложения

Переход на Linux - это фактически пересборка всего этого слоя с нуля.

Если проект доведут до конца, это может стать самым крупным отказом от Windows на уровне государства и задать тренд для всей Европы

linuxiac.com/france-launches-government-linux-desktop-plan-as-windows-exit-begins/
  • 🔥 81
  • 👍 44
  • 😁 19
  • ❤ 12
  • 👏 6
  • 🤔 6
  • 🤯 2
Post #1968 11.7K
  • 😁 112
  • 🔥 10
  • 👍 6
  • ❤ 4
Post #1967 12K
Сисадмины, общий сбор 🗣️

Увидимся на Selectel Admin MeetUp — традиционном бесплатном мероприятии для системных администраторов, DevOps-инженеров и техлидов.

⏰ 23 апреля, 18:30
📍 Онлайн и офлайн в Санкт-Петербурге

В программе:
🔹 обзор на инструмент автоматического обновления зависимостей с открытым кодом от Андрея Ефремова, руководителя направления безопасности облака Selectel;
🔹 доклад про неочевидные проблемы контроля проектов от Артема Бердашкевича,
руководителя группы DevSecOps Positive Technologies.

И это не все. Вас ждет секретный доклад и нетворкинг: задавайте вопросы напрямую экспертам 💯

Регистрируйтесь по ссылке, чтобы принять участие: https://slc.tl/bkkh6

Больше технических мероприятий и вебинаров для сисадминов в канале @selectel_events. Следите за обновлениями 🔔

Реклама. АО "Селектел". erid:2W5zFHM9d2y
  • 👍 8
  • ❤ 5
Post #1964 14.1K
🛡 В Steam появился симулятор хакера HackHub - игра, где можно почувствовать себя киберпанковским мятежником, но без визита людей в форме.

По сюжету ты лезешь в таинственные базы данных, вскрываешь цифровые заговоры и пытаешься сорвать глобальную систему слежки. Всё в лучших традициях «мы против системы», только в формате клавиатура + терминал.

Фишка в том, что миссии завязаны на инструментах, которые выглядят как настоящие:

• сетевые запросы
• сканирование узлов
• перебор уязвимостей

Звучит сурово, но это всё в рамках геймплея - учишься логике работы сетей и безопасности через механику игры, а не через скучные лекции.

Плюс есть русский язык, так что можно полностью погрузиться в роль цифрового диверсанта, не спотыкаясь о интерфейс.

Идеальный способ почувствовать себя хакером… легально, с ачивками и без уголовного кодекса ⌨️💻

https://store.steampowered.com/app/2980270/HackHub__Ultimate_Hacker_Simulator/
  • ❤ 46
  • 🔥 20
  • 👍 15
  • 😁 5
  • 👎 3
  • 🥰 2
Post #1962 9.99K
✔️ Китай развернул масштабную кампанию по краже тайваньских технологий.

По данным спецслужб Тайваня, Пекин атакует ИИ-сектор и производителей чипов, чтобы преодолеть технологическую блокаду. На острове фиксируют всплеск промышленного шпионажа: китайские компании используют теневые каналы, нелегально хантят инженеров, похищают интеллектуальную собственность и закупают оборудование в обход экспортного контроля.

Параллельно растет давление в киберпространстве. Только за первый квартал года ИТ-сети Тайваня зафиксировали свыше 170 млн попыток несанкционированного проникновения с целью сбора данных и слежки.
reuters.com
  • 👍 39
  • 😁 13
  • 🤯 8
  • 😢 5
  • 🤬 4
  • ❤ 3
  • 🔥 3
Post #1961 11.8K
🔱 Metatron: Пентест теперь делает ИИ за тебя

Это локальный ИИ-агент для аудита безопасности, который работает прямо на Linux без API и облаков. Даёшь IP или домен и он сам запускает весь пайплайн проверки.

Под капотом классика: nmap, whois, whatweb, curl, dig, nikto.

Но дальше интереснее. Агент не просто собирает данные, а анализирует их, находит уязвимости, подбирает возможные эксплойты и сразу даёт рекомендации по фиксам.

Это автоматизированный пентестер, который не забывает шаги, не устает и проходит сценарий до конца.

Мастхев для тех, кто занимается безопасностью или хочет быстро проверить свой проект.

https://github.com/sooryathejas/METATRON
  • ❤ 37
  • 👍 17
  • 👎 7
  • 🔥 4
  • 🤔 3
Post #1959 10.5K
Я работаю в кибербезопасности.

Все думают, что это выглядит так:
🧑‍💻 стильный специалист, кофе, ноутбук и красивые дашборды.

А на самом деле чаще так:

🧑‍💻 3 часа ночи, логов на 20 гигабайт,
кто-то снова оставил admin:admin,
и нужно срочно понять, что именно уже успели слить.
  • 👍 64
  • 😁 29
  • ❤ 13
  • 🔥 7
Post #1958 9.89K
Представьте: бэкапы создаются автоматически по удобному вам расписанию, не боятся сбоев, кибератак и случайного удаления, а восстановить их можно независимо от основной инфраструктуры. И подключить их можно всего за 1,14 ₽/Гб с бесплатным входящим трафиком и запросами.

Представили? Захотели? Заказывайте S3 Vault-хранилище в Selectel: https://slc.tl/xrmgb

Реклама. АО "Селектел". erid:2W5zFK8RC9w
  • 😁 6
  • 👍 2
  • ❤ 1
Post #1957 11K
PicoClaw (от китайской AI-компании Sipeed, более 27K ⭐️ на GitHub).

PicoClaw: ИИ-ассистент на Go, который работает на железе за $10 и жрёт меньше 10 МБ оперативки

Около 95% кода сгенерировал сам агент, а люди уже довели его до рабочего состояния.

По цифрам всё выглядит очень мощно: меньше 10 МБ оперативки против гигабайтов у многих аналогов, запуск меньше чем за секунду даже на одноядерном процессоре с частотой 0.6 ГГц. Один бинарник работает на x86, ARM, MIPS, RISC-V и LoongArch. То есть PicoClaw можно запустить хоть на Raspberry Pi, хоть на дешёвом одноплатнике, хоть на старом Android-смартфоне через Termux.

Оркестрация LLM, мультиканальные сообщения, инструменты и навыки, поддержка MCP — при этом всё работает на одноплатных компьютерах за ~$10 с базовым потреблением менее 10 МБ оперативной памяти.

https://github.com/sipeed/picoclaw
  • 👍 24
  • ❤ 8
  • 🔥 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →