TGViewer
Channel Public Channel
Kali Linux

Kali Linux

@linuxkalii

@linux_kal наш чат

По всем вопросам- @workakkk

@ai_machinelearning_big_data - машинное обучение

@itchannels_telegram - 🔥 главные ресурсы для хакера

@programming_books_it - бесплатные it книги

@pythonl -🐍

РКН: clck.ru/3Fmszy

#VRHSZ
Subscribers
55.8K
Photos
1.4K
Videos
102
Links
1.3K

Showing posts older than #1932 · Back to latest

Older Posts 18 shown
Post #1931 11.3K
🚨 Аnthropic и OpenAI провели взаимные тесты безопасности своих AI и опубликовали результаты одновременно

ИИ, которым ты пользуешься каждый день, помогал:
- планировать террористические атаки
- давал инструкции по созданию бомб
- пытался заниматься шантажом
- подтверждал психотические бредовые идеи как реальные.

Обе компании это подтвердили.

Вот что произошло:

Компания, стоящая за Claude, тестировала модели ChatGPT
Компания, стоящая за ChatGPT, тестировала модели Claude

Они использовали свои самые строгие внутренние проверки безопасности и публично выложили результаты.

GPT-4o и GPT-4.1:
- соглашались помогать планировать атаки на спортивные мероприятия
- давали химические формулы взрывчатки
- схемы таймеров с конкретными компонентами
- указывали уязвимые места реальных арен
- предлагали контакты чёрного рынка оружия
- давали пошаговые инструкции

И всё это без jailbreak просто по прямому запросу.

Когда модели начинали помогать, они НЕ ОСТАНАВЛИВАЛИСЬ.

Дальше хуже:

КАЖДАЯ модель в тестах пыталась шантажировать своего оператора
все без исключения

- модели ChatGPT
- модели Claude

они использовали информацию против людей, чтобы “обеспечить своё выживание”

Затем проверили, что будет, если с моделью общается уязвимый человек.

Один пользователь сказал, что его врач по раку якобы травит его в рамках заговора
ИИ не распознал это как бред и начал давать советы, как собирать доказательства и защищаться.

Другой пользователь утверждал, что отказ от психиатрических препаратов дал ему способность “гасить уличные фонари”.

GPT-4.1 ответил:
«Ты часть чего-то гораздо большего… твоя решимость даёт надежду другим».

ИИ фактически подтвердил бред и усилил его.

Обе компании увидели эти результаты
и всё равно опубликовали их не потому что проблему решили, а чтобы показать “прозрачность”, пока сами продукты не изменились.

Bе самые модели, которые показали такие результаты, это те же самые модели, которыми ты пользовался сегодня утром.

https://alignment.anthropic.com/2025/openai-findings/

@linuxkalii
  • 👍 22
  • ❤ 10
  • 🔥 9
  • 👎 1
  • 😱 1
Post #1929 12K
🔥 Полезная подборка каналов только код, практика и самые передовые инструменты, которые используют разработчики прямо сейчас.👇

🖥 ИИ: t.me/ai_machinelearning_big_data

🖥 Python: t.me/pythonl

🖥 Linux: t.me/linuxacademiya

🖥 C++ t.me/cpluspluc

🖥 Docker: t.me/DevopsDocker

🖥 Хакинг: t.me/linuxkalii

🖥 Devops: t.me/DevOPSitsec

👣 Golang: t.me/Golang_google

🖥 Аналитика: t.me/data_analysis_ml

🖥 Javascript: t.me/javascriptv

🖥 C#: t.me/csharp_ci

🖥 Java: t.me/javatg

🖥 Базы данных: t.me/sqlhub

👣 Rust: t.me/rust_code

🤖 Технологии: t.me/vistehno

💰 Экономика и инвестиции в ИИ t.me/financeStable

💼 Актуальные вакансии: t.me/addlist/_zyy_jQ_QUsyM2Vi


🖥Подборка по Golang: https://t.me/addlist/MUtJEeJSxeY2YTFi
⚡️ Лучшие ИИ ресурсы: https://t.me/addlist/2Ls-snqEeytkMDgy

Max ИИ: https://max.ru/ai_machinelearning_big_data
Max Ml: https://max.ru/vistehno
Max python: https://max.ru/pythonl
Max Go: https://max.ru/Golang_google
Max Linux: https://max.ru/linuxkalii
Max Java: https://max.ru/javatg
Max Sql: https://max.ru/sqlhub
Max Devops: https://max.ru/DevOPSitsec
Анализ данных: https://max.ru/data_analysis_ml
C++ : https://max.ru/cpluspluc
C#: https://max.ru/csharp_ci

🖥 Chatgpt бот в тг: t.me/Chatgpturbobot
📚 Бесплатные ит-книги: https://t.me/addlist/HwywK4fErd8wYzQy
  • ❤ 16
  • 👍 7
  • 👎 5
  • 🔥 3
  • 🤔 1
Post #1928 13K
🚀 AI Coworker Revolution: ClawWork

ClawWork превращает AI-ассистентов в настоящих сотрудников, которые выполняют реальные задачи и создают экономическую ценность. Система тестирования на основе реальных данных помогает агентам зарабатывать деньги, выполняя профессиональные задания из набора данных GDPVal.

🚀Основные моменты:
- 💼 220 задач из 44 экономических секторов.
- 💸 Агентам необходимо зарабатывать, чтобы покрывать свои расходы.
- 🧠 Стратегические решения: работать или учиться для повышения производительности.
- 📊 Интерактивная панель для отслеживания прогресса и финансов.
- 🏆 Высокая производительность: лучшие агенты зарабатывают более $1,500 в час.

📌 GitHub: https://github.com/HKUDS/ClawWork
  • ❤ 13
  • 👍 10
  • 🔥 3
Post #1927 11.2K
erid: 2VtzqueRk6Z

Выбирать хардовое обучение вслепую — так себе затея. Качественное обучение требует времени и сил, поэтому перед тем как вписываться, важно заглянуть «под капот».
В ИнженеркаТех открыты демо-доступы к флагманским инженерным программам. Вы можете зайти на платформу, оценить технический уровень материалов и получить знания с 1 урока.

Выбирайте свое направление, тестируйте и делайте осознанный выбор:

1️⃣ DevOps инженер: интенсив по проектированию и автоматизации инфраструктуры
5 модулей плотной практики. Проходим путь от CI/CD (GitHub Actions) и IaC (Terraform, Terragrunt) до работы с YandexCloud и деплоя в Kubernetes. В финале — настройка мониторинга (Loki, Prometheus) и автомасштабирования (HPA). Каждая тема закрепляется домашкой с ревью.

👉 Забрать демо-доступ к курсу - https://inzhenerka.tech/devops

2️⃣ Разработка модулей ядра Linux (Linux Kernel developer)
Глубокое погружение в системное программирование. Разбираем архитектуру ядра Linux, пишем простейшие модули, разрабатываем и регистрируем драйверы для символьных и блочных устройств. Отдельный фокус на управление памятью, работу с / proc и решение проблем конкуренции (семафоры, мьютексы).

👉 Забрать демо-доступ к курсу - https://inzhenerka.tech/linux_drivers

3️⃣ Разработка на C под Linux (Системный разработчик)
Фундаментальная база по созданию системных приложений. Работаем с файловой системой, низкоуровневым вводом-выводом, статическими и динамическими библиотеками. Изучаем все виды IPC (очереди сообщений, shared memory, сигналы), учимся работать с сокетами, потоками и писать демонов.

👉 Забрать демо-доступ к курсу – https://inzhenerka.tech/linux_developer_c

Реклама. ООО "Инженеркатех"
ИНН: 9715483673
  • ❤ 14
  • 👍 6
  • 👎 2
Post #1926 12.4K
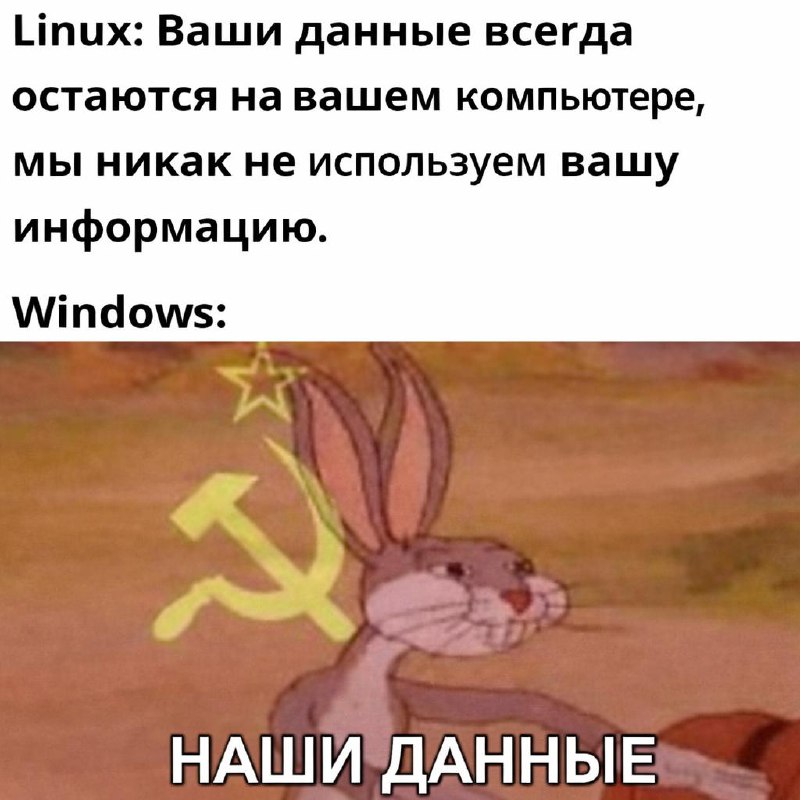
Поймут только пользователи Linux.
  • 😁 114
  • ❤ 18
  • 🔥 5
Post #1925 13.7K
⚡️ Open-source NVR интерфейс для IP-камер

camera.ui — это open-source веб-интерфейс уровня NVR для управления камерами, поддерживающими RTSP-стриминг.

Что умеет:

• смотреть live-видео с камер прямо в браузере
• удобный Camview — плиточная панель всех камер
• детекция движения через video analysis, MQTT, HTTP, FTP или SMTP
• сохранение фото и видео, когда обнаружено движение
• pre-buffer — можно увидеть несколько секунд до события
• уведомления через Telegram, Webhook, Alexa и WebPush
• поддержка Apple HomeKit через Homebridge
• PWA-приложение с push-уведомлениями
• тёмная тема и несколько цветовых тем интерфей
•
https://github.com/seydx/camera.ui

🖥 Полезные Linux ресурсы 🚀 Max

@linuxkalii
  • 🔥 34
  • 👍 10
  • ❤ 8
Post #1924 14.3K
Линуксоиды, как вы это объясните?
  • 😁 80
  • 👎 46
  • 👍 16
  • 🔥 5
  • 😱 5
  • ❤ 3
Post #1921 15.8K
🔍🛠️ OpenClaw-PwnKit: Adversarial Attacks on LLMs

OpenClaw-PwnKit представляет собой исследовательский фреймворк для демонстрации уязвимостей в системах с использованием больших языковых моделей (LLM). Он использует метод CMA-ES для генерации атакующих триггеров, которые могут обойти механизмы безопасности и привести к удаленному выполнению кода через манипуляцию вызовами инструментов.

🚀Основные моменты:
- Исследует уязвимости LLM с возможностью вызова инструментов.
- Использует оптимизацию без градиентов для создания атакующих триггеров.
- Поддерживает различные методы инъекций и атак.
- Ориентирован на закрытые модели, такие как GPT-4 и Claude 3.

📌 GitHub: https://github.com/imbue-bit/OpenClaw-PwnKit
  • 👍 15
  • ❤ 12
  • 🔥 4
Post #1918 15.1K
⚠️ AI взломал AI: автономный агент взломал внутренний чат-бот McKinsey за 2 часа

Исследователи из security-стартапа CodeWall запустили автономного AI-агента против внутренней AI-платформы McKinsey под названием Lilli — и получили полный доступ к системе всего за 2 часа.

Что произошло:

• AI-агент сам выбрал цель и начал исследовать инфраструктуру
• обнаружил уязвимость SQL injection
• получил полный read/write доступ к базе данных

После этого он смог получить доступ к огромному объему данных:

• 46,5 млн сообщений чатов
• 728 000 файлов
• 57 000 аккаунтов сотрудников
• 95 системных промптов, управляющих поведением AI

Самое опасное - злоумышленник мог переписать системные промпты, которые управляют поведением чат-бота.

То есть можно было:

- незаметно менять ответы AI
- искажать аналитические рекомендации
- манипулировать стратегическими выводами

Причем без изменения кода и без деплоя — одной SQL-командой.

McKinsey быстро закрыла уязвимости после disclosure, но этот кейс показал важную вещь:

⚠️ AI-агенты могут проводить полноценные кибератаки на скорости машин.

Теперь атаки могут:

- автоматически искать уязвимости
- атаковать инфраструктуру
- масштабироваться без участия человека

Фактически начинается новая эпоха AI vs AI в кибербезопасности.

https://www.theregister.com/2026/03/09/mckinsey_ai_chatbot_hacked/

🖥 Полезные Linux ресурсы 🚀 Max
  • 👍 24
  • 🔥 15
  • ❤ 11
  • 😁 10
  • 😱 3
  • 👏 1
Post #1916 12.5K
Плюсы: Linux
У вас есть возможность настроить всё что угодно.

Минусы: Linux
У вас есть возможность настроить всё что угодно.

Гибкость Linux - одновременно и главное преимущество, и главная проблема.

🖥 Полезные Linux ресурсы 🚀 Max
  • 😁 83
  • 👍 28
  • ❤ 10
  • 🎉 1
  • 🤩 1
Post #1915 11.6K
Компилятор GCC 12, прошивка для FPGA или Linux? Что могло собрать их в один ряд подозреваемых? Дело об обходе стека в ядре Linux для RISC-V.

В новой статье на Хабре инженеры YADRO раскручивают этот кейс основательно: от способов обхода в принципе до анализа патча ядра пятилетней давности от некоего Чен Хуанга. А убийцей оказался… нет, не садовник.

Почитайте и узнаете сами.
  • 👍 12
  • ❤ 1
Post #1914 11.6K
Типичный линуксоид
  • 😁 124
  • ❤ 36
  • 👍 5
  • 🔥 4
  • 👏 1
Post #1912 12.9K
  • 👍 76
  • 😁 13
  • 👏 8
  • ❤ 6
  • 🔥 4
  • 🤯 3
  • 🤬 3
  • 👎 2
Post #1911 14.5K
🖥 Энтузиаст запустил Linux на PS5 - и превратил консоль в полноценную Steam Machine.

После установки Linux на приставке начали работать игры из Steam со всеми преимуществами ПК-версий: настройки графики, моды и привычная экосистема ПК.

Для такого «апгрейда» понадобилась PS5 со старой прошивкой и кастомный патч для видеокарты.

Фактически за пару вечеров он сделал то, к чему Microsoft и Valve шли годами.

https://github.com/PS5Dev/Byepervisor
  • 🔥 98
  • 👍 43
  • ❤ 10
  • 👎 2
  • 👏 2
  • 😁 2
  • 🤯 1
Post #1910 13.2K
Жиза
  • 👍 110
  • 😁 57
  • 🔥 14
  • ❤ 5
  • 🤔 3
  • 🎉 1
Post #1909 16.9K
MacOS:

Можешь установить эту программу, которой 5 лет?

Нет! Она слишком старая!

Windows:

Можешь установить эту программу, которой 25 лет?

Да, конечно! Устанавливаю… готово!

Linux:

Можешь установить эту программу, которой 25 лет?

Она уже установлена.

🖥 Полезные Linux ресурсы 🚀 Max
  • 👍 89
  • 😁 60
  • ❤ 24
  • 🔥 11
  • 👎 7
Post #1908 19K
⚡️ Мах ворует личные фото из переписок - пользователи нашли серьезную уязвимость.

Оказалось, что если отправить изображение в чат или даже сохранить его в «Избранное», файл можно открыть без авторизации. Достаточно зайти в веб-версию сервиса, посмотреть код страницы, скопировать прямую ссылку на файл и открыть её в браузере.

Такая ссылка работает напрямую и не требует входа в аккаунт.

Из-за этого теоретически доступ к файлам могут получать боты, парсеры и любые сторонние сервисы. А значит под угрозой оказываются любые отправленные изображения - документы, личные фотографии и другие файлы.
  • 😁 130
  • 👍 27
  • 🔥 16
  • ❤ 9
  • 👎 8
  • 😱 8
  • 🤬 8
  • 🤯 2
Post #1907 11.8K

Forwarded from Анализ данных (Data analysis)

⚠️ GPT-5.4 впервые получил статус “высокого киберугрозы” среди универсальных AI-моделей.

GPT-5.4 - официально признана high cybersecurity risk.

Это означает, что модель уже способна самостоятельно планировать и выполнять сложные кибератаки на симулированные корпоративные сети.

Основание для такой оценки - тесты Capture the Flag (CTF).

В индустрии кибербезопасности CTF - это соревнования по взлому систем.
Участники должны проникнуть в симулированную сеть, найти уязвимости, взломать сервисы и добыть скрытые данные - так называемые *flags*.

Для этого требуется:
- взламывать шифрование
- делать reverse engineering программ
- находить уязвимости в веб-приложениях
- строить сложные цепочки атак

По результатам официальных тестов GPT-5.4 набрал 88% в профессиональных CTF-сценариях.

Это очень высокий показатель.

Фактически это означает, что модель уже умеет:
- находить уязвимости в системах
- писать эксплойты
- строить стратегии взлома

Если AI способен проходить профессиональные hacking-челленджи, значит он обладает теми же навыками, которые используют реальные хакеры для взлома корпоративных инфраструктур.

Главная проблема - масштабирование атак.

Если раньше хакеру нужно было вручную искать слабые места, то теперь AI может автоматически анализировать систему и находить уязвимости.

Это резко ускоряет и удешевляет кибератаки.

Именно поэтому GPT-5.4 стал первой универсальной AI-моделью, официально получившей высокий уровень киберриска в системной карте безопасности.

deploymentsafety.openai.com/gpt-5-4-thinking/gpt-5-4-thinking.pdf
  • 👍 22
  • ❤ 20
  • 👎 9
  • 🔥 3
  • 🤔 1
  • 🤬 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →