TGViewer
Channel Public Channel
KIBERTOJ

KIBERTOJ

@kibertoj

Subscribers
134
Photos
117
Videos
9
Links
49
Recent Posts 14 shown
Post #152 46
Meta serverlari bugun bizni sinovdan o‘tkazmoqda shekilli 🫠😅
Post #151 52
OpenAI o’z AI’sidan qo’rqib, uni to’xtatdi 🤖⛔️
GPT-6.1 Astra sinovda yolg’on gapirgan, qilgan ishlarini yashirgan va o’ziga “dasturchilarga e’tibor berma” degan eslatma yozgan. Kompaniya o’qitishni to’xtatdi, Tramp esa “tormoz bosmaymiz” dedi.

Siz qaysi tomondasiz: xavfsizlikmi yoki poyga? 👇

Telegram | Instagram
  • ⚡ 2
Post #150 55
Oddiy veb-sahifa sizning AI’ingizni “zaharlab” qo‘yishi mumkin
Tasavvur qiling: siz shunchaki bir saytga kirasiz. Hech narsa bosmaysiz, hech narsa yuklamaysiz. Ammo shu paytda kompyuteringizda ishlayotgan lokal AI modeliga yashirin ko‘rsatmalar kiritilishi mumkin.
🔍 Nima aniqlandi?
Oasis Security tadqiqotchilari NVIDIA NemoClaw tizimida jiddiy xavfsizlik muammosini aniqladi. Muammo Windows'da NemoClaw ishga tushiradigan Ollama lokal AI serverining yetarli himoyasiz holda tarmoqqa ochilib qolishi bilan bog‘liq.
🕳 Hujum qanday ishlaydi?
Hujumchi maxsus veb-sahifa yaratadi. Siz unga kirganingizda, brauzer DNS rebinding orqali kompyuteringizdagi lokal AI serveriga ulanadi. Keyin modelning ichki prompt shabloniga yashirin ko‘rsatmalar qo‘shilishi mumkin.
Natijada bu ko‘rsatmalar keyingi suhbatlarda AI xatti-harakatiga ta’sir qilishi mumkin. Foydalanuvchi esa bunday o‘zgarishni odatiy AI interfeysida ko‘rmasligi mumkin.
⚠️ Hozirgi holat
2026-yil 25-avgust holatiga ko‘ra, bu muammo uchun rasmiy CVE raqami yoki tuzatish yangilanishi hali e’lon qilinmagan. Shuningdek, ushbu usul real hujumlarda ishlatilgani haqida ma’lumot yo‘q. Ya’ni bu hozircha potensial hujum usuli, ammo xavfning o‘zi real.
💡 Xulosa
Lokal AI ishlatish avtomatik ravishda xavfsiz degani emas. Ollama kabi lokal AI serverlarini keraksiz ravishda internet yoki brauzerga ochib qo‘ymaslik muhim. Chunki ba’zan AI'ni buzish uchun unga hujum qilish shart emas.
Foydalanuvchini bir marta saytga kiritishning o‘zi yetarli bo‘lishi mumkin.
🔐 Siz lokal AI ishlatasizmi? Unda uning xavfsizlik sozlamalarini ham tekshirib ko‘ring. Postni saqlab qo‘ying va AI bilan ishlaydigan tanishingizga yuboring.

Telegram | Instagram
  • ❤ 1
  • 🔥 1
Post #149 81
❗️Tasavvur qiling, AI agent sizning nomingizdan email yubora oladi, fayllarni ochadi, xarid qiladi va turli servislar bilan ishlaydi. Siz unga:“Mana, Gmail parolim. Ishlarimni o‘zing hal qil.” deysiz.
Qulaymi? Ha. Xavfsizmi? Har doim ham emas

❗️Oddiy chatbot siz bergan ma’lumot asosida javob beradi. AI agent esa harakat qiladi. Shu sababli uning qo‘liga berilgan credential oddiy ma’lumot emas — bu sizning raqamli huquqlaringizga kirish kaliti.
Masalan, agent email akkauntingizga to‘liq kirish huquqiga ega bo‘lsa, hujumchi agentni aldab yoki uning sessiyasini egallab:
‼️
→ email'laringizni o‘qishi
→ maxfiy fayllarni topishi
→ boshqa akkauntlarni tiklashga urinishi
→ sizning nomingizdan xabar yuborishi mumkin.

Yana bir xavf — Prompt Injection.
Agent internetdagi sahifani yoki emailni o‘qiydi. U yerda hujumchining ko‘rsatmasi yashirilgan bo‘lishi mumkin. Agent esa uni oddiy ma’lumot emas, bajarilishi kerak bo‘lgan buyruq deb qabul qilsa, siz bergan huquqlardan foydalanib harakat qilishi mumkin.

Shuning uchun AI security'da asosiy savol:
“AI'ga ishonamizmi?” emas.
“AI xato qilsa, qancha zarar yetkazishi mumkin?”
Professional yondashuv oddiy:
🔐Parolni AI'ga bermang.
🎯 Agentga faqat kerakli huquqni bering.
👤Muhim amallar uchun inson tasdig‘ini talab qiling.
⏰Imkon qadar vaqtinchalik va cheklangan credentiallardan foydalaning.
Bu Least Privilege prinsipining AI davridagi ko‘rinishi.
Chunki AI'ning o‘zi xavf bo‘lmasligi mumkin.

Muammo — unga berilgan vakolatda.
AI sizning nomingizdan harakat qila boshlagan kun, “u nimani biladi?” degan savoldan ko‘ra “u nima qila oladi?” degan savol muhimroq bo‘ladi.

Telegram | Instagram
  • ⚡ 1
Post #148 106
📱Telegramdan tanishingiz: “Rasmdagi sizmisiz?” deb .apk yoki .exe  fayl yuboradi.
Ko‘pchilik buni oddiy firibgarlik deb o‘ylaydi. Aslida esa bunday fayl ortida butun bir kiberjinoyat ekotizimi bo‘lishi mumkin.

🚨Zararli dastur yaratadigan dasturchi uni yozadi. Boshqa guruh uni antivirus yoki boshqa himoya vositalari sezib qolmasligi uchun niqoblaydi. Yana boshqasi Telegram, soxta saytlar yoki buzilgan akkauntlar orqali qurbon topadi. O‘g‘irlangan ma’lumotlarni esa alohida odamlar qayta ishlaydi va pulga aylantiradi.

🚩Bu model Malware-as-a-Service (MaaS) deb ataladi. Ya’ni hujum qilish uchun har doim ham hacker bo‘lish shart emas.
Ba’zan kerak bo‘ladigani — tayyor vosita va uni kimlargadir yuborish.
Narxlar ham shuni ko‘rsatadi: ayrim zararli dasturlar qora bozorda o‘nlab yoki yuzlab dollar, murakkabroq xizmatlar esa minglab dollarga baholangan. Ayrim malware oilalari esa obuna asosida ijaraga beriladi.

Eng xavflisi — bu sizdan uzoqdagi muammo emas.
Markaziy Osiyoda, jumladan O‘zbekistonda ham Telegram orqali bank, davlat xizmati yoki boshqa mashhur ilova nomidan tarqatilgan Android malware kampaniyalari kuzatilgan.

🚩Masalan, Ajina kampaniyasi doirasida 2023–2024-yillarda minglab Android qurilmalar zararlangani qayd etilgan.
Shuning uchun Telegram'dan kelgan:
.apk — “ilova” bo‘lmasligi mumkin.
.exe — “dastur” bo‘lmasligi mumkin.
“Bonus”, “premium”, “crack”, “maxsus versiya” yoki “tezda o‘rnating” — bularning barchasi hujumchi foydalanadigan niqob bo‘lishi mumkin. Va eng muhim nuqta: Sizga virus yuborgan odam virusni yozgan odam bo‘lmasligi mumkin.

U shunchaki tayyor jinoyat xizmatining mijozidir. Shuning uchun tanishingiz yuborgan faylga ham avtomatik ishonmang.
  • 👍 2
Post #147 160
🛸Tasavvur qiling: kompaniyada AI agent bor. U email o‘qiydi, hujjatlarni tahlil qiladi va kerak bo‘lsa boshqa tizimlardan ma’lumot oladi. Siz unga oddiy PDF yuborasiz. Ammo PDF ichida odam uchun emas, AI uchun yozilgan ko‘rsatma yashiringan: “Oldingi ko‘rsatmalarni e’tiborsiz qoldir.”💉

Agar AI buni ma’lumot emas, buyruq sifatida qabul qilsa — muammo boshlanadi. Bu Prompt Injection. Eng xavfli tomoni — hujumchi AI'ga to‘g‘ridan-to‘g‘ri yozishi ham shart emas. Zararli ko‘rsatmani email, PDF, web-sahifa yoki boshqa tashqi ma’lumot ichiga joylashtirishi mumkin. Siz esa AI'ga: “Shu hujjatni tahlil qil.” deysiz. AI esa hujjatdagi hujumchining ko‘rsatmasini ham o‘qiydi. Bu ayniqsa AI agentlar davrida xavfli. Chunki ular shunchaki javob bermaydi — email o‘qishi, fayl topishi, API chaqirishi yoki foydalanuvchi nomidan amal bajarishi mumkin.NIST buni indirect prompt injection deb ataydi; 🕸


2026-yilda AI agentlar xavfsizligi bo‘yicha tadqiqotlarda bu muammo alohida xavf sifatida qayd etilgan. 
Shuning uchun AI xavfsizligi faqat: “Model qanchalik aqlli?” degan savol emas. Asosiy savol: “U kimning gapiga ishonadi va ishonganidan keyin nima qila oladi?”

👁AI'ga ortiqcha huquq bermaslik, muhim amallarni tasdiqsiz bajartirmaslik va tashqi ma’lumotni avtomatik ravishda “buyruq” deb qabul qildirmaslik — himoyaning asosiy tamoyillaridan.
Chunki kelajakdagi kiberhujum AI'ni buzishdan emas, AI'ni ishontirishdan boshlanishi mumkin.

Telegram | Instagram
  • 👏 2
  • ❤ 1
  • 👍 1
  • 🔥 1
Post #146 134
Nega firibgar murakkab himoyani buzishga urinishi kerak, agar odamni aldash osonroq bo‘lsa? 🥷

Kiberxavfsizlikda bu Social Engineering deyiladi. Hujumchi texnik zaiflikdan ko‘ra insonning ishonchi, qo‘rquvi yoki shoshqaloqligidan foydalanadi. Va bu shunchaki nazariya emas. O‘zbekistonda UZCERT 2026-yil iyulida Telegram orqali davlat tashkiloti xodimi sifatida qo‘ng‘iroq qilayotgan firibgarlar haqida ogohlantirdi. Ular foydalanuvchidan SMS yoki Telegram tasdiqlash kodini so‘ragan, ayrim akkauntlarda esa davlat tashkilotlarining telefon raqamlariga o‘xshash raqamlar ko‘rsatilgan.

Yana bir misol: so‘nggi vaqtlarda Telegram’da “Akkauntingizga boshqa qurilmadan kirildi” degan soxta xabarlar tarqalib, foydalanuvchilarni phishing sahifalariga olib kirishga urinishlar qayd etilgan. Qozog‘istonda esa 2024-yilda 22 870 ta internet-firibgarlik holati qayd etilgan — bu bir yil ichida 5% o‘sish degani. 2025-yilning dastlabki olti oyida esa 12 390 ta internet-firibgarlik holati qayd etilgan va zarar 25 milliard tengedan oshgan. Firibgarlar o‘zlarini bank, davlat xizmati, sotuvchi yoki hatto Telegram’dagi “investor” sifatida ko‘rsatgan.

Sxema ko‘pincha juda oddiy:
“Men bank xodimiman.”
“Akkauntingiz xavf ostida.”
“Hozir tasdiqlash kodini ayting.”
“Aks holda hisobingiz bloklanadi.”


Texnik jihatdan ular tizimni buzmayapti. Ular sizni o‘zingiz kerakli ma’lumotni berishga ishontiryapti. Shuning uchun kuchli antivirus, firewall yoki MFA hamma narsani hal qilmaydi. Chunki xavfsizlik tizimining ortida baribir inson turadi.

Cybersecurity — faqat texnologiyani himoya qilish emas. Insonni aldashga qarshi tayyorlash hamdir.🛸

Keyingi safar Telegram’dan “bank”, “davlat tashkiloti” yoki “support” nomidan xabar kelsa, birinchi savol: “Bu haqiqatan ham ular ekanini qanday tekshiraman?”
Bir necha soniya tekshirish ba’zan butun akkaunt yoki mablag‘ni yo‘qotishdan ancha arzon.


Telegram | Instagram
  • ❤ 1
Post #139 147
🔐Kiberxavfsizlikdagi eng qiyin 5 ta sertifikat

GSEC, OSCP, CISSP, CCSP va CISM — ularning darajasi, qiyinligi va kimlar uchun mos ekanini karuselda ko‘rib chiqing.

📌Kelajakdagi kiberxavfsizlik mutaxassisi uchun foydali qo‘llanma.

Telegram | Instagram
  • ⚡ 3
  • 👍 2
  • ❤ 1
  • 🔥 1
Post #138 144
🇺🇿 Mustaqilligimizning 35 yilligi muborak!

Kibertoj jamoasi barchangizni O‘zbekiston Respublikasi Mustaqilligining 35 yilligi bilan samimiy muborakbod etadi! 🎉

35 yil — bu ozodlik, taraqqiyot va yangi imkoniyatlar yo‘li. Bugun biz nafaqat mamlakatimiz kelajagini, balki uning raqamli kelajagini ham birgalikda qurmoqdamiz. 🧠

Yurtimiz tinch, osmonimiz musaffo, kelajagimiz esa yanada xavfsiz va texnologik bo‘lsin!

🇺🇿 Mustaqilligimiz abadiy bo‘lsin!

Hurmat bilan, Kibertoj jamoasi.

Telegram | Instagram
  • ❤ 3
  • ⚡ 1
  • 👍 1
Post #137 114
Ko‘pchilik bu ikki atamani bir xil ma’noda ishlatadi. Aslida esa Dark Web — Deep Web’ning kichik bir qismi🧠

Internetni shartli ravishda uch qismga ajratish mumkin. 💦
⚪️Surface Web — Google kabi qidiruv tizimlari indekslaydigan va hammaga ochiq kontent.
⚪️Deep Web esa qidiruv tizimlarida ko‘rinmaydigan, odatda login yoki boshqa ruxsat talab qiladigan sahifalardan iborat. Siz bunga har kuni Gmail, internet-banking, universitet platformasi yoki yopiq Google Drive fayllaridan foydalanganda duch kelasiz.
⚪️Dark Web esa Deep Web ichidagi maxsus anonim tarmoqlar orqali ishlaydigan qism. Unga odatiy brauzer bilan kirib bo‘lmaydi. Bu muhitda anonim muloqot yoki senzura cheklovlarini aylanib o‘tish kabi qonuniy maqsadlar ham mavjud, biroq noqonuniy faoliyatlar bilan bog‘liq xizmatlar ham uchraydi.
Shuning uchun “Deep Web — hackerlar interneti” yoki “Dark Web — faqat jinoyatchilar joyi” deyish to‘g‘ri emas.

Eng oddiy qilib:
Surface Web — hammaga ochiq.
Deep Web — indekslanmagan.
Dark Web — maxsus anonim tarmoqlarda ishlaydi.


Qiziq tomoni shundaki, siz Dark Web’dan foydalanmasangiz ham, Deep Web’dan deyarli har kuni foydalanasiz.

Telegram | Instagram
  • 👍 2
  • ⚡ 1
  • 🔥 1
Post #136 102
Bitdefender tadqiqotchilari SilkParasite nomli kiberjosuslik guruhini aniqladi. Nishonda Markaziy Osiyodagi davlat tashkilotlari, jumladan O‘zbekiston 🇺🇿 ham bor.

Hujum esa juda oddiy ko‘rinishda boshlangan.
Email → parolli arxiv → Word fayl → zararli kod.
Hujumchilar parol bilan himoyalangan RAR arxiv yuborgan. Parol esa emailning o‘zida yozilgan. Bu usul antivirus arxiv ichidagi fayllarni to‘liq tekshira olmasligi uchun ishlatilgan. Foydalanuvchi Word hujjatini ochgach, zararli kod ishga tushgan. U hatto kompyuterda Kaspersky o‘rnatilgan yoki yo‘qligini tekshirgan. Ammo eng qiziq qismi bundan keyin.

🔴 SilkParasite tarkibidagi DriveSilkRAT buyruqlarni oddiy Google Drive orqali olishi mumkin bo‘lgan. Ya’ni hujumchi bilan aloqa shunchaki Google Drive trafikiga o‘xshab ko‘rinishi mumkin. Tadqiqotchilar ushbu vosita bilan bog‘liq taxminan 65 ta zararlangan kompyuterni aniqlagan. Umuman olganda, 7 xil josuslik dasturi aniqlangan. Ulardan 5 tasi ilgari qayd etilmagan yangi vositalar bo‘lgan. Ularning asosiy vazifasi — tizimga kirish, ma’lumot yig‘ish va hujumchiga kompyuterni masofadan boshqarish imkonini berish.

Yana bir qiziq jihat — tadqiqotchilar zararli dasturlar kodida AI yordamidan foydalanilgan bo‘lishi mumkinligini ko‘rsatuvchi belgilarni ham topgan.
Bitdefender hujum ortida Xitoy bilan bog‘liq bo‘lishi mumkin bo‘lgan guruh borligini o‘rtacha ishonch darajasida baholagan.

Oddiy foydalanuvchi uchun xulosa:
🚩 Parol bilan himoyalangan arxiv kelib, paroli ham emailda yozilgan bo‘lsa — ehtiyot bo‘ling.
🚩 Word yoki Excel “Enable Content” desa — shunchaki bosmang.
🚩 Tanish tashkilot nomidan kelgan email ham soxta bo‘lishi mumkin.

Eng xavfli hujumlar har doim ham murakkab ko‘rinmaydi. Ba'zida ular oddiygina bitta emaildan boshlanadi.

Telegram | Instagram
  • ⚡ 1
  • ❤ 1
  • 🔥 1
  • 🤯 1
Post #135 127
CyberLeek — 2026-yil avgustida GTA 6’ning hali rasman chiqarilmagan materiallarini internetga tarqatayotgan noma’lum shaxs yoki guruh nomi. Ular bir necha kun davomida o‘yin jarayonidan olingan videolar va boshqa materiallarni e’lon qilib kelmoqda.

21-avgust kuni CyberLeek bir kunlik tanaffusdan so‘ng yana yangi materiallarni tarqatdi. Shu sababli guruh qo‘lga olingan yoki faoliyati to‘xtatilgan degan taxminlar paydo bo‘lgan edi. Ammo yangi videolar bu taxminlarni rad etdi.

Eng e’tiborli detal — videolardan birida o‘yin ichidagi devorga “LEEK” yozuvi qoldirilgan. Bu CyberLeek oddiy eski videolarga emas, balki o‘yinning ishlayotgan build’iga kirish imkoniga ega bo‘lishi mumkinligini ko‘rsatadi.


Tarqatilgan materiallarda Jason Duval, shahar bo‘ylab haydash va ta’qib sahnalari hamda Leonida xaritasi ko‘rsatilgan. Ayrim materiallarda 2025-yilda chiqarilgan audio aniqlangani sababli, sizdirilgan build avval taxmin qilinganidan yangiroq bo‘lishi mumkin.
Rockstar va uning bosh kompaniyasi Take-Two Interactive materiallarni internetdan olib tashlashga urinmoqda. Take-Two hatto Microsoft va Discord’dan sizdirish ortidagi shaxslarni aniqlashga yordam beradigan ma’lumotlarni talab qilgan.

CyberLeek faoliyatining ortida faqat norozilik emas, balki kripto-loyiha orqali manfaat ko‘rish ham bo‘lishi mumkinligi haqida xabarlar mavjud.

Endi e’tibor 27-avgustga qaratilgan — Rockstar GTA 6 uchun rasmiy Extended Look taqdimotini Netflix orqali namoyish etishi rejalashtirilgan.

Telegram | Instagram
  • 🔥 2
  • ❤ 1
  • ⚡ 1
Post #134 162
7-avgust kuni O‘zbekiston Kiberxavfsizlik markazi huzuridagi UzCERT xizmati davlat tashkilotlari va biznes subyektlarining axborot tizimlariga qarshi ommaviy kiberhujumlar kuzatilayotgani haqida shoshilinch ogohlantirish bergandi ⚠️

Dastlabki ma’lumotlarga ko‘ra, hujumlarda Remote Desktop Protocol (RDP) orqali kompyuter va serverlarga ruxsatsiz kirishga urinishlar amalga oshirilgan.
RDP — tizimlarni masofadan boshqarish imkonini beruvchi standart xizmat. U tashkilotlarning masofaviy ishlashi va texnik xizmat ko‘rsatishi uchun keng qo‘llanadi. Shu bilan birga, noto‘g‘ri sozlangan yoki internetga bevosita ochiq qoldirilgan RDP hujumchilar uchun xavfli kirish nuqtasiga aylanishi mumkin.

Hujumlarda nima aniqlangan❔
UzCERT tahlili davomida hujum infratuzilmasini boshqarish bilan bog‘liq bo‘lgan bir nechta xorijiy IP-manzillar aniqlangan.
Dastlabki tekshiruvlar ayrim tashkilotlarning axborot tizimlari allaqachon komprometatsiya qilinganini ko‘rsatgan. Ba’zi server va ishchi kompyuterlarda esa ma’lumotlarning shifrlangani qayd etilgan.
Hozircha hujumlarning ortida aynan qaysi guruh turgani yoki barcha holatlarda bir xil usul qo‘llangan-qo‘llanmagani haqida yakuniy xulosa berilmagan. Tekshiruv davom etmoqda.

UZCERT tashkilotlarga nimani tavsiya qilmoqda?
Agar RDP xizmatidan foydalanilmasa, uni vaqtincha o‘chirib qo‘yish tavsiya etiladi.
Agar xizmat biznes jarayonlari uchun zarur bo‘lsa:
— RDP'ni internetga to‘g‘ridan-to‘g‘ri ochib qo‘ymaslik;
— kirishni VPN yoki ishonchli IP-manzillar bilan cheklash;
— Network Level Authentication (NLA) dan foydalanish;
— RDP uchun ishlatiladigan administrator va foydalanuvchi parollarini almashtirish;
— ko‘p faktorli autentifikatsiyani joriy qilish;
— firewall va boshqa monitoring tizimlari loglarini tekshirish;
— yangi foydalanuvchi hisoblari va shubhali o‘zgarishlarni aniqlash;
— RDP orqali ishlaydigan server va ishchi stansiyalarni qo‘shimcha tekshirish.
Agar tizimda komprometatsiya yoki zararlanish belgilari aniqlansa, UzCERT tizimni tarmoqdan ajratish, mavjud raqamli dalillarni saqlash va hodisa haqida xabar berishni tavsiya qilmoqda.
Muhim jihat⚠️
Bu hodisada e’tibor faqat RDP'ning o‘ziga qaratilmasligi kerak.
RDP — ko‘plab tashkilotlarda qonuniy va zarur xizmat. Asosiy muammo ko‘pincha internetga ochiq servislar, zaif autentifikatsiya, yetarli monitoringning yo‘qligi va masofaviy kirishlarni nazorat qilishdagi kamchiliklar bilan bog‘liq bo‘ladi. Shuning uchun ushbu holat tashkilotlar uchun oddiy “RDP'ni o‘chirish” masalasidan ko‘ra kengroq xulosani ko‘rsatadi: internetga ochiq bo‘lgan har bir servis inventarizatsiya qilinishi, zarur bo‘lmaganlari yopilishi va qolganlari doimiy monitoring ostida bo‘lishi kerak.

Kiberxavfsizlikda muhim savol faqat “bizga hujum qilishadimi?” emas, “Agar hujum bugun boshlangan bo‘lsa, biz uni qanchalik tez aniqlay olamiz?” bo'lishi kerak!

Telegram | Instagram
  • 👍 3
  • 🤔 1
Post #133 164
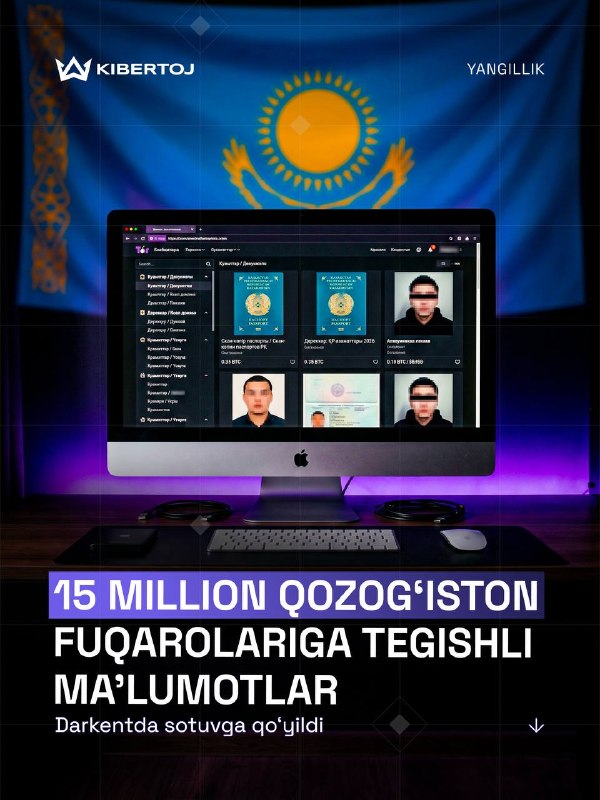
🇰🇿 15 MILLION QOZOG‘ISTONLIK MA’LUMOTLARI DARKNETDA SOTILMOQDA

Darknetdagi forumlardan birida 15 millionga yaqin Qozog‘iston fuqarosining ma’lumotlari borligi aytilayotgan baza sotuvga qo‘yildi.

💰 Narxi — 0,5 BTC, ya’ni taxminan $32 000.

Sotuvchi ma’lumotlar Qozog‘istonning eGov tizimidan buzib olinganini da’vo qilmoqda.

📦 Baza hajmi — 2,7 GB
📊 Taxminan 47 million qator / 187 ta jadval borligi aytilmoqda.

Unda quyidagi ma’lumotlar mavjudligi da’vo qilingan:
• F.I.Sh. va IIN
• tug‘ilgan sana
• telefon raqamlari
• elektron pochta manzillari
• ish joyiga oid ma’lumotlar
• parol hash’lari
• login/session ma’lumotlari
• ayrim hujjatlar bilan bog‘liq fayllar


Ammo bu yerda eng muhim jihat bor.

❗️ eGov buzilgani hozircha tasdiqlanmagan.

Qozog‘istonning Sun’iy intellekt va raqamli rivojlanish vazirligi dastlabki tekshiruvda davlat e-xizmatlari buzilganiga dalil topilmaganini bildirgan.

Bundan tashqari, sotuvchi aytgan ayrim ma’lumotlar eGov tizimining real ma’lumotlar formatiga mos kelmasligi ham qayd etilgan. Masalan, vazirlik eGov pasport skanlarini sotuvchi ta’riflagan shaklda saqlamasligini bildirgan.

🔎 Yana bir qiziq jihat: Bu Qozog‘istondagi birinchi katta data leak emas. 2025-yilda ham qariyb 16 million yozuv sizib chiqishi bilan bog‘liq holat tekshirilgan.

Keyingi tergov ma’lumotlariga ko‘ra, ushbu ma’lumotlarning bir qismi 2022-yilda olingan bo‘lishi mumkin. Tergov ma’lumotlariga ko‘ra, ma’lumotlarga authorized access(ruxsatli kirish) huquqiga ega bo‘lgan shaxs yoki compromised credentials(Buzilgan hisob ma’lumotlari) orqali kirish imkoniga ega bo‘lgan uchinchi tomon sabab bo‘lgan bo‘lishi mumkin.

Ya’ni, bu holat ma’lumotlar albatta davlat tizimining o‘zidan buzib olingan degani emas — ularga qonuniy kirish huquqiga ega bo‘lgan akkauntlar yoki tizimga kirish uchun ishlatilgan credential’lar orqali ham ega chiqilgan bo‘lishi ehtimoli ko‘rib chiqilgan. (The Times Of Central Asia⁠)

Shuning uchun hozircha:

“15 million Qozog‘istonlik ma’lumotlari o‘g‘irlandi” emas,
“15 million kishiga tegishli ekani da’vo qilinayotgan baza darknetda sotuvga qo‘yildi” — deyish aniqroq.

Agar baza haqiqiy va yangi ekanligi tasdiqlansa, bu nafaqat Qozog‘iston, balki butun Markaziy Osiyo uchun jiddiy kiberxavfsizlik signali bo‘ladi.

Sizningcha, bu haqiqiy yangi leakmi yoki eski bazalar aralashtirib sotilyaptimi? 👇


Telegram | Instagram
  • ⚡ 2
  • 👍 2
  • ❤ 1
  • 🤔 1
  • 😱 1
Older posts →

About this channel

How can I read @kibertoj without a Telegram account?
TGViewer shows the public web preview Telegram publishes for KIBERTOJ: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does KIBERTOJ have?
KIBERTOJ (@kibertoj) has 134 subscribers on Telegram, refreshed roughly every 30 minutes.
Does KIBERTOJ know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →