В статье «
Why Kubernetes policy enforcement happens too late—and what to do about it» автор замечает, что большинство инцидентов в
Kubernetes рождаются не в коде приложений, а в мисконфигурациях — отсутствующих лимитах ресурсов, слишком широких
security context, неверных
RBAC. Инструменты вроде
OPA,
Kyverno и
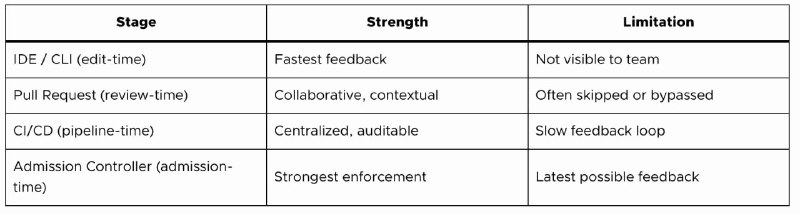
Conftest хорошо ловят такие проблемы, но обычно делают это слишком поздно: в
CI/CD или на
admission контроллере, когда разработчик уже переключил контекст.
Автор предлагает сместить фокус с того,
что проверяет политика, на то,
где и когда срабатывает проверка — он называет это
enforcement locus. Самый недооценённый момент —
review-time: браузерные движки
policy-as-code (например,
GuardOn) парсят
YAML прямо в
diff пул-реквеста и показывают нарушения инлайн-комментариями, без
CI и доступа к кластеру. Это не замена
admission контроллеру, а дополнительный слой
defense-in-depth, который ловит проблемы там, где их дешевле всего исправить.
В перспективе автор видит AI-агентов на том же review-time слое: они смогут не просто флагать нарушение, а объяснять контекст, предлагать готовый патч YAML прямо в PR и отличать настоящие ошибки от осознанных исключений в dev-окружении.