TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1835 5.26K
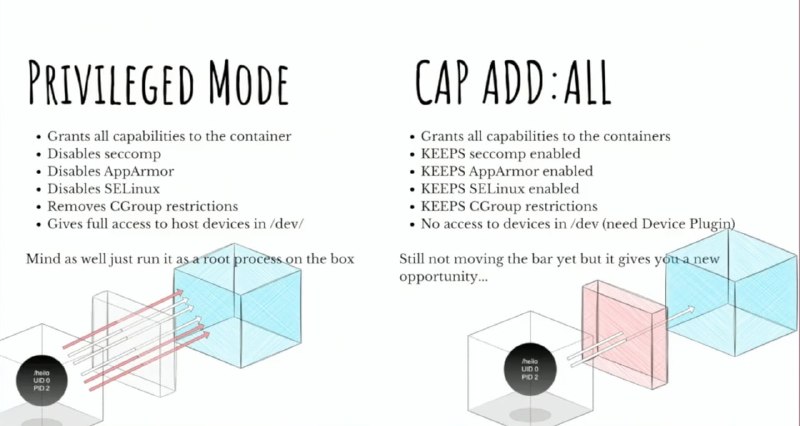
Продолжаем делиться интересными докладами по теме Kubernetes Security с прошедшей недавно конференции BSidesSF 2026. Доклад “Sandboxes, Seccomp, and Syscalls: Chasing Isolation in Kubernetes” от Mark Manning посвящён одной из самых сложных тем в Kubernetes — изоляции контейнеров и реальной безопасности sandbox-окружений.

Автор подробно разбирает, почему контейнеры сами по себе не являются полноценной границей безопасности, какие ограничения есть у seccomp и где проходит граница между виртуализацией и изоляцией. Особенно интересно, что в докладе рассматриваются не только способы защиты workload’ов, но и реальные сценарии обхода sandbox-механизмов.

Доклад будет полезен всем, кто работает с multi-tenant Kubernetes-кластерами и хочет лучше понимать риски container isolation.
  • 👍 13
  • 🔥 8
  • ❤ 5
More from @k8security
  1. Oct 1, 2026Docker выпустил свой официальный набор skills для работы со своими решениями: - Dockerfile…
  2. Sep 30, 2026Сегодняшний наш герой это runtime security агент на eBPF под названием Bombini, который це…
  3. Sep 29, 2026Сконцентрировавшись на серверной части инфраструктуры, мы порой непростительно забываем пр…
  4. Sep 28, 2026Начнем неделю со статьи "Scale your AI workloads faster and more efficiently with GKE Pod…
  5. Sep 25, 2026В Kubernetes была закрыта новая уязвимость. CVE-2026-2270: StatefulSet and ControllerRevis…
  6. Sep 24, 2026Цикл статей "User Namespaces in Kubernetes": 1) Part I: All You Need to Know 2) Part II: M…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →