
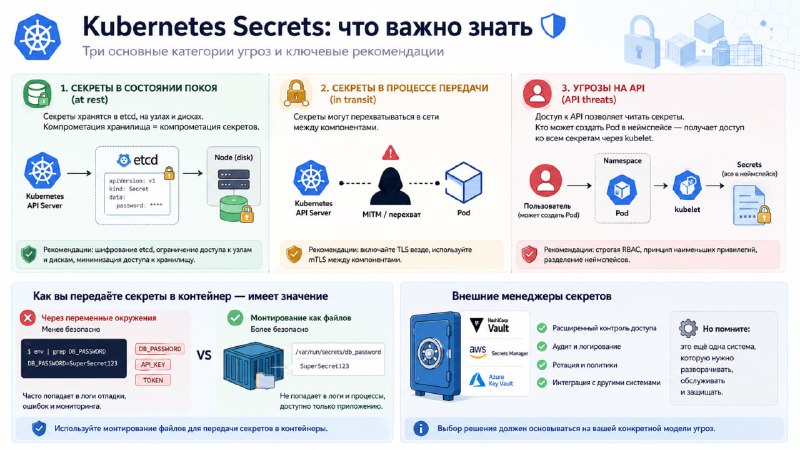
etcd, на узлах или дисках), в процессе передачи и на API, которые их предоставляют.Особое внимание стоит уделить двум нюансам: монтирование секретов как файлов в контейнер значительно безопаснее, чем передача их через переменные окружения, так как последние часто попадают в логи отладки. Также важно знать, что любой пользователь, который может создать
pod в неймспейсе, автоматически получает доступ ко всем секретам в этом неймспейсе через механизмы kubelet.Внешние менеджеры секретов предлагают расширенные возможности контроля доступа и аудита. Однако их использование добавляет ещё одну систему, требующую обслуживания, поэтому выбор решения всегда должен основываться на вашей конкретной модели угроз.