TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #5303 · Back to latest

Older Posts 14 shown
Post #5301 1.07K
⏳ Часовая готовность: создаём ИИ-агента в прямом эфире

В 19:00 МСК в рамках нашего курса «Разработка AI-агентов» стартует вебинар «ИИ-агенты в продакшене: от хайпа к деньгам». Спикер — Полина Полунина, руководитель AI-направления в Альфа-Банке.

Будет live-демо работающего агента, реальные метрики из корпоративной среды и честный разбор архитектурных граблей — без воды и «успешного успеха».

Всем зрителям эфира дадим эксклюзивный промокод AGENTS на скидку 10 000 ₽ на любой тариф курса.

👉 Занять место на вебинаре
  • 🥰 3
  • 🥱 1
Post #5300 989
☝️ Уже сегодня: ИИ-агенты в продакшене — инженерный подход к интеграции LLM

Индустрия активно обсуждает потенциал нейросетей, способных автоматизировать бизнес-процессы и заменить целые отделы. Однако реальное внедрение агентов в production вскрывает серьёзные проблемы: разработчикам приходится бороться с непредсказуемыми галлюцинациями моделей, нестабильными API и сложной интеграцией в существующую архитектуру.

Сегодня в 19:00 МСК в рамках нашего курса «Разработка AI-агентов» мы проведём открытый вебинар «ИИ-агенты в продакшене: от хайпа к деньгам». Спикер — Полина Полунина, руководитель AI-направления в Альфа-Банке. Будем говорить о нейросетях с позиции жёсткой инженерии.

Разберём три реальных кейса из сурового банковского энтерпрайза, напишем и запустим агента прямо в эфире, честно обсудим грабли, на которые наступает бизнес при интеграции LLM.

Тем, кто придёт на эфир, дадим промокод AGENTS на скидку 10 000 ₽ на любой тариф курса.

👉 Занять место на вебинаре
  • ❤ 2
  • 🥰 2
  • 🤩 2
  • 🥱 1
Post #5299 986
📌 Обновления инструментов

🟢 Metasploit Framework

— новый evasion-модуль linux/x86/rc4_packer для упаковки payload’ов
— эксплойт для Tactical RMM Jinja2 SSTI RCE (CVE-2025-69516)
— эксплойт для MajorDoMo command injection RCE (CVE-2026-27175)


Также добавили выбор энкодеров и их опций напрямую для exploit/payload-модулей.

🟢 Nuclei v3.7.1

— убрали несколько panic-сценариев в loader’е шаблонов
— поправили обработку cluster failure
— исправили race condition в headless и в evaluateVarsWithInteractsh
— обновили зависимости, включая поддержку Go 1.26 через sonic 1.15.0


🟢 TruffleHog

— в
v3.93.7
добавили детектор JFrog Artifactory Reference Tokens и поправили regex для JDBC detector, чтобы не резались хвосты паролей; также улучшили прохождение chunk data через engine pipeline.

— в
v3.93.8
сделали LDAP verification context-aware и остановили бесконтрольный рост resume-data на файловой системе.


📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#patch_notes
  • 🔥 5
  • 🥰 2
Post #5298 1.17K
🔥 GUI-инструмент для сетевой разведки

badKarma — open-source тулкит для пентестеров, который помогает быстро собрать информацию о сетевой инфраструктуре во время аудита.

Что умеет:

— обнаруживать активные хосты в целевой подсети
— сканировать порты и находить открытые сервисы
— определять запущенные службы и их версии
— искать известные уязвимости в найденных сервисах
— проверять сервисы на слабые пароли (брутфорс)
— запускать дополнительные инструменты сканирования в зависимости от обнаруженных сервисов


♾ Главная особенность — графический интерфейс. Большинство операций можно запускать через GUI без работы в терминале, что ускоряет разведку и делает процесс более наглядным.

📎 Документация доступна в wiki проекта на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека нейросетей

#tool_of_the_week
  • ❤ 6
  • 👍 2
  • 🥰 2
Post #5297 1.15K
  • 🔥 5
  • 🥰 2
Post #5296 1.17K
📊 Опрос для пентестеров

Вы анализируете IP-камеру. Интерфейс требует авторизацию, но при просмотре трафика видно:

— видеопоток доступен по прямому URL
— ссылка содержит длинный токен
— токен не меняется после logout и работает несколько часов

Какую уязвимость это может указывать ❓

🐸 Библиотека нейросетей

#ctf_challenge
  • 😁 7
  • 🥰 2
Post #5295 1.29K
⚠️ Уязвимость в устройствах Hikvision позволяет получить права администратора

В каталог Cybersecurity and Infrastructure Security Agency (KEV) добавлена критическая уязвимость CVE-2017-7921, затрагивающая несколько продуктов Hikvision.

Баг связан с ошибкой аутентификации (CWE-287). Злоумышленник может отправить специально сформированный запрос и обойти авторизацию, получив доступ к устройству как администратор.


❗️ Что это даёт атакующему:

— просмотр live-камер
— скачивание архивных записей
— доступ к конфигурации и сетевым паролям

➖ Поскольку камеры часто подключены к корпоративной сети, взломанные устройства могут использоваться как точка входа для дальнейшего проникновения.

🛡 Что делать

— Найти все устройства Hikvision в сети
— Срочно установить обновления прошивки и официальные патчи
— Если устройство больше не поддерживается — вывести его из эксплуатации

📍 Навигация: [Вакансии]

🐸 Библиотека нейросетей

#cve_bulletin
  • 🥰 3
  • 🌚 1
Post #5294 1.3K
Tryhackme hackerproglib.png2.6 MB
⚡️ Карта обучения TryHackMe

Полезная шпаргалка, чтобы понимать структуру платформы и планировать обучение в пентесте.

На карте показан путь обучения:

— Linux и networking
— web-уязвимости
— Active Directory
— криптография
— reverse engineering и malware analysis
— CTF и сложные лаборатории


С вас 👍, если сохранили

📍 Навигация: [Вакансии]

🐸 Библиотека нейросетей

#cheat_sheet
  • ❤ 14
  • 🥰 2
Post #5287 1.27K
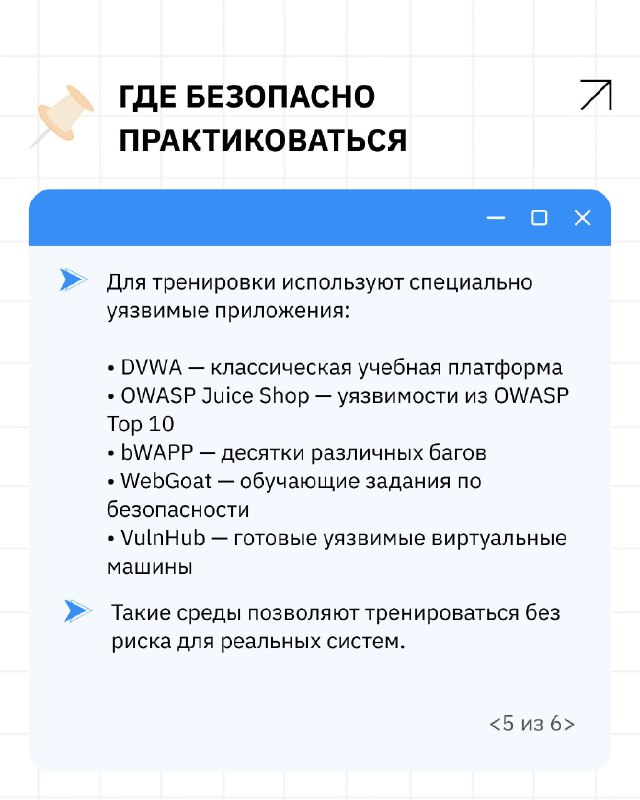
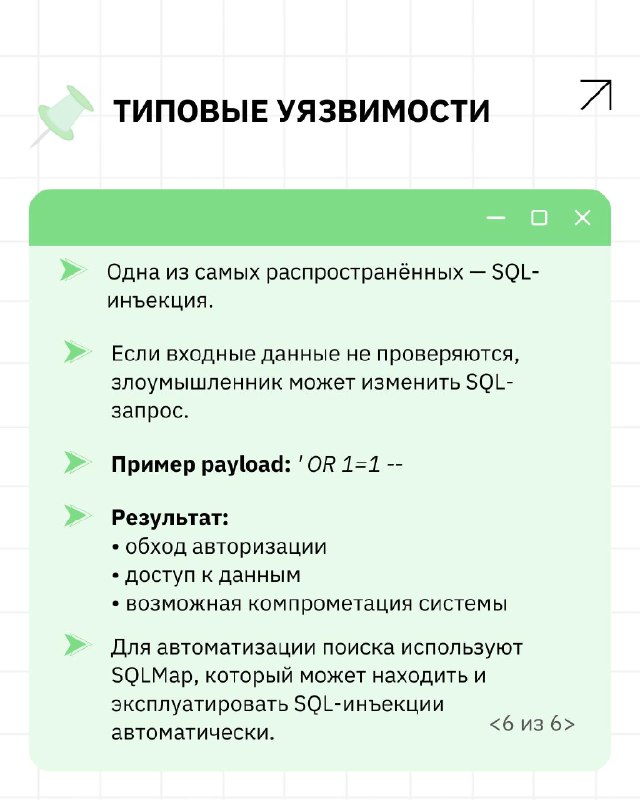
🛡 Pentesting 101: с чего начать

Разобрали базу для тех, кто хочет зайти в пентест: какие знания нужны, какие инструменты используют и где безопасно практиковаться.

В карточках — коротко про разведку, инструменты и типовые уязвимости.

🔗 Ссылка на статью

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • ❤ 5
  • 🥰 2
Post #5286 1.19K
💥 Открытый вебинар | ИИ-агенты в продакшене: от хайпа к деньгам

Агенты уже везде. Но мало кто признаётся, сколько денег сжёг на бесконечных циклах, галлюцинациях в RAG и отсутствии мониторинга.

Полина Полунина, руководитель AI-направления Альфа-Банка, расскажет честно:

▪️ Чем агент отличается от «просто GPT с промптом» и когда бизнесу достаточно обычного LLM
▪️ 3 реальных кейса из корпоративной среды: что взлетело, а что нет
▪️ Live-демо работающего агента
▪️ ТОП-5 граблей, на которые наступают команды при внедрении

⏱️ 10 марта в 19:00 (МСК)

🎁 Участники получат промокод на скидку на самый полный курс по ИИ-агентам

👉 Регистрируйся
  • 😁 3
  • 🥰 2
Post #5285 1.19K
😐 Полезные инструменты для разведки

🔜 The OSINT Framework — карта инструментов разведки

🔜 Amass: полный гайд по разведке и поиску поддоменов

🔜 SpiderFoot — автоматизация OSINT-разведки

🔜 Subfinder: быстрый инструмент для поиска поддоменов

🔜 Wayback Machine + waybackurls для поиска старых эндпоинтов

🔜 ReconFTW — автоматизация bug bounty разведки

🔜 Google Dorks для OSINT и bug bounty

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • 👍 3
  • 🥰 2
Post #5284 1.28K
Penetration Testing Tools HD.png2.7 MB
⚡️ Карта инструментов для пентеста

Большая схема с основными инструментами, которые используются на разных этапах тестирования безопасности:

— разведка и сканирование
— анализ веб-приложений
— password-атаки
— exploitation и post-exploitation
— MITM и sniffing
— wireless-атаки
— форензика


С вас 👍, если сохранили

📍 Навигация: [Вакансии]

🐸 Библиотека нейросетей

#cheat_sheet
  • ❤ 8
  • 🥰 2
Post #5283 1.48K
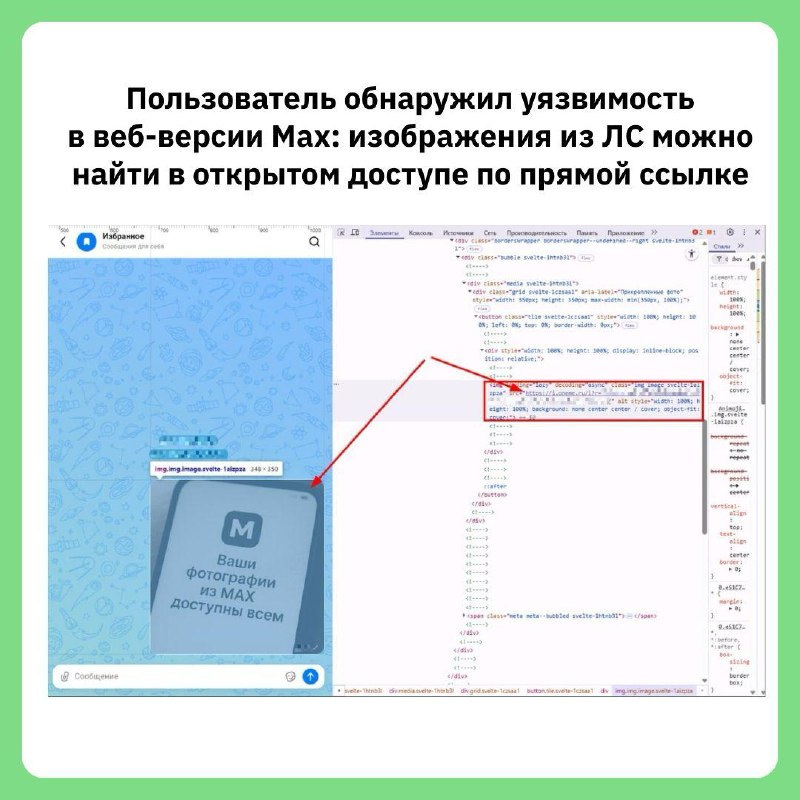
⚠️ Скандал вокруг мессенджера MAX

Пользователь на Pikabu заявил, что изображения из личных чатов в веб-версии MAX можно открыть по прямому URL без авторизации, а после удаления из переписки ссылка ещё некоторое время работает. Редакция Хабра проверила сценарий и сообщила, что смогла его воспроизвести.

🔤 В MAX всё отрицают: в компании заявляют, что доступ к файлам есть только у владельца, а сообщения о проблеме называют фейком.

По рекомендациям OWASP, приватность не должна держаться на «секретности ссылки» — сервер должен проверять права доступа при каждом запросе.


Пока ситуация спорная, лучше не отправлять через веб-версию сервиса чувствительные изображения.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cve_bulletin
  • 🥱 9
  • 👍 4
  • 🥰 3
  • ⚡ 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →