
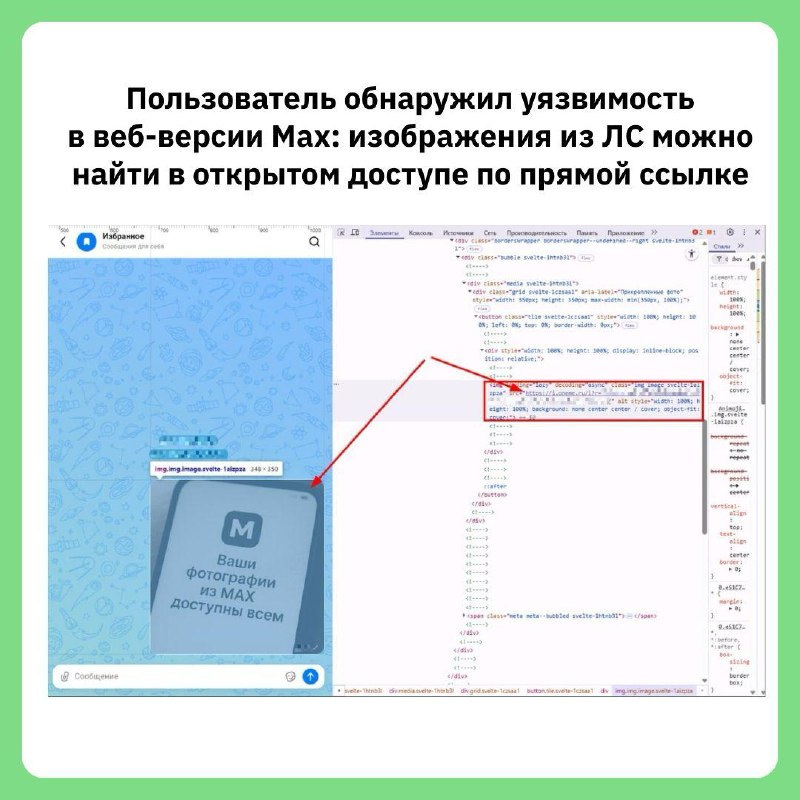
Пользователь на Pikabu заявил, что изображения из личных чатов в веб-версии MAX можно открыть по прямому URL без авторизации, а после удаления из переписки ссылка ещё некоторое время работает. Редакция Хабра проверила сценарий и сообщила, что смогла его воспроизвести.
🔤 В MAX всё отрицают: в компании заявляют, что доступ к файлам есть только у владельца, а сообщения о проблеме называют фейком.
По рекомендациям OWASP, приватность не должна держаться на «секретности ссылки» — сервер должен проверять права доступа при каждом запросе.
Пока ситуация спорная, лучше не отправлять через веб-версию сервиса чувствительные изображения.
📍 Навигация: [Вакансии]
🐸 Библиотека хакера
#cve_bulletin