TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #5283 · Back to latest

Older Posts 16 shown
Post #5282 1.22K
Post #5281 1.05K
🔥 Вопрос с собеседования на Junior

Что такое Same-Origin Policy и зачем она нужна?

👇 Правильный ответ (нажми, чтобы прочитать):

Same-Origin Policy (SOP) — это механизм безопасности браузера, который запрещает странице читать данные другого сайта.

Origin определяется как:

scheme + host + port

Если хотя бы один параметр отличается — origin считается другим.

🔤 Что блокирует SOP

Скрипт одного сайта не может читать:

— DOM другого сайта
— ответы API
— cookies и localStorage

Например, сайт
evil.com не сможет прочитать данные bank.com.

⚠️ Обход возможен только через специальные механизмы вроде CORS или postMessage, и их неправильная настройка часто приводит к уязвимостям.


👍 — знал/а
🔥 — стало понятнее

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ctf_challenge
  • 🔥 19
  • 👍 5
  • 🥰 2
Post #5280 1.1K
Bug Bounty Tools HD.png4.7 MB
🧰 Карта инструментов для Bug Bounty

Большая mind-map со стеком утилит, которые используют багхантеры при поиске уязвимостей.

В схеме собраны десятки категорий:

— OSINT и reconnaissance
— поиск поддоменов
— сканеры уязвимостей
— инструменты для XSS, SQLi, SSRF
— расширения для Burp Suite
— fuzzing, automation
— тестирование API и cloud-сервисов


С вас 👍, если сохранили

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 6
  • 🥰 2
  • 🙏 2
  • 👾 1
Post #5275 1.07K
⚠️ Mythic Likho снова в фокусе исследователей ИБ

Специалисты Positive Technologies разобрали тактики APT-группировки Mythic Likho, которая атакует российские предприятия из сфер машиностроения, добывающей и обрабатывающей промышленности.

Злоумышленники действуют аккуратно: изучают компанию, рассылают персонализированный фишинг, а затем используют цепочку загрузчиков, бэкдоров и инструментов постэксплуатации. Финальная цель — кража данных и их шифрование с требованием выкупа.


🔢 Мы разобрали ключевые элементы их операций — от способов проникновения до используемых инструментов.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#zero_day_legends
  • ❤ 4
  • 🤩 4
  • 🥰 3
Post #5274 1K
👍 На курсе по контролируемой разработке AI-агентов мы будем разбирать ровно то, о чём говорит Владислав в голосовом, но уже в формате системной практики.

📅 Старт курса — 20 апреля.

Если хотите разобраться, как строить управляемые агентные системы:
➡️ Присоединяйтесь.

P.S. С первого занятия будет практика: код и разбор реальных ошибок, а не только теория.
  • 🥰 3
Post #5272 1.1K
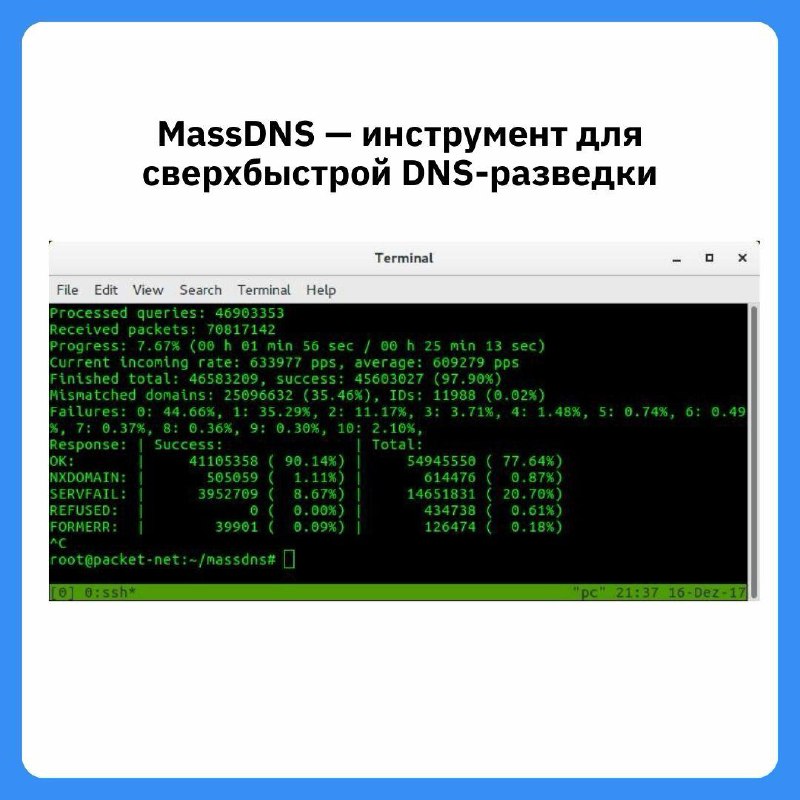
🔥 Высокоскоростной инструмент для DNS-разведки и перебора поддоменов

MassDNS — DNS stub-резолвер, рассчитанный на массовые запросы: способен обрабатывать миллионы доменов и отправлять сотни тысяч запросов в секунду.

Часто используется для масштабной субдоменной энумерации.


🔵 Полезен при работе с большими wordlist, CT-логами, сканировании целых зон и PTR-разведке.

Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • ❤‍🔥 3
  • 🥰 2
  • 👍 1
  • 🌚 1
Post #5271 1.07K
📱 Как шпионский эксплойт для iPhone превратился в инструмент криптомошенников

Исследователи Google обнаружили набор эксплойтов Coruna, который несколько лет переходил между разными группами атакующих.

Сначала его использовали компании, продающие инструменты слежки. Затем — кибершпионы в атаках на украинские сайты. Позже тот же набор оказался у китайских мошенников, которые применяли его для кражи криптовалют.

🔵 Что известно о Coruna:

— В наборе 5 полноценных цепочек атак и 23 уязвимости iOS
— Работает на устройствах от iOS 13 до iOS 17.2.1
— Эксплойт доставляется через взломанные сайты и скрытые iframe
— Скрипт проверяет модель iPhone и версию iOS и подбирает подходящую цепочку атак
— Используется уязвимость WebKit и обход Pointer Authentication Code


🔵 После получения доступа к устройству вредоносный код:

— ищет QR-коды и seed-фразы BIP39
— анализирует заметки Apple и текстовые файлы
— перехватывает работу криптокошельков (MetaMask, Trust Wallet, Exodus, Phantom)
— отправляет найденные данные на сервер управления


Финальный этап — загрузчик PlasmaLoader, который внедряется в системный процесс powerd и закрепляется в системе.

📉 По данным Google, история Coruna показывает типичную эволюцию эксплойтов: сначала — государственная слежка → затем кибершпионаж → потом криминальное использование.

❗️ Эксплойт не работает на последних версиях iOS. Пользователям рекомендуют обновить систему или включить Lockdown Mode.

🔗 Читать подробнее

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • 🥰 3
  • ❤ 2
  • 🌚 1
Post #5269 1.22K
🔥 Вопрос с собеседования на Junior

Что такое open redirect и чем он опасен?

👇 Правильный ответ (нажми, чтобы прочитать):

Open Redirect — это уязвимость, при которой сайт позволяет перенаправить пользователя на любой внешний URL через параметр, не проверяя адрес назначения.

Например:

site.com/redirect?url=https://evil.com

🔤 Чем опасно:

— фишинг (пользователь доверяет легитимному домену)
— обход защит, где домен используется как доверенный
— использование в цепочках атак (OAuth, SSRF)


👍 — знал/а
🔥 — стало понятнее

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ctf_challenge
  • 🔥 22
  • 👍 10
  • 🥰 2
Post #5267 1.42K
mobile hacking cheat sheet.jpeg197.7 KB
📎 Шпаргалка по взлому мобильных приложений

Подборка инструментов, техник и команд для анализа безопасности мобильных приложений Android и iOS.

🔵 В репозитории собраны практические материалы, которые помогают проводить аудит приложений: от статического анализа и реверса до динамического тестирования и перехвата трафика.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 4
  • 🥰 2
  • 👍 1
  • 🌚 1
Post #5265 1.2K
🔥 Из файла в память: как эволюционировала загрузка вредоноса

Когда сигнатурный антивирус перестал быть проблемой, атаки ушли с диска в оперативную память. В статье разбирает, как сегодня обходят AMSI и EDR — и почему классические методы уже не работают так, как раньше.

Речь пойдёт о:

— патчинге памяти amsi.dll и рисках для EDR
— обходе через .NET Reflection
— перехвате функций и ETW-уклонении
— in-memory загрузке сборок через Assembly::Load()
— Process Hollowing и проверках VAD/MEM_IMAGE
— почему многобайтовый XOR всё ещё жив в 2026


Если вы работаете с Windows-инфраструктурой, EDR или проводите внутренние тесты — материал обязателен к прочтению 🔗

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • 🔥 5
  • ⚡ 3
Post #5264 1.09K
🖥 Автоматический поиск путей эскалации привилегий

PEASS-ng — набор скриптов для быстрой проверки локальной эскалации на Windows, Linux и macOS.

Инструмент прогоняет систему по десяткам типовых мисконфигураций и подсвечивает возможные векторы повышения прав.


♍️ WinPEAS — аудит служб, прав, задач, реестра, токенов
♍️ LinPEAS — sudo, SUID, cron, writable-директории, креды в конфигах

ℹ️ Подходит для:

— постэксплуатации
— CTF
— быстрой первичной оценки хоста

Есть парсеры в JSON / HTML / PDF — удобно для отчётов.

📎 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 🔥 3
  • 🥰 2
  • 👍 1
  • 🌚 1
Post #5257 1.11K
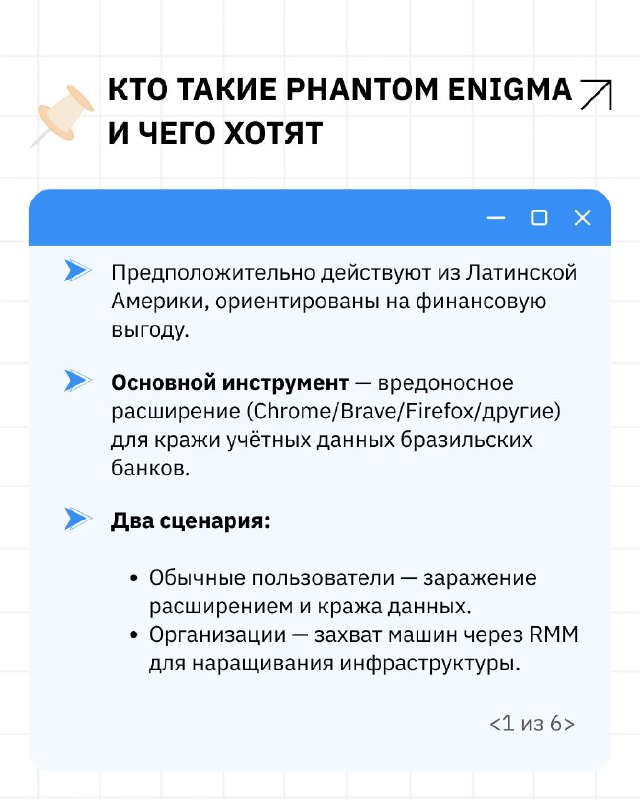
👀 Phantom Enigma 2.0: скрытая установка расширений и новая эра банковских атак

Теперь это не просто фишинг с загрузчиком, а продуманная цепочка с установкой вредоносного расширения через управление браузером жертвы, блокировкой действий пользователя и собственной серверной инфраструктурой с мониторингом и геофильтрацией.

🔢 Мы собрали ключевые изменения и важные детали в карточках выше.

Подробный технический разбор, индикаторы компрометации и полная аналитика — в оригинальной статье Positive Technologies 📎

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • 🔥 4
  • 🥰 2
  • 🌚 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →