
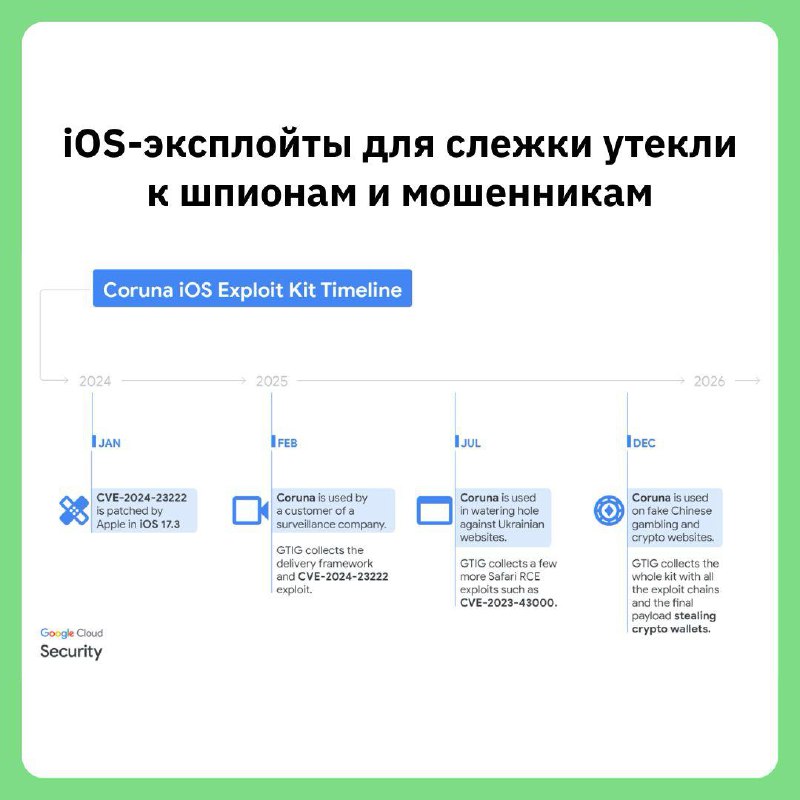
Исследователи Google обнаружили набор эксплойтов Coruna, который несколько лет переходил между разными группами атакующих.
Сначала его использовали компании, продающие инструменты слежки. Затем — кибершпионы в атаках на украинские сайты. Позже тот же набор оказался у китайских мошенников, которые применяли его для кражи криптовалют.
🔵 Что известно о Coruna:
— В наборе 5 полноценных цепочек атак и 23 уязвимости iOS
— Работает на устройствах от iOS 13 до iOS 17.2.1
— Эксплойт доставляется через взломанные сайты и скрытые iframe
— Скрипт проверяет модель iPhone и версию iOS и подбирает подходящую цепочку атак
— Используется уязвимость WebKit и обход Pointer Authentication Code
🔵 После получения доступа к устройству вредоносный код:
— ищет QR-коды и seed-фразы BIP39
— анализирует заметки Apple и текстовые файлы
— перехватывает работу криптокошельков (MetaMask, Trust Wallet, Exodus, Phantom)
— отправляет найденные данные на сервер управления
Финальный этап — загрузчик PlasmaLoader, который внедряется в системный процесс powerd и закрепляется в системе.
📉 По данным Google, история Coruna показывает типичную эволюцию эксплойтов: сначала — государственная слежка → затем кибершпионаж → потом криминальное использование.
❗️ Эксплойт не работает на последних версиях iOS. Пользователям рекомендуют обновить систему или включить Lockdown Mode.
🔗 Читать подробнее
📍 Навигация: [Вакансии]
🐸 Библиотека хакера
#breach_breakdown