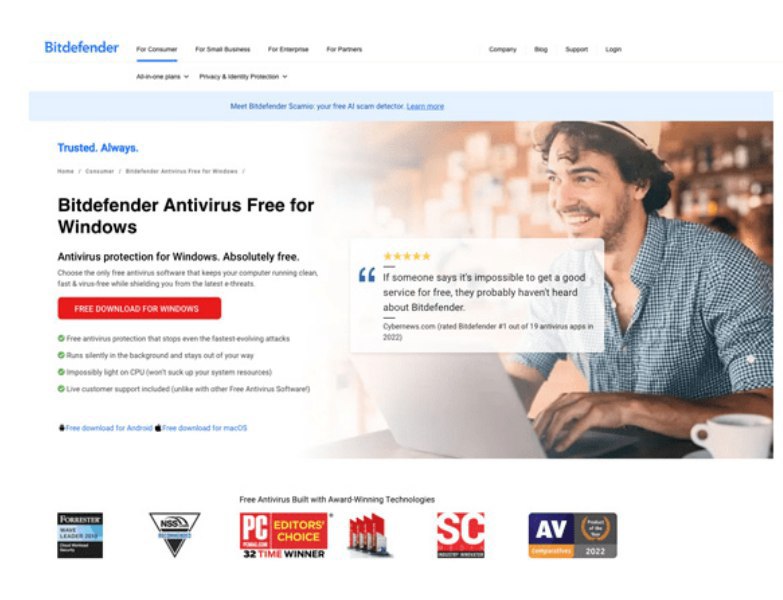
🦠 Un falso antivirus distribuisce il malware Venom RAT
Una nuova campagna malevola è stata scoperta dai ricercatori di sicurezza: un finto software antivirus viene usato come vettore per diffondere il trojan di accesso remoto Venom RAT. I cybercriminali mascherano il malware da legittimo antivirus, convincendo l’utente a scaricarlo e installarlo, spesso tramite siti ingannevoli o email di phishing.
Una volta attivo, Venom RAT consente agli attaccanti di controllare da remoto il dispositivo, rubando credenziali, registrando attività e persino eseguendo comandi. Il malware è noto per la sua capacità di eludere i controlli di sicurezza e mantenere un accesso persistente al sistema compromesso.
La campagna si inserisce in una tendenza crescente all’uso di strumenti comuni di amministrazione remota trasformati in armi informatiche, rendendo più difficile il rilevamento.
#CyberSecurity #Malware #VenomRAT #FakeAntivirus #InfoStealer #Phishing #RemoteAccessTrojan #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Post #3904
16.5K