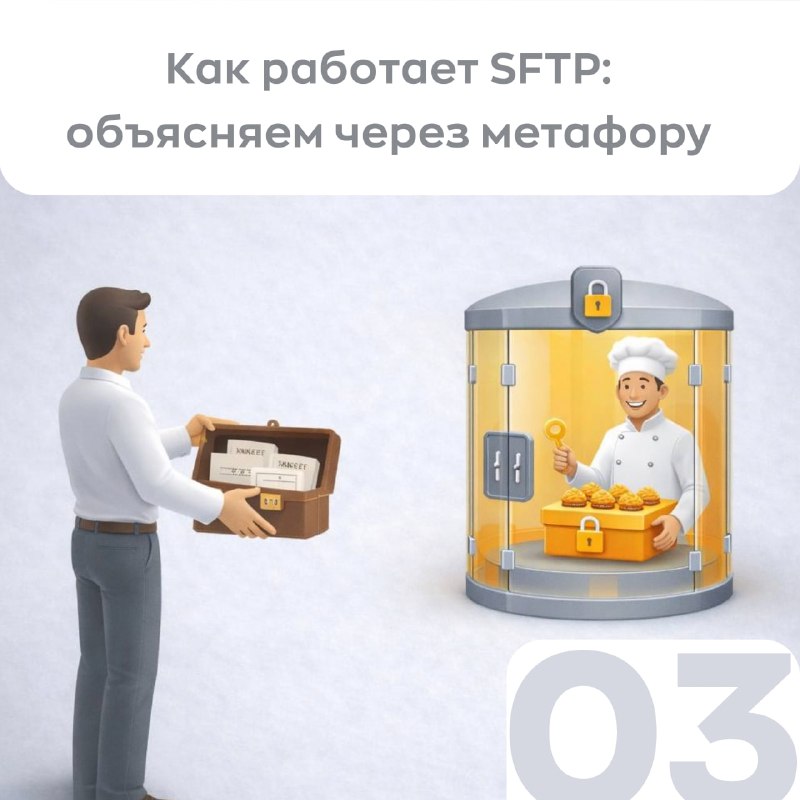
Мы уже рассказали, что такое SFTP и почему это один из самых безопасных способов передачи данных. Теперь опишем процесс работы с этим протоколом — для наглядности будем использовать метафору, в которой вам нужно отдать кондитеру секретный рецепт и получить у него выпечку.
Этап 1: подготовка к визиту (аутентификация)
В реальности: прежде чем отправить данные, нужно доказать, что это именно вы. Для этого SFTP использует два способа аутентификации: пароль и SSH-ключи.
Метафора: вы приходите в кондитерскую и говорите: «Это я, Пётр Петров!». Кондитер за дверью либо узнаёт вас в лицо (это как SSH-ключи), либо просит назвать секретное слово (пароль). Если информация верна, он пускает вас.
Этап 2: открытие защищённого канала (установка SSH-соединения)
В реальности: После того как вы подтвердили свою личность, SFTP создаёт защищённый канал поверх протокола SSH.
Метафора: кондитер проводит вас в специальную комнату с непрозрачными стёклами. Никто снаружи не может видеть и слышать, что там происходит. Это волшебная комната с двойными замками.
Этап 3: передача рецептов (загрузка файлов)
В реальности: вы отправляете файлы на сервер по защищённому каналу, данные шифруются.
Метафора: вы вытаскиваете листки бумаги с рецептами пирожных из вашего портфеля и оставляете их в волшебной комнате. Если бы кто-то стащил эти листки по дороге, то ничего не смог там прочитать — вместо привычного текста в них шифр.
Этап 4: получение готовых пирожных (загрузка файлов)
В реальности: сервер отправляет запрошенные файлы обратно клиенту в зашифрованном виде.
Метафора: кондитер кладёт готовые пирожные в эту же волшебную комнату, в запечатанную коробку с зашифрованными надписями. Рассыльный доставляет их вам, и только вы можете расшифровать содержимое с помощью вашей части кода — приватного ключа.
В результате клиент получает свои файлы, а вы в метафоре — выпечку, изготовленную по секретному рецепту.
#безопасность_UCMS #SFTP_UCMS