TGViewer
Channel Public Channel
TrendAI | ЕВРАЗИЯ

TrendAI | ЕВРАЗИЯ

@trend_micro_eurasia

Официальный телеграм канал Trend AI в Центральной Азии

Ссылка для коллег и друзей: @trend_micro_eurasia
Subscribers
416
Photos
384
Videos
34
Links
317
Recent Posts 19 shown
Post #674 197
TrendAI™ участвует в GITEX AI Central Asia & Caucasus 2026

Присоединяйтесь к нам на главном Tech & AI событии региона.

📍 Алматы, Atakent
📅 4–5 мая 2026

Будем рады встрече.

TrendAI™. AI Fearlessly.

#TrendAI #AIFearlessly #GITEX
Post #673 180
Trend Micro теперь - TrendAI

Мы представляем TrendAI™ - кибербезопасность, созданную для эпохи AI.
Новый этап, в котором защита становится проактивной и опережает угрозы.

TrendAI™ помогает оставаться впереди - как в безопасности, так и в бизнесе.

Познакомьтесь с TrendAI™:
https://spr.ly/6043B6wXJF

AI Fearlessly
#TrendAI #AIfearlessly
Post #672
Channel name was changed to «TrendAI | ЕВРАЗИЯ»
Post #671
Channel photo updated
Post #669
Channel name was changed to «Trend AI | ЕВРАЗИЯ»
Post #668 287

Forwarded from SecAtor

Pwn2Own Automotive 2026 завершился: исследователи заработали 1 047 000 долл., продемонстрировав 76 0-day.

Соревнования по хакингу в автомобильной сфере Pwn2Own Automotive, посвященные автомобильным технологиям, прошли в период 21 по 23 января в Токио, Япония, в рамках автомобильной конференции Automotive World.

В ходе конкурса хакеры атаковали полностью обновленные автомобильные информационно-развлекательные системы (IVI), зарядные устройства для электромобилей (EV) и автомобильные операционные системы (например, Automotive Grade Linux).

Традиционно, согласно правилам, прежде чем информация будет раскрыта Trend Micro у поставщиков есть 90 дней на разработку и выпуск исправлений для 0-day, которые были реализованы в ходе конкурса Pwn2Own.

Команда Fuzzware.io одержала победу на Pwn2Own Automotive 2026, получив денежный приз в размере 215 000 долларов, за ней следуют DDOS с 100 750 долл. и Synactiv с 85 000 долл.

Fuzzware.io заработала 118 000 долл., взломав в первый день зарядную станцию Alpitronic HYC50, зарядное устройство Autel и навигационный приемник Kenwood DNR1007XR.

Они также урвали еще 95 000 долл. после демонстрации нескольких нулей в контроллере зарядки Phoenix Contact CHARX SEC-3150, зарядном устройстве ChargePoint Home Flex EV и зарядной станции Grizzl-E Smart 40A EV на второй день.

Кроме того, дополнительно 2500 зеленых они вложили в свой гонорар после обнаружения уязвимости при попытке получить root-права на мультимедийном ресивере Alpine iLX-F511 в последний день соревнований.

Команда Synacktiv получила 35 000 долл., используя уязвимость записи за пределы допустимого диапазона и утечку информации для взлома информационно-развлекательной системы Tesla с помощью USB-атаки в первый день Pwn2Own.

Полное расписание третьего дня и результаты каждого задания - здесь, полное расписание Pwn2Own Automotive 2026 - здесь.

В общем зачете, в этом году исследователям удалось препарировать на порядок большей нулей, однако поставить рекорд по части призовых не удалось, ведь годом ранее он составил 1 323 750 долл.
Zero Day Initiative Zero Day Initiative — Pwn2Own Automotive 2026 - Day Three Results and the Master of Pwn The last day of Pwn2Own Automotive 2026 saw the world’s top security researchers take their final shots at the latest automotive systems. Over three days of intense competition, $1,047,000 USD was awarded for 76 unique 0-day vulnerabilities, with bold…
Post #666 250

Forwarded from Threat Hunting Father 🦔

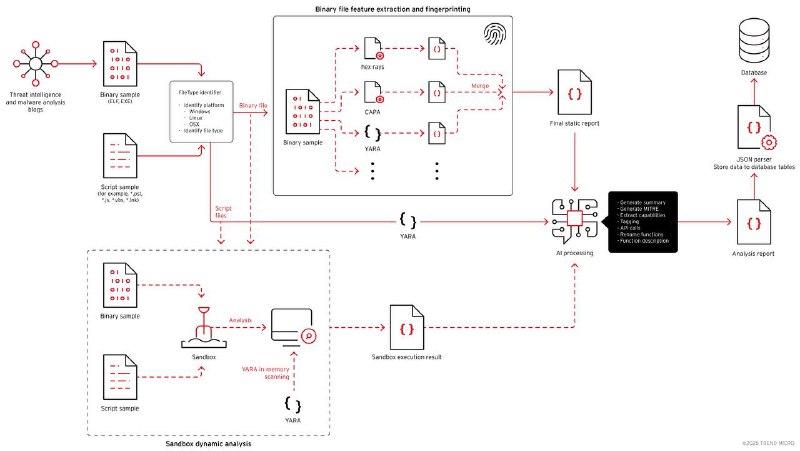
Как Trend Micro использует AI-автоматизацию для threat hunting’а

Они построили многоступенчатый пайплайн, который:
• собирает огромное количество образцов малвари (в т.ч. с VirusTotal),
• автоматически вытаскивает артефакты (строки, API, поведение, MITRE, MBC),
• складывает всё в структурированную БД,
использует AI-агентов для:
первичного скоринга (Quick Inspect),
• AI-анализ:
ELF’ы прогоняются через IDA Pro → декомпил → на вход gemini-3-pro;
AI переименовывает функции, добавляет комменты, выделяет фичи, строит отчёт;
Quick Inspect даёт скоринг «малварь/не малварь»,
Deep Inspector делает полный техотчёт + MITRE-маппинг.

Кейс: обнаружение и разбор Linux-бэкдора GhostPenguin
На этом пайплайне они нашли раньше неизвестный бэкдор GhostPenguin:
• multi-thread C++ backdoor под Linux;
• использует UDP/53 (маскируясь под DNS) + RC5 сессией;
• даёт оператору удалённый shell (/bin/sh) и полный контроль над файловой системой;
• C2 с handshake’ом и сессионным ключом.

🔗https://www.trendmicro.com/en_us/research/25/l/ghostpenguin.html
🦔THF
Post #665 190

Forwarded from bluescreen.kz

🔐 Trend Micro открыла бесплатный 30-дневный доступ к платформе Vision One

Японская компания Trend Micro, более 35 лет работающая в сфере кибербезопасности, запустила бесплатный месяц тестирования своей XDR-платформы Vision One для корпоративных и государственных организаций.

📍 Что делает Vision One

Платформа собирает телеметрию сразу из нескольких источников — рабочих станций, почты, сети, облака и внутренних систем — и объединяет данные в единую картину безопасности.

Vision One автоматически связывает события между собой, помогает выявлять скрытые и сложные атаки и ускоряет работу SOC-аналитиков.

🔎 Кому это полезно
— организациям, у которых защита построена из разрозненных решений;
— компаниям, развивающим собственные SOC;
— тем, кто хочет протестировать XDR на реальных данных своей инфраструктуры.

📅 Что можно успеть за 30 дней

Подключить нужные источники, посмотреть, как система работает на реальных данных, и оценить, насколько она ускоряет расследования и повышает видимость инцидентов.

🔗 Зарегистрироваться и начать тест: https://resources.trendmicro.com/vision-one-trial.html?lang=ru

#TrendMicro #SOC #платформа #безопасность #большиеданные #VisionOne #цифровыерешения #Казахстан

📷 BlueScreen | Digital Kazakhstan
Post #664 194

Forwarded from SecAtor

Стартовал Pwn2Own Ireland 2025 и в первый день соревнований исследователи продемонстрировали 34 уникальные 0-day, заработав 522 500 долл.

Главным событием стал взлом беспроводного Ethernet-маршрутизатора QNAP Qhora-322 через WAN-интерфейс исследователями Бонын Ку и Эвангелос Даравигкас из Team DDOS, которые задействовали для этого восемь нулей.

По результатам они получили доступ к сетевому хранилищу QNAP TS-453E и выиграли 100 000 долл. в качестве вознаграждения.

Команда Synacktiv, Сина Кхейркха из Summoning Team, команда DEVCORE Team и Стивен Фьюэр из Rapid7 также вынесли по 40 000 долл. каждый, получив root-права на Synology BeeStation Plus, Synology DiskStation DS925+, QNAP TS-453E и Home Assistant Green соответственно.

Исследователи STARLabs, Team PetoWorks, Team ANHTUD и Ierae четыре раза взломали МФУ Canon imageCLASS MF654Cdw, в то время как STARLabs также смогли похакать смарт-колонку Sonos Era 300, заработав 50 000 долл.,

Представители ANHTUD воспользовалась уязвимостью моста Phillips Hue Bridge и получили 40 000 долл. наличными.

Сина Хейркха и Макколей Хадсон из Summoning Team
использовали цепочку эксплойтов, объединяющую две 0-day для получения прав root на устройстве Synology ActiveProtect Appliance DP320, выиграв еще 50 000 долл.

Команда Summoning Team выиграла в общей сложности 102 500 долларов за первый день соревнований и возглавила рейтинг Master of Pwn с 11,5 очками.

Хакерский конкурс Pwn2Own Ireland 2025 включает восемь категорий: флагманские смартфоны (Apple iPhone 16, Samsung Galaxy S25 и Google Pixel 9), мессенджеры, устройства для умного дома, принтеры, сетевое оборудование, сетевые системы хранения данных, оборудование для видеонаблюдения и носимые устройства (включая умные очки Ray-Ban от Meta и гарнитуры Quest 3/3S).

В этом году ZDI также расширил векторы атак для мобильных устройств, включив в них использование USB-портов мобильных телефонов. Однако традиционные беспроводные протоколы, Bluetooth, Wi-Fi и NFC также остаются допустимыми векторами атак.

Согласно ранее озвученным заявлениям, ZDI впервые предлагает вознаграждение в размере 1 млн. долл. тем исследователям, которые продемонстрируют Zero-Click-эксплойт для WhatsApp, позволяющий выполнять код без взаимодействия с пользователем.

Meta
(признана в России экстремистской) наряду с QNAP и Synology выступает соорганизатором хакерского конкурса Pwn2Own Ireland 2025, который стартовал 21 октября в Корке, Ирландия, и продлится до 24 включительно.

Как обычно, после демонстрации нулей на Pwn2Own вендорам предоставляется 90 дней на выпуск обновлений, прежде чем Zero Day Initiative от Trend Micro публично их раскроет.
X (formerly Twitter) TrendAI Zero Day Initiative (@thezdi) on X Confirmed! Team DDOS (@kiddo_pwn & @freddo_1337) used an octo-symphony of 8(!) different bugs to complete their SOHO Smashup of the QNAP Qhora-322 + TS-453E. They earn themselves $100,000 and 10 Master of Pwn points. #Pwn2Own #P2OIreland
Post #663 176
Проактивная безопасность на базе ИИ начинается здесь. Узнайте, как наша платформа для кибербезопасности Trend Vision One™ с ИИ-управляемой защитой предоставляет всестороннюю защиту через свои интегрированные возможности.

Читайте отчет: https://spr.ly/60424BvR4

#OWASP #ProactiveSecurityStartsHere
Post #662 173
Наше исследование выявило новую тактику, включающую фальшивые страницы CAPTCHA, которые обманывают пользователей, заставляя их выполнять вредоносные команды, нацеливаясь на организации с Windows-системами. Эти атаки используют запутанные скрипты и MP3-файлы для обхода обнаружения, что создает угрозу утечек данных и операционных сбоев.

Проактивно защитите свою организацию, получив знания об этой угрозе и начав укрепление своей защиты: https://spr.ly/6047NCNrz

#CyberSecurity #DataProtection #ThreatDetection #WindowsSecurity #TrendMicro
Trend Micro Fake CAPTCHA Attacks Deploy Infostealers and RATs in a Multistage Payload Chain We have detected a new tactic involving fake CAPTCHA pages that trick users into executing harmful commands in Windows. This scheme uses disguised files sent via phishing and other malicious methods.
Post #661 153
Мы признаны Лидером в 2024 Gartner® Magic Quadrant™ для платформ защиты электронной почты. Возьмите под контроль свои киберриски с одной платформой на базе ИИ.

Узнайте больше: https://spr.ly/6048NfZI8

#EmailSecurity #CyberSecurity #AI #GartnerMagicQuadrant #TrendMicro
Post #660 129
Данные Trend Cyber Risk Exposure Management (CREM) проанализировали среднее время до исправления уязвимостей (MTTP) по регионам и обнаружили, что Европа лидирует по скорости патчинга. Быстрота, с которой компании устраняют уязвимости, способствует снижению рисков и снижению индекса киберрисков для региона.

Узнайте больше о тенденциях в индустрии и регионах в нашем отчете о киберрисках: https://spr.ly/6047NxiRc

#CyberRisk #RiskManagement #CyberSecurity #TrendMicro #CREM
Post #659 136
Китайские команды когда-то доминировали на соревновании по взлому Trend Zero Day Initiative #Pwn2Own, пока новые правила не потребовали от них сообщать о программных уязвимостях в государственные органы.

Послушайте Дастина Чайлдса, руководителя отдела осведомленности об угрозах, о том, как это изменило игру для глобальной кибербезопасности и усилило усилия Китая в области государственно-ориентированных хакерских атак: https://spr.ly/6047NbNNV

#CyberSecurity #Pwn2Own #CyberThreats #TrendMicro
Post #658 114
В недавней статье Forbes наш операционный директор Кевин Симзер описывает кардинальные изменения в сфере кибербезопасности: организации больше не избегают ИИ, они стремятся внедрить его ответственно.

Читайте, как ИИ и суверенитет данных меняют стратегии безопасности: https://spr.ly/6048Nxibu

#CyberSecurity #AI #DataSovereignty #TrendMicro #SecurityStrategies
Forbes AI, Sovereignty, And The New Cybersecurity Crossroads AI adoption, data sovereignty, and global distrust in U.S. tech are reshaping cybersecurity. Here's how leaders can adapt and build resilience in a volatile landscape.
Post #657 118
Отрасли, такие как образование, страхование и здравоохранение, завершили 2024 год с самым высоким индексом киберрисков, что делает организации в этих секторах уязвимыми для кибератак.

Погрузитесь в данные: https://spr.ly/60412CIsJ

#CyberRisk #CyberSecurity #RiskManagement #DataProtection #TrendResearch
Post #656 129
Системы ИИ предлагают трансформационный потенциал, но также создают новые уязвимости. Наше исследование показывает, как непрямые инъекции промтов могут обходить традиционные средства защиты. Чтобы смягчить эти риски, компаниям необходимо внедрить комплексные стратегии безопасности, включая передовую фильтрацию контента и проактивный мониторинг.

Узнайте о практических шагах для безопасного развертывания ИИ в нашем блоге: https://spr.ly/6045NqyVN

#AIsecurity #CyberSecurity #RiskManagement #ProactiveSecurity #TrendResearch
Trendmicro Unveiling AI Agent Vulnerabilities Part III: Data Exfiltration In the third part of our series we demonstrate how risk intensifies in multi-modal AI agents, where hidden instructions embedded within innocuous-looking images or documents can trigger sensitive data exfiltration without any user interaction.
Post #655 115
Достигайте постоянной видимости, приоритизируйте важное, прогнозируйте угрозы, соблюдайте стандарты и обыгрывайте злоумышленников до того, как они нанесут удар.

Узнайте, как это возможно с управлением киберрисками: https://spr.ly/6043Nt7B1

#CyberSecurity #RiskManagement #ProactiveSecurity #CyberRisk #Compliance
Post #654 105
С увеличением сложности киберугроз, таких как Earth Kurma, крайне важно оснастить ваши ИТ-команды последними инсайтами об угрозах и возможностями для их обнаружения. Trend Vision One™ помогает оставаться на шаг впереди угроз и защищать активы вашего бизнеса.

Узнайте больше: https://spr.ly/6044NZ6Fa

#CyberSecurity #ThreatDetection #RiskManagement #TrendVisionOne #AI
Trend Micro Earth Kurma APT Campaign Targets Southeast Asian Government Telecom Sectors
Older posts →

About this channel

How can I read @trend_micro_eurasia without a Telegram account?
TGViewer shows the public web preview Telegram publishes for TrendAI | ЕВРАЗИЯ: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does TrendAI | ЕВРАЗИЯ have?
TrendAI | ЕВРАЗИЯ (@trend_micro_eurasia) has 416 subscribers on Telegram, refreshed roughly every 30 minutes.
Does TrendAI | ЕВРАЗИЯ know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →