

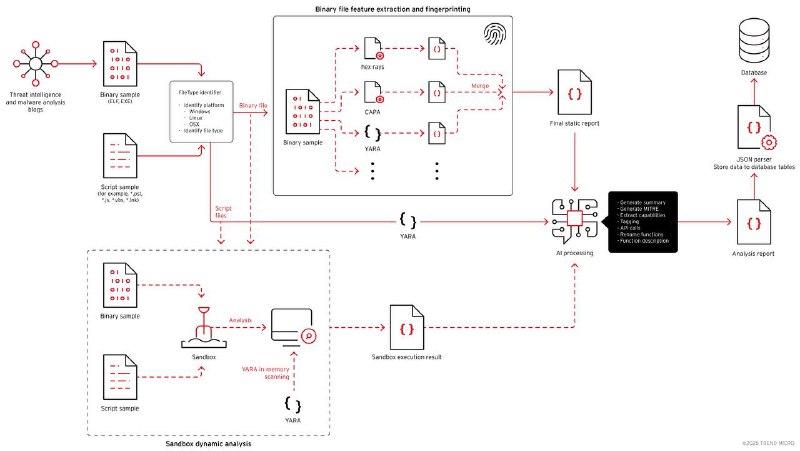
Они построили многоступенчатый пайплайн, который:
• собирает огромное количество образцов малвари (в т.ч. с VirusTotal),
• автоматически вытаскивает артефакты (строки, API, поведение, MITRE, MBC),
• складывает всё в структурированную БД,
использует AI-агентов для:
первичного скоринга (Quick Inspect),
• AI-анализ:
ELF’ы прогоняются через IDA Pro → декомпил → на вход gemini-3-pro;
AI переименовывает функции, добавляет комменты, выделяет фичи, строит отчёт;
Quick Inspect даёт скоринг «малварь/не малварь»,
Deep Inspector делает полный техотчёт + MITRE-маппинг.
Кейс: обнаружение и разбор Linux-бэкдора GhostPenguin
На этом пайплайне они нашли раньше неизвестный бэкдор GhostPenguin:
• multi-thread C++ backdoor под Linux;
• использует UDP/53 (маскируясь под DNS) + RC5 сессией;
• даёт оператору удалённый shell (
/bin/sh) и полный контроль над файловой системой;• C2 с handshake’ом и сессионным ключом.
🔗https://www.trendmicro.com/en_us/research/25/l/ghostpenguin.html
🦔THF