
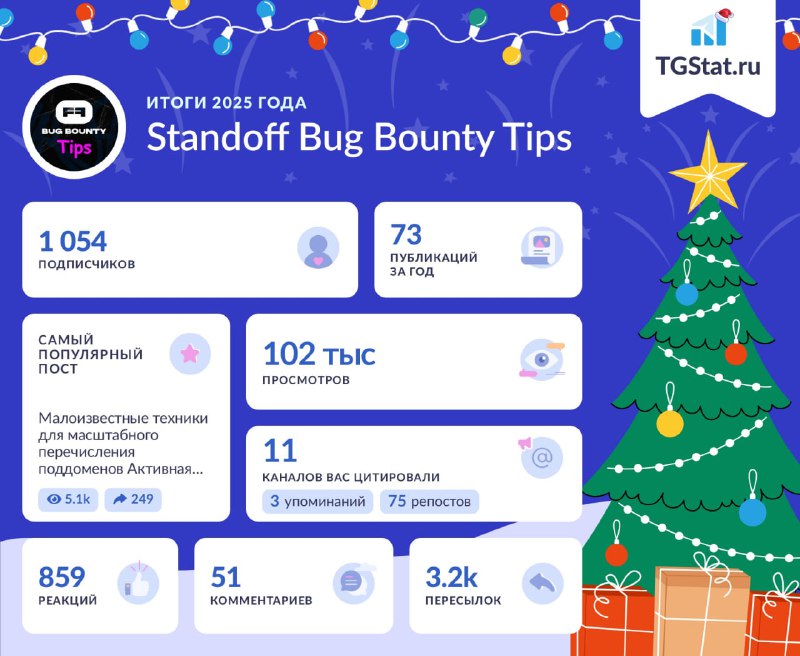
⤴️ Наши скромные итоги за прошлый год. Собрали подборку топовых постов по разным категориям
По реакциям 👏
⚫️ 0-Click Account Takeover с использованием атаки Punycode IDN Homograph
⚫️Эксплуатация IDOR через Path Traversal
⚫️Простой способ обхода CSRF
⚫️SQLi -> RCE: как раскрутить SQL-инъекцию до RCE
⚫️Скрытые параметры запросов в действии
⚫️HTTP request smuggling: подтверждение баги CL.TE через дифференцированные ответы
⚫️Простые, но действенные методы разведки для багхантера
⚫️Blind XSS в приложениях, разработанных с помощью JavaScript-фреймворков
⚫️Пять простых способов найти баги в веб-приложении с GraphQL
По репостам 🔄
⚫️ Гайд по разведке внешнего периметра: от поиска IP-адресов до брутфорса поддоменов
⚫️ Эксплуатация XSS без скобок и точек с запятой
⚫️ Малоизвестные техники для масштабного перечисления поддоменов
⚫️ Статический анализ JavaScript для багхантера
⚫️ Как найти баги в API: 12 проверенных способов
По комментариям 💬
⚫️Один из самых простых кейсов при поиске багов в API… который многие почему-то игнорируют
⚫️ Эксплуатация уязвимостей в системах электронной почты
⚫️ Где все API-эндпоинты? 6 советов для улучшения разведки API
⚫️SQLi -> RCE: как раскрутить SQL-инъекцию до RCE
⚫️ LFI с помощью text: в ImageMagick
⚫️ Почему в ходе разведке нельзя игнорировать редиректы
⚫️ Эксплуатация JSON web tokens: от теории к практике
Дальше — больше 🚀
Post #179
1.4K
- ❤ 11
- 🔥 4
- ❤🔥 3