В пентесте/багбаунти часто нет полного скоупа или дают wildcard (
*.example.com). Тогда приходится искать самому — вот рабочий воркфлоу.1️⃣ Поиск IP-адресов
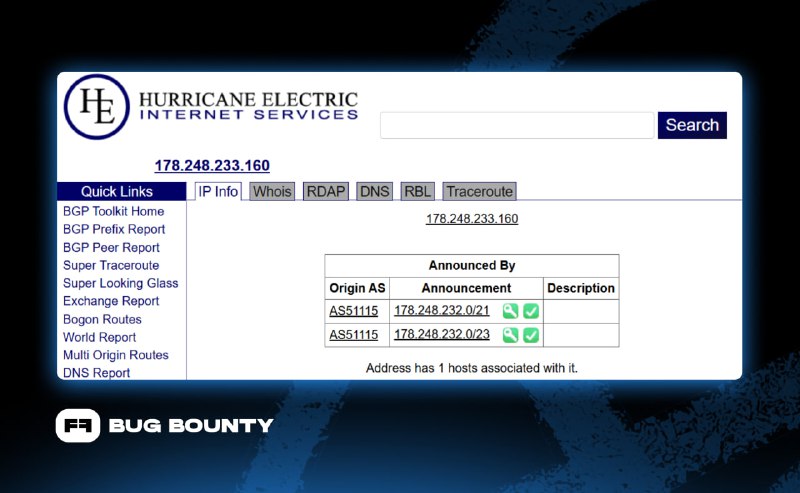
Если у организации есть своя автономная система (AS):
🖤 WHOIS → берём origin / ASN по основному домену
🖤 Получаем подсети по ASN:
asnmap -asn AS51115 -silent
2️⃣ Горизонтальный поиск доменов
🖤 Reverse DNS (PTR) по диапазонам:
echo "178.248.233.0/24" | dnsx -ptr -resp -o reverse_dns.txt
🖤 TLS / сертификаты (CN / SAN) — собираем домены из сертификатов на стандартных/нестандартных портах:
echo "178.248.233.0/24" | tlsx -p 443,3443,8443,9443,10443 -cn -san -o tlsx_result.txt
🖤 Reverse WHOIS — ищем домены, зарегистрированные на ту же организацию:
revwhoix -k "Positive Technologies, CJSC"
3️⃣ Вертикальный поиск поддоменов
🖤 Certificate Transparency / агрегаторы: crt.sh, subfinder, SecurityTrails, Chaos, IntelX и т.д.
subfinder -d standoff365.com -silent
🖤 Брутфорс поддоменов:
puredns bruteforce wordlist.txt standoff365.com -w subdomains_standoff365.com.txt
🖤 Генерация мутаций / перестановок из уже найденных поддоменов:
cat subdomains_standoff365.com.txt | alterx | dnsx -o alterx_resolved_subdomains_standoff365.com.txt
Создание словаря из найденных поддоменов часто приносит больше результатов, чем «слепой» общедоступный wordlist.
4⃣ Формирование итогового списка + фильтрация
🖤 Склеиваем результаты всех источников
🖤 Фильтруем: удаляем wildcard`ы, сторонние хосты, CDN-овский «шум»
P. S. Чем шире поверхность атаки, тем больше шансов обнаружить неожиданные сервисы, забытые поддомены и «тёмные углы» инфраструктуры.