

Основные особенности Nuclei:
1️⃣ Высокая скорость работы.
2️⃣ Возможность относительно просто писать для него шаблоны в формате yaml.
Из-за этого этих шаблонов понаписали на все случаи жизни и уязвимости. Сам шаблон представляет из себя описание запроса, сопоставление ответа какому-то правилу и соответственно вывод на основе этого сопоставления. Например, софт какой-то версии является уязвимым. Делаем запрос к нему и спрашиваем версию. Если она соответствует той, что уязвима, значит у нас имеется уязвимый сервис.
Я не буду подробно описывать все возможности Nuclei. Если он вас заинтересовал, то вы без проблем всё найдёте. Там и анализ сайтов, API, интеграция в CI/CD и многое другое.
Просто покажу несколько практических примеров, как его можно быстро начать использовать. Программа представляет из себя одиночный бинарник. Установить можно так:
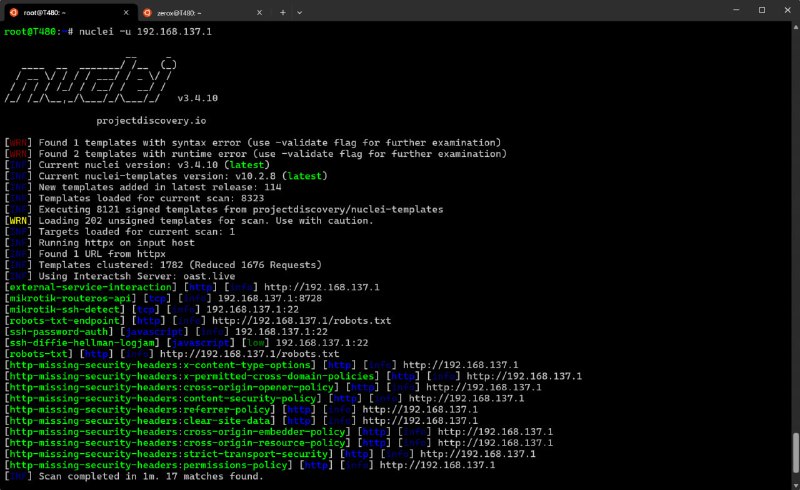
# wget https://github.com/projectdiscovery/nuclei/releases/download/v3.4.10/nuclei_3.4.10_linux_amd64.zip# unzip nuclei_3.4.10_linux_amd64.zip# mv ./nuclei /usr/local/bin/nucleiПри первом запуске nuclei сама скачает все доступные шаблоны из своей базы. Решил сразу же по всем шаблонам проверить свой Микротик, который со стороны локалки полностью открыт:
# nuclei -u 192.168.137.1Довольно быстро nuclei собрал всю информацию по устройству. Отчёт на картинке ниже. Ничего критичного не нашёл. Выдал много информации в формате info. Например, наличие routeros-api, открытого порта SSH и аутентификация по нему с помощью пароля.
Среди проблем нашёл одну уровня low - в SSH протоколе используется алгоритм, который признан недостаточно защищённым. Шаблон, который это определил, называется
ssh-diffie-hellman-logjam. Я ничего нигде не искал, а просто зашёл в папочку с шаблонами и там прочитал описание. По умолчанию они скачиваются в ~/nuclei-templates. Конкретно этот шаблон в директории ~/nuclei-templates/javascript/enumeration/ssh.Если вам не нужна некритичная информация, то все информационные результаты можно исключить, оставив только уровни low, medium, high, critical. Показываю на примере всего сегмента сети (вторая картинка):
# nuclei -u 192.168.137.0/24 -s low,medium,high,criticalЕсли будете сканировать сайты, веб сервера или любые другие сервисы, где есть ограничение на одновременное количество запросов, то используйте ключ
-rl или -rate-limit. Я на своих серверах сразу же бан по IP получал из-за превышения этого лимита. Там десятки потоков одновременно открываются для максимально быстрой проверки.Придумал себе применение nuclei, которое скорее всего реализую. Потом напишу подробнее. У меня есть набор внешних IP адресов, которые я хочу регулярно проверять. Думаю, что раз в неделю достаточно. Сделаю это с помощью nuclei и nmap, так как хочется ещё полный отчёт по открытым портам. Выглядеть это будет примерно так:
# nuclei -l ip-list.txt -s low,medium,high,critical -o nuclei_report.txt# nmap -iL ip-list.txt -p- -T4 -oN nmap_report.txtДальше эти отчёты либо объединяю, либо по отдельности отправляю на почту и Telegram с помощью notify. Там это удобно реализовано через отдельный ключ и загрузку текста сразу из файла:
# notify -data nuclei_report.txt -provider-mail -provider-telegram# notify -data nmap_report.txt -provider-mailВывод nuclei можно сделать в формате json, отправить в Zabbix и там на события high и critical сделать триггер. Тоже подумаю над реализацией, если на практике отчёты nuclei окажутся полезными. Например, отчёты Lynis мне очень нравятся. Постоянно их в Zabbix завожу.
❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.
#security