TGViewer
Channel Public Channel
ServerAdmin.ru

ServerAdmin.ru

@srv_admin

Авторская информация о системном администрировании.

Информация о рекламе: @srv_admin_reklama_bot
Автор: @zeroxzed

Второй канал: @srv_admin_live
Сайт: serveradmin.ru

Ресурс включён в перечень Роскомнадзора
Subscribers
32.6K
Photos
1.3K
Videos
76
Links
3.2K
Recent Posts 11 shown
Post #5854 1.23K
Недавно случайно заметил любопытную информацию на тему Proxmox VE и новой функциональности, которая меня сразу же заинтересовала. Уже даже не помню где это увидел. Сразу скажу, что это экспериментальная тема не для прода. Актуально в текущей версии может быть только где-то на тестовых серверах.

Речь пойдёт про проект pve-microvm. Основная его идея - получить новую сущность в виде MicroVM, но такую же легковесную, как LXC. Это всё сделано на базе виртуализации KVM и отдельного ядра, а не общего с хостом, как в LXC, но при этом у MicroVM скорость запуска намного быстрее, чем у обычной VM, лишь немного уступает LXC.

Работает это через патчинг qemu-server с помощью установки deb пакета. После этого в веб интерфейсе Proxmox появляется возможность создавать новый тип машины - µVM. Стандартные виртуалки полностью эмулируют BIOS и PCI шины. В MicroVM всё это отсутствует. Вместо этого используется устройство virtio-mmio, которое напрямую загружает ядро виртуальной машины, которое полностью изолировано от хоста.

Технология MicroVM относительно нова. В данном случае относительно появления самих виртуальных машин. Так то эта технология уже довольно развита. Наибольшую популярность она приобрела в AWS. У них есть отдельный проект Firecracker. Похожий принцип реализуется в Kata Containers. По мотивам этих реализаций сделан pve-microvm, который в том числе поддерживает образы Firecracker.

На практике это всё может быть актуально там, где надо часто создавать новые VM, запускать их и удалять. В основном это стало актуально в связи с развитием агентов, которых можно поместить в тестовую среду и заставить там что-то делать. Изоляция контейнеров не полная, плюс, там есть разные нюансы с сетью, общим ядром и т.д. VM для этих целей более практичные, но дольше создаются, запускаются, потребляют больше ресурсов. Временные MicroVM выглядят удобнее.

Второе применение - использование в тестовых лабах, в связке с GNS3, EVE-NG, PNETLab и им подобным. Там по-моему есть интеграция с внешними гипервизорами. Есть отдельный проект из этой области на базе контейнеров - Containerlab. Они как раз выбраны из-за быстрого деплоя и низкого потребления ресурсов. MicroVM для такого продукта будут уместны.

Идея продукта очень классная. Будет здорово, если команда Proxmox заметит этот проект, возьмёт на вооружение, протестирует и интегрирует в PVE. Я сейчас повсеместно использую LXC наравне с VM. У LXC есть ряд неудобств, которые бы полностью закрыли MicroVM. Традиционные VM станут практически не нужны под типовые задачи.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#proxmox
  • 👍 21
  • 👎 1
Post #5853 3.16K
✔️ Сети для всех — сообщество для тех, кто развивается в сетевом и системном администрировании
Если вам интересны компьютерные сети, инфраструктура, серверы и администрирование — присоединяйтесь к нашему сообществу

💬Сети для всех

⭐️ Что публикуем в группе:
🟢 статьи и практические разборы по сетевому и системному администрированию
🟢 материалы по Cisco, MikroTik, Huawei, Zabbix, Grafana, Linux и другим технологиям
🟢 реальные примеры конфигураций и типичных проблем
🟢 полезные заметки для работы и подготовки к собеседованиям

⭐️ Регулярно проводим технические викторины и турниры, где можно проверить свои знания, сравнить результат с другими участниками и узнать много нового!

❓ Можно задавать вопросы, обсуждать технологии, делиться опытом и просто находиться среди людей, которым действительно интересна IT-инфраструктура.

📌 Наша цель — собрать сильное сообщество, где можно постоянно учиться, практиковаться и развиваться вместе

С уважением «Сети для всех»
💬Вступить в группу
  • 👍 12
  • 👎 3
Post #5850 3.92K
Я ранее уже рассказывал, что приобрёл себе домой полноценную серверную платформу на базе Supermicro поколения DDR4. Мне все вопросы по производительности закрывает этот сервер. У меня там все личные и семейные сервисы.

С ним одна проблема - он, зараза, гудит вентиляторами. Причём сильно гудит. Установил его в полноценный серверный шкаф в бойлерной, которая всегда закрыта. Но в коридоре всё равно его слышно. Не сказать, что сильно мешает, но и смысла ему так шуметь нет, он не перегревается.

В настройках IPMI есть несколько режимов работы вентиляторами:

◽️Standard Speed
◽️Full Speed
◽️PUE2 (Power Utilization Effectiveness) Speed
◽️HeavyIO Speed

Самый тихий - PUE2. В моих условиях он крутит вентиляторы до 6100 RPM. (самый тихий 😁). Стал разбираться, как понизить обороты. Оказалось, эта не такая простая задача.

На сервер можно установить из дебиановских реп утилиту ipmitool, или скачать родную от Supermicro - IPMICFG. Она свободно скачивается с сайта. Делают они примерно одно и то же. Можно raw командами управлять работой вентиляторов. Например:

# ipmitool raw 0x30 0x70 0x66 0x01 0x00 0xA

Эта команда выставляет обороты на желаемые 4500 RPM, которые мне видятся более комфортными. С ними CPU буквально на 2 градуса горячее становится, но по шуму значительно тише.

Смотрим обороты:

# ipmitool sdr type Fan
# ./IPMICFG-Linux.x86_64 -sdr | grep FAN


Проблема в том, что через пару минут обороты опять возвращаются к исходным. Судя по всему в прошивке какой-то свой алгоритм управления и он не поддаётся постоянной коррекции ручными правками.

Я долго мучал ИИ с решением этой задачи. Но так и не пришёл к стабильному результату. Решила все проблемы бесплатная утилита smfc. Её как раз в качестве решение именно моей задачи и сделали - Supermicro fan control for Linux (home) servers.

Не изучал точно, как она работает. Возможно просто каждый раз правит изменяемый параметр. Но факт в том, что с ней можно более гибко управлять оборотами вентиляторов. Можно самому выстроить шкалу температуры процессора и количество оборотов вентиляторов в зависимости от температуры.

Я себе такой конфиг нарисовал, чтобы иметь комфортные обороты 4500-5000 RPM практически всё время в своих условиях. У меня в бойлерной тепло - 25-30 градусов постоянно из-за работающего оборудования.

[Ipmi]
command=/usr/bin/ipmitool
platform_name=auto
fan_mode_delay=10
fan_level_delay=2
enforce_fan_mode=1

[CPU]
enabled=1
ipmi_zone=0
temp_calc=2
sensitivity=2.0
polling=2

steps=6
min_temp=30
max_temp=85
min_level=5
max_level=25


Принцип настройки следующий. Имеют решающее значение последние 5 строк. Я разбил шкалу режимов на 6 частей, рабочий диапазон температур от 30 до 85 градусов и изменение скорости вращения вентиляторов в этом диапазоне от 5 до 25%. За основу берётся режим работы вентиляторов Full Speed.

С такими настройками опытным путём установлено, что в моих условиях при температуре CPU от 60 до 75 вентиляторы будут вращаться на скорости 4000-5000 RPM. У меня это основной температурный диапазон. Для сервера это вполне нормальная температура, так что сильнее охлаждать не буду. Сейчас зима настанет, само всё охладится. В бойлерной зимой отопление не включаю. Сама себя греет.

Если кто-то думает и прикидывает покупку стоечного сервера в квартиру, то могу точно сказать - даже не думайте. Это не стоит того. Ищите либо другую платформу, либо смотрите, есть ли возможность перекинуть материнку в другой формат корпуса. 1U-2U сервера очень шумные. В 3U уже появляются варианты по альтернативному охлаждению. Но всё равно это не стоит того. Такие сервера не для дома.

У меня есть отдельное помещение, поэтому мне нормально. В жилом помещении с ним чокнешься. Если бы не уменьшил обороты, то звукоизолировал бы шкаф. Он с профилированными стенками и по сути не задерживает звуки. Это можно исправить. Но пока и так сойдёт. Решил быстренько проблему.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#железо
  • 👍 84
  • 👎 1
Post #5849 4.02K
Для тех, кто так же как и я упустил момент окончания поддержки релиза Debian 11 Bullseye, напоминаю. Долгосрочная поддержка (Long Term Support / LTS) подошла к концу 31 августа 2026 года. У меня ещё остались сервера этой версии. В выходные занимался обновлением. Там есть некоторые нюансы.

Для ушедших с поддержки релизов стандартные репозитории перемещаются в archive.debian.org. Для Bullseye актуальные должны быть эти репы:

deb http://archive.debian.org/debian bullseye main contrib non-free
deb http://archive.debian.org/debian bullseye-updates main contrib non-free

Но для security архивного репозитория почему-то нет. Предлагается использовать основной:

deb http://security.debian.org/debian-security bullseye-security main contrib non-free

Но с ним у меня все пакеты отдавали 404 ошибку. Их не было в репе.

В дебиановской рассылке была инфа по этому поводу, но я не понял, как её трактовать:

> Bullseye armel is out of LTS. This means it's no longer listed in the 
> Release file at deb.debian.org

> It is still listed at archive.debian.org.

> However, I can't find bullseye-security there.

> On Saturday 31st August 2024, Debian 11.11 was released. Did this mean 
> that everything that was in bullseye-security was rolled into the main 
> archive and so there's no reason to even look for debian-security any 
> more except for the archs still under LTS?

Yes, pretty much.

Что значит в main архив переехал, я не понял. Я там не нашёл пакетов для security. Не стал разбираться с этим вопросом и тратить время, потому что некритично.

Просто обновил, как есть, системы сначала на 12, потом на 13. Там всё просто, любой ИИ распишет, или можно мои статьи посмотреть, я по ним делал:

Как обновить Debian 11 до Debian 12 Bookworm
Как обновить Debian 12 до Debian 13 Trixie

Проблемы возникли с обновлением с 12 на 13 на тех серверах, где стоял Docker, установленный из его репозиториев. Там возникает конфликт с пакетами docker-compose и docker-buildx. В статье об этом есть. Я немного запутался в этих ошибках, поэтому не скажу, как чинил в итоге. По факту проще перед обновлением все пакеты Docker удалить, а потом заново установить. Это быстрее, чем потом с ошибками разбираться. Контейнеры все на месте останутся. Они вроде даже не останавливались во время всех этих манипуляций.

То же самое было с репозиториями Zabbix. Подключил новую репу:

Types: deb deb-src
URIs: https://repo.zabbix.com/zabbix/7.0/debian
Suites: trixie
Components: main
Signed-By: /usr/share/keyrings/zabbix.gpg

Часть пакетов для zabbix-agent2 обновилась, часть нет, удалились какие-то плагины, точно помню про mongodb и postgresql. Доустанавливал недостающее потом отдельно.

По-хорошему стоит все пакеты не из стандартных реп удалить, а потом заново установить. Но я обычно это не делаю, так как проблемы не всегда возникают. Но иногда приходится разбираться с конфликтами зависимостей.

А вообще, по времени быстрее с нуля поставить Debian 13 и перетащить контейнеры с Debian 11. Сам процесс обновления небыстрый и требует участия человека. По времени перекинуть контейнеры быстрее. Я не перекидывал, потому что не захотел потом выводить хосты из мониторинга, сбора логов, карт, dns и т.д. И заводить туда же новые. Если у вас всего этого нет, то перекинуть будет быстрее, чем разбираться с обновлением на хостах.

#debian
  • 👍 63
  • 👎 3
Post #5848 4.72K
Для сайта, сервиса или следующего проекта 💯

У каждого проекта свои требования к инфраструктуре. Небольшому сайту достаточно виртуального хостинга, для приложения может понадобиться VPS, а по мере роста — больше ресурсов и возможностей. Поэтому при выборе провайдера удобно смотреть не только на стартовую цену, но и на то, что он сможет предложить дальше.

В ИХЦ можно начать с малого и подобрать решение под текущую задачу:

⚡️виртуальный хостинг — от 123 ₽/мес, первые 7 дней можно тестировать;
⚡️VPS в России — от 317 ₽/мес и 3 дня на тест;
⚡️VPS в Европе — от 290 ₽/мес;
⚡️защита от DDoS включена;
⚡️поддержка работает на русском языке, в том числе для европейских серверов;
⚡️партнёрская программа позволяет получать до 50% с привлечённых оплат.

При этом зарубежная локация не означает зарубежный биллинг: европейские VPS можно оплачивать в рублях. Удобно, если нужен сервер за пределами России, но не хочется усложнять оплату и общение с поддержкой.

Сохраняйте ИХЦ в закладки — мы вам пригодимся 😉

👉 Посмотреть тарифы и попробовать ihc.ru

Реклама, ООО Интернет-Хостинг, ИНН 7701838266.
  • 👍 23
  • 👎 6
Post #5847 4.34K
Я написал обзорную статью на российскую программу и веб сервис одновременно для хранения и совместного доступа к паролям - ОдинКлюч:

ОдинКлюч - корпоративный менеджер паролей с совместным доступом

Программа представляет из себя:

1️⃣ Десктопное приложение. Полностью бесплатное без каких-либо ограничений. Загрузка в свободном доступе. Достаточно в форме на сайте указать имя и почтовый адрес. После этого сразу будете перенаправлены на страницу с дистрибутивами. По принципу работы это примерно то же самое, что и KeePass. Логика работы с хранилищем, записями с паролями и прочими секретами такая же.

2️⃣ On-Premis веб версия. Коммерческий веб сервис для совместной работы с паролями. Функциональность плюс-минус как у всех подобных продуктов:
▪️Настройки ролей и прав доступа, возможности многофактороной (MFA), LDAP, ALDPro и SSO аутентификации.
▪️Просмотр истории действий пользователей и оповещения о проблемных паролях.
▪️Работа как через браузер, так и приложение с подключением облачного хранилища.
▪️Возможность безопасной передачи отдельных записей.
▪️Открытый REST API или SDK для интеграции с другими сервисами.
▪️Данные шифруются на стороне клиента до любой передачи информации, а не на стороне сервера.
▪️Журналирование действий, аудит, интеграция с SIEM, проверки паролей и прочие возможности для специалистов по ИБ.
▪️Администратор не может просматривать пароли пользователей напрямую.
▪️В продукте применяется схема разделения секретов, известная как Схема Шамира.

Установить можно непосредственно на систему c Linux, либо запустить в Docker через готовый compose.

Я как обычно самостоятельно развернул и полностью изучил приложение, насколько это возможно в рамках обзорной статьи, чтобы получить своё собственное впечатление от непосредственного взаимодействия с ней. Текст у меня никто не модерировал, вообще никаких правок не было, как и плана статьи. Полностью написал всё сам по ходу установки и настройки.

Первое, что сразу же понравилось в бесплатном приложении - простота и легковесность. Приложение маленькое, быстрое, портабельное. Современный интерфейс. Есть импорт записей из базы KeePass. Каких-то интеграций или плагинов нет. Только хранение паролей и функция автозаполнения по горячей клавиши. Работает не только в браузере, но и в любом приложении, где есть форма ввода. Для себя каких-то плюсов по сравнению с KeePass не увидел, кроме более современного интерфейса. У KeePass он откровенно старомоден.

On-Prem сервис развернул без каких-либо проблем. Скачал нужные файлы в архиве и запустил всё через Docker Compose. Пробежался по всем настройкам, проверил все основные возможности. Сервис небольшой под одну конкретную задачу - управление паролями. Какой-то особой квалификации администратора системы не требуется. Всё управляется через веб панель. Архитектурно система выглядит просто - веб сервер Nginx (кстати, почему не Angie?), написанный бэкенд и PostgreSQL для хранения данных. Для бэкапов достаточно архивировать базу данных.

В целом первое впечатление о системе положительное. Сравнить с чем-то я её не могу, потому что подобные системы в проде не эксплуатировал. Поэтому не могу сказать что-то конкретное, что тут лучше, а где-то хуже или наоборот. Те бесплатные системы, что я тестировал, были хуже, не такие удобные. В данном случае делаю акцент конкретно на совместной работе, удобстве и безопасности в реализации этого подхода. Но они бесплатные, было бы некорректно их сравнивать с коммерческим продуктом. Тут есть вся база, которая нужна для прода - разграничение доступа на уровне пользователей, ограничение доступа админов к паролям, схемы Шамира для разделения секретов, 2FA для пользователей, полное логирование действий, проверка паролей по публичным и своим базам, интеграция с LDAP и SSO и так далее.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#password #отечественное
  • 👍 38
  • 👎 21
Post #5846 5.35K
Сегодня в пятницу решил провести небольшой эксперимент и сделать необычную публикацию. А точнее попросить вас поделиться некоторой информацией. Мне кажется, это может быть интересным.

Предлагаю поделиться скриншотом своего рабочего компа в том виде, как он выглядит, когда вы работаете. Что-то лишнее можно заблюрить. Надеюсь кто-то ещё работает, а не уехал отдыхать. Я то пишу эту публикацию днём.

Начну я с себя и покажу мой типичный рабочий стол в рабочее время со всеми запущенными приложениями. Я ничего специально не открывал и не делал. Сфоткал стол, как он есть. Прокомментирую свои приложения:

◽️2 браузера - Яндекс.Браузер и Chromium. К первому привык, смотрю на нём видео с синхронными переводами, работаю в основном с одними и теми же ресурсами - почта, всякие панели мониторинга и т.д. Chromium использую для сёрфинга.

◽️3 менеджера соединений: Remote Desktop Manager, Xshell и MC22. Первый - основной, там сейчас вся работа. В Xshell остались старые проекты, которые было лень перенести в RDM, запускаю иногда по мере надобности, MC22 просто нравится своей легковесностью и удобством. Мне подарили лицензию, я пользуюсь. Есть баги, пару раз зависал, поэтому пока не тороплюсь туда всё переносить. На панели закреплён mRemoteNG по старой памяти. Там много RDP соединений, но почти всё перенёс, запускаю редко.

◽️Блокнот всегда открыт. Использую его для очистки форматирования текста из буфера обмена, через него прогоняю все команды, которые копирую из непроверенных источников в консоль рабочих серверов. У меня давняя привычка так делать. Он всегда открыт и там всегда что-то написано.

◽️Excel тоже постоянно использую. Там какие-то заметки есть, таблички с данными и т.д. Несмотря на то, что сейчас куча всякого софта, мне для некоторых задач обычный эксель банально удобнее.

◽️Singularity - трекер задач. Там все мои дела, как по работе, так и личные. Давно пользуюсь, привык к нему. Запущен всегда.

◽️Windows Terminal с открытыми WSL и обычным CMD. Тоже постоянно использую в течении дня для различных задач, обычно не закрываю их.

◽️1С Бухгалтерия. Тут сам веду бухгалтерию и ЭДО своего ИП.

◽️Winbox обычно тоже постоянно открыт. В основном домашний. Нужды большой нет, кроме как контроль за запущенными тоннелями. Они теперь нестабильны, приходится перепроверять, когда что-то перестаёт работать.

◽️Joplin для текстовых заметок. Тоже постоянно открыт, пользуюсь регулярно в течении дня. Что-то копирую, что-то дописываю.

◽️Telegram, MAX постоянно запущены и для работы, и для личных дел.

В трее значки помимо уже упомянутых программ от:

▪️KeePass - пароли
▪️OpenVPN - и так понятно
▪️Yandex.Disk - все рабочие базы в шифрованном виде синхронизируются между устройствами (RDM, Xshell, Joplin, KeePass и т.д.)
▪️Punto Switcher - автопереключатель раскладки, автоматически не переключаю, если забуду вручную переключить, то переконвертирую текст комбинацией клавиш.
▪️Veeam Backup For Windows - бэкаплю свой комп на NAS
▪️FastStone Capture - делаю и правлю скриншоты
▪️PowerToys - в основном для FanсyZones использую.

Кому не стрёмно и не лень, покажите свои скриншоты. Можно без комментариев, просто глянуть. Мне всегда интересно посмотреть на рабочее окружение других людей. Иногда что-то полезное и необычное встречаешь.

У меня панель инструментов справа, реализовано через ExplorerPatcher. Жду не дождусь, когда приедет обновление с этой функциональностью от Microsoft. Они уже реализовали её и частично раскатили по миру.

Если формат зайдёт, то дальше сделаю обзор по своим девайсам (моник, клава и т.д.) и рабочему месту (столы, стулья и т.д.). Зайдёт/Не зайдёт оценю по реакциям.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#разное
  • 👍 105
  • 👎 5
Post #5845 5.4K
Непрерывность бизнеса при катастрофах 🛡

Резервное копирование данных — необходимый, но не достаточный элемент защиты. Оно спасает информацию, но не сокращает время, за которое компания возвращается к работе: восстановление занимает часы, а иногда и дни.

Disaster Recovery решает другую задачу: держит готовую к запуску копию всей инфраструктуры в независимом месте, чтобы при инциденте бизнес-процессы возобновлялись за минуты, а не разворачивались заново с нуля.


➡️Evolution Disaster Recovery от Cloud․ru как раз решает эту задачу.

Инфраструктура компании реплицируется в дата-центры Cloud․ru независимо от того, где она размещена сейчас. План восстановления можно заранее протестировать, ничего не останавливая в работающих системах, а данные при этом хранятся в защищенном контуре с соответствием требованиям 152-ФЗ.

В итоге решение позволяет запустить резервную инфраструктуру за считанные минуты, минимизируя простой.

👉Подробнее о сервисе: Evolution Disaster Recovery👈
  • 👍 8
  • 👎 2
Post #5841 6.39K
Потестировал очень классную систему просмотра логов в Docker контейнерах Dozzle. Сначала мельком на неё глянул, подумал, ну очередной просмотрщик логов, их много разных есть. Но на деле там чуть больше, чем просто просмотр. Хотя и он сделан удобно. Сервис очень понравился, так что если работаете с контейнерами, рекомендую обратить внимание.

Расскажу, как Dozzle работает и что умеет делать:

▪️Подключается к docker.sock и получает доступ ко всем контейнерам хоста.
▪️Можно запустить агента на удалённом хосте и подключаться к нему. То есть один сервер с Dozzle может собирать логи с удалённых хостов.
▪️Умеет выводить как логи одного контейнера, так и смешанные логи нескольких контейнеров в одном потоке.
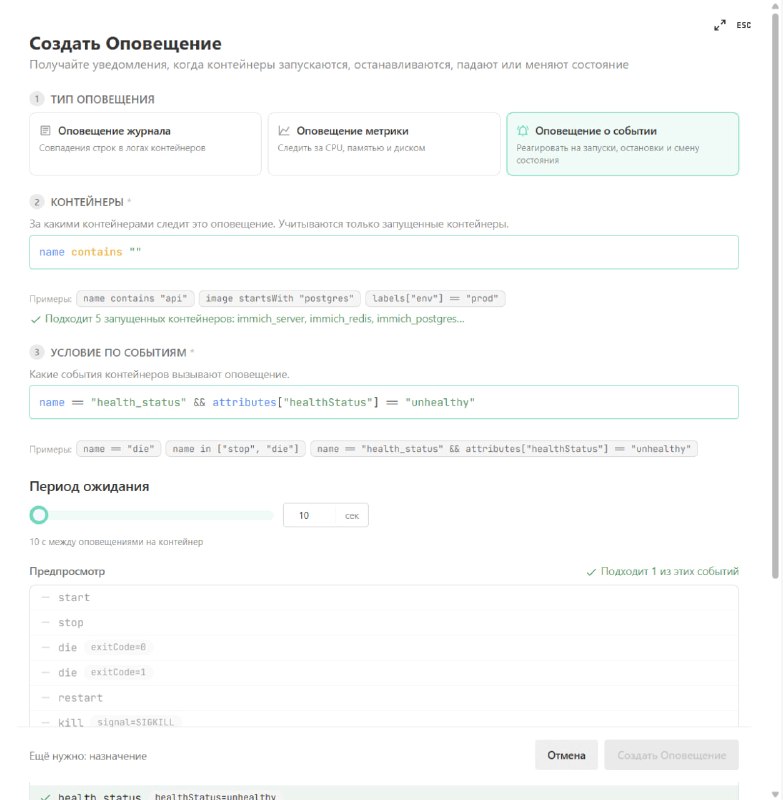
▪️При просмотре логов можно выбрать нужную строку и создать правило для отправки уведомлений при появлении этих строк. У правил гибкий синтаксис, можно в режиме реального времени смотреть, какие строки попадают под настроенное правило.
▪️Уведомления есть не только по содержимому логов, но и по некоторым событиям - запуск или остановка контейнера, исчерпание ресурсов хоста и т.д.
▪️Уведомления отправляются по webhook.
▪️Красивый и функциональный веб интерфейс.
▪️Есть поддержка K8s для просмотра логов подов.

У меня есть хост с контейнерами Immich, куда часто приходится заглядывать в логи, особенно, когда меняешь параметры ИИ и делаешь переиндексацию, или выполняешь обновление. Решил туда на пробу и поставить Dozzle. Благо, делается это в одно действие:

# docker run -d -v /var/run/docker.sock:/var/run/docker.sock:ro -v dozzle_data:/data -p 8080:8080 --name dozzle amir20/dozzle:latest

Дальше идём на порт сервера 8080 и смотрим логи. Там можно пользователя создать, настроить аутентификацию, а можно просто сразу посмотреть логи без всего этого.

Управление настройками можно выполнять через переменные. Например, для работы в K8s надо добавить DOZZLE_MODE=k8s. По умолчанию Dozzle собирает анонимную статистику. Отключить её можно параметром DOZZLE_NO_ANALYTICS=true. Все параметры перечислены в документации.

Для сбора информации с других хостов, на них надо запустить агентов, примерно так:

# docker run -v /var/run/docker.sock:/var/run/docker.sock:ro -p 7007:7007 amir20/dozzle:latest agent

А на сервере к ним подключаться так:

# docker run -p 8080:8080 amir20/dozzle:latest --remote-agent 192.168.137.5:7007

Если агентов много, их можно объединить в переменной:

DOZZLE_REMOTE_AGENT=192.168.137.5:7007,192.168.137.10:7007

Хосты можно объединять в группы:

# docker run -p 8080:8080 amir20/dozzle:latest \
 --remote-agent 192.168.137.5:7007|web-1|Production \
 --remote-agent 192.168.137.6:7007|web-2|Production \
 --remote-agent 192.168.137.7:7007|dev-1|Development

У продукта нормальная документация, где все небольшие возможности описаны.

Панелька мне понравилась. Оставлю, буду пользоваться. Рекомендую хороший обзор, кого заинтересовало. Я сначала даже не заметил, что Dozzle умеет уведомления по событиям в логах слать. Увидел в обзоре.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#docker #logs
  • 👍 79
  • 👎 1
Post #5840 5.55K
От исходного кода до процессора: разберись, как работает программа 💻

Стартует практический курс YADRO «Системное программирование с использованием языка С» для тех, кто уже знаком с синтаксисом C и хочет разобраться, как программа работает изнутри.

Формат: курс пройдет онлайн с октября 2026 по май 2027 года. Занятия — раз в неделю, где 80% времени будет посвящено практике.

Этот курс для тебя, если ты:

🔵 учишься в вузе;
🔵 уверенно владеешь базовыми конструкциями C;
🔵 понимаешь, как работают указатели, структуры данных и динамическая память;
🔵 знаешь основные алгоритмы и структуры данных.

*️⃣ Будет плюсом опыт разработки под Linux.

Материалы для подготовки и форму регистрации можно найти по ссылке 🔗

18 сентября — приходи на онлайн-трансляцию, где мы расскажем подробнее о практических курсах и ответим на все вопросы. После вебинара пройдет обзорная лекция про системное программирование и роль языка С. Регистрация — здесь.
  • 👍 11
  • 👎 4
Post #5836 7.11K
Есть старый и необычный по сегодняшним меркам мониторинг Monit. Я более 5-ти лет назад делал про него заметку. Периодически просматриваю старые публикации в поисках чего-то интересного и актуального по сей день. Как оказалось, этот мониторинг вполне себе живой, обновляется. Летом вышел очередной релиз 6.0.

Основная его фишка - локальный мониторинг одиночного сервера и выполнение каких-то действий в зависимости от результата проверки. Не стоит его примерять на какую-то инфраструктуру и сравнивать с другими мониторингами. Например, Monit используется в популярном программном шлюзе OPNSense в качестве локального мониторинга служб.

Приведу несколько примеров по использованию Monit. Сразу скажу, что его можно заменить на другие инструменты, потому что ничего уникального он не делает. Но его удобство в том, что настройка проста и унифицирована для разных случаев. Конфигурация состоит из обычных текстовых файлов, легко хранится, обновляется, распространяется.

Показывать буду в виде готового примера конфигурации, чтобы можно было оценить синтаксис. Monit легко установить:

# apt install monit

После этого можно сразу настраивать проверки, добавляя конфигурации в /etc/monit/conf.d.

🟢 Мониторинг процессов. Как простой по наличию запущенной службы, так и более сложный с контролем отклика или каких-то дополнительных условий.

check process openvpn matching "openvpn"
start program = "/usr/bin/systemctl start openvpn@server"
stop program = "/usr/bin/systemctl stop openvpn@server"
if failed host localhost port 1194
then restart

Это проверка наличия процесса и отклика по порту 1194. Для процессов можно более сложные проверки добавлять, например, по занимаемой памяти, или скорости записи на диск:

if total memory > 1000 MB for 3 cycles then alert
if write activity > 10 MB/s then alert

С некоторыми приложениями есть интеграция. Можно, к примеру, проверять аутентификацию в MySQL:

check process mysql with pidfile /run/mysqld/mysqld.pid
  start program = "/usr/bin/systemctl start mysqld"
  stop program = "/usr/bin/systemctl stop mysqld"
  if failed
    port 3306
    protocol mysql username "foo" password "bar"
  then alert

🟢 Доступность хоста. Покажу тоже на примере ovpn сервера. Допустим, у вас есть VPS в виде ovpn сервера, к которой подключаются клиенты. Каждый клиент к своему туннелю. Если какой-то клиент недоступен, перезапустим его тоннель.

check host ovpn-home with address 10.10.2.2
  if failed ping4 count 2 with timeout 3 seconds for 3 cycles
  then exec "/usr/bin/systemctl restart openvpn@server-home"

🟢 Проверка файлов. Например, по размеру:

check file bigfile with path /tmp/bigfile
if size > 1 GB
then exec "/bin/rm /tmp/bigfile"

Можно проверять атрибуты:

check file shadow with path /etc/shadow
  if failed uid "root" then alert
  if failed gid "shadow" then alert
  if failed permission 640 then alert

Или просто наличие файла:

check file x with path /some/path/x
if exist then alert

Проверка содержимого:

check file auth.log with path /var/log/auth.log
   if content = "Accepted password" then alert

🟢 Проверка директорий. Тут всё примерно то же самое, что и с файлами. За исключением того, что Monit не умеет следить за размером директорий, что, в принципе, логично. Это может занимать очень много времени. Если нужна такая логика, то её лучше выносить в скрипты.

🟢 Проверка порта. Доступность удалённого порта:

check host SSH-Remote with address 1.1.1.1
if failed port 22 type tcp for 2 cycles
then alert

🟢 Мониторинг сетевых интерфейсов. Вот это интересная штука. С её помощью можно следить за тем же ovpn:

check network tun0 with interface tun0
if link down
then exec "/usr/bin/systemctl restart openvpn@client"

Можно контролировать загрузку:

check network eth0 with interface eth0
if upload > 10 MB/s then alert
  if total downloaded > 10 GB in last 2 hours then alert
  if total downloaded > 50 GB in last day then alert

Все эти проверки с примерами описаны в документации.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#мониторинг
  • 👍 77
  • 👎 1
Older posts →

About this channel

How can I read @srv_admin without a Telegram account?
TGViewer shows the public web preview Telegram publishes for ServerAdmin.ru: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does ServerAdmin.ru have?
ServerAdmin.ru (@srv_admin) has 32.6K subscribers on Telegram, refreshed roughly every 30 minutes.
Does ServerAdmin.ru know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →