
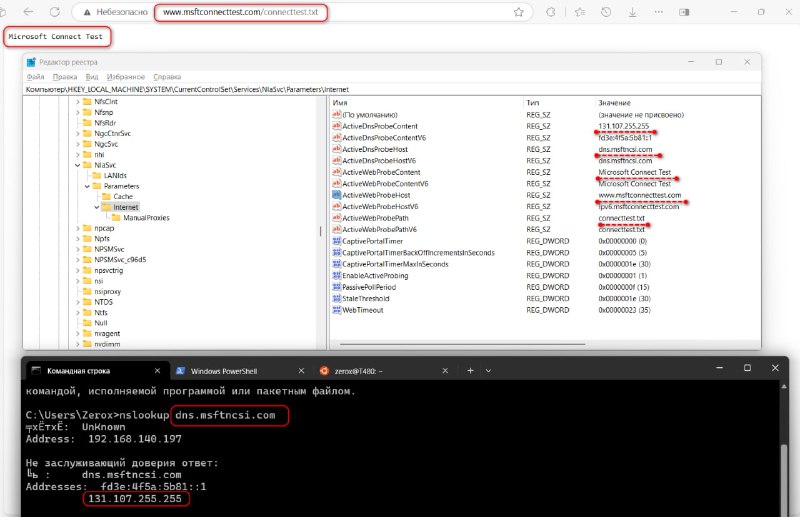
1️⃣ Делает DNS запрос для домена dns.msftncsi.com и ожидает ответ 131.107.255.255.
2️⃣ Делает HTTP запрос по адресу www.msftconnecttest.com/connecttest.txt и ожидает получить в текстовом файле фразу "Microsoft Connect Test".
Проверки могут отличаться в разных версиях Windows. Приведённую выше информацию я посмотрел у себя в Win11.
А теперь самое интересное. Это поведение настраивается через реестр. Есть ветка
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\NlaSvc\Parameters\Internet с параметрами:◽️ActiveDnsProbeHost - DNS имя для проверки
◽️ActiveDnsProbeContent - ожидаемый ответ от DNS проверки
◽️ActiveWebProbeHost - веб сервер для HTTP проверки
◽️ActiveWebProbePath - имя текстового файла на веб сервере
◽️ActiveWebProbeContent - содержимое текстового файла
Эти параметры вы можете менять любым доступным вам способом. Указав здесь свой веб сервер, вы получаете возможность актуализировать проверку, если стандартные адреса Microsoft недоступны.
А если для каждого компьютера создать уникальный путь или текстовый файл, то сможете отслеживать его местоположение на основе анализа лог файлов веб сервера. Причём вы будете получать информацию о клиентах практически сразу, как у них появится интернет. Пользователь без особых знаний и прав не сможет эти параметры изменить. Он может подключиться к интернету, включить VPN и потом уже подключаться к вам, чтобы маскировать своё местоположение. Но эта проверка скорее всего состоится раньше, чем он успеет подключиться.
Такой вот неочевидный, но в некоторых ситуациях полезных хак, который можно использовать как на работе, так и в личных целях. Можно банально отслеживать моменты включения и работы системы. При запуске она всегда делает проверку, и потом ещё периодически во время работы.
В логе веб сервера вы будете видеть примерно следующее:
178.18.225.228 - - [13/Apr/2025:13:45:23 +0300] "GET /connecttest.txt HTTP/1.1" 200 18 "-" "Microsoft NCSI"❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.
#windows